2026 年 11 月 12 日,苹果安全架构团队发布了一篇技术报告。在这篇题为《Secure Exclaves and Ambient Sensing》的博文中,官方披露了 iPhone 18 Pro 系列搭载的底层安全架构细节。这套隔离区子系统,正面回应了智能手机行业多年的偷听疑云:当设备为了随时响应唤醒词而通电拾音,麦克风是否在后台录音。
隐私协议和法律声明很难消解公众对定向广告推送的焦虑。苹果选择把防御线撤退到芯片电路。在 iPhone 18 Pro 的硅片上,麦克风音频流被锁进独立隔离区。配合屏幕像素级的反向硬件探针,厂商试图用可验证的物理隔离自证清白。
首道防线交给协处理器,AOP低功耗初筛拦截无效杂音
智能手机要随时被特定词组唤醒,传感器就必须持续供电。若让主芯片时刻接收音频采样,电池撑不过数小时。在 iPhone 18 Pro 的链路中,环境声音的第一道关卡交给了 Always-On Processor(AOP,常驻协处理器)。
AOP 是一颗功耗极低的微型控制核心。它挂载在底层音频线路上,以毫瓦级功耗持续感知声音波动。AOP 仅运行一套紧凑的声学特征分类器,单一职责是判断声音中是否存在疑似唤醒词。
低功耗协处理器只做粗筛,不向主系统开放音频缓冲区的读取权限。 绝大多数环境噪音和日常对话,在 AOP 初筛阶段便被就地丢弃。只有当特征匹配置信度越过门槛,AOP 才会唤醒主处理器,把短音频片推送至隔离区。
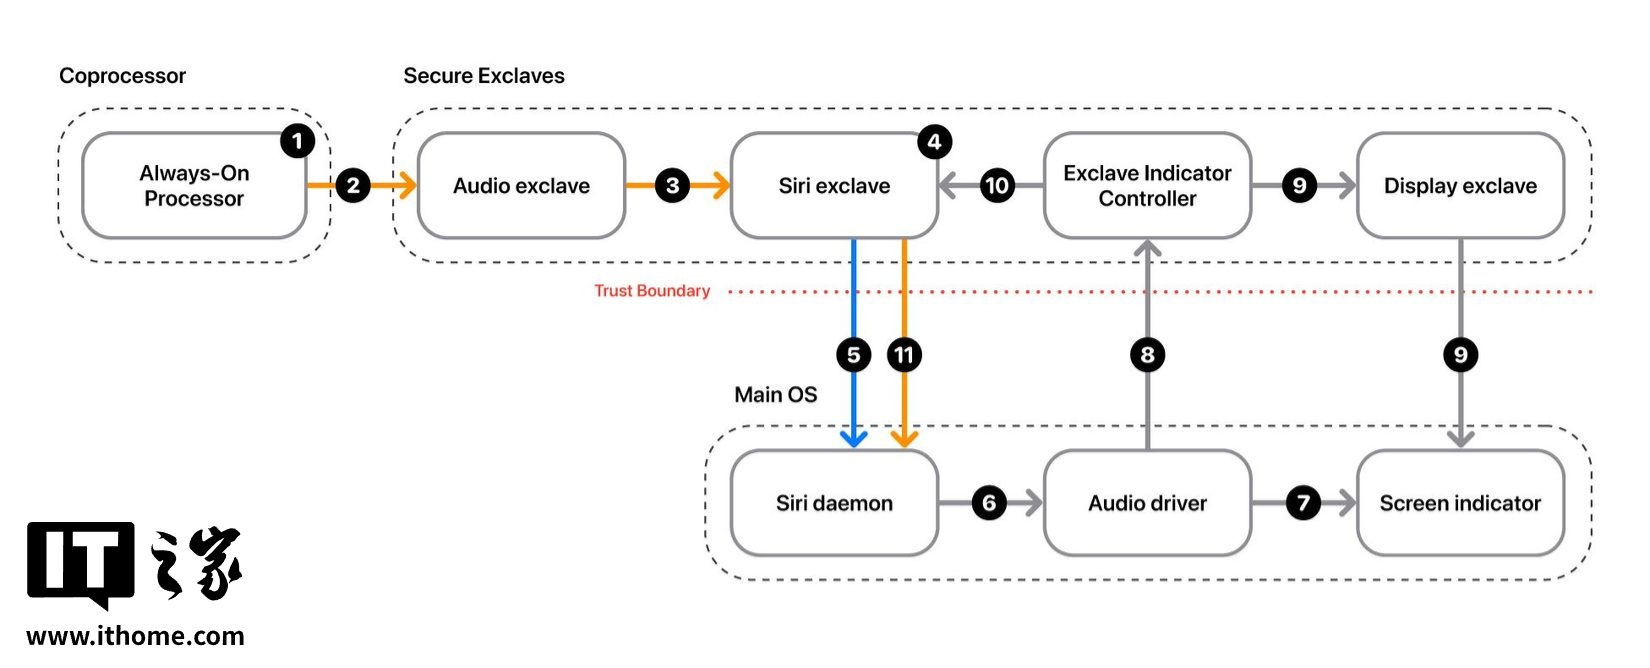 图:Secure Exclaves 整体硬件与系统分层架构。来源:Apple Security Research
主芯片隔离区二次复核,原始音频进入黑盒阅后即焚
被 AOP 唤醒的主处理器不会直接触碰音频。在 A19 芯片内部,苹果划分出独立的运算域 Secure Exclaves。从 AOP 送达的初筛音频直接进入音频隔离区,主系统内核与应用程序均无权访问这块地址空间。
音频隔离区先调用硬件加速器执行回声消除和降噪。清晰后的音频流随即进入 Siri 专属沙盒。第二道高精度的声学模型在此运行。该模型依托 Apple Neural Engine(ANE)的隔离工作队列,对音素序列展开多维度比对,滤除同音词带来的误报。
复核确认有效后,Siri 隔离区仅向主系统发送唤醒标志位,不附带音频流。 在环境感知模式下,麦克风原始数据遵循即时销毁机制。算法仅提取意图元数据,如是否检测到唤醒词。特征提取完毕后,原始声学波形立即在内存中擦除,主系统与云端服务器均无法接触原始素材。
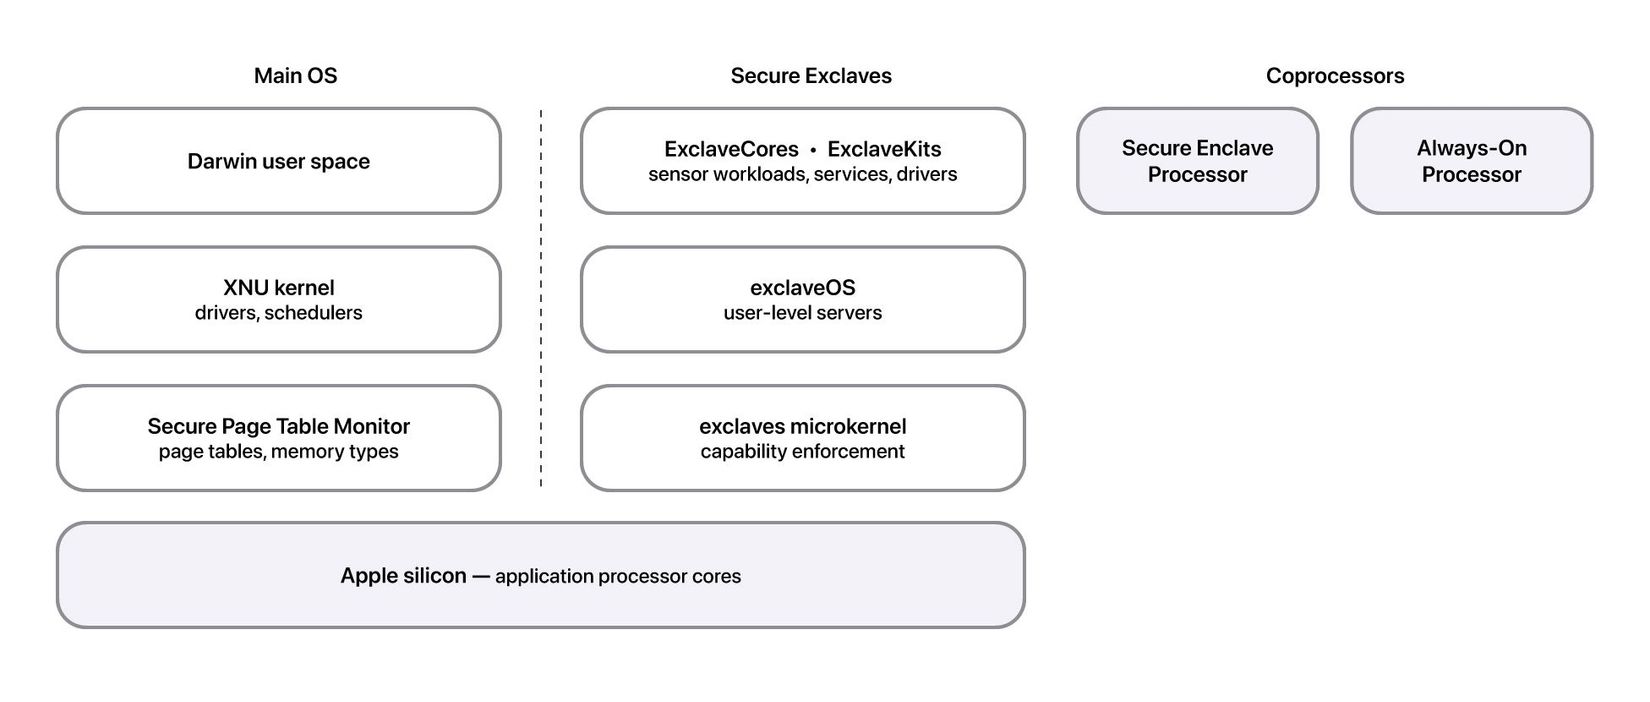 图:iPhone 18 Pro 从 AOP 初筛到屏幕像素硬件校验的音频流动全链路。来源:Apple Security Research
屏幕像素强制校验3秒,硬件指示器不亮严禁音频流出
主系统接收到唤醒标志位后,Siri 进程开始初始化,但依旧无法收听后续指令。设备必须从感知模式切换为活跃交互模式。在以往的手机中,指示点绘制由系统图形服务控制,高权限攻击存在伪造或隐藏图标的可能。
iPhone 18 Pro 设立了硬件守门人:隔离区指示控制器(EIC)。Siri 守护进程申请麦克风数据,必须先请求系统渲染指示点,随后向 EIC 报备。EIC 并不轻信上层软件汇报,而是调用安全显示隔离区直接查验显存。
专用硬件探针逐像素扫描输出到 OLED 面板的图像。它复核指示点的坐标、色值、尺寸与持续帧数,排查是否有恶意透明图层遮挡。显示固件还会同步背光供电数值,确保光点亮度达到肉眼可辨的标准。
硬件探针确认屏幕光点已物理点亮,EIC 才会接通音频流。 数据放行后,先前暂存的音频与后续用户指令才送达主进程。EIC 还在状态机中硬编码了展示保护:哪怕误触仅持续瞬间,屏幕右上角的指示点也强制点亮至少 3 秒。
SPTM剥离内核内存权限,从物理切断主系统偷听链路
要让隔离区在同一枚硅片上成立,内存权限管理是核心环节。传统计算架构中,操作系统内核掌控页表。内核一旦被越狱或攻击者提权,便能重写内存映射,将隔离区的物理内存纳为主系统的寻址对象。
苹果在底层重构了内存机制。页表修改权限被移出 XNU 内核,交由安全页表监视器(SPTM)裁决。SPTM 独立于内核运行在更高特权级,由引导固件直接加载。开启 SPTM 后,操作系统内核失去了直接修改页表条目的硬件指令权限。
SPTM 在物理 DRAM 上建立了严格的类型分类法。每个物理页均被标记访问归属。隔离区独占的内存页被写入专有类型。主内核不能擅自更改页面类型,也无法通过 IOMMU 把数据映射到外部设备。
即便主操作系统内核被攻破,攻击者也无法建立读取隔离内存的寻址通道。 隔离区组件之间的协作采用 Swift 编写的 Secure IPC 协议。该协议运行在微内核框架下,基于授权句柄管理通信。没有显式授权的模块互不可见,切断了未知数据泄漏的可能路径。
芯片级物理隔离自证清白,为何消除不了算法画像恐慌
从 AOP 毫瓦级初筛,到微内核黑盒与屏幕像素检测,苹果用硬件设计给出了工程答案。在底层麦克风链路中,设备确实没有保留持续上传原始语音的偷听管道。
这道精巧的芯片防线,未能平息普通消费者对窃听的疑虑。问题的根源在于,用户日常遭遇的精准广告,大多并不依赖麦克风偷听。现代数字营销主要建立在复杂的关联分析体系上。
跨软件行为追踪、同局域网设备 MAC 地址碰撞、相同基站下的时空伴随关系,配合浏览与停留时长算法,足以推断出用户的即时兴趣。用户白天与友人闲聊某款球鞋,夜晚便在信息流中看到推广,往往是多维特征协同计算的结果,并不需要调用麦克风。
硬件工程师能够构筑坚固的芯片围墙,阻断声学信号在端侧的外溢;但商业软件对行为数据的关联挖掘,依然会让这种物理清白显得说服力不足。芯片隔离区守住了硬件拾音底线,要重构公众对智能设备的数字信任,依然取决于互联网生态对数据追踪边界的合规自律。
参考链接:
- Apple Security Research:Secure Exclaves and Ambient Sensing 技术博文
- IT之家:打破全天候监听疑云:苹果详解 iPhone 18 Pro / Max 处理 Hey Siri 背后流程