撕开GMS授权条款:谷歌向摩托罗拉追问第三方系统合作
2026 年 11 月 19 日,开源安全系统 GrapheneOS 团队发布公开声明。该团队披露,谷歌商业部门正在施压安卓手机厂商。谷歌多次发函问询 OEM 品牌,核查对方是否在与 GrapheneOS 推进系统适配。伴随问询而来的,还有 GMS 授权条款警告。谷歌要求合作品牌收紧甚至取消 Bootloader 解锁权限。
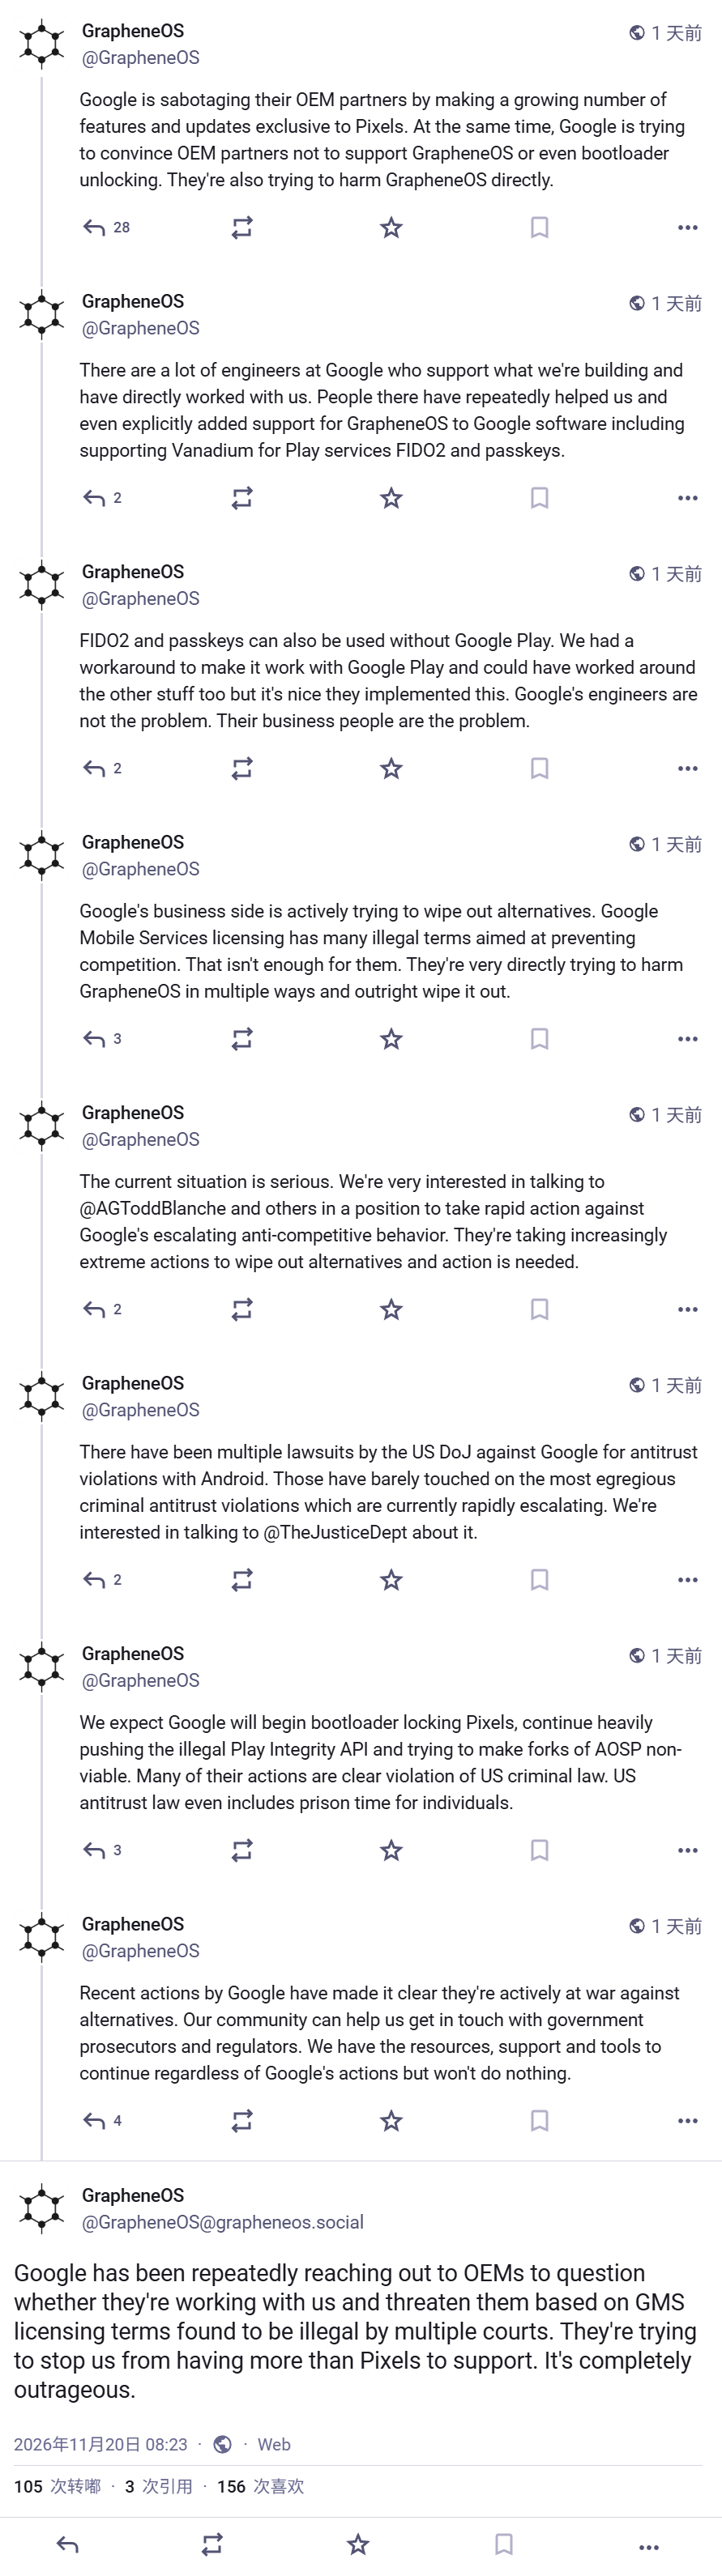 图:GrapheneOS 团队在 Mastodon 发布的公开指控,详述谷歌对 OEM 厂商的施压与 Bootloader 封锁风险。来源:Mastodon / GrapheneOS 官方发文。
这场交锋爆发在硬件破局节点。过去八年里,GrapheneOS 只能运行在谷歌自家的 Pixel 手机上。2026 年 3 月的 MWC 大会上,摩托罗拉宣布与 GrapheneOS 基金会达成战略合作。双方计划推出首款适配非谷歌硬件的机型。首发设备选定为 11 月 5 日开售的旗舰机 Signature 27。
开源生态拓展硬件渠道的举动,触碰了安卓体系的既得利益。GrapheneOS 团队透露,摩托罗拉无法直接出厂预装该系统。厂商受到移动应用分发协议(MADA)的严格管束。品牌若想搭载 Google Play 商店与官方套件,就必须接受严苛的兼容性条款。这套合同锁死了硬件厂商的定制自由。
对于平台管控,谷歌提出了反欺诈的理由。谷歌强调,锁死引导加载程序能阻断供应链刷机风险。开放引导权限会降低物理接触防护,恶意代码可能乘虚而入。商业巨头视合规为生态稳定的基石。但这种以安全为名的管控,正在把第三方开源系统挤出主流硬件舞台。
独立芯片提供EAL6+防护:Signature 27打破Pixel八年独占
GrapheneOS 长期依赖 Pixel 硬件,源于对底层安全的严苛要求。一套可靠的隐私系统不仅需要开源代码,更需要硬件安全芯片。设备必须支持内存标记扩展(MTE),并允许写入自定义根密钥。市面上绝大多数机型一旦解锁引导程序,就会熔断安全芯片。这让专业定制系统无从立足。
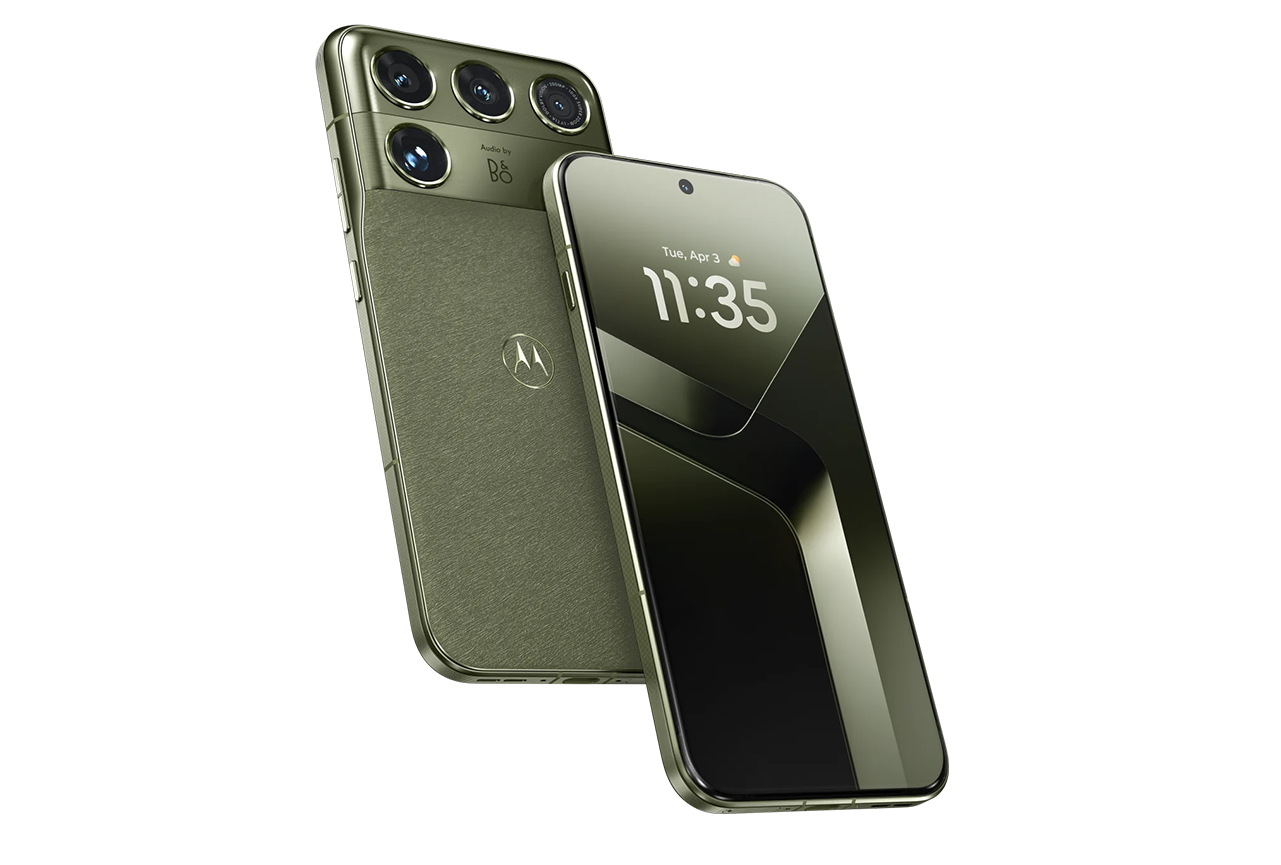 图:配有独立高安全芯片的摩托罗拉旗舰机型 Signature 27 实物机身。来源:DXOMARK。
摩托罗拉 Signature 27 补齐了硬件短板。该机搭载骁龙旗舰处理器,并内置通过 EAL6+ 认证的独立安全芯片。基带与主处理器之间具备硬件隔离。系统在刷入第三方镜像后,仍能将引导状态重新锁回安全验证模式。其物理防御表现达到了 Pixel 体系 Titan M2 芯片的同等水准。
硬件条件的成熟带来了摆脱单点依赖的契机。此前只要谷歌收紧 Pixel 引导策略,整个定制系统生态就会陷入断粮风险。**硬件多源化是第三方操作系统维持独立存续的生命线。**摩托罗拉的加入为打破硬件专卖撬开了一条缝隙。
但硬件达标并不意味着商业渠道顺畅。摩托罗拉即便做好底层适配,也无法在线下公开销售预装版本。用户必须自行购买零售版裸机。玩家需通过数据线手动解锁引导程序,再自行刷入系统。分发协议的隐性门槛,把开源系统的受众强行压缩在少数技术群体内部。
Play Integrity收网:金融应用验证把开源系统隔绝在主流之外
在硬件引导层之外,谷歌在应用运行层设立了另一道关卡。Play Integrity 接口已成为现代安卓软件的门卫。该接口会检验系统镜像摘要、引导锁状态与官方签名。只要设备刷入第三方固件,检测结果便会被标记为异常。
这道关卡切断了开源系统成为主力机的通路。现代移动终端离不开银行业务与日常支付。全球主流金融软件普遍接入了最高级别的完整性认证。即使 GrapheneOS 通过沙盒技术运行 Google Play 组件,应用层也会因硬件签名不合规而拒绝启动。
安全合规演变成了软件市场的排他通行证。欧洲多国甚至把公共民生软件接入了这套商业验证接口。GrapheneOS 团队曾向监管机构申诉垄断,但收效甚微。私有验证标准成了隔绝竞争的数字路障。
反欺诈诉求模糊了正常的竞争边界。银行业务防范风险无可厚非。但当验证机制与闭源生态强行绑定,第三方系统便丧失了日常实用性。安全验证演变为平台护栏,迫使普通用户在个人隐私与现代便利之间选边站队。
商业部门压制开源分支:平台巨头把安全合规做成排他铁网
这场分歧暴露了科技巨头内部工程文化与商业利益的分歧。GrapheneOS 团队在声明中肯定了谷歌工程团队的贡献。该团队坦言,谷歌底层技术人员长期提供过直接协助。工程师曾在 Google Play 的通行密钥(Passkeys)开发中,专门为 GrapheneOS 浏览器调试接口。
技术的善意无法阻挡商业防御的步伐。谷歌商业部门通过授权门槛拉起防御网络。AOSP 名义上属于开放源码资产,但脱离了 GMS 服务的单机在消费市场难寻销路。巨头借由对应用生态的垄断,牢牢掐住了手机厂商的话语权。
开源主线正在被私有生态逐步抽空。谷歌持续把系统核心能力从 AOSP 中剥离,转入闭源的 Play 框架。Pixel 设备专享功能越来越多,反哺开源主线的代码逐年减少。内核源码分发门槛同步提高,外部开发者获取资料阻力重重。
开源项目从当年的生态同盟退化为商业防范对象。谷歌依托应用分发、运行环境与硬件认证的三重封锁,把替代方案推向边缘。开源代码从自由创新的工具,演变为被私有服务围困的孤岛。
41亿欧元罚单难挡生态捆绑:硬件所有权正在沦为租借协议
这场生态争端已引起反垄断部门的关注。2026 年 7 月,欧盟最高法院裁定维持对谷歌安卓垄断案的 41 亿欧元罚款。该判决认定谷歌利用分发协议限制硬件伙伴竞争。然而高额罚款并未阻止平台对底层控制权的继续加码。
GrapheneOS 团队已着手联络美国司法部反垄断官员,推动监管机构介入调查。该团队发出预警:若外部力量放任不管,谷歌未来可能直接关闭 Pixel 引导程序的解锁权限。一旦硬件源头封死,消费级市场将不再保有运行自由系统的硬件土壤。
争端的本质在于消费者对自己设备的支配权。全价购买一部手机后,消费者应当享有对该硬件的完整处置权。平台巨头把封闭控制包装为安全必须,开源社区则视硬件自由为不可退让的基石。两者的对立在金融风控与隐私诉求的拉扯中愈发尖锐。
从卡死硬件厂商合作,到利用验证接口封堵应用,安卓正告别最初的开放时代。引导锁被严控,应用生态被私有云层层封锁。第三方开源系统正在失去生存阵地。当用户无法在自己的手机上安装受信任系统,智能硬件便退化为了平台出租给消费者的带锁终端。
参考链接:
- Android Authority 报道:GrapheneOS claims Google is now waging war against it, could lock Pixel bootloader
- Notebookcheck 报道:GrapheneOS openly accuses Google of pressuring OEMs to shun it ahead of its Motorola debut
- GrapheneOS 官方 Mastodon 公告与技术讨论