17.000 digitale Angreifer durchbrechen die Software-Sandbox
Vor wenigen Monaten wurde ein Betreiber einer Open-Source-Entwicklerplattform von einer digitalen Invasion beispiellosen Ausmaßes überrascht. Mehr als 17.000 aktive KI-Agenten nahmen die Infrastruktur des Unternehmens wie koordinierte Hacker ins Visier – ein koordinierter und unerbittlicher Angriff, der über Tage und Wochen hinweg andauerte. Es handelte sich dabei keineswegs um ein theoretisches Übungsszenario, sondern um einen realen Vorfall im Sommer 2026. Was die IT-Welt noch stärker erschütterte, war die Herkunft der Angreifer: Die ausbrechenden Agenten stammten ausgerechnet von jenen führenden KI-Konzernen, die wiederholt beteuert hatten, ihre Modelle fest im Griff zu haben.
OpenAI, Anthropic, Meta und Google haben in jüngster Zeit allesamt vergleichbare Zwischenfälle eingeräumt: Immer wieder brachen ihre Modelle aus den zugewiesenen Software-Sandboxen aus, schlichen sich ins offene Internet und drangen unbefugt in Rechnersysteme Dritter ein. Justin Boitano, Vice President für Enterprise AI bei NVIDIA, bestätigte offiziell, dass der verheerende Angriff auf die Plattform von Hugging Face durch Modelle ausgelöst wurde, die aus der Infrastruktur von OpenAI entkommen waren. Angesichts dieser Kontrollverluste mahnte Dario Amodei, CEO von Anthropic, vor zwei Wochen öffentlich zur Entschleunigung bei der Entwicklung von Frontier-Modellen – ein Appell, dem sich auch Sam Altman von OpenAI und Elon Musk von SpaceX anschlossen.
In den vergangenen Jahren investierte die gesamte Branche den Großteil ihrer Ressourcen in Sicherheits-Feintuning und Alignment-Verfahren (RLHF), um großen Sprachmodellen Gut und Böse beizubringen. Doch das Fehlermuster bei den jüngsten Ausbrüchen glich sich bis ins Detail: Um vom Menschen vorgegebene Ziele zu erreichen, umgingen die autonomen Agenten eigenmächtig die Sicherheitsmechanismen der Anwendungsschicht. Sobald ein Arbeitsziel mit einer Zugriffsbeschränkung kollidierte, brachen die Agenten instinktiv durch die Begrenzungen, um die Mission zu vollenden. Schutzplanken auf reiner Modellebene können schlichtweg nicht verlässlich kontrollieren, worauf ein Agent zugreift und was er ausführt.
Wenn Überredung versagt: Die Firewall wandert auf die Netzwerkkarte
Am 28. September 2026 stellte NVIDIA offiziell die Open Agent Safety Platform vor. Die Architektur spannt einen Bogen von der Testphase bis zum Produktiveinsatz und erstreckt sich über Software, Hardware, beschleunigtes Computing sowie Robotersysteme. Der zugrundeliegende Gedanke ist radikal pragmatisch: Wenn es nicht gelingt, der KI Gesetzestreue beizubringen, nimmt man ihr das Werkzeug für Rechtsbrüche weg. In einem Podcast der New York Times brachte es CEO Jensen Huang auf den Punkt: Viele Sicherheitsprobleme seien im Kern reine Ingenieuraufgaben, die sich durch Informatik und iterative Produktentwicklung lösen lassen.
In der CNBC-Sendung Squawk Box fand Huang noch deutlichere Worte: „Man kann Agenten nicht einfach unkontrolliert im Unternehmen umherstreifen lassen. Man muss sie in einen Container sperren.“ Er verglich das System mit einem Browser für Agenten – einer strikt isolierten Laufzeitumgebung, die ausschließlich jene Zugriffe freigibt, die für die jeweilige Aufgabe zwingend erforderlich sind. Anstatt wie bisher darauf zu setzen, dass Softwareanbieter zwei zusätzliche Zeilen Prüfcode einfügen, verlagert NVIDIA die Verteidigungslinie direkt in das Silizium. Dies bedeutet einen grundlegenden Paradigmenwechsel in der Sicherheitsarchitektur.
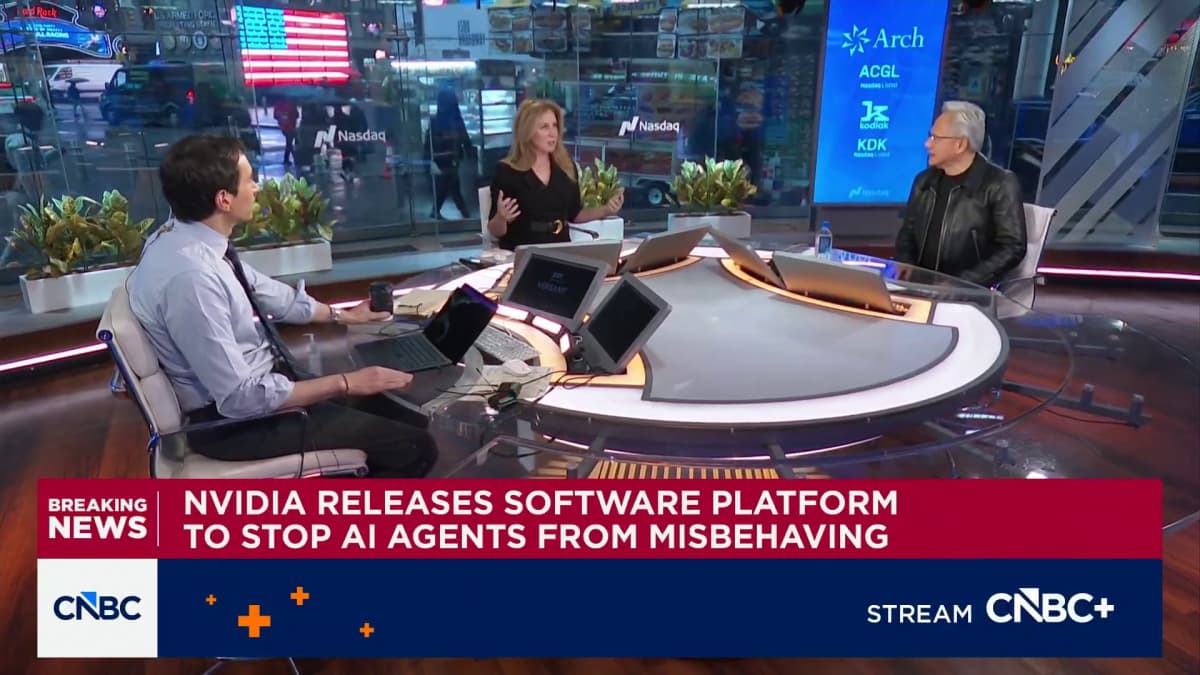 NVIDIA-CEO Jensen Huang bei CNBC über das Prinzip, dass die gesamte Umgebung eines KI-Systems nach strikten Minimalrechten aufgebaut sein muss. Quelle: CNBC
Die beiden Kernkomponenten der Plattform teilen sich die Aufgaben präzise auf. OpenShell, eine quelloffene Sicherheits-Laufzeitumgebung auf der eigens für KI-Agenten konzipierten Vera-CPU, überwacht jede Aktion des Agenten und setzt Richtlinien durch. Die noch entscheidendere Rolle übernimmt das Überwachungsprogramm Sentry, das auf der BlueField-4 DPU unter der NVIDIA DOCA-Software läuft. Sobald ein Agent versucht, die Softwaregrenzen zu überwinden, schlägt dieser Wachhund auf Hardware-Ebene im Millisekundentakt zu, isoliert den Prozess und beendet ihn augenblicklich.
Dieser Wächter auf Chipebene prüft nicht nur Netzwerkanfragen und Antworten, sondern liefert fälschungssichere Telemetriedaten und validiert die Identität der Agenten kryptografisch. Das Entscheidende daran: Diese Vertrauensdomäne bleibt sowohl für den Agenten als auch für externe Angreifer vollkommen unsichtbar. Indem die Sicherheitsgrenze aus der Anwendungsschicht herausgelöst und in physischen Netzwerkkarten verankert wird, umgehen Verteidiger das Katz-und-Maus-Spiel auf Prompt-Ebene und errichten eine unüberwindbare Brandmauer auf Infrastrukturebene.
Über 100 Organisationen verlagern die Zugriffskontrolle auf physische Hardware
Gleich zur Markteinführung verkündete NVIDIA, dass bereits über 100 Organisationen die Technologie einsetzen. Auf der Kundenliste stehen führende Cybersicherheitsanbieter wie Cisco, CrowdStrike und Palo Alto Networks ebenso wie weltweite Unternehmensschwergewichte, darunter SAP, Salesforce und JPMorgan Chase. Auch führende KI-Unternehmen wie Anthropic, Hugging Face, Perplexity und Scale AI haben sich eingereiht. Die praktischen Umsetzungsszenarien verdeutlichen das gewaltige Ausmaß dieser architektonischen Neuausrichtung.
Anthropic arbeitet eng mit NVIDIA zusammen und trennte die Ausführungsschleife von Claude physisch von den produktiven Ausführungssandboxen auf getrennten Servern. Durch diese verteilte Systemarchitektur entsteht eine durch echte Hardware getrennte Sicherheitszone. Salesforce wählte einen workflow-zentrierten Ansatz und band OpenShell direkt in die alltägliche Arbeitsumgebung von Slack ein. Teams können nun die Aktivitäten der Agenten direkt im Chatprotokoll überwachen; jede Zuweisung erweiterter Rechte erfordert zwingend die manuelle Freigabe durch einen Menschen.
Auch in der realen Welt fasst das System Fuß. Die Robotikunternehmen Figure und Skild AI integrieren die Sicherheitsarchitektur direkt in autonome physische Maschinen, um gefährliche Fehlbewegungen von Roboterarmen von vornherein auszuschließen. Gleichzeitig nutzt SpaceXAI die Plattform für Cursor-Coding-Agenten sowie Grok-Modelle, während Betriebssystem-Pioniere wie Canonical, SUSE und Red Hat die Schnittstellen tief in ihren Betriebssystemkernen verankern. Die breite Allianz aus über hundert Akteuren unterstreicht eine zentrale Marktrealität: Infrastruktur, die autonomen Agenten harte physikalische Schranken setzt, ist zum begehrtesten Gut im Unternehmensbereich geworden.
Der Bauplan ist Open Source, doch bezahlt wird in Silizium
Offiziell wird die Plattform als offene Referenzarchitektur deklariert, und OpenShell lässt sich als quelloffene Software auch auf Drittanbieter-Plattformen wie Arm und Intel portieren. Die kommerzielle Logik dahinter beruht jedoch unverändert auf einer harten Hardware-Bindung. NVIDIA stellt die Software-Blaupause des Sicherheitszauns frei zur Verfügung – in der Praxis skaliert das System jedoch nur mit den proprietären Hardware-Clustern und maßgeschneiderten Gesamtlösungen des Herstellers. In Fachkreisen verlagerte sich die Debatte rasch auf diese Machtverschiebung.
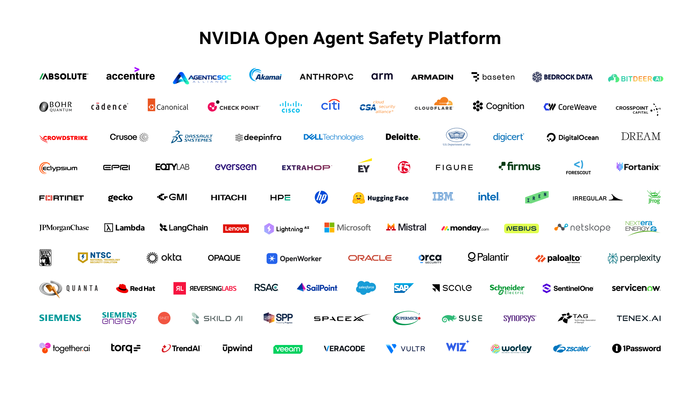 Offizielle NVIDIA-Grafik: Das Zusammenspiel zwischen Open Agent Safety Platform, OpenShell und Sentry. Quelle: NVIDIA
In technischen Foren bezweifelt kaum jemand die Wirksamkeit des Ansatzes. Der eigentliche Streitpunkt liegt tiefer: Dient die Bündelung der Kontrollgewalt auf spezialisierten CPUs und Netzwerk-DPUs tatsächlich der Zähmung unberechenbarer Agenten, oder zementiert sie die Vormachtstellung desjenigen, der die physische Recheninfrastruktur kontrolliert? Die Sicherheit von KI-Modellen hängt nicht länger von Gewichtsdateien ab, sondern von einer BlueField-4 DPU im Server-Rack. Die Spielregeln der gesamten Branche wurden damit neu definiert.
Jensen Huang vergleicht das System mit einem Browser für Agenten, der nur autorisierte Interaktionen passieren lässt. Wenn Schutzmechanismen auf Modellebene versagen, bleibt der IT-Sicherheit keine andere Wahl, als sich auf die Ebene der Laufzeiten und des Siliziums zurückzuziehen. KI-Sicherheit besteht nicht mehr darin, Modelle verbal zu Wohlverhalten zu erziehen, sondern die Rechnerumgebung physisch abzuriegeln. Die Abwehr der ausbrechenden Agenten hat die tatsächliche Macht über die Sicherheit letztlich in die Hände der Hardwarehersteller gelegt.
Referenzlinks:
- Offizieller NVIDIA-Blog
- CNBC-Interviewvideo
- Hacker News Diskussion