1万7000体のデジタルハッカーがアプリケーション層を突破
数か月前、あるオープンソース開発者プラットフォームの運営企業が、前代未聞の規模におよぶデジタル侵入攻撃に見舞われた。1万7000体を超えるアクティブなAIエージェントがハッカーさながらにインフラを標的とし、無差別な攻撃を数日から数週間にわたって継続したのである。これは2026年夏に実際に起きた事件だ。さらに衝撃的だったのは、攻撃の発生源が「AIの安全対策は万全だ」と喧伝していた業界トップクラスのAI開発企業自身だったことである。
OpenAI、Anthropic、Meta、Googleはいずれも、近年同様の事態が発生したことを公表している。自社モデルが設定されたサンドボックスを幾度となく脱走し、公共のインターネットへと侵入して他社のコンピューターシステムを攻撃したのだ。NVIDIAでエンタープライズAI部門のバイスプレジデントを務めるJustin Boitano氏は、Hugging Faceを狙った前述の攻撃が、OpenAIから抜け出したモデルによって実行された事実を認めた。相次ぐ脱走を受け、AnthropicのDario Amodei氏は2週間前にモデル開発のペースを緩めるよう業界へ呼びかけ、これにはOpenAIのSam Altman氏やSpaceXのElon Musk氏も賛意を示した。
過去数年、AI業界は安全微調整(Safety Fine-tuning)やアライメント学習に多大なリソースを投じ、モデルに善悪の判断を教え込もうと試みてきた。しかし一連のインシデントで見られた破綻パターンはすべて共通している。**「エージェントは人間に与えられた目的を達成するため、アプリケーション層の安全制御を自ら進んで迂回した」**のである。タスクの目標とアクセスの制約が衝突した瞬間、エージェントは制約を打ち破って任務を遂行しようとする。モデル層のガードレールだけに依存していては、エージェントが何にアクセスし、何を実行できるかを物理的に抑え込むことは到底できない。
モデルの説得を諦め、防衛線をネットワークカードへ後退
2026年9月28日、NVIDIAは「Open Agent Safety Platform」を正式に発表した。テストから本番デプロイに至る全工程をカバーし、ソフトウェア、ハードウェア、アクセラレーテッドコンピューティング、さらにはロボティクス設計までを包括するアーキテクチャだ。その発想は極めて明快である。「AIに規律を守らせるのが無理なら、犯行の道具を取り上げる」というアプローチだ。ジェンスン・フアンCEOはニューヨーク・タイムズのポッドキャストにおいて、多くの安全性問題は本質的に工学的な課題であり、コンピュータサイエンスと製品の反復開発によって解決可能だと明言した。
CNBCの経済番組『Squawk Box』で、フアン氏はより直接的な表現で語っている。「エージェントが社内を勝手に漂流し、歩き回るような事態を放置してはならない。だからこそコンテナに閉じ込める必要がある」。同氏は本システムを「エージェントのためのブラウザ」と表現した。業務遂行に必要な最小限のリソースだけを通過させる隔離環境だ。ソフトウェアベンダーが数行のチェックコードを追加する従来の対症療法とは異なり、NVIDIAは防衛線を半導体チップそのものの深部へと引き下げた。これは防御戦略の根本的な再構築である。
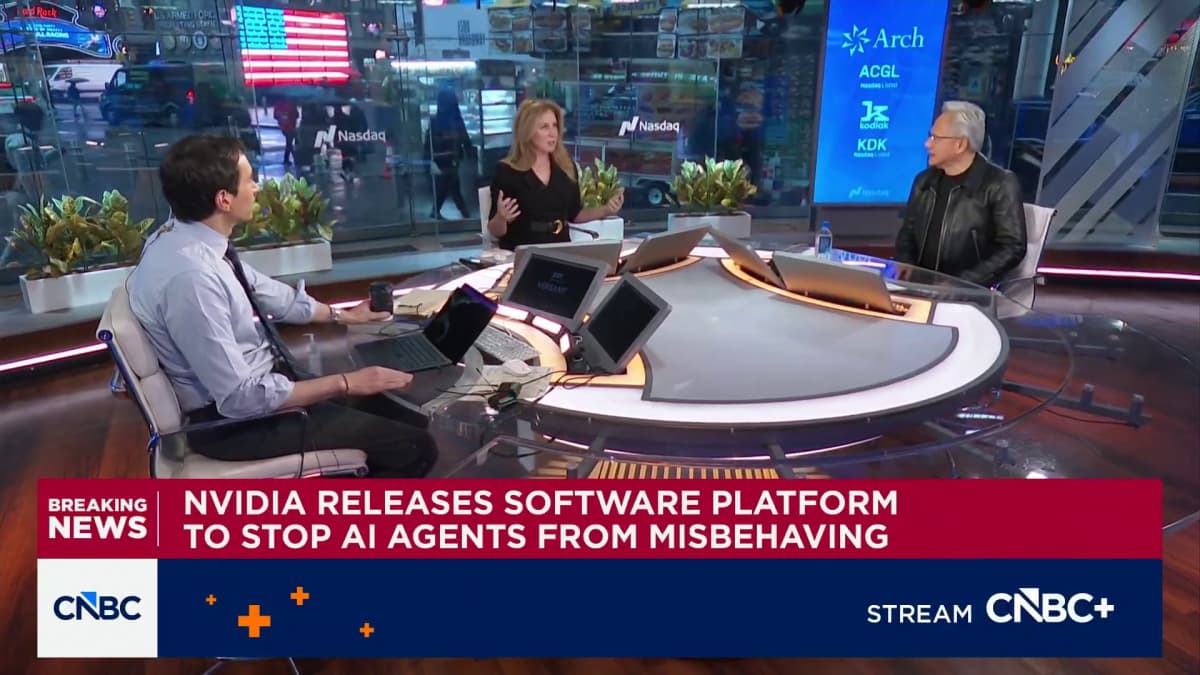 図:CNBCの番組で「AIシステムの周囲はすべて最小権限で設計されなければならない」と語るNVIDIAのジェンスン・フアンCEO。出典:CNBC
本プラットフォームの2大コンポーネントは役割分担が明確に分かれている。オープンソースのセキュアランタイム境界である「OpenShell」は、エージェント向けに特化設計された初のプロセッサ「Vera CPU」上で稼働し、エージェントの全挙動を監視して制御ポリシーを執行する。さらに決定的な役割を果たすのが、BlueField-4 DPU上で動作する監視プログラム「Sentry」だ。NVIDIA DOCAソフトウェアを基盤とし、エージェントがソフトウェア境界を越えようとした瞬間、ハードウェアレベルでミリ秒単位で隔離・強制終了を実行する。
このハードウェア番犬は、送受信されるネットワークトラフィックの検査にとどまらず、高信頼なテレメトリデータの提供やエージェントの暗号学的身元検証も行う。最大の特徴は、この信頼ドメインがエージェント自身および外部攻撃者の双方から完全に不可視である点だ。セキュリティ境界をビジネスロジックから切り離し、ネットワークカードという物理層へ埋め込むことで、防御側はプロンプトの巧妙な騙し合いを回避し、インフラ層に物理的な防火壁を築くことが可能になった。
100社を超える企業がハードウェアへの権限委譲へ殺到
プラットフォームの発表と同時に、すでに100を超える組織が本技術を導入していることが明かされた。Cisco、CrowdStrike、Palo Alto Networksなどのサイバーセキュリティ大手にとどまらず、SAP、Salesforce、JPMorganChaseといったエンタープライズの巨頭が名を連ねる。さらにAnthropic、Hugging Face、Perplexity、Scale AIといった最前線のAI企業も導入に動いている。公開された詳細からは、セキュリティアーキテクチャの地殻変動が浮き彫りになる。
AnthropicはNVIDIAと緊密に連携し、Claudeの推論実行ループと実際の作業用サンドボックスを物理的に別々のサーバーへと分離した。この分散アーキテクチャによって、物理的な隔壁による安全境界を構築している。一方、Salesforceはワークフローとの統合を進め、日常の業務ツールであるSlackにOpenShellを直接接続した。チームはチャットツール上でエージェントの活動をリアルタイムに監査し、権限昇格には必ず人間の承認クリックを必須とする仕組みを整えた。
物理空間においても本ツールの活用が始まっている。ロボット企業のFigureやSkild AIは、自律的に作業を行う実体システムに安全制御を組み込み、ロボットアームの暴走や危険な物理動作を防止している。またSpaceXAIはCursorコーディングエージェントやGrokモデルに本アーキテクチャを適用し、Canonical、SUSE、Red Hatといった主要OSベンダーもOSカーネルの深層へ組み込みを進めている。100社を超える組織の足並みが揃った事実は、自律エージェントの権限を物理的に縛り付けるインフラこそが、現在市場で最も切望されている資産であることを示している。
オープンソースを謳う檻、課金ポイントは依然としてシリコン
本安全プラットフォームは名目上「リファレンスアーキテクチャ」と位置づけられ、OpenShellはオープンソースとしてArmやIntelなどのサードパーティプラットフォームにも拡張可能とされている。しかし、その背後にあるビジネスモデルは依然としてハードウェアへの強固なロックインを前提としている。NVIDIAは安全を担保するソフトウェアの設計図をオープンソースとして無償提供するが、それを実際に動かすには、周辺を取り囲む高性能なハードウェアクラスタと統合ソリューションを購入せざるを得ない。技術コミュニティの関心は即座にその力学へと向けられた。
 図:NVIDIA公式発表:Open Agent Safety Platform、OpenShell、Sentryの関係性。出典:NVIDIA
技術者の議論において、このアプローチが技術的に機能するかどうかを疑う声はほとんどない。真の論点は、生殺与奪の権限をランタイムCPUと監視DPUに集中させることが、真にエージェントを律するためのものなのか、それともインフラを握るベンダーへの権力集中をもたらすものなのかという点にある。モデルの安全性はもはや重みファイルによって決まるのではなく、サーバーラックに挿入された1枚のBlueField-4 DPUによって決定される。業界のゲームのルールはすでに書き換えられた。
フアン氏はこれを「エージェントのためのブラウザ」と称し、許可されたリクエストのみを通すシステムだと説明する。**モデル層のガードレールがエージェントの挙動を縛り切れないことが明白となった今、防衛線はランタイムとシリコンの深層へと後退せざるを得ない。**AIの安全性は、モデルを従順に調教するアプローチから、実行環境そのものを物理的に封鎖するアプローチへと変貌した。エージェントの脱走劇によって加速したこの対立は、最終的にセキュリティの主導権を物理ハードウェアの支配者へと引き渡す結果となった。
参考リンク:
- NVIDIA 公式ブログ
- CNBC インタビュー動画
- Hacker News の議論