Reactivos químicos para disolver un corazón mecánico
El 13 de septiembre de 2026, el entusiasta canadiense del hardware DiscoStarslayer hizo público el proceso completo de extracción del firmware del chip de seguridad original de PlayStation 2, el CXP102064. Este controlador central, ensamblado junto con las primeras consolas que salieron de fábrica en 1999, resistió durante 26 años antes de sucumbir ante reactivos químicos de alta concentración y microscopios de gran aumento. Las complejas defensas de cifrado por hardware que Sony concibió en su día fueron desmanteladas directamente en la capa física.
En la historia de las consolas de videojuegos, la PS2 ostenta un récord inigualable con más de 155 millones de unidades vendidas en todo el mundo. Con un parque de dispositivos tan colosal y una vida operativa de décadas, el hecho de que sus componentes centrales funcionaran como cajas negras obligaba a que la emulación a bajo nivel y las reparaciones de placa dependieran de soluciones provisionales y tanteos a ciegas.
El chip dedicado conocido como MechaCon (abreviatura de Mechanism Controller) dista mucho de ser una unidad de cómputo ordinaria. Controla de forma directa los mecanismos de la unidad óptica y las lecturas/escrituras en la memoria flash, al tiempo que sirve como el único conducto de hardware para la autenticación de tarjetas de memoria MagicGate y el descifrado de los ejecutables principales (KELF). Bloquear esta capa de claves equivalía a blindar la máxima autoridad de validación de la consola sobre los soportes físicos y el almacenamiento externo.
Cuando estas primeras unidades salieron de las líneas de producción, los ingenieros de Sony integraron la lógica de seguridad de forma cableada en lo más profundo de la resina epoxi. Recorrer su espacio de estados internos mediante pruebas de software convencionales o fuerza bruta desbordaba con creces los límites de cómputo de la época.
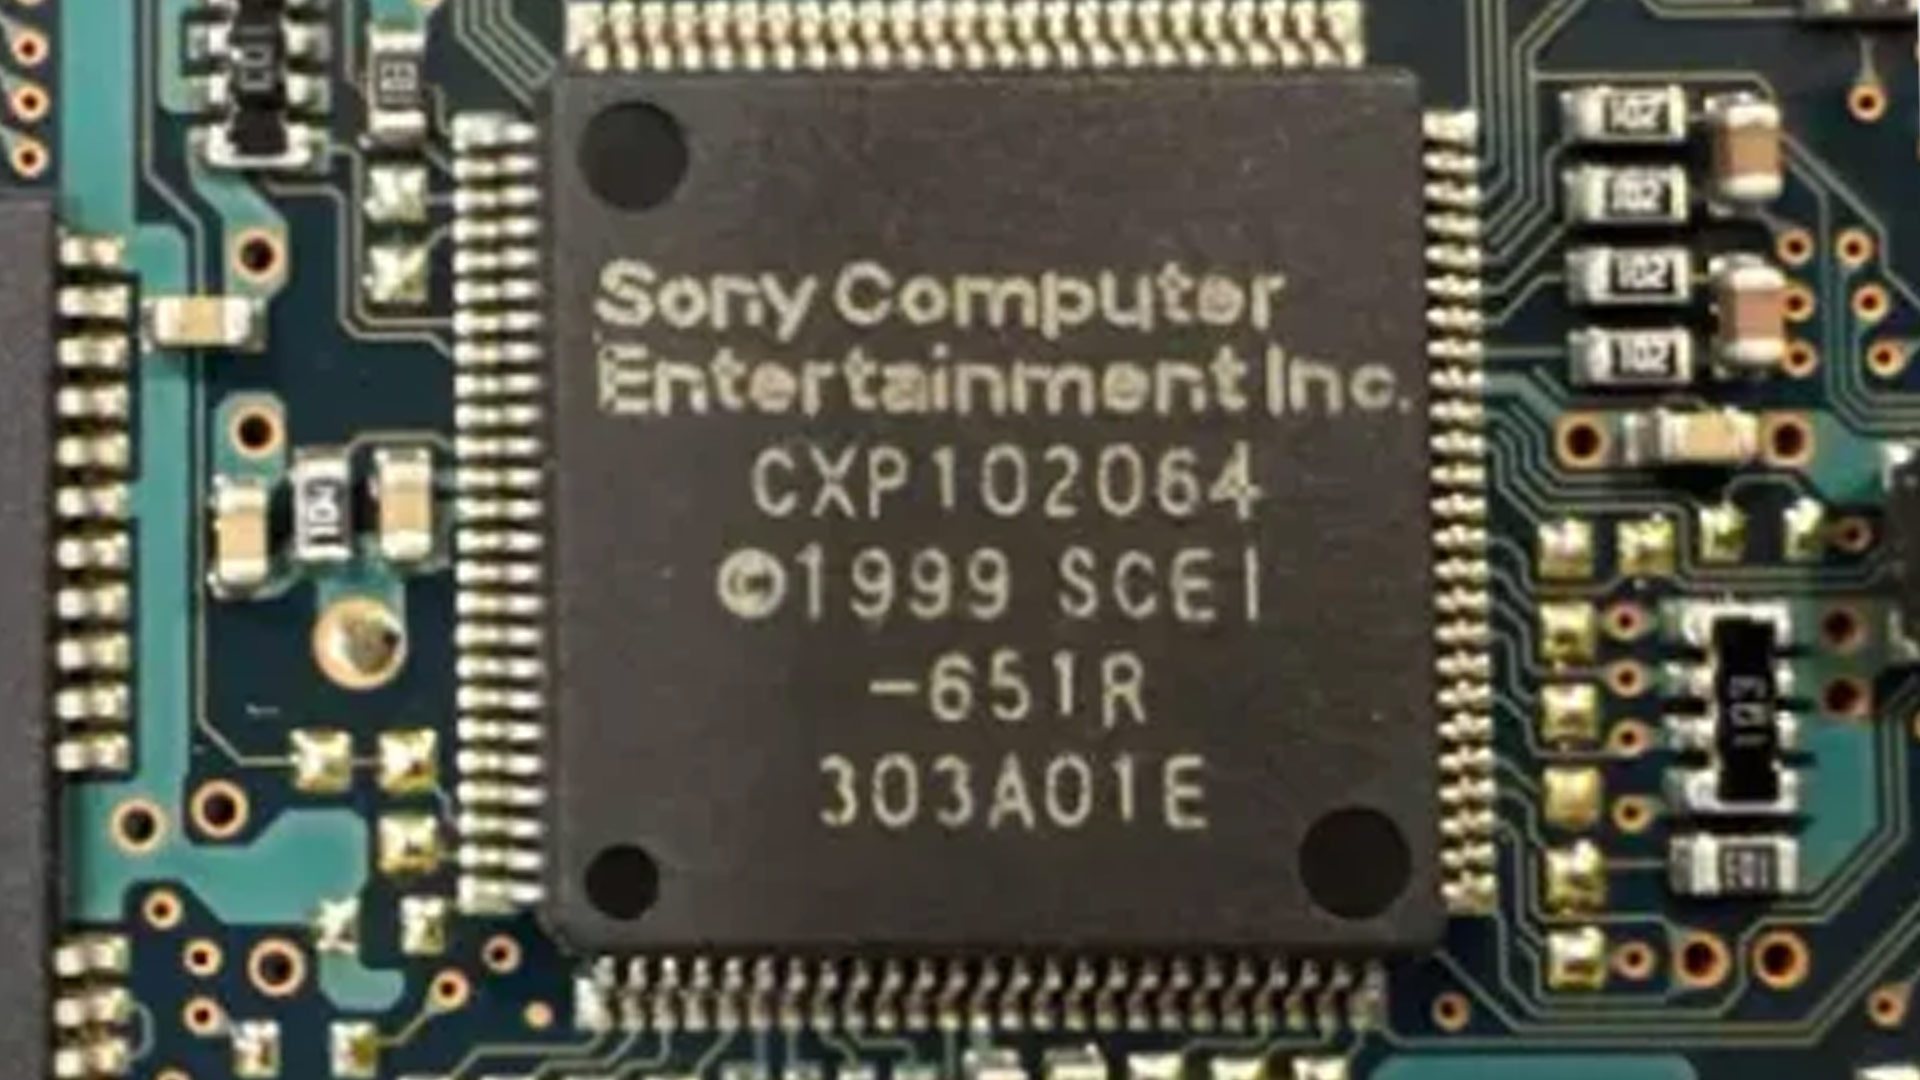 Foto: Chip de seguridad de PS2 con el silicio expuesto tras el decapado con reactivos químicos. Fuente: Tom’s Hardware
Ácido y microscopios para desnudar el silicio
El decapado químico es un trabajo de laboratorio pesado que exige trajes de protección y la manipulación de líquidos altamente corrosivos. Los investigadores dedicaron cuatro años enteros al uso de soluciones ácidas calientes para disolver, capa por capa, el encapsulado plástico exterior del chip, hasta que los diminutos circuitos grabados en el troquel de silicio quedaron totalmente expuestos al aire.
La extracción óptica constituyó la siguiente fase fundamental. Bajo microscopios de alta resolución, el equipo fotografió el circuito de silicio expuesto capa por capa. Mediante cotejo visual y algoritmos de recomposición, reconstruyeron las puertas lógicas físicas capturadas en las imágenes para devolverlas a su lógica digital. Gracias a una extraordinaria tenacidad de ingeniería, la estructura física del hardware fue traducida metódicamente a código legible por humanos.
El cifrado por hardware nunca ofrece una barrera física infranqueable. Mientras el silicio siga existiendo en el mundo real, los obstáculos físicos en los que confía el defensor acaban reduciéndose a una simple cuestión de tiempo y esfuerzo para el atacante.
En el tramo final de este prolongado pulso, el equipo logró un avance decisivo inesperado. La investigadora de seguridad Libby detectó en los datos de la extracción óptica —aún ruidosos e imperfectos— una vulnerabilidad de software aprovechable que acortó de forma drástica el camino hacia el volcado completo del firmware.
Los desarrolladores trazan tres límites técnicos claros
Los hitos en ingeniería inversa de hardware suelen magnificarse con facilidad al difundirse en las comunidades técnicas. Sin embargo, en los comentarios de la cobertura especializada, el desarrollador uyjulian, que colaboró en el proyecto, trazó con precisión los límites técnicos reales de este logro.
Subrayó que disponer del firmware volcado del chip no equivale a disponer de inmediato de un emulador de unidad óptica (ODE) de tipo conectar y usar. Los métodos actuales de extracción de datos siguen requiriendo operaciones de escritura masivas en zonas concretas de memoria, por lo que aún quedan varios obstáculos de interfaz física antes de lograr una reproducción perfecta y no destructiva.
| Vector de ataque técnico | Soluciones comunitarias de los últimos 20 años | Beneficios reales de ingeniería tras obtener el código base |
|---|---|---|
| Cargar copias de seguridad de juegos | Dependencia de fallos en tarjetas de memoria, discos duros o parches externos | La elusión de comprobaciones ya no depende de conjeturas; ataca directamente las debilidades del mecanismo |
| Crear emuladores de unidad óptica (ODE) | Requería revisiones de placa específicas y secuestro de señales por hardware | Permite crear placas de reemplazo que sustituyen directamente al chip de autenticación central |
| Desbloqueo de región y privilegios | Cadenas de escalada de privilegios mediante herramientas de software | Proporciona una referencia de código de bajo nivel indiscutible para proyectos de ingeniería inversa |
Enmarcar un avance técnico dentro de sus aplicaciones prácticas reales resulta mucho más riguroso que proclamar una victoria absoluta precipitada. Los contenidos de los discos de juegos nunca estuvieron cifrados en origen; salvo por los elementos que dependen de verificación en línea, este volcado de firmware no aporta atajos adicionales para descifrar los recursos de los juegos.
 Foto: Arquitectura de la placa base de PS2 y disposición del chip MechaCon. Fuente: Neoteo
Escalada por software frente a ingeniería inversa de hardware
Antes de este desmontaje físico, las investigaciones de la comunidad sobre la ejecución de software casero (homebrew) en las primeras PS2 se centraban ante todo en la búsqueda de vulnerabilidades de software. Ya fueran los métodos de arranque conocidos o los desbordamientos de búfer provocados por la lectura de discos, todos operaban básicamente como parches aplicados dentro de los límites de privilegios concebidos por el fabricante.
El chip de seguridad propietario se ubica en la base misma de la cadena de confianza (Root of Trust) de toda la consola. Mientras permaneciera como una caja negra, los desarrolladores de emuladores de alta precisión debían conformarse con recrear su comportamiento a partir de señales de entrada y salida inexplicadas.
La particularidad de la ingeniería inversa sobre el hardware radica en su permanencia física. Las vulnerabilidades de escalada descubiertas en el software pueden corregirse fácilmente en las siguientes revisiones de placa de la consola; en cambio, en un chip de silicio sellado en epoxi en 1999, la disposición de sus transistores quedó congelada para siempre en los estándares de fabricación de aquel instante.
En el momento en que la microscopía óptica registró las conexiones cableadas de la memoria de solo lectura (ROM), todo el esquema criptográfico quedó al descubierto. Aunque interpretar imágenes ópticas borrosas durante decenas de meses supone un coste inmenso, la recompensa es una solución universal que ya no depende de exploits efímeros.
Construir la infraestructura de preservación de la era digital
Para quien solo buscaba ejecutar aplicaciones caseras eludiendo las protecciones, esa necesidad quedó resuelta hace más de una década gracias a una multitud de parches por software y hardware. Ciertos modelos posteriores incluso permitían leer discos no firmados mediante la inyección directa de parches.
El verdadero impacto de desentrañar la lógica interna del chip radica en la emulación de bajo nivel de hardware clásico y en la preservación del patrimonio digital. Cuando los condensadores de una placa base con más de 20 años se sequen y el chip de cifrado se queme irremediablemente, los técnicos de reparación ya no tendrán que rastrear mercados de segunda mano en busca de placas donantes intactas.
Con un entendimiento integral de los mecanismos de autenticación y las reglas de descifrado de binarios, la comunidad de código abierto podrá utilizar en el futuro matrices lógicas programables (FPGA) de bajo coste para reproducir con absoluta precisión todas las señales de sincronización y respuestas de este veterano chip de seguridad.
Las barreras defensivas de este tipo de circuitos siempre han sido un pulso entre capacidad de cálculo e inversión de tiempo. El valor fundamental estriba en transformar la reparación de hardware clásico y los entornos de emulación digital: de depender de un chip físico descatalogado en el fondo de un cajón, expuesto al deterioro material, se pasa a disponer de un activo en código libre, infinitamente replicable y recompilable en cualquier plataforma moderna. Cuando los emuladores del futuro busquen recrear con exactitud el entorno original, a los desarrolladores les bastará con recurrir a este plano de referencia abierto.
Enlaces de referencia:
- Reportaje de Tom’s Hardware
- Debate en Lobsters
- PSDev Wiki
- Proyectos MechaPwn y TonyHax
- Explicación pública de DiscoStarslayer