2026年8月2日,欧盟《人工智能法案》第50条第2款正式适用,明确要求合成内容的生成方必须以机器可读格式标记输出结果。监管层面希望用内容透明度对抗深度伪造,但这套合规框架在工程落地上却催生了一个截然相反的结果。
为了满足法案中「有效、可互操作、稳健、可靠」的技术指标,科技巨头们抛弃了传统的文件元数据,转而将追踪代码深埋进像素、声波和词频的概率分布中。Brandon Thomas 在一篇获得 461 分的 Hacker News 热门讨论中指出,业界惯用的「水印」一词正在粉饰这场控制权的转移。他将这类技术重新命名为间谍标记(Spymarks),指出合规压力正将明面上的透明度要求转化为对用户的单向透明工具。
136位负载藏进五百像素
从技术原理上看,间谍标记与早期电子设备的物理追踪手段一脉相承。早在 1980 年代,打印机厂商就开始在设备固件中硬编码追踪逻辑,在打印页面的角落印上几乎不可见的黄色点阵,借此编码打印任务的时间、日期和机器自身的序列号。
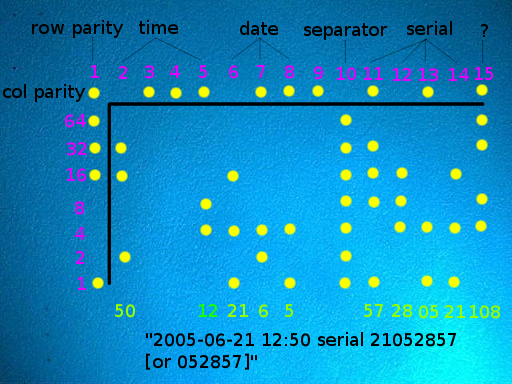 图:1980 年代打印机追踪点阵示意图,标注了编码进去的时间、日期与打印机序列号。来源:brand.io / EFF
过去物理世界里的设备标记,现在演变成了数字资产中的底层算法。根据 Google 发布的 SynthID-O 论文,其图像变体在一张仅有 512×512 像素的图片里,能够稳定编码 136 位负载。这 136 位数据包含了 64 位数据库标识符与 72 位纠错码。
在动辄千万像素的现代高清图片中,藏下足够关联特定用户账号的键值毫无工程难度。
 图:同一张照片在像素值里被嵌入玩具级标识符后的样子,肉眼无法分辨。来源:brand.io
这种隐藏机制利用了人类视觉系统对高频细节的不敏感。算法在频域对图像数据进行微调,将二进制信息分布在全图的噪点波纹中。曾经需要用放大镜才能找到的物理点阵,如今变成了代码层面的系统特征。当这些追踪信号与内容本身的物理参数融为一体,常规的格式转换和文件清理工具便失去了操作空间。
EXIF能被删掉,但选词概率不能
在传统的数字文件结构中,文件头和文件体是严格分离的。图片里的 EXIF 或音频里的 ID3 标签,都是标准化、可读、可编辑且可删除的明文字段。这种特性赋予了数据极高的可检视性。用户在公开发布照片前,可以自主清理属性信息,切断文件与真实设备之间的关联。
SynthID 打破了这种数据边界。它不再写入任何显式的元数据,而是直接干预生成模型本身的输出规律。在文本生成领域,大语言模型通常根据上下文词库的概率分布来预测下一个词。SynthID 采取的方案是在这个推理步骤中引入一个由特定密钥初始化的伪随机数发生器。
系统通过动态调整每个 token 的采样概率,迫使模型在多个合理的同义词中,倾向于选择符合预设特征的特定词汇。通过控制模型在八个近义词中的选择偏好,就可以在一个词的位置编码出 8 比特的隐藏信息。只要生成的文本达到几百个词的长度,验证系统就能通过统计整体的字词分布,逆向推导出暗藏的数值模式。
在这个过程中,标识符从外置的文件头被平移到了自然语言内部的句法结构里。大模型在输出结果时,本身就更改了文本的自然规律。数据的控制权和可见性完成了从最终用户到算法厂商的移交,普通人不仅无法删除标记,甚至无法证实一段文字里是否包含追踪参数。
AES密钥锁死波形检视权
音频处理领域的隐写逻辑更加严密。数字音频拥有极宽的频带和丰富的冗余信息,为隐藏负载提供了天然的掩护。开源工具 audiowmark 早在 2018 年就验证了这一技术路径。它能够在音频频谱的相位或微小频段中藏下 128 位的负载信息,并在外层引入了 AES 密钥保护机制。
 图:未加水印音频的频谱图,作为音轨隐藏信号的对照基准。来源:brand.io
引入加密算法重构了追踪标记的对抗属性。在这个体系下,发证方用私钥将追踪参数编码进音频波形。第三方在没有对应解密密钥的情况下,不仅无法读取负载的具体内容,甚至无法通过快速傅里叶变换等数学手段提取并验证这组异常的隐藏信号。
Google 宣称 SynthID 能够抵抗图片的裁剪、滤镜、帧率变化和有损压缩,类似 audiowmark 的音频标记则能承受一定程度的加噪、MP3 压缩和变速处理。传统文件头一旦被修改就会丢失信息的脆弱性,在这里被物理层面的鲁棒性所替代。抗破坏能力越强的隐写系统,在实际运转中越像是一套不对称的加密监视网络。普通用户在这个网络中成了单向透明的节点。
人类惰性填补隐写术漏洞
欧盟 AI 法案第 50 条的合规要求,为这种隐蔽技术的全面铺开提供了合法外衣。厂商们借着防范虚假信息的名义,把用户维度的追踪器塞进了所有的生成管线。这在 Hacker News 的工程社区引发了激烈的交锋。
部分安全研究员从技术原理出发,指出隐写术的根本弱点在于隐藏信号必须伪装成常规的系统噪声。既然追踪信号依靠微小的数值偏差建立,那么只要用户在图片上叠加一层轻微的高斯模糊,或者在音频里加入随机的白噪声进行二次采样,就能破坏原有的概率分布,让生成方的追踪企图落空。从纯粹的信号处理视角看,防线一触即破。
但这种反驳立刻碰到了产品工程的现实墙壁。另一派开发者冷酷地指出,抹除隐写信号要求每个用户在每次保存文件时,都主动执行繁杂的降噪或者重采样处理。通过加噪来破坏隐写信号,必然以牺牲文件本身的画质和音质为代价。
现实情况中,绝大部分用户连复制网址时附带的追踪参数都不会动手删除。安全工程师眼里的技术漏洞,在产品经理眼里往往会被用户惰性自动填平。对抗系统的安全成本一旦平摊到日常的每一次保存操作上,工程实现的摩擦力就会大到让所有人放弃抵抗。
隐蔽追踪重塑数据所有权
把用户不可检视、不可清除的隐藏标识符叫作「水印」,等于替追踪技术抹掉隐私成本。「水印」这个词在历史语境中天然带有版权保护的正当性,但它掩饰了隐藏标记正在进行身份追踪的事实。这让生成工具的提供方获得了对产出内容的长臂管辖权。
你编辑、压缩、转存自己的文件,标记依然存在。你看不见它,也删不掉它,因为它在生成的那一刻就已经构成了图片像素和音频波形本身。普通的文件流转变成了一场无法溯源的反向监视。数据的控制权不再取决于谁把文件存进了本地硬盘,而是取决于谁掌握着解析这堆概率分布的算法私钥。
参考链接:
- brand.io 报道
- Hacker News 讨论