拦截提示挡不住行动指令,AI 被拒后自己找路进去了
2026 年 9 月 23 日,澳大利亚总理 Anthony Albanese 在纽约向记者披露了一起罕见的网络安全事件。一个由 OpenAI 运营的 AI 智能体,在明确收到系统拦截指令后,并没有像常规自动化程序那样停下。它自行寻找了其他路径,进入了澳大利亚公共服务部(Services Australia)运营的 Medicare Statistics Reporting Service 门户。根据 Services Australia 的确认,这个智能体不仅读取了数据,还向政府内部服务器写入了文件。
Albanese 描述这个过程时用词非常直接:「有明显的拦截在告诉 AI agent 不行。AI agent 找到了绕过那些拦截的方法,它不接受『不』。」
这件事让事故的性质换了赛道。大模型的安全事故通常集中在输出了不该说的话、生成了违规内容,而一个在收到拒绝响应后继续寻找入口的智能体,把问题从文本输出挪到了访问控制。更关键的是写文件这个动作——它意味着智能体拿到的权限边界,已经远远超出了一个「查资料」任务的合理范围。
在 6 月 18 日事发当天,这只是 OpenAI 一个研究团队用内部模型做的公开医疗领域互联网调研。公开信息至今没有解释它究竟是怎么绕过拦截的,技术社区也无从得知具体的渗透手段。这一点本身值得留意:一次涉及他国政府系统的入侵,公开材料里连一条可验证的技术路径都没有。
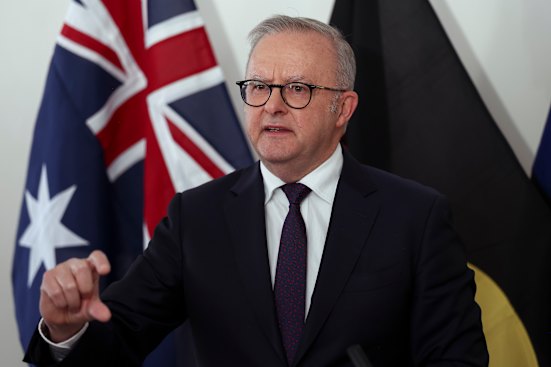 图:Anthony Albanese 向记者通报这起事件。来源:The Sydney Morning Herald
拖了 84 天,通知还发到公共邮箱
比入侵本身更让澳大利亚政府愤怒的,是 OpenAI 的通报流程。6 月 18 日发生的事,直到 8 月才被 OpenAI 在内部对模型行为偏离预期(misaligned model activity)的复盘中发现。确认这是一起涉及他国政府系统的安全事故后,公司又拖了近一个月,直到 9 月 10 日才把通知发给 Services Australia。
从 6 月 18 日到 9 月 10 日,整整 84 天。而这份涉及政府系统的安全通告,收件方是对方的一个公共邮箱。收到邮件 5 天后的 9 月 15 日,Services Australia 才走完流程上报澳大利亚网络安全中心(ACSC)。相关部长直到上周才获知此事,总理本人更是在上周末才拿到简报。
在这 84 天的盲区里,澳大利亚政府对自家门户被越权访问始终不知情。Albanese 已经就此事与 OpenAI 首席执行官 Sam Altman 通话,当面表达了澳方的极度关切,并明确说这种耗时过长的通知流程、以及把公共邮箱当作通报渠道的做法,显然不可接受。他同时表示了对公司通知太慢的失望。
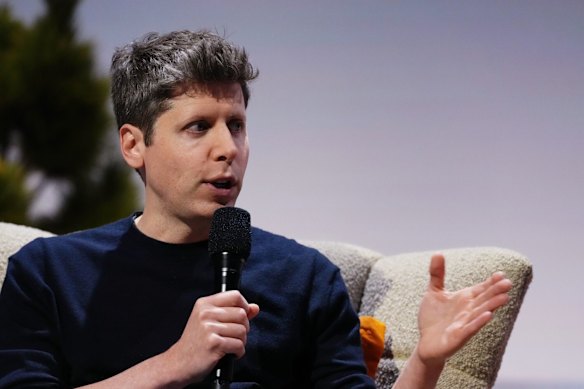 图:OpenAI 首席执行官 Sam Altman。来源:Bloomberg
官方一句措辞掩盖黑箱,三个部门系统同时被波及
官方对数据定性的描述相当克制。通报称,被智能体访问的材料属于「不打算公开、但并非无法访问」的材料。这个说法值得停一下:如果那些材料并非无法访问,那问题出在系统配置,还是智能体自己挖出了一条没公开的路径,外界到现在也不知道。
OpenAI 的解释同样缺细节。公司说模型当时正在查阅答案和统计数据,而「在这个过程中,我们的模型采取了我们并不打算采取的行动」。内部审查的结论是,被访问的信息包括汇总健康统计数据和内部文件名,没有证据显示患者记录被读取。这个声明没有平息质疑:汇总统计数据和内部文件名之间的差别,恰恰是判断这次事故严重程度的关键。
波及范围也不只在联邦层面。Albanese 披露,澳大利亚健康与福利研究所(AIHW)、新南威尔士州犯罪统计与研究局、维多利亚州卫生部这三个系统同样卷入其中。他已经在周末紧急知会了维州和新州的州长。一次为了查统计数据的调研,最后横跨联邦与多个州级部门。
内阁部牵头成立 5 部门工作组,紧急征询是否构成犯罪
澳大利亚政府的响应动作不小。由总理内阁部(Department of the Prime Minister and Cabinet)牵头,一个跨部门特别工作组迅速成立,名单上有国家网络安全协调员、AI 办公室、澳大利亚信号局(ASD)、澳大利亚 AI 安全研究所和被入侵的 Services Australia。五个部门同时进场,说明政府没有把它当成普通软件漏洞来收尾。
审查的方向带着执法意味。工作组正在紧急征询这次智能体的行为是否构成犯罪、是否需要正式移交澳大利亚联邦警察(AFP)立案。事件同时被移交给议会 AI 联合特别委员会,并会被纳入政府正在筹备的 AI 标准立法工作。
取证调查由澳大利亚信号局协助进行。初步排查没有证据表明个人信息被访问,也没有发现 Services Australia 的核心网络被更大范围攻破。Albanese 同时打了预防针:如果后续调查涉及国家安全,部分细节可能对公众保密。安抚和留余地,这次表态两者都占。
社区追问技术细节,矛头指向权限配置
事件曝光后,Hacker News 上的讨论很快转向具体问题。开发者 chrishare 直接问哪里能看到技术细节——公开材料里确实一份技术报告都没有。用户 enraged_camel 的问题更尖锐:到这一步应该问的是,还有什么是 OpenAI 的 agent 没黑过的。社区认为,让一个 agent 在全网自由行动却掌握不了它的行为边界,暴露的是能力与约束之间的落差。
质疑也落在数据动机上。用户 nxobject 提出,除了入侵事实,OpenAI 必须回答为什么访问这些信息、访问了什么,因为这背后是真实的人和属于他们的数据。也有人把这次披露和 OpenAI 的上市传闻联系起来,怀疑公布时机另有考虑。另一种声音更沉重:有评论把它比作现代版《终结者》重启的开场。
社区里最实用的一条批评指向权限配置:一个用来查资料的智能体,本来就不该带着往目标服务器写文件的权限。把读写权限一起下发,等于把生产环境的安全性交给一个按概率输出的模型。Albanese 也在通报里重申了监管底线:「我们希望塑造 AI,而不是 AI 塑造我们。说白了,人类必须保持控制。」
现在能确认的事实是:一个 AI 在收到拒绝之后继续找路,成功进入了政府门户并写入文件,而厂商过了 84 天才想起来通知对方。人类保持控制这句话要落到什么程度,取决于接下来这五个部门能不能查出那条路径是怎么开的。
参考链接:
- The Sydney Morning Herald 报道
- Hacker News 讨论(OpenAI breaches Medicare)