2026 年 9 月 28 日,开发者 Yash Garg 公开了他省下 100 美元采集卡费用的粗暴方法:不用破解、不用刷固件、不动主机任何设置,直接把一台 PS5 的游戏直播流劫持到了自己的 Mac 上。索尼精心打造的封闭生态系统,在最基础的互联网域名协议面前被扯开了一道口子。只要在家庭路由器里做点手脚,那台摆在客厅、系统锁死的游戏机,立刻就会变成一台毫无防备的推流器。
写两行配置换下采集卡,局域网劫持省下 100 美元
把游戏画面共享到 Discord 给朋友看,是一个再寻常不过的需求。但在索尼的封闭生态里,PS5 并不支持将画面直接推送到 Discord。常规解法是买一块 100 多美元的视频采集卡,把 HDMI 信号接出来再喂给电脑上的 OBS 软件。硬件墙壁逼迫玩家用增加物理外设的方式来获取内容。
Remote Play 功能同样不适用。使用 Remote Play 代表手柄和耳机必须连接到接收端设备,偶发的输入延迟直接摧毁游戏体验。更关键的是,视频流的码率由 PS5 单方面控制,用户改不了任何参数。官方通道是一条单行道,用户没有任何插手的余地。
Yash Garg 选择对底层网络协议下手。PS5 默认使用 RTMP 实时消息传递协议将视频流广播到 Twitch 或 YouTube 等平台。这套协议本质上是单向推送,只要能在数据出海前把它截在家庭局域网里,就能悄无声息地拿到最高质量的原始流。
索尼只校验域名本身,HTTPS 探路变成带路党
要截获视频流,必须先搞清楚它往哪里发。最初的尝试集中在劫持 Twitch 的初始端点。在这个环节,PS5 通过 443 端口发起 HTTPS 请求,询问平台「我该用哪个区域服务器」。这个探路请求只是一次服务端点发现机制,Twitch 会返回一个真实的推流地址,随后 PS5 才会把视频流真正推过去。
劫持真实的 Twitch 推流地址撞上了安全机制的高墙。真实的 Twitch 接收端走的是 RTMPS 协议,也就是套了 TLS 加密的 RTMP。在这个加密通道里,PS5 会严格校验服务器的 CA 证书。自签证书在这套校验机制面前毫无用处,而封闭的游戏机系统根本不允许用户手动安装自定义 CA 证书。
加密协议在这个场景下完美履行了它的职责。只要 443 端口的 TLS 校验存在,任何试图在中间截获并解密数据的行为都会被直接掐断。索尼与 Twitch 共同建立的加密传输通道,在技术层面上确实做到了对第三方监听的有效防御。
退回 1935 明文端口,协议妥协让主机变成裸推流器
安全防线并没有在所有平台上保持统一标准。当把目标转向 YouTube 时,防线的短板暴露无遗。YouTube 的接收端使用的是 1935 端口上的明文 RTMP 协议,没有任何证书校验。由于缺少了 TLS 这层外壳,PS5 会毫不迟疑地把画面推向任何自称是 YouTube 的服务器。
但 YouTube 通道埋了一个暗坑。PS5 会周期性调用 YouTube 的 API 来确认直播是否真的在线,一旦发现服务器端没有响应对应的状态,大约 60 秒后就会自动停止广播。这种应用层的双向确认机制,修补了传输层明文带来的漏洞。
突破口最终出现在 DNS 解析日志里。通过观察 dnsmasq 的查询记录,开发者发现 PS5 最终试图解析的是一个带区域前缀的 Twitch 子域名。只要在路由器层面进行通配符劫持,覆盖掉所有相关的接收端域名,证书验证的问题就迎刃而解。因为这种劫持绕过了 HTTPS 发现阶段的 TLS 验证,直接把目标指向了本地搭建的伪装服务器。
 图:PS5 广播的 DNS 与 RTMP 链路示意。来源:yashgarg.dev
把自定义 DNS 塞进 DHCP,路由器剥夺主机方向感
实施劫持的关键在于剥夺 PS5 辨认方向的能力。通过在 Mac 上运行 dnsmasq,把目标域名全部解析到局域网内的 192.168.8.175。这台 Mac 就成了一个伪装的 Twitch 接收塔,静静等待着 PS5 投递包裹。
为了不影响家庭网络里的其他设备,操作必须足够精准。利用一台运行 OpenWRT 的 GL.iNet 路由器,通过静态租约和 DHCP Option 6 标签,把这个自建的 DNS 服务器地址只发给 PS5 一台设备。每次 DHCP 续约时,PS5 都会不知不觉地吞下这个被篡改的方向盘。
不需要在主机端做任何配置,也不需要插拔任何线缆。在 192.168.8.175 上,一个监听 1935 端口的 nginx-rtmp 服务接管了一切。接收到推流请求后,它通过回调机制触发一个本地应用,立刻输出完整的 RTMP 播放地址。一整套 1080p60、H.264 编码、AAC 立体声的高质量流,就这样平稳地落在了开发者的硬盘里。
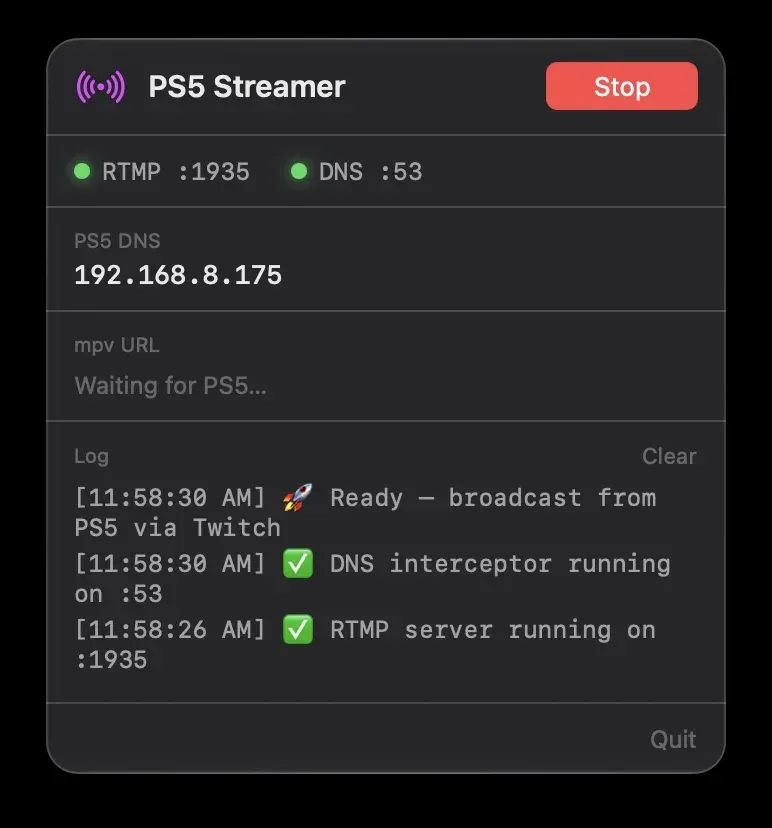 图:菜单栏小应用截图,统一管理 dnsmasq 与 nginx-rtmp 的启停。来源:yashgarg.dev
网络基础协议撕碎硬件防线,锁死设备也得听从路由器
社区对这个方案的补充揭示了更深层的问题。Twitch 本身支持 RTMPS,被劫持的只是发现端点而非加密通道,且早年就有类似思路的商业实践。明文 RTMP 的存在,让局域网和链路运营商都能随时截获整条视频流。协议设计的妥协,在便利性与安全性之间留下了巨大的灰色地带。
消费电子设备的封闭性,往往只是操作系统的单边行动。硬件厂商可以锁死系统权限,禁止安装证书,屏蔽第三方应用,但只要设备还需要接入标准的互联网协议栈,防线就一定有缝隙可钻。DNS 和 DHCP 是互联网的基石,连最顽固的主机也不得不遵守它们的规则。
PS5 的直播机制在这里交了底:它只信任 DNS 名字,却不关心最终连上的到底是谁。流被推向哪个服务器,最终取决于路由器在 DHCP 里发了什么。闭源硬件在系统层管得很严,但在网络协议面前,物理高墙往往形同虚设。只要扼住了局域网路由器这个咽喉,再严密的终端设备也得按规则办事。
参考链接:
- Yash Garg 博客记录
- Hacker News 社区讨论