2026 年 9 月 24 日,安全研究者 Joshua Michael 上线了 Flock Surveillance Map 网站。这个页面直接调用了底层的地理坐标。它将全美最大的自动车牌识别系统底细摊在公众面前。今年夏天接受媒体采访时,监控公司 Flock Safety 给出了一个数字。他们宣称在全美运营着「超过 12 万个」摄像头。Michael 顺着该公司未加密的数据库接口拉取了快照。他汇总出 17 万个主摄像头。同份快照里还有超过 13 万台配套设备。这两个数字叠加构成了约 30 万个监控节点。庞大的硬件网络直接戳穿了公关通稿的规模底线。
地图上标出了 30 万台监控设备
监控设备位置一向是这类公司的核心机密。以往的监督项目中,DeFlock 等开源社区依靠普通用户手工提交坐标。这种众包模式费时费力,也留下了大面积盲区。Michael 直接绕开了手工统计。他调用了公司自家的后端记录。这份图表基于 2025 年 12 月 Flock 数据库快照生成。原生数据跨越了人工收集的覆盖门槛。
这 30 万台设备构成了完整的追踪体系。其中 17 万台是负责抓拍的主摄像头。另外 13 万台配套设施同样扮演关键角色。这包含了 2.7 万台用于捕捉声音特征的声学侦测设备。另外还有大量底层网关设备。它们负责将第三方网络摄像头直接接入 Flock 监控网。地图依据设备型号分配了颜色展示。名叫 Falcon 的前端摄像头和叫 Picard 的处理单元被清晰区分开。网站附带了一张公开检索表格。表格列出了设备在系统内配置的内部名称。这些工程师填写的名称往往直接就是精准门牌号和十字路口。
这份坐标数据暴露出惊人的监控密度。在芝加哥奥黑尔机场外的 Rosemont 公共安全部门周边,地图上密密麻麻集中了 860 台设备。监控网络的触角直接伸进了高墙内部。田纳西州查塔努加的 Silverdale 拘留中心坐标处有一台设备。它的内部名称赫然写着「C-F-23 FOXTROT MALE HOLDING 2/SHOWERS」。这个监控探头直接被定位到淋浴间附近的男性拘留区。连联邦调查局总部也没能隐身。数据库里有一台名为「FBI Pilot Camera」的测试相机。其经纬度正正落在华盛顿的 J. Edgar Hoover 大楼。
为了验证这批数据的真实性,《The Intercept》记者带上地图进行了实地盲测。他们前往亚利桑那州,随机抽取了六个偏僻坐标点。结果毫无悬念。每一处都在地图标出的精准位置找到了摄像头实物。物理世界的实地盲测结果没有任何偏差,30 万个数字节点全部在现实中真实运转。
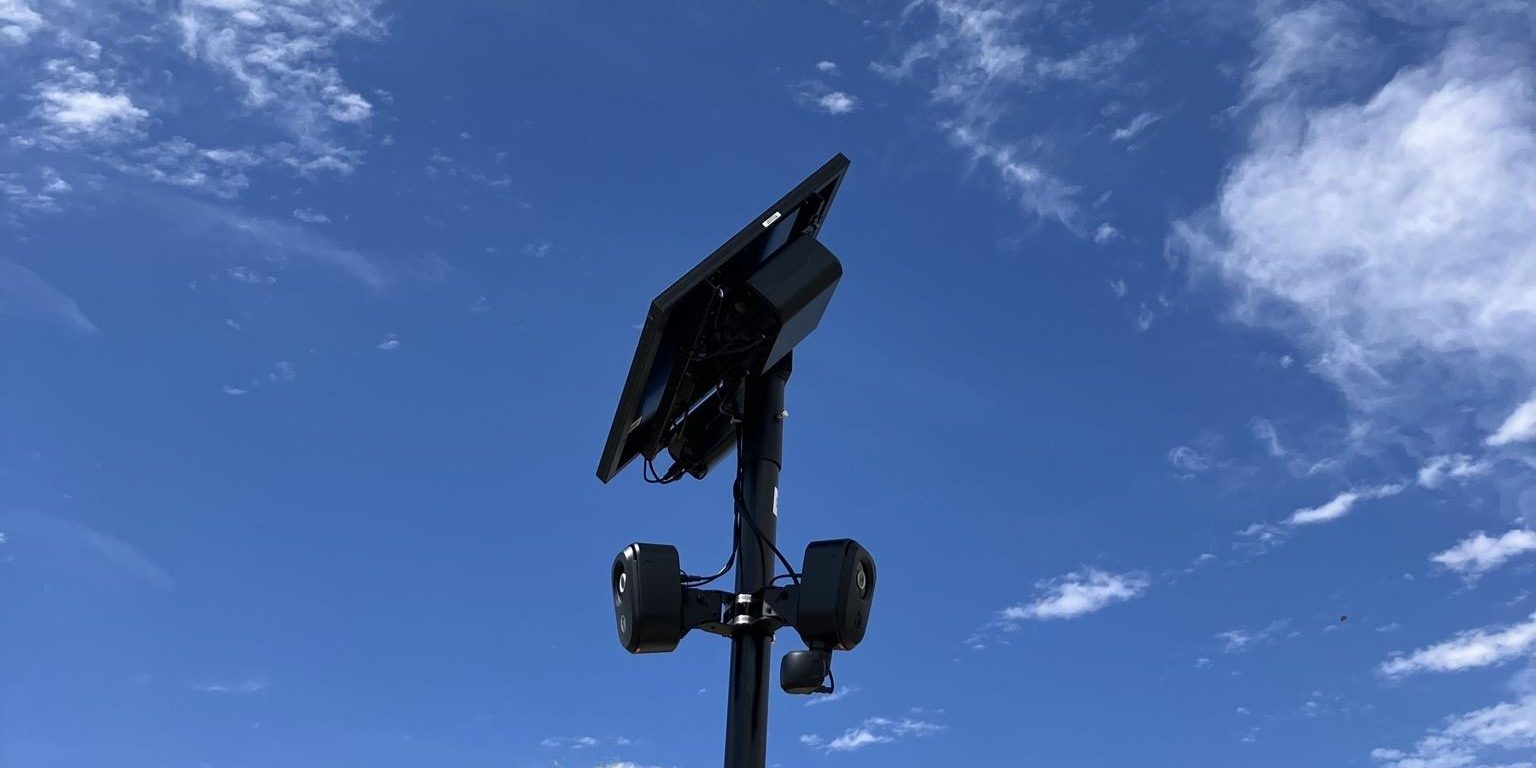 图:2026 年 9 月 23 日拍于亚利桑那州图森的 Flock 摄像头实拍。来源:The Intercept
未鉴权前端接口交出底牌
获取这批敏感数据并不需要高级渗透技术。Flock 自己将系统大门敞开在外网上。2025 年 11 月,Michael 发现 Flock 服务器泄露了一个访问令牌。该令牌不需要任何身份登录验证。任何人携带它都能向 Flock 使用的第三方地理系统 ArcGIS 发起全量查询。接口会批量返回所有入网设备的精确坐标与配置属性。
面对巨大的访问控制漏洞,Michael 遵守了白帽子通报规范。他表示全部测试行为都是非侵入式的。他仅调用了开放且未鉴权的前端接口。核查过程中没有任何绕过认证机制的操作。他也没有对后端原始数据进行任何修改破坏。
他在 2025 年 11 月 13 日发出首封通报邮件。信中详细说明了凭证泄露的具体路径,但邮件发出后石沉大海。次日他继续发送跟进邮件,依然没有任何回应。直到几天后进行第三次联系,Flock 方面才终于给出答复。他们回复了一句标准的公关辞令:「感谢发现,我们正在内部分类处理,很快会回复下一步」。此后,这家手握 30 万监控节点的公司再次陷入长久静默。
官方声明与真实时间线互相打架
迟迟没有看到漏洞被修复的 Michael 采取了行动。2025 年 12 月,他使用泄露接口下载了完整数据快照留作凭证。2026 年 1 月,他直接发布了一篇技术博客。文章的标题直白地总结了整个事件:「Flock Safety 把美国监控基础设施的密码硬编码了 53 次」。这篇公之于众的文章很快引发大量关注。那个长期敞开的接口才终于被打上补丁。
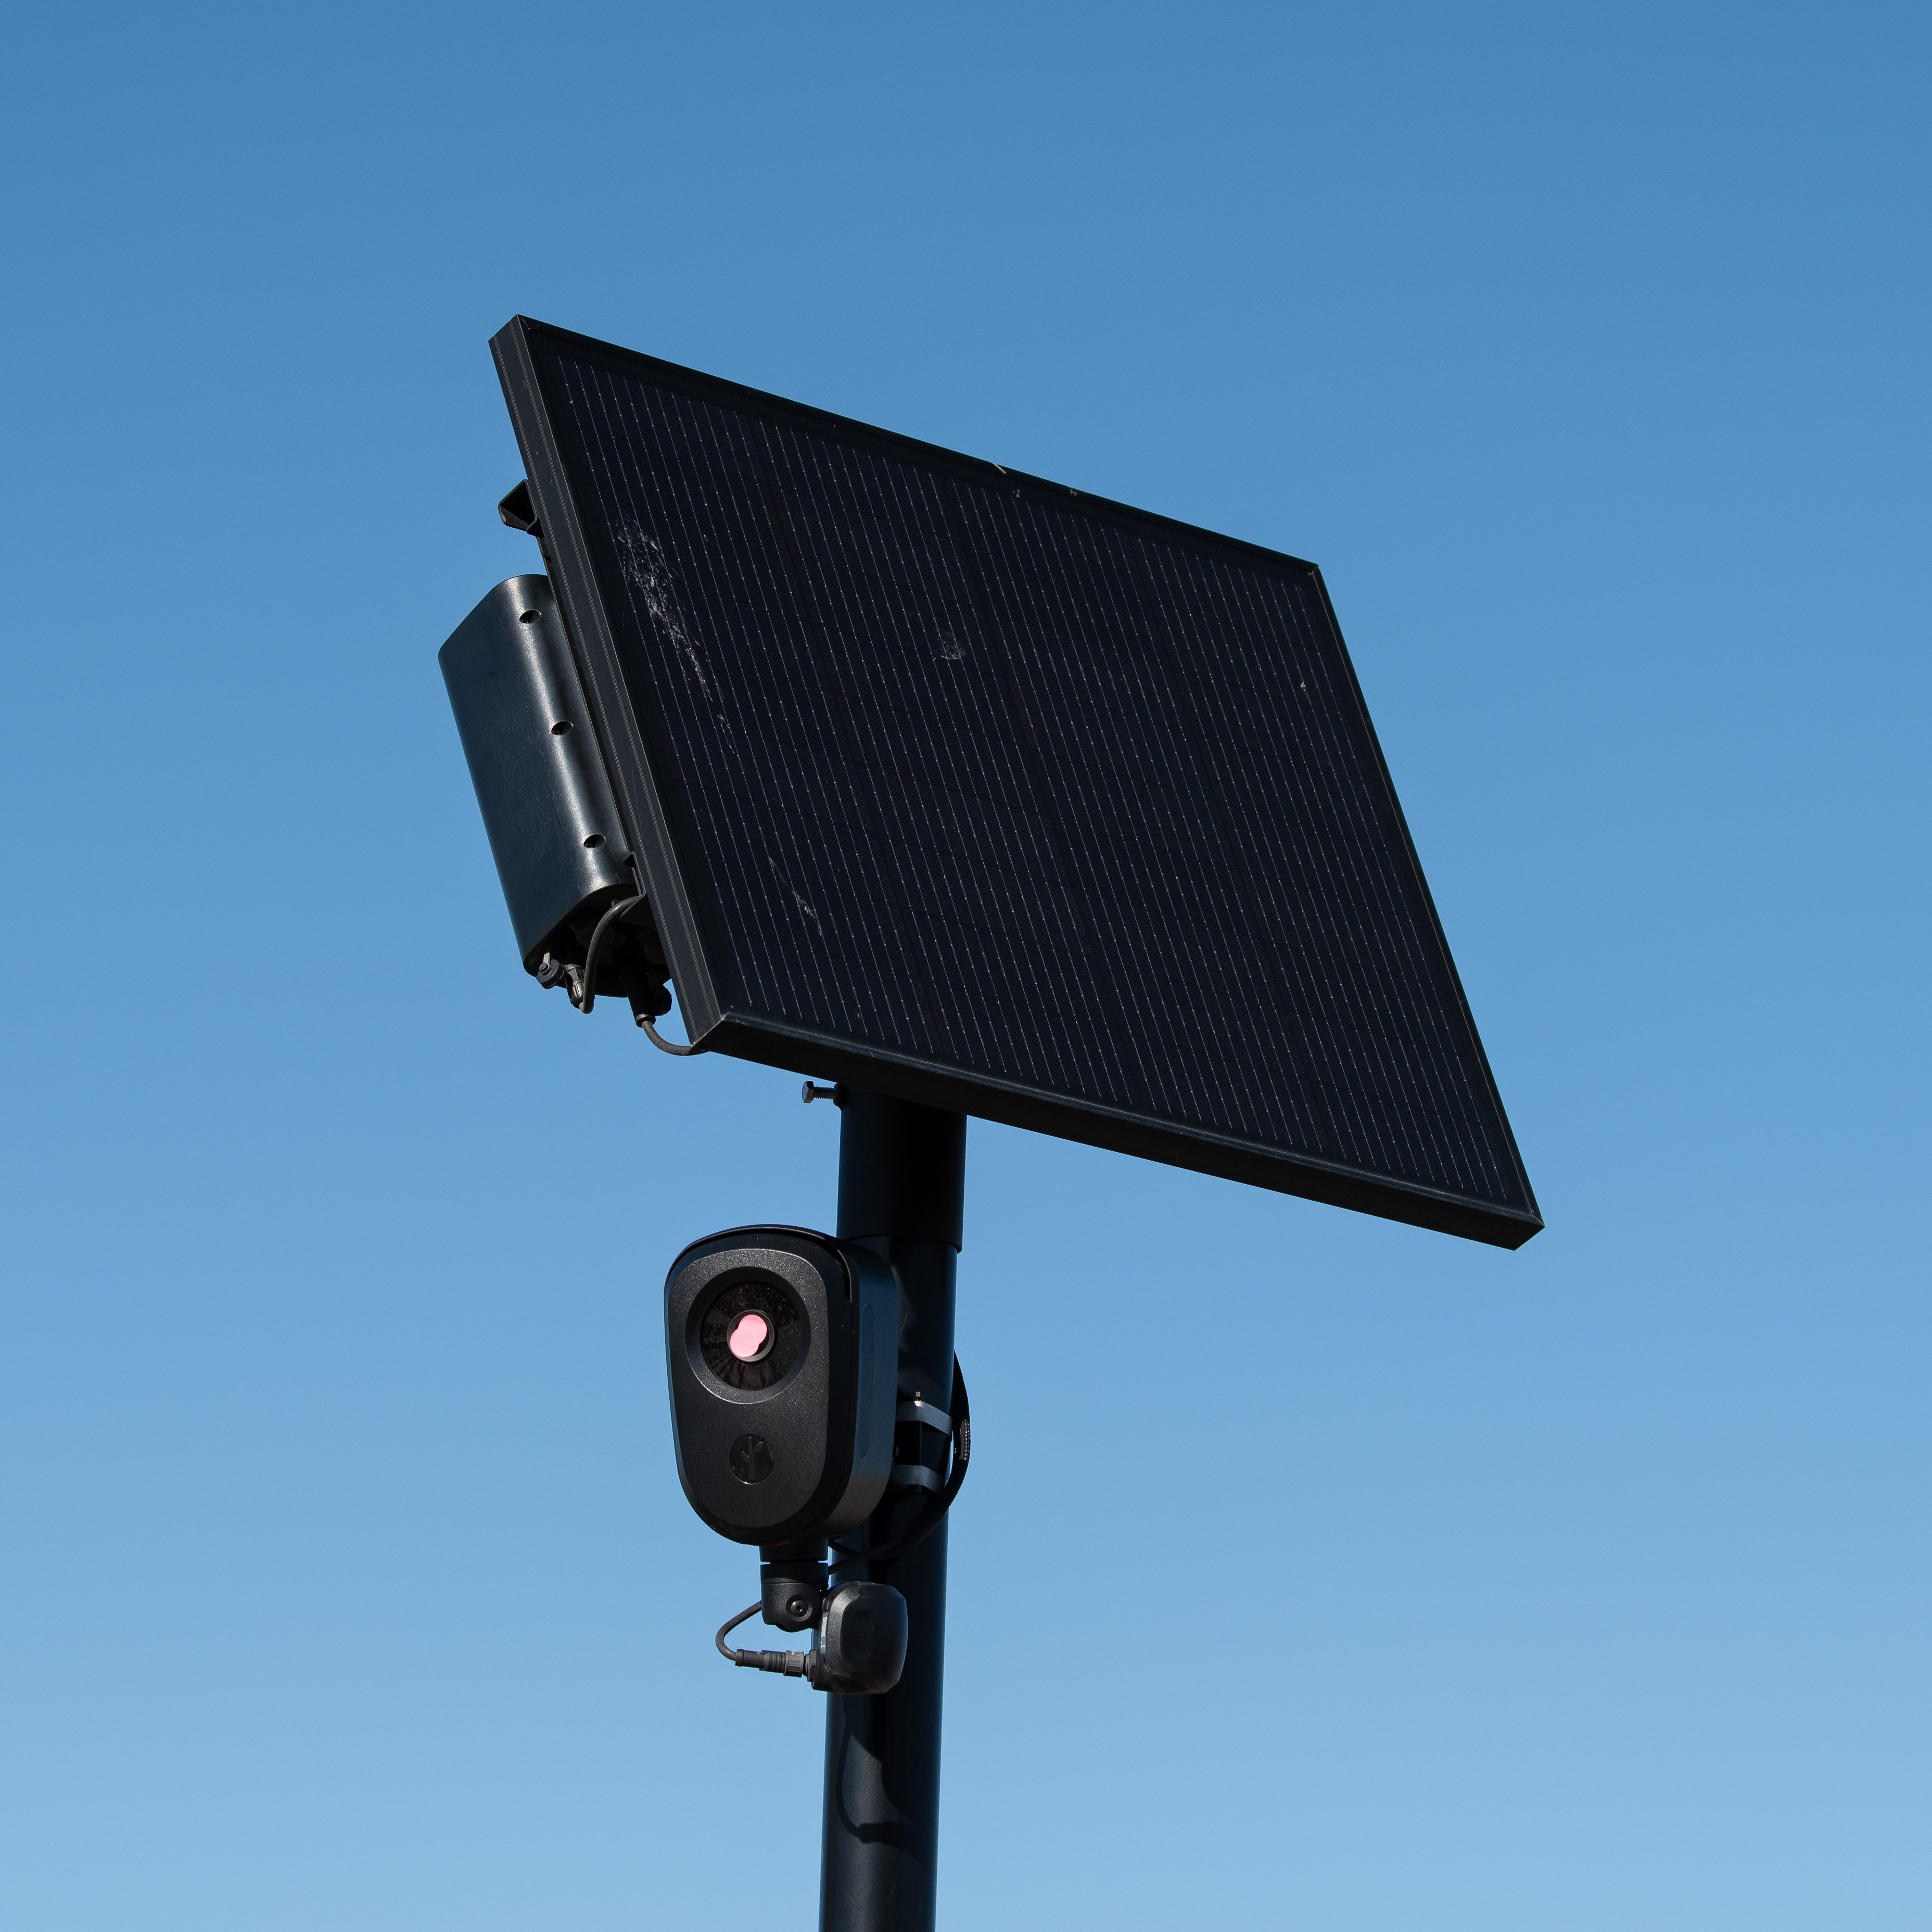 图:犹他州 Saratoga Springs,一台太阳能供电的 Flock Safety 自动车牌识别摄像头正在工作。来源:Getty Images
事情的走向在此处发生了偏离。Flock 在今年 1 月发布了官方博客。他们向公众宣称公司从未遭到黑客攻击,也没有泄露过敏感信息。官方强调云端平台从未发生数据泄露。Michael 指出,这种坚如磐石的官方声明在安全工程逻辑上只留下两种可能。第一种可能是 Flock 从日志中知道数据已被拉取。但他们害怕公关危机而选择隐瞒不报。这是主观上的透明度失败。第二种可能是该公司的告警体系形同虚设。几十万台设备清单被全量拖走却毫无察觉。这代表着巨大的检测失败,引申出直接的国家安全隐患。
这 30 万台高频运作的设备构建了全国监控网。这张网能够追踪任何人的驾驶轨迹。Michael 给出了直接定性。敌对国家如果想获取情报,现在不需要派间谍进行物理跟踪,他们只需调取这个接口,看看士兵、探员和政客平时都在去哪就足够了。 美国公民自由联盟(ACLU)在此前发布的研究报告中也指出了问题。报告称 Flock 存在一种「系统性地误导甚至对市议会、警察部门和公众撒谎」的商业模式。针对此次暴露在阳光下的地图数据,Flock 面对媒体发出的置评请求选择了回避。
商标投诉拦不住底层账本公开
这份记录底层坐标的地图很快在立法机构产生回音。9 月 23 日周三,美国参议院犯罪与反恐小组委员会针对 Flock 举行了听证会。这份地图被作为核心质询证据当场引用。感受到压力的公司随即采取行动。9 月 24 日周四,一家初创公司 Doppel 代表 Flock 出面。这是一家自称是「AI 原生社会工程防御平台」的企业。他们向 Michael 发出了一份正式商标侵权投诉。
Doppel 在投诉信中给出的理由十分经典。他们声称地图网站未经授权使用了「FLOCK SAFETY」商标名称。这有可能会造成客户层面的混淆或商业损害。他们以此为由要求将网站立刻下架。用商标法来掩盖安全事故的操作显得捉襟见肘。Michael 在网站上线第一天起就在页面显著位置放置了免责弹窗。弹窗清晰标明本网站「与 Flock 无关联、未获其背书」。这在法律层面上提前堵住了混淆视听的指控。
监控技术公司的真实网络覆盖规模,直接取决于其后台数据库里那份可以打包拉取的原始记录。在这场风波中,第三方研究者没有动用后门。他们拿到的仅仅是公司对外提供的公开接口数据。当一份经过包装的合规陈述,可以直接被外部顺着底层坐标核对时,公司在媒体上抛出的数字就成了随时会被证伪的待验证说法。
参考链接:
- The Intercept 报道
- 华盛顿邮报报道
- ACLU 报告