El 24 de septiembre de 2026, el investigador de seguridad Joshua Michael puso en línea el sitio web Flock Surveillance Map. La plataforma interactiva mapea directamente las coordenadas geográficas de origen y expone ante la opinión pública el entramado del mayor sistema de reconocimiento automático de matrículas (ALPR) de Estados Unidos. En declaraciones a la prensa el pasado verano, la empresa de vigilancia Flock Safety presumía de una cifra oficial: afirmaba operar «más de 120.000» cámaras en todo el país. Sin embargo, Michael extrajo una instantánea completa a través de una interfaz de base de datos desprotegida de la compañía, contabilizando 170.000 cámaras principales y más de 130.000 dispositivos auxiliares, lo que suma aproximadamente 300.000 nodos de vigilancia. La inmensa infraestructura física pulverizó de golpe el relato corporativo promovido por su departamento de relaciones públicas.
300.000 dispositivos de vigilancia expuestos sobre el mapa
La ubicación exacta de los dispositivos de vigilancia ha constituido tradicionalmente el secreto mejor guardado de este tipo de corporaciones. En iniciativas previas de fiscalización ciudadana, colectivos de código abierto como DeFlock dependían de las coordenadas enviadas manualmente por usuarios voluntarios. Este modelo colaborativo requería un enorme esfuerzo humano y dejaba amplias zonas ciegas. Michael esquivó por completo el recuento manual y recurrió directamente a los registros internos de la propia compañía. Generado a partir de una instantánea de la base de datos de Flock de diciembre de 2025, el mapa superó de inmediato las limitaciones inherentes a la recopilación manual.
Estos 300.000 dispositivos integran un sistema de seguimiento integral. De ellos, 170.000 corresponden a cámaras principales encargadas de la captura fotográfica de vehículos. Los 130.000 equipos complementarios restantes desempeñan un papel igualmente decisivo: entre ellos figuran 27.000 detectores acústicos destinados a registrar disparos y patrones sonoros, así como numerosos dispositivos de pasarela de enlace que integran cámaras de red de terceros directamente en la malla de Flock. El mapa clasifica los dispositivos por colores según su modelo de hardware, distinguiendo con nitidez las cámaras ópticas frontales «Falcon» de las unidades de procesamiento «Picard». El portal incluye una tabla de búsqueda pública que detalla los identificadores internos configurados en el sistema; nombres asignados por ingenieros que, con frecuencia, revelan direcciones postales precisas, cruces de calles y números de inmuebles.
Los datos de localización revelan una densidad de vigilancia abrumadora. En las inmediaciones del Departamento de Seguridad Pública de Rosemont, a las afueras del Aeropuerto Internacional O’Hare de Chicago, el mapa muestra una insólita concentración de 860 dispositivos. Los tentáculos de la red penetran incluso tras los muros penitenciarios: en las coordenadas del Centro de Detención Silverdale en Chattanooga, Tennessee, aparece un dispositivo con el nombre interno «C-F-23 FOXTROT MALE HOLDING 2/SHOWERS», apuntando directamente al área de duchas y celdas masculinas. Ni siquiera la sede central del Buró Federal de Investigaciones (FBI) escapó al rastreo: en la base de datos figura una cámara de pruebas denominada «FBI Pilot Camera», cuyas coordenadas coinciden con absoluta precisión con el edificio J. Edgar Hoover en Washington D. C.
Para verificar la autenticidad de los datos, reporteros de The Intercept realizaron una comprobación a ciegas sobre el terreno con el mapa en mano. Se desplazaron a Arizona y seleccionaron al azar seis coordenadas remotas: en todas y cada una de las ubicaciones señaladas hallaron físicamente las cámaras operativas de Flock. La verificación física sobre el terreno no arrojó la menor discrepancia: los 300.000 registros digitales corresponden a dispositivos reales en pleno funcionamiento.
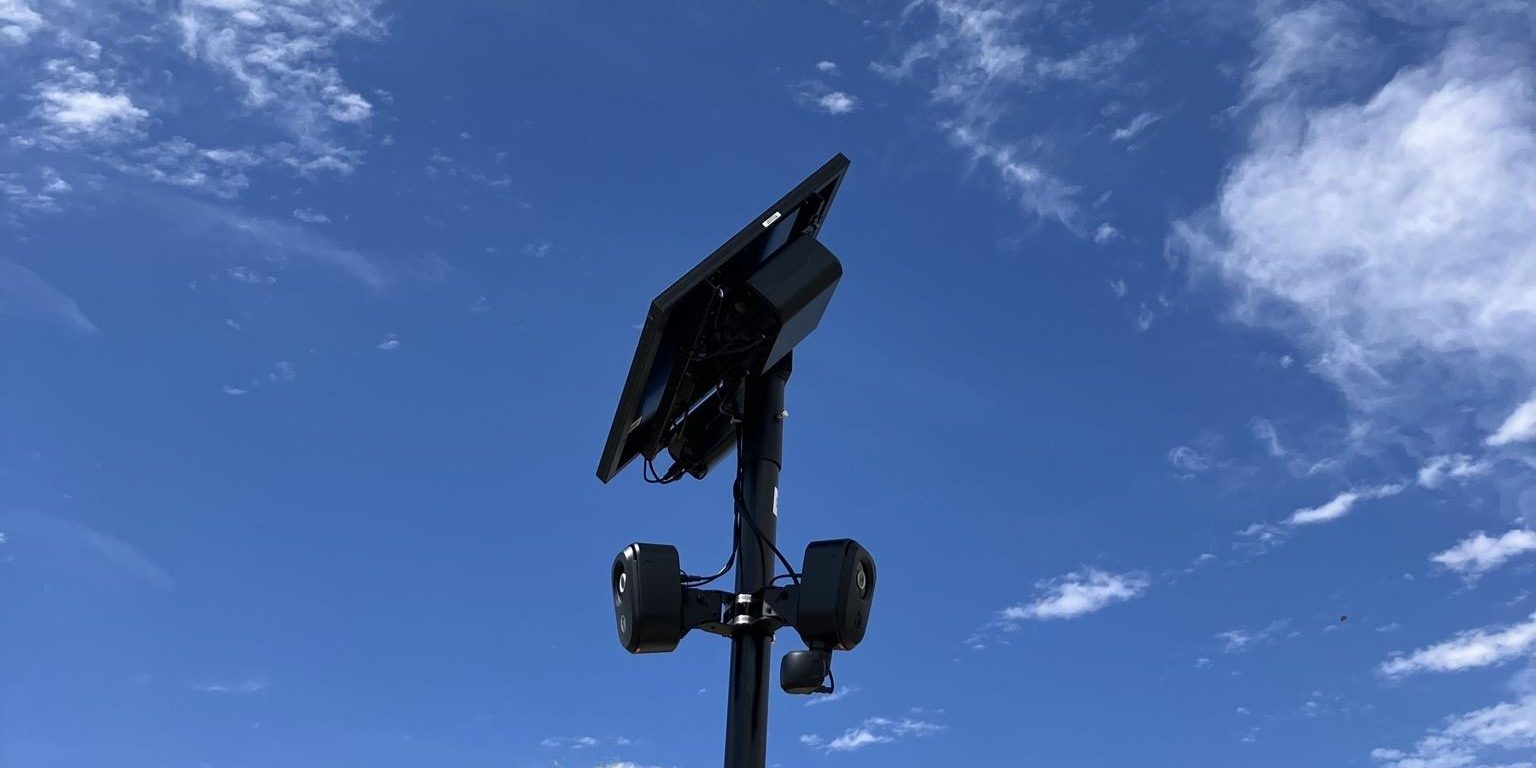 Figura: Cámara de Flock fotografiada en Tucson, Arizona, el 23 de septiembre de 2026. Fuente: The Intercept
Una interfaz sin autenticar deja al descubierto la red interna
Acceder a este descomunal volumen de información sensible no requirió sofisticadas técnicas de intrusión. Fue la propia Flock quien dejó las puertas de su infraestructura abiertas de par en par en internet. En noviembre de 2025, Michael descubrió que los servidores de Flock filtraban públicamente un token de acceso que no exigía autenticación alguna. Con esa credencial, cualquier usuario podía enviar consultas masivas a ArcGIS, la plataforma de información geográfica de terceros que utiliza Flock, la cual devolvía de forma automática las coordenadas exactas y los atributos de configuración de todos los dispositivos conectados.
Ante una brecha de control de acceso de semejante magnitud, Michael actuó conforme a los protocolos éticos de divulgación responsable. Subrayó que todas las pruebas fueron estrictamente no invasivas, limitadas a endpoints públicos no autenticados, sin vulnerar credenciales, sin modificar registros y sin ejecutar operaciones de pago.
El 13 de noviembre de 2025 envió un primer correo de notificación detallando la vía de exposición, pero no obtuvo respuesta. Remitió correos de seguimiento al día siguiente y varios días después, hasta que tras un tercer intento Flock emitió finalmente una contestación protocolaria: «Gracias por el aviso. Estamos clasificando internamente el problema y nos pondremos en contacto pronto con los siguientes pasos». Tras ese frío acuse de recibo, la empresa que gestiona 300.000 nodos de vigilancia volvió a guardar un prolongado silencio.
Los comunicados oficiales chocan contra la cronología real
Ante la pasividad de la compañía para corregir el fallo, Michael tomó medidas. En diciembre de 2025 descargó una instantánea íntegra de los datos como prueba documental. En enero de 2026 publicó un artículo técnico cuyo título resumía con crudeza lo sucedido: «Flock Safety codificó directamente en su software las credenciales de la infraestructura de vigilancia de EE. UU. 53 veces». La revelación provocó un vendaval de críticas públicas que forzó a la compañía a parchear finalmente el acceso desprotegido.
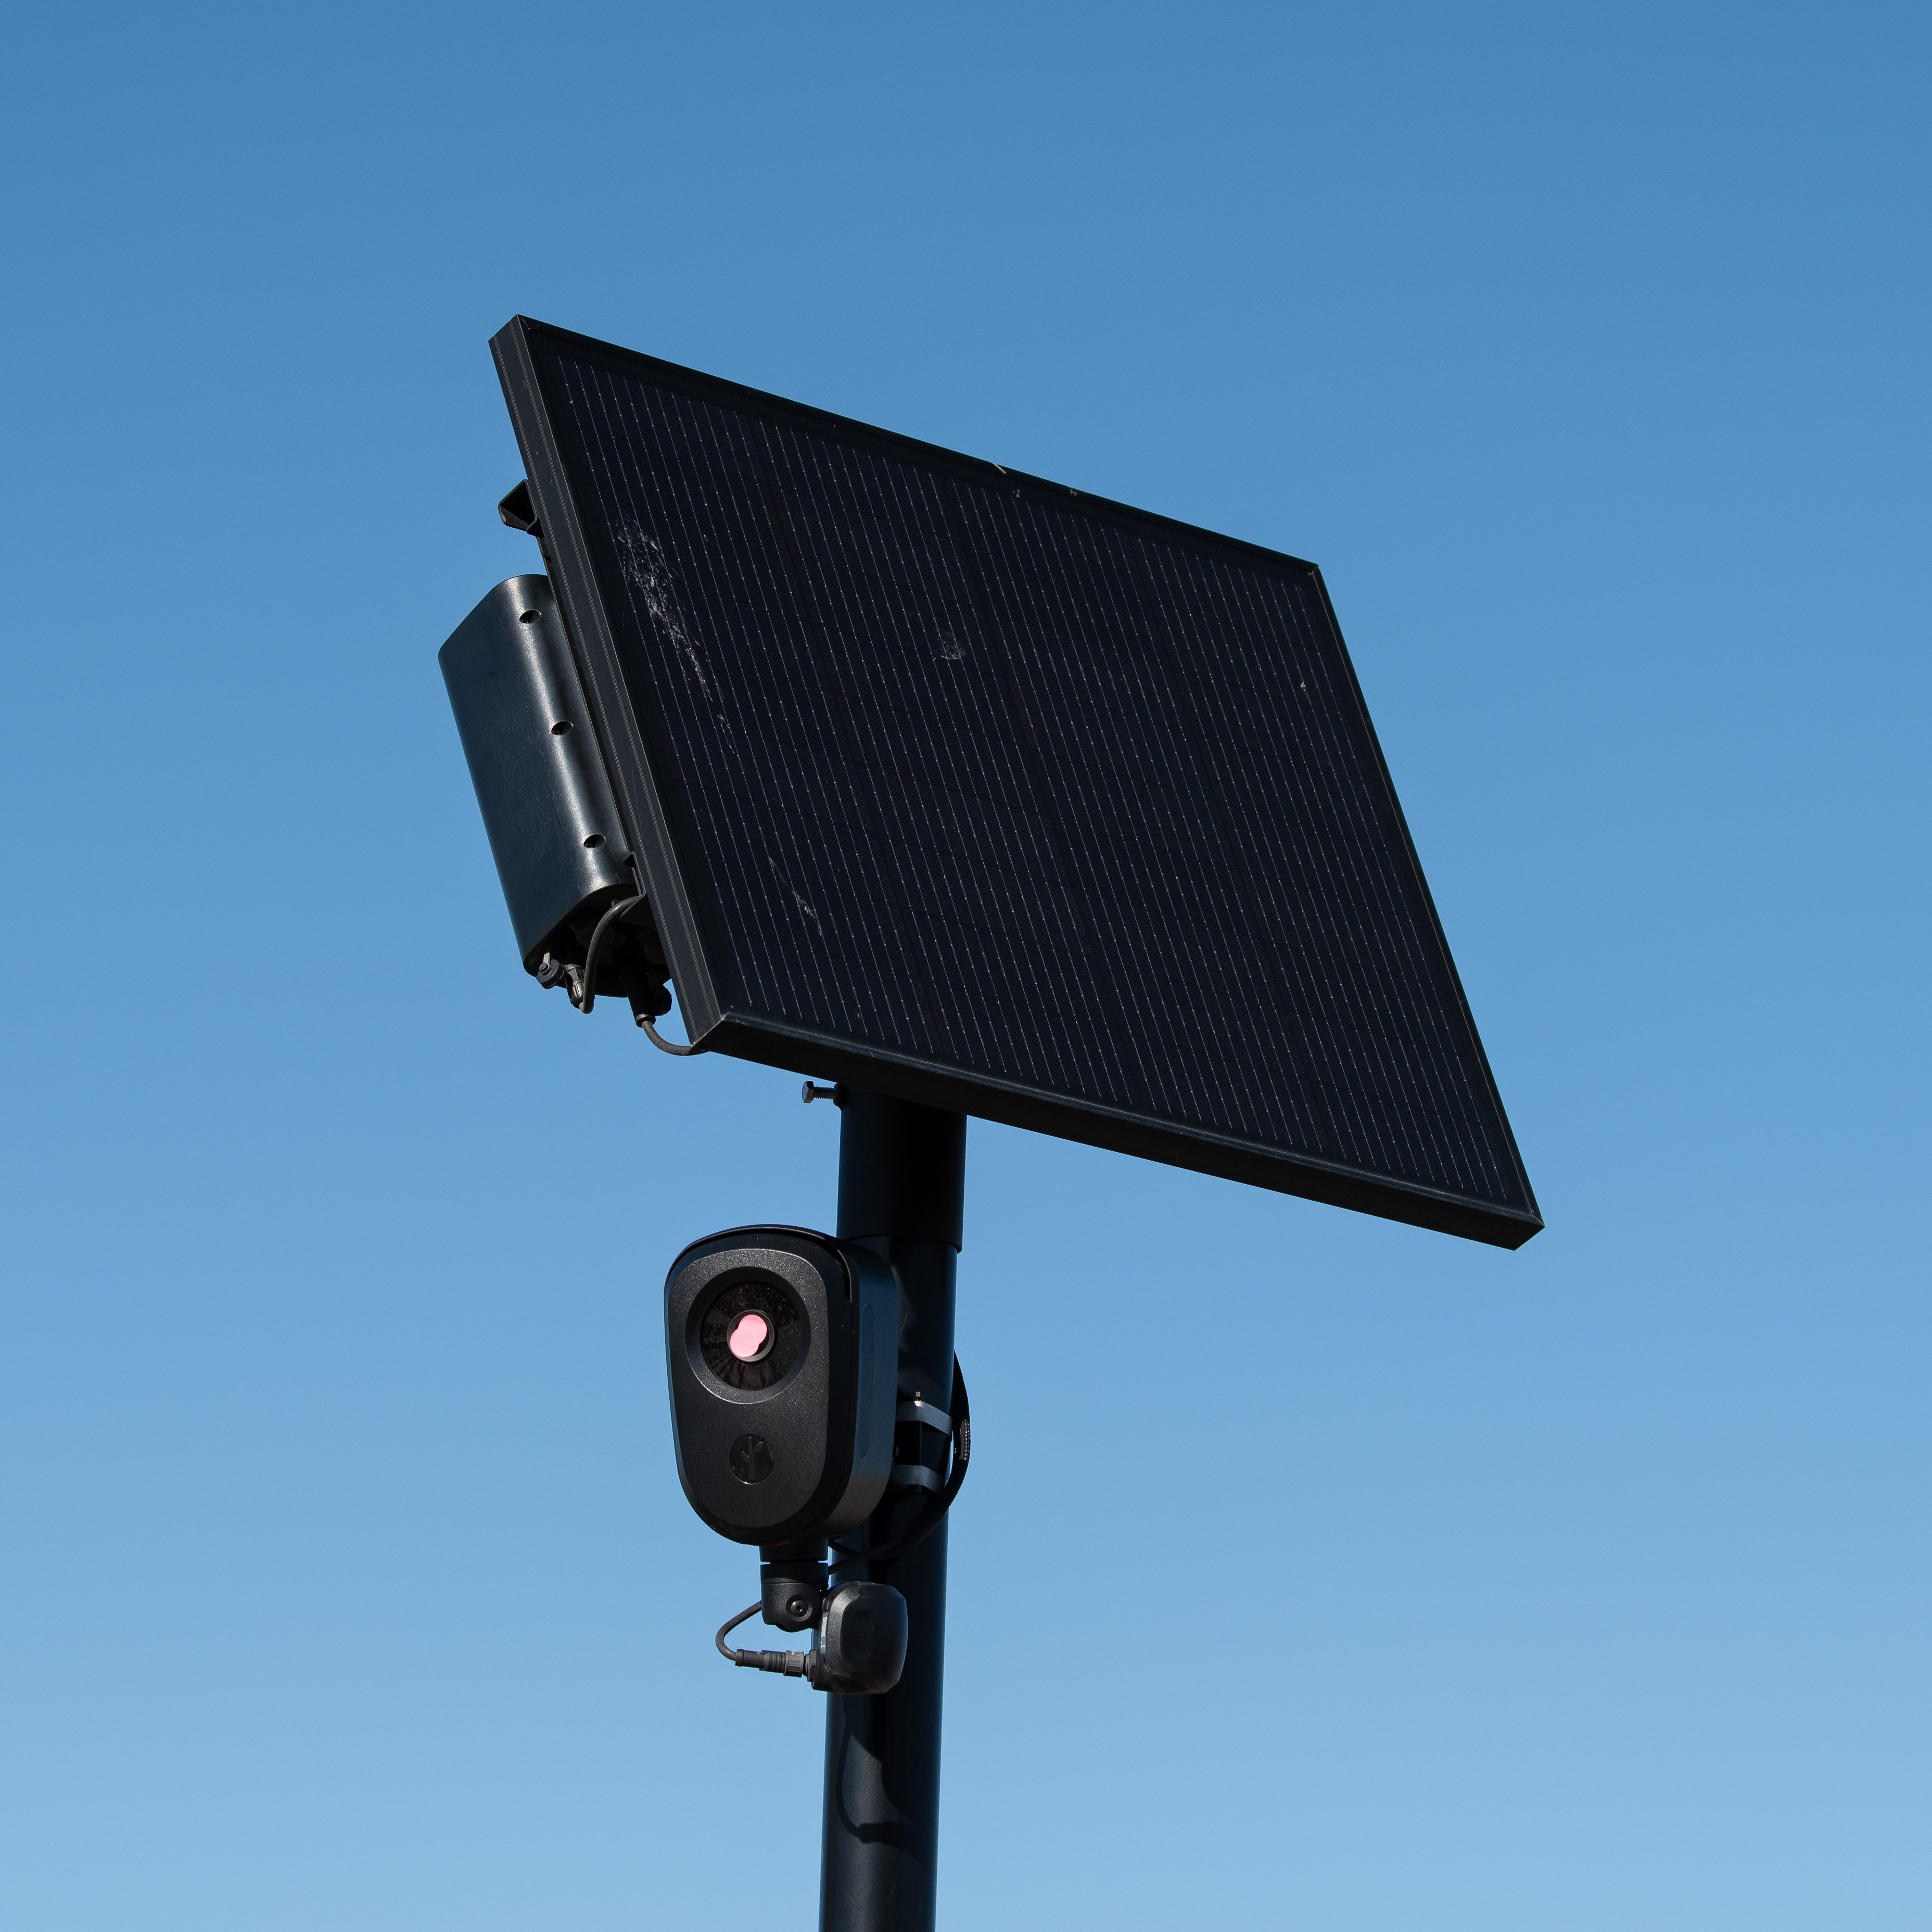 Figura: Una cámara solar de lectura automática de matrículas de Flock Safety operativa en Saratoga Springs, Utah. Fuente: Getty Images
Sin embargo, el relato corporativo tomó una dirección desconcertante. En enero, Flock publicó una entrada en su blog oficial asegurando a la opinión pública que la empresa jamás había sido hackeada ni había sufrido filtraciones de información confidencial, remarcando que su plataforma en la nube nunca había experimentado una vulneración de datos. Michael señaló que, desde la lógica de la ingeniería de seguridad, una afirmación tan rotunda solo admite dos explicaciones: o bien Flock detectó la descarga en sus registros y optó por ocultarla por temor al escándalo mediático —lo que supone una grave falta deliberada de transparencia—; o bien sus sistemas de alerta eran tan inoperantes que permitieron la extracción completa de cientos de miles de registros sin enterarse —un fallo colosal de detección con severas implicaciones para la seguridad nacional—.
Estos 300.000 dispositivos en funcionamiento continuo conforman una malla de vigilancia nacional capaz de monitorizar las rutas vehiculares de cualquier ciudadano. Michael fue categórico: «Estas cámaras forman una red de vigilancia a escala nacional que rastrea los desplazamientos de todo el mundo. Las potencias extranjeras hostiles ya no necesitan enviar espías para perjudicar a nuestro país; les basta con consultar esta interfaz para observar a dónde se desplazan a diario nuestros soldados, agentes federales y políticos». Un informe previo de la Unión Estadounidense por las Libertades Civiles (ACLU) ya había denunciado un patrón de comportamiento corporativo caracterizado por «engañar sistemáticamente e incluso mentir a ayuntamientos, departamentos de policía y a la ciudadanía». Respecto a la publicación de los datos del mapa, Flock declinó responder a las solicitudes de comentarios de la prensa.
Las amenazas de marcas registradas no frenan los registros públicos
El mapa de coordenadas no tardó en tener repercusión en las instituciones legislativas. El miércoles 23 de septiembre, el Subcomité del Senado sobre Delincuencia y Antiterrorismo celebró una audiencia sobre Flock, en la que el mapa fue citado como prueba documental clave. Sintiéndose acorralada, la empresa reaccionó de inmediato. El jueves 24 de septiembre, una startup llamada Doppel compareció en representación de Flock. Presentándose como una «plataforma de defensa de ingeniería social nativa de IA», Doppel notificó a Michael una reclamación formal por supuesta infracción de marcas registradas.
El argumento esgrimido por Doppel resultaba paradigmático: alegaban que el portal utilizaba sin autorización la marca registrada «FLOCK SAFETY», lo que «podría causar confusión en los clientes o perjuicios comerciales», exigiendo la clausura inmediata de la web. Recurrir a la legislación de marcas para silenciar un grave fallo de seguridad se reveló estéril. Desde el día del lanzamiento, Michael había colocado un aviso emergente destacado que declaraba con total claridad que la web «no está afiliada a Flock ni cuenta con su respaldo», neutralizando en el plano legal cualquier acusación de confusión deliberada.
El alcance real de la infraestructura de una empresa tecnológica de vigilancia no depende de folletos promocionales, sino de los registros brutos archivados en sus bases de datos internas. En este episodio, los investigadores independientes no emplearon puertas traseras; únicamente recopilaron lo que la propia compañía dejó expuesto en la red pública. Cuando una declaración corporativa sobre cumplimiento puede contrastarse directamente con coordenadas sobre el terreno, las cifras de las notas de prensa se convierten en meras hipótesis a la espera de ser desmentidas.
Referencias:
- Reportaje de The Intercept
- Reportaje de The Washington Post
- Informe de la ACLU