Am 24. September 2026 schaltete der Sicherheitsforscher Joshua Michael die Website „Flock Surveillance Map“ frei. Das interaktive Portal visualisiert direkte geografische Koordinaten und legt damit die Mechanismen des größten Systems zur automatischen Kennzeichenerkennung (ALPR) in den Vereinigten Staaten vor den Augen der Öffentlichkeit offen. In Medieninterviews im vergangenen Sommer nannte der Überwachungskonzern Flock Safety noch eine offizielle Kennzahl: Man betreibe US-weit „über 120.000“ Kameras. Michael zog jedoch über eine unverschlüsselte Datenbankschnittstelle des Unternehmens eine vollständige Momentaufnahme. Er identifizierte 170.000 primäre Kameras sowie mehr als 130.000 Zusatzgeräte – in der Summe rund 300.000 Überwachungsknotenpunkte. Das gewaltige Hardwarenetzwerk sprengt die von der PR-Abteilung vorgegebene Größendimension vollständig.
300.000 Überwachungsgeräte auf einer interaktiven Karte
Die genauen Standorte von Überwachungsgeräten galten bei derartigen Unternehmen stets als streng gehütetes Betriebsgeheimnis. In früheren Kontrollprojekten setzten Open-Source-Gemeinschaften wie DeFlock auf manuelle Standorteinsendungen gewöhnlicher Bürger. Dieses Crowdsourcing-Modell war zeitintensiv, mühsam und hinterließ gigantische tote Winkel. Michael umging die manuelle Zählung komplett, indem er direkt auf die internen Backend-Protokolle des Unternehmens zugriff. Die auf einem Datenbank-Snapshot vom Dezember 2025 basierende Karte überwand mit einem Schlag die Hürden manueller Erfassung.
Diese 300.000 Geräte bilden ein lückenloses Fahndungs- und Verfolgungssystem. 170.000 davon sind Hauptkameras, die für das optische Erfassen von Fahrzeugen zuständig sind. Die weiteren 130.000 Zusatzsysteme spielen eine ebenso zentrale Rolle: Darunter befinden sich 27.000 Akustiksensoren zur Erkennung von Schussgeräuschen und akustischen Signaturen sowie Netzwerk-Gateways, die IP-Kameras von Drittanbietern direkt in das Flock-Überwachungsnetz einspeisen. Die Karte visualisiert die Hardware farblich codiert nach Modellreihen und unterscheidet klar zwischen den optischen Kameras „Falcon“ und den nachgeschalteten Recheneinheiten „Picard“. Eine durchsuchbare Datentabelle listet zudem die systeminternen Bezeichnungen der Geräte auf. Diese von Ingenieuren vergebenen Namen enthalten nicht selten präzise Hausnummern, Straßennamen und Kreuzungen im Klartext.
Die Koordinatendaten offenbaren eine atemberaubende Überwachungsdichte. Vor den Toren des internationalen Flughafens Chicago O’Hare, rund um das Sicherheitsdezernat Rosemont, ballen sich 860 Geräte auf engstem Raum. Die Fühler des Überwachungsnetzes reichen bis hinter Gefängnismauern: An den Koordinaten der Haftanstalt Silverdale im texanisch-nahen Chattanooga, Tennessee, findet sich ein Gerät mit der internen Kennung „C-F-23 FOXTROT MALE HOLDING 2/SHOWERS“. Dieser Sensor zielt direkt auf den Dusch- und Verwahrbereich für männliche Insassen. Selbst das Hauptquartier des Federal Bureau of Investigation blieb nicht verschont: Ein Testgerät namens „FBI Pilot Camera“ verortet sich exakt im J. Edgar Hoover Building in Washington, D.C.
Um die Authentizität der Daten unabhängig zu überprüfen, führten Reporter von The Intercept Stichproben vor Ort durch. Sie steuerten sechs zufällig ausgewählte, abgelegene Koordinatenpunkte in Arizona an – das Ergebnis ließ keine Zweifel offen: An jedem einzelnen auf der Karte markierten Punkt stand tatsächlich eine funktionstüchtige Flock-Kamera. Die Vor-Ort-Stichproben in der physischen Realität wiesen keinerlei Abweichungen auf; sämtliche 300.000 digitalen Einträge sind reale, aktive Hardware im Feldeinsatz.
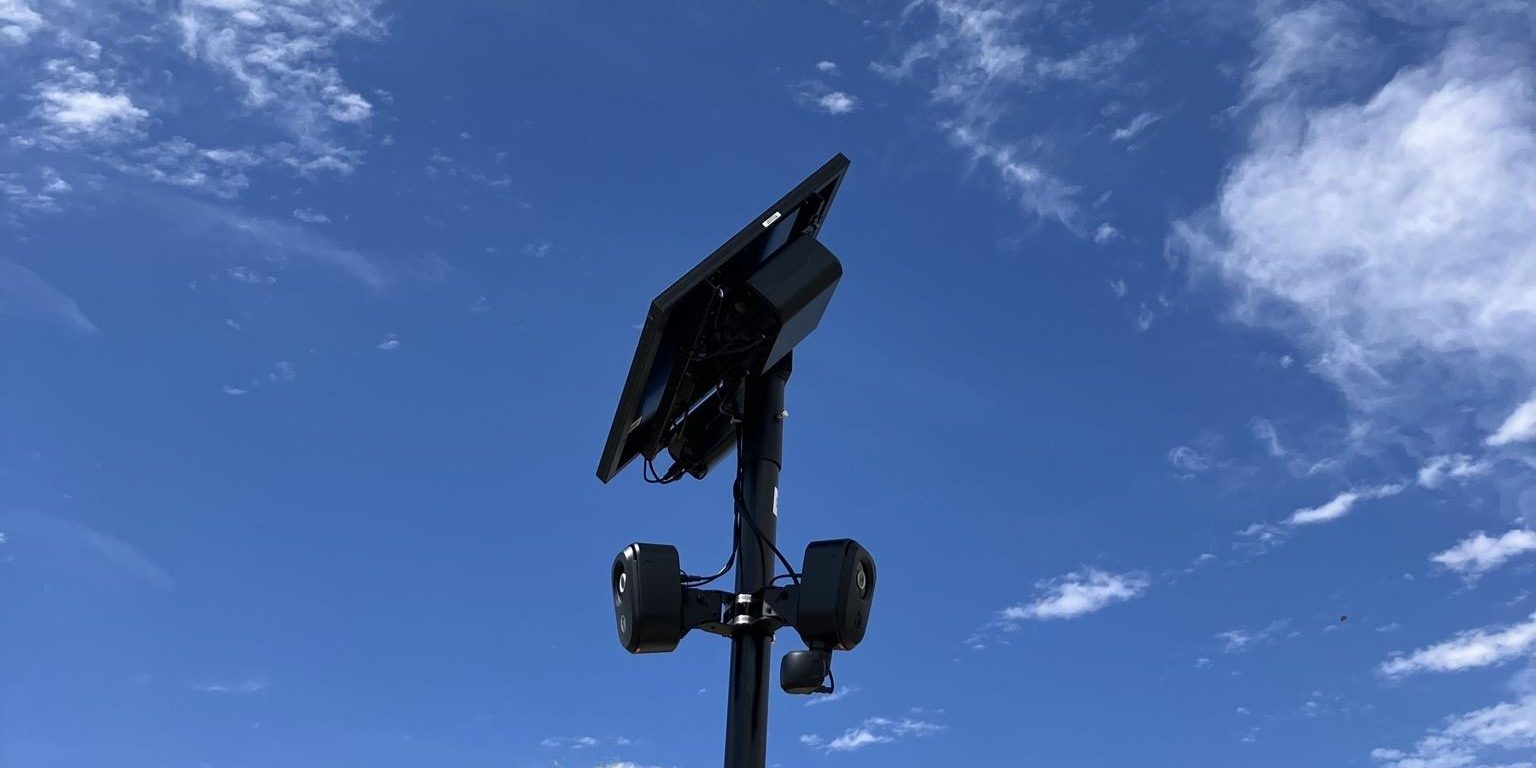 Abbildung: Eine am 23. September 2026 in Tucson, Arizona, fotografierte Flock-Kamera. Quelle: The Intercept
Ein unauthentifizierter Endpunkt gibt interne Daten preis
Um an diesen brisanten Datensatz zu gelangen, waren keine raffinierten Hacking-Werkzeuge nötig. Flock selbst hatte dem öffentlichen Internet die Haustür sperrangelweit offengelassen. Im November 2025 entdeckte Michael, dass Flock-Server ein Zugriffstoken leckten, das keinerlei Benutzer-Authentifizierung erforderte. Ausgerüstet mit diesem Token konnte jeder beliebige Nutzer vollständige Abfragen an ArcGIS richten – das von Flock genutzte Geoinformationssystem eines Drittanbieters. Die Schnittstelle lieferte postwendend präzise Standortkoordinaten und Konfigurationsattribute für sämtliche im Netz registrierten Geräte zurück.
Angesichts dieser gravierenden Lücke in der Zugriffskontrolle hielt sich Michael strikt an die Standards verantwortungsvoller Offenlegung (Responsible Disclosure). Er betonte, dass sämtliche Tests nicht-invasiv erfolgten und sich ausschließlich auf offene, ungesicherte Frontend-Schnittstellen beschränkten. Es gab weder ein Aushebeln von Authentifizierungsmechanismen noch eine Manipulation interner Daten oder die Auslösung kostenpflichtiger Aktionen.
Am 13. November 2025 versandte er seine erste Benachrichtigungs-E-Mail, in der er den genauen Pfad des Datenlecks darlegte. Die Nachricht verhallte unbeantwortet. Auch auf eine Nachfassung am Folgetag und einen dritten Versuch einige Tage später folgte lange nichts. Erst nach der dritten Kontaktaufnahme reagierte Flock schließlich mit einer standardisierten Floskel: „Vielen Dank für den Hinweis. Wir prüfen dies intern und werden uns in Kürze mit den nächsten Schritten melden.“ Danach hüllte sich das Unternehmen mit seinen 300.000 Überwachungspunkten abermals in Schweigen.
Offizielle Beschwichtigungen im Widerspruch zur Realität
Da keine Sicherheitskorrekturen vorgenommen wurden, schritt Michael zur Tat. Im Dezember 2025 sicherte er einen vollständigen Schnappschuss der Gerätedaten als Beweismittel. Im Januar 2026 veröffentlichte er einen detaillierten technischen Blogbeitrag, dessen Titel den Vorfall schonungslos zusammenfasste: „Flock Safety hat Zugangsdaten für die US-Überwachungsinfrastruktur 53 Mal fest einprogrammiert.“ Die Veröffentlichung löste immenses Aufsehen aus – erst daraufhin schloss Flock die klaffende Schnittstelle endlich.
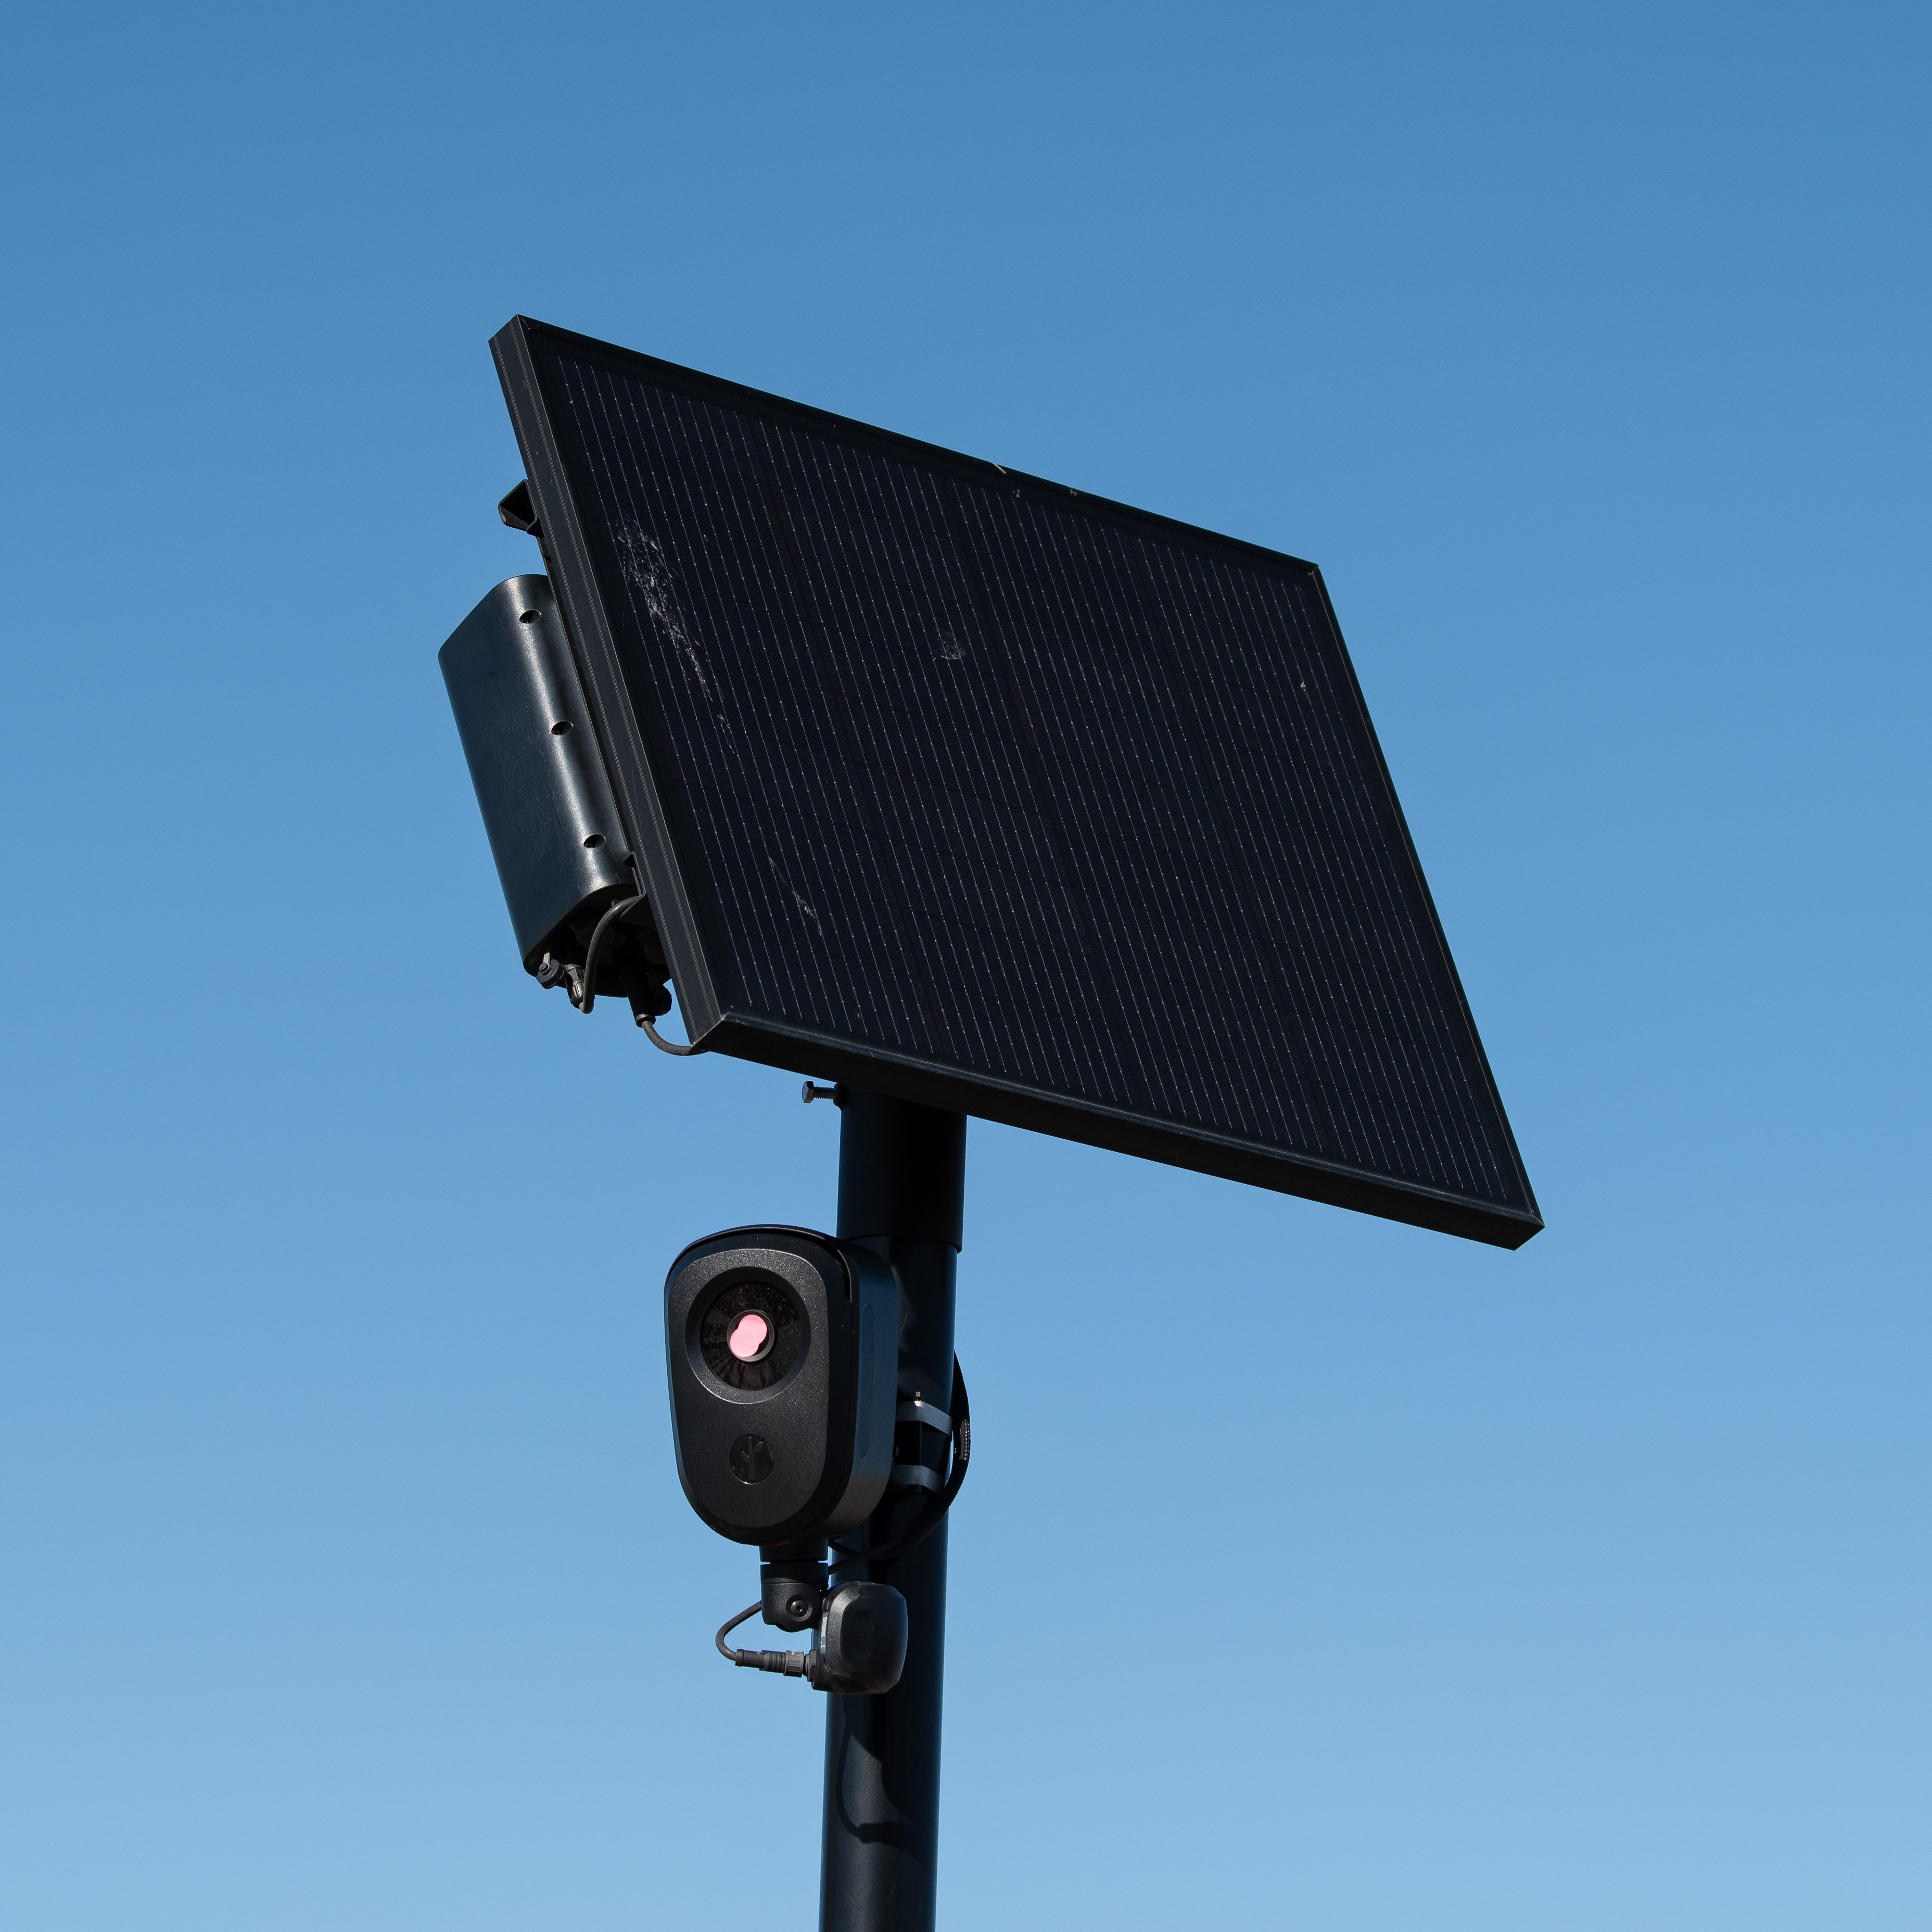 Abbildung: Eine solarbetriebene Kennzeichenerkennungskamera von Flock Safety in Saratoga Springs, Utah. Quelle: Getty Images
Hier nahm die Angelegenheit eine bizarre Wendung: Flock veröffentlichte im selben Monat einen eigenen Blogbeitrag und versicherte der Öffentlichkeit, das Unternehmen sei zu keinem Zeitpunkt gehackt worden und es habe keinerlei Leck vertraulicher Daten gegeben. Auf der Cloud-Plattform sei niemals eine Datenschutzverletzung aufgetreten. Michael hielt dem entgegen, dass eine solche Behauptung aus sicherheitstechnischer Sicht nur zwei Schlüsse zulässt: Entweder wusste Flock aus seinen Serverprotokollen vom Datenabzug und verschwieg den Vorfall aus Furcht vor einem PR-Desaster – das wäre ein vorsätzliches Versagen in puncto Transparenz. Oder die betriebsinternen Erkennungssysteme waren derart wirkungslos, dass der vollständige Abzug Hunderttausender Gerätedaten unbemerkt blieb – ein monumentales Sicherheitsversagen mit direkten Auswirkungen auf die nationale Sicherheit.
Diese 300.000 hochfrequent operierenden Geräte bilden ein landesweites Überwachungsnetz, das imstande ist, die Fahrprofile jedweder Person nachzuvollziehen. Michael brachte die Bedrohung auf den Punkt: „Diese Kameras bilden ein landesweites Überwachungsnetzwerk, das aufzeichnet, wohin jeder fährt. Feindliche Staaten müssen keine Spione mehr schicken, um unserem Land zu schaden; sie müssen lediglich diese Schnittstelle abrufen, um zu sehen, wohin unsere Soldaten, Bundesagenten und Politiker täglich unterwegs sind.“ Bereits zuvor hatte die Bürgerrechtsorganisation ACLU in einem Bericht kritisiert, dass Flock ein Geschäftsmodell praktiziere, das darauf ausgelegt sei, „Stadträte, Polizeibehörden und die Öffentlichkeit systematisch in die Irre zu führen oder schlicht anzulügen“. Zu den nun offengelegten Kartendaten verweigerte Flock gegenüber Medienvertretern jede Stellungnahme.
Markenrechtliche Beschwerden stoppen keine Fakten
Die detaillierte Koordinatenkarte fand rasch Gehör in der US-Gesetzgebung. Am Mittwoch, dem 23. September, zitierte der Unterausschuss für Kriminalität und Terrorismusbekämpfung des US-Senats in einer Anhörung zu Flock die Karte als zentrales Beweismittel. Unter erheblichem Druck stehend, reagierte das Unternehmen tags darauf. Am Donnerstag, dem 24. September, trat ein Startup namens Doppel im Namen von Flock auf den Plan – ein Unternehmen, das sich als „KI-native Plattform zur Abwehr von Social Engineering“ vermarktet. Doppel übermittelte Michael eine formelle Abmahnung wegen angeblicher Markenrechtsverletzung.
Die Begründung von Doppel folgte einem bekannten Muster: Die Website verwende den Markennamen „FLOCK SAFETY“ unbefugt, was zu „Verwechslungen bei Kunden oder geschäftlichen Schäden“ führen könne. Auf dieser Grundlage wurde die sofortige Abschaltung der Seite gefordert. Der Versuch, einen gravierenden Sicherheitsvorfall hinter markenrechtlichen Vorwänden zu verbergen, lief jedoch ins Leere. Michael hatte vom ersten Tag an einen unübersehbaren Haftungsausschluss als Pop-up platziert, der unmissverständlich klarstellte, dass die Website „in keiner Weise mit Flock verbunden ist oder von Flock unterstützt wird“. Damit war dem Vorwurf einer absichtlichen Täuschung juristisch der Boden entzogen.
Die reale Reichweite eines Anbieters von Überwachungstechnologie bemisst sich nicht an geschönten PR-Broschüren, sondern an den Rohdaten in dessen Backend-Datenbanken. In diesem Konflikt benötigten externe Forscher weder Hintertüren noch Exploits; sie sichteten lediglich das, was das Unternehmen ungeschützt im Internet exponierte. Sobald geschönte Compliance-Aussagen direkt an physischen Koordinaten im Feldeinsatz überprüft werden können, schrumpfen PR-Zahlen auf das zusammen, was sie wirklich sind: bloße Behauptungen, die ihrer Widerlegung harren.
Referenzen:
- Bericht von The Intercept
- Bericht der Washington Post
- ACLU-Bericht