DevOps 工程师 Chris Jones 临时接管公司 IT 部门时,面对的是一个只有电子表格式的记录、没有真正库存系统的烂摊子。机房里堆满杂物,唯一的 IT 外包承包商 Jim 工作时间经常失联,晚上却总在办公室逗留。
Chris 起初给出了无罪推定,认为部门长期缺人导致了管理失序。他花了一个月时间自己扛下所有 IT 工单,清空并整理了机房,还招募了新的团队成员。
但在新团队第一周参观刚整理好的机房时,一个对不上的数字打破了平静。
15台新电脑为什么少了6台
机房里刚刚订购了 15 台全新 MacBook,但其中 6 台不知去向。这 6 台设备的缺失,成了新团队面临的第一个安全事件。
40% 的新设备凭空消失,在任何企业硬件管理流程中都属于严重的安全穿透。Chris 直接在 IT 团队的 Slack 频道里开了一个公开帖子,把 6 台设备缺失的问题摊开,要求知情者说明情况。
部门老板长期远程办公对此并不知情,新员工第一天上班更无从插手。外包商 Jim 选择给 Chris 发送了私信。
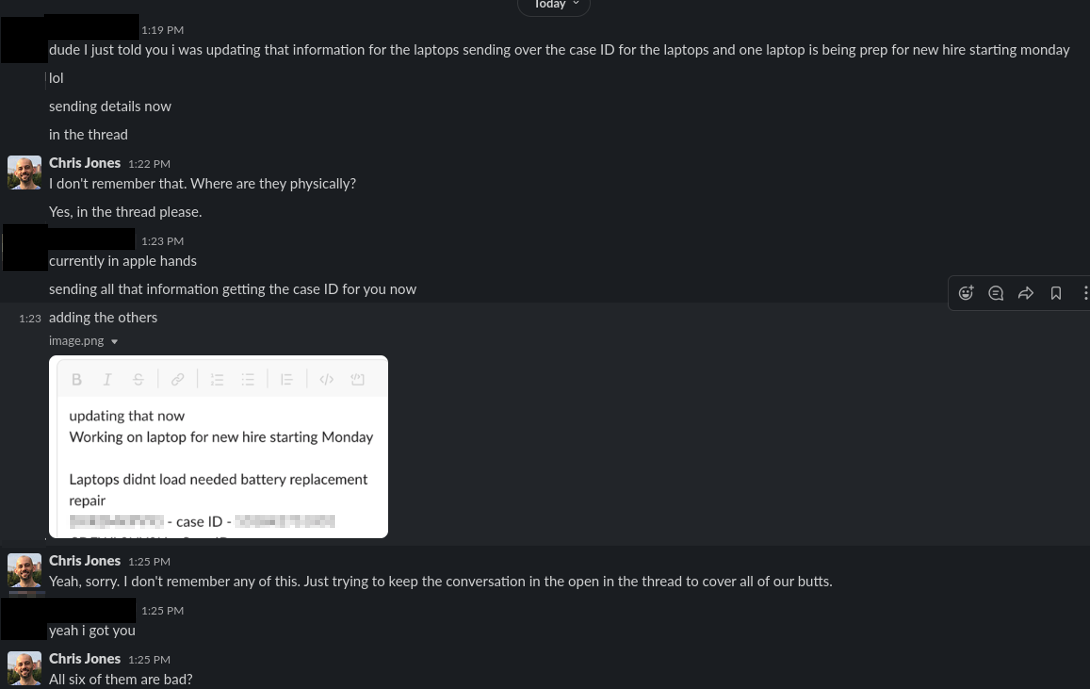 图:Jim 私信里解释 5 台笔记本「到货即坏」的截图。来源:Pipetogrep 博客
Jim 给出的说法是:其中 1 台发给了一名员工,另外 5 台到货时电池就是坏的。15 台全新未拆封的 Apple 笔记本有 5 台到货即坏,高达 33% 的开箱故障率在现代消费电子供应链中违背常理。为了自证,Jim 在私信里附上了 5 个 Apple 的维修单号。
顺着维修单号查穿谎言链
Chris 直接拿着单号去核对系统记录。查询结果显示,这 5 个维修单号的创建时间,全都在他在 Slack 发出公开询问之后。
更致命的破绽在于账号归属。这些单号是用 Jim 个人的 Apple 账号创建的,公司的企业账号里根本查不到任何细节。承包商绕过企业通道用个人身份处理公司大批量硬件维修,标志着企业对资产的物理控制权事实性断裂。
第二天,两个 FedEx 快递箱送到了办公室,里面装了两台全新 MacBook。Jim 声称这是已经换新的机器,并暗示 Chris 自己曾口头汇报过坏机器的事,反过来让作者怀疑自己记错了。
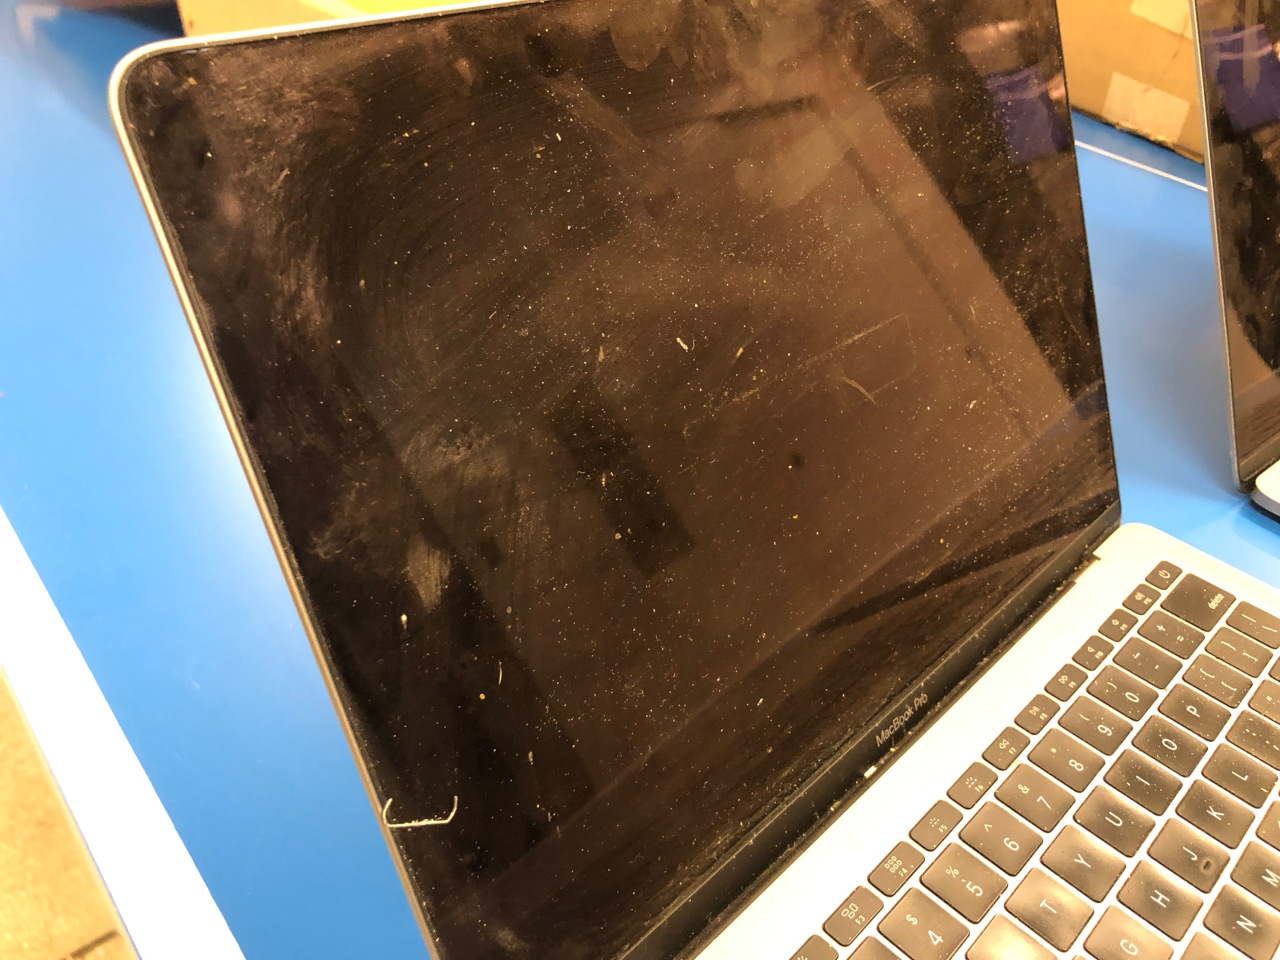 图:被退回的笔记本内部照片,拆机后留有订书钉。来源:Pipetogrep 博客
这两台所谓的替换机立刻暴露了新的问题。机器表面不仅被刮花,拆机后甚至在内部发现了订书钉。它们无法加入公司的 Apple Business Manager(企业采购与设备登记的账号体系),也就无法自动纳入 MDM(公司统一管理设备的平台)。企业买单的设备无法被企业接管,硬件溯源链条在这里断掉。
两张自制快递单卖掉底牌
快递箱本身也经不起推敲。箱子上的 FedEx 标签打印粗糙,带有家用喷墨打印机的典型痕迹。
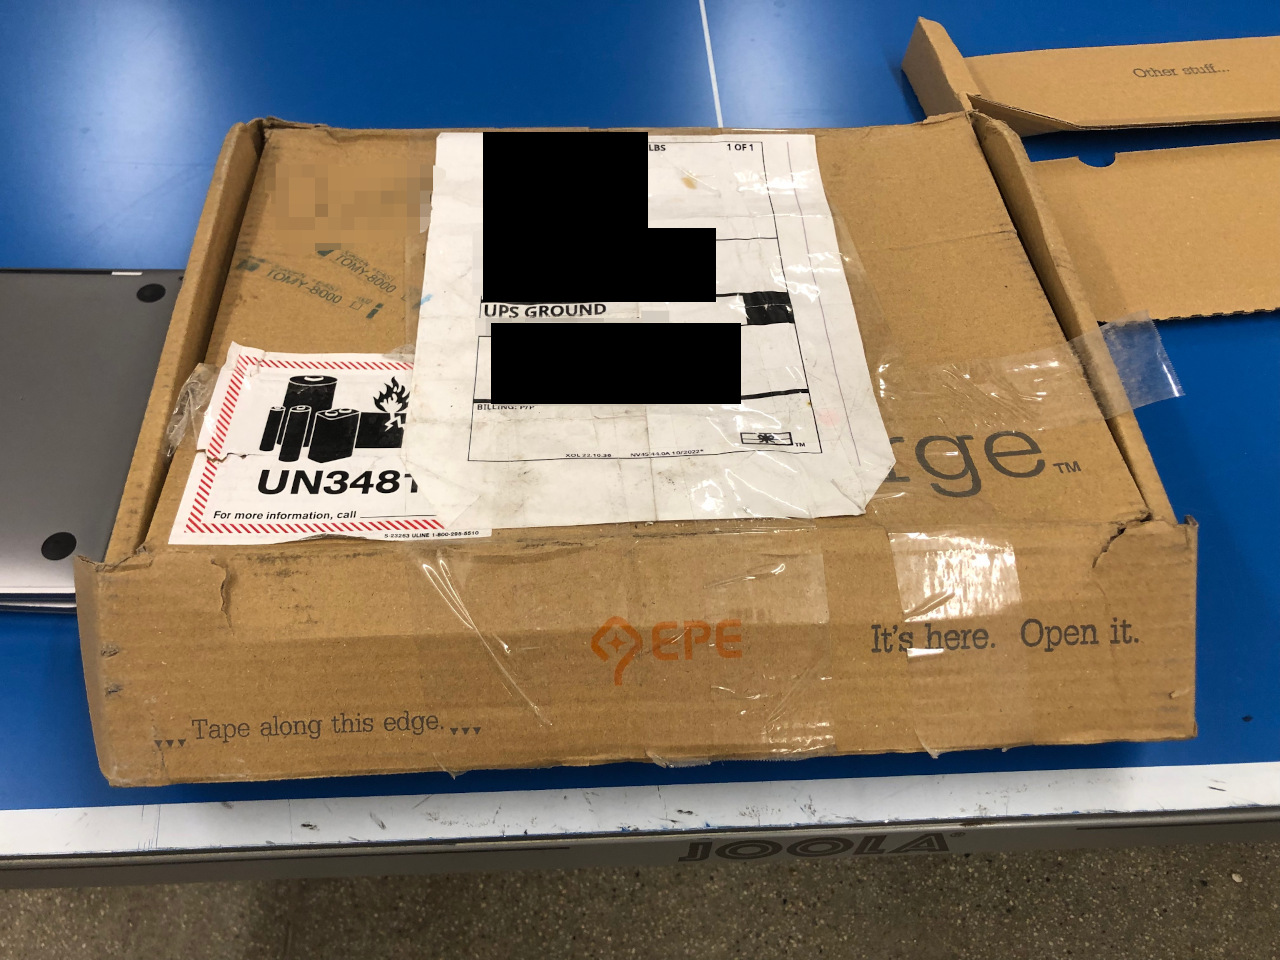 图:送到办公室的快递箱外观照片。来源:Pipetogrep 博客
Chris 要求 Jim 在公司查清此事之前不要把笔记本带回家。Jim 满口答应,并坚称自己从不把设备带回家。Chris 随后带着这两台机器直奔 Apple 第五大道零售店查验来源。店员核对序列号后给出结论:这两台机器直接登记在 Jim 的个人名下。
与此同时,最初那 5 个维修单号的处理进度更新了。Apple 寄出了用于回收坏机器的空箱,空箱被寄到了 Jim 的私人住处。Apple 官方也确认,维修替换机绝不会从零售店发货,只会从邻州的维修中心寄出。
至此,Jim 编造的物流和维修链条全面崩塌。属于个人的机器被伪装成公司资产送回办公室,公司的维修空箱却寄到了私人住址。
丢掉30台设备只需跳过背景调查
谎言被彻底钉死后,经盘点确认,Jim 在一年多时间里总共偷走了 30 多台笔记本。涉案金额早已跨过重大盗窃的法律门槛,但公司最终放弃了起诉,Jim 之后的去向作者也不清楚。
这场持续一年的内部资产流失,暴露了企业安全防御中最脆弱的一环。一年丢掉 30 多台昂贵设备却没有触发任何警报,根源在于公司只有一张电子表格式的记录,没有真正的库存系统。
高级的网络探针和防火墙防不住物理层面的搬运,企业花重金构建的数字防线,在缺失硬件台账的机房面前等同于虚设。
招募 Jim 时,公司既没有走正规的承包商审核渠道,也没有做基础的背景调查。跳过基础的背调和盘点,最终换来的是沉重的硬件损失。工程师对异常数据的本能追问终结了这场盗窃,但真正能阻止下一个 Jim 的,是先把真实库存系统建起来,并配合严格的准入机制。
参考链接:
- Pipetogrep 博客报道