2026 年 10 月 11 日,Linux 内核主线合并了补丁 e3f33b0。维护者仅用 4 行代码,修复了评分为 9.8 的远程高危漏洞 CVE-2026-98432。然而二十天过去,Ubuntu 全系内核仍处于待修状态,RHEL 多个版本也未发布补丁。上游修复与终端主机打补丁之间的时差,正在演变为比漏洞本身更大的暴露敞口。
攻击链前端同样出现了颠覆性变化。Anthropic 前沿红队利用内部研究模型,自主挖出该漏洞并写出提权利用。模型在无人工干预的情况下,连续攻破了包含 Linux 在内的五个主流平台。攻防双方的技术工具正在迅速拉平,响应更快的阵营才能在这场对抗中占据主动。
4行代码消除竞态,发行版同步断档20天
10 月 1 日维护者 Eric Dumazet 提交修复补丁后,代码在 10 月 5 日并入网络分支。10 月 11 日,内核正式发布 7.2.10 与 6.18.56 稳定版本。随后在 10 月 15 日,该补丁同步回移植到 6.12、6.6 等五个长期支持分支。上游社区在两周内完成覆盖,修补代码仅有 4 行。
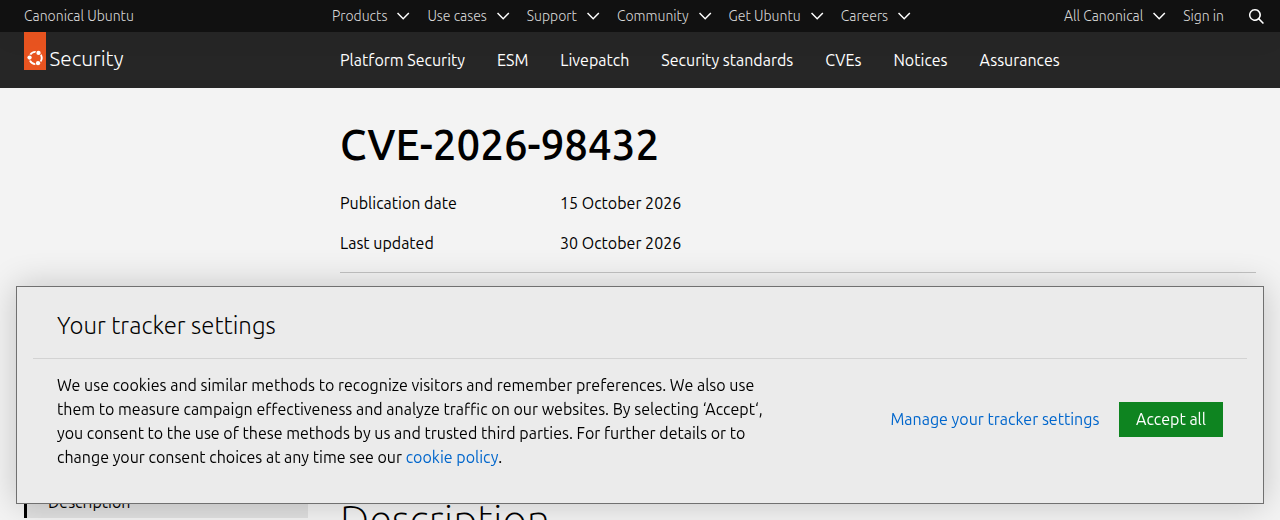 图:Ubuntu 官方 CVE 跟踪页显示全系内核版本仍处于待修复状态。来源:Ubuntu Security(官方跟踪页截图)
上游代码合并只是供应链的上半场,终端发行版的补丁同步出现严重脱节。截至 10 月 31 日,Ubuntu 全系发行版仍标有 Vulnerable 标签,尚未发布官方安全通告。Red Hat 将漏洞等级上调至最高危的 Critical,但 RHEL 8、9、10 仍处于开发状态。这类发行版承载着大量生产环境资产,补丁窗口期内这些主机没有内核层面的防护。
不同发行版的应对节奏分化显著。Debian、SUSE 和 Amazon Linux 迅速跟进,数日内推送了新内核。但带有深层定制的商业发行版面临严格测试,验证交付耗时数周。补丁公开与系统升级之间的真空期,往往比漏洞挖掘更容易被利用。
握手阶段释放内存,无需凭据拿到Root权限
CVE-2026-98432 在通用评分系统中拿到 9.8 分,属于无需认证即可触发的严重缺陷。Red Hat 在公告中指出,攻击无需前置条件,且会导致系统严重故障。该缺陷深植于 IPv4 协议栈底层,跨越了整整十年代码基线。凡是开放网络监听的主机,在建立连接之前便会进入触发路径。
问题的核心出在 tcp_v4_syn_recv_sock() 函数中。内核将请求结构 ireq->ireq_opt 直接转移给子套接字,未做任何内存复制。一旦握手异常中断,连接被销毁并调用 kfree() 释放内存。另一个核心若并发读取相同地址构造回包,便会触发释放后重用。
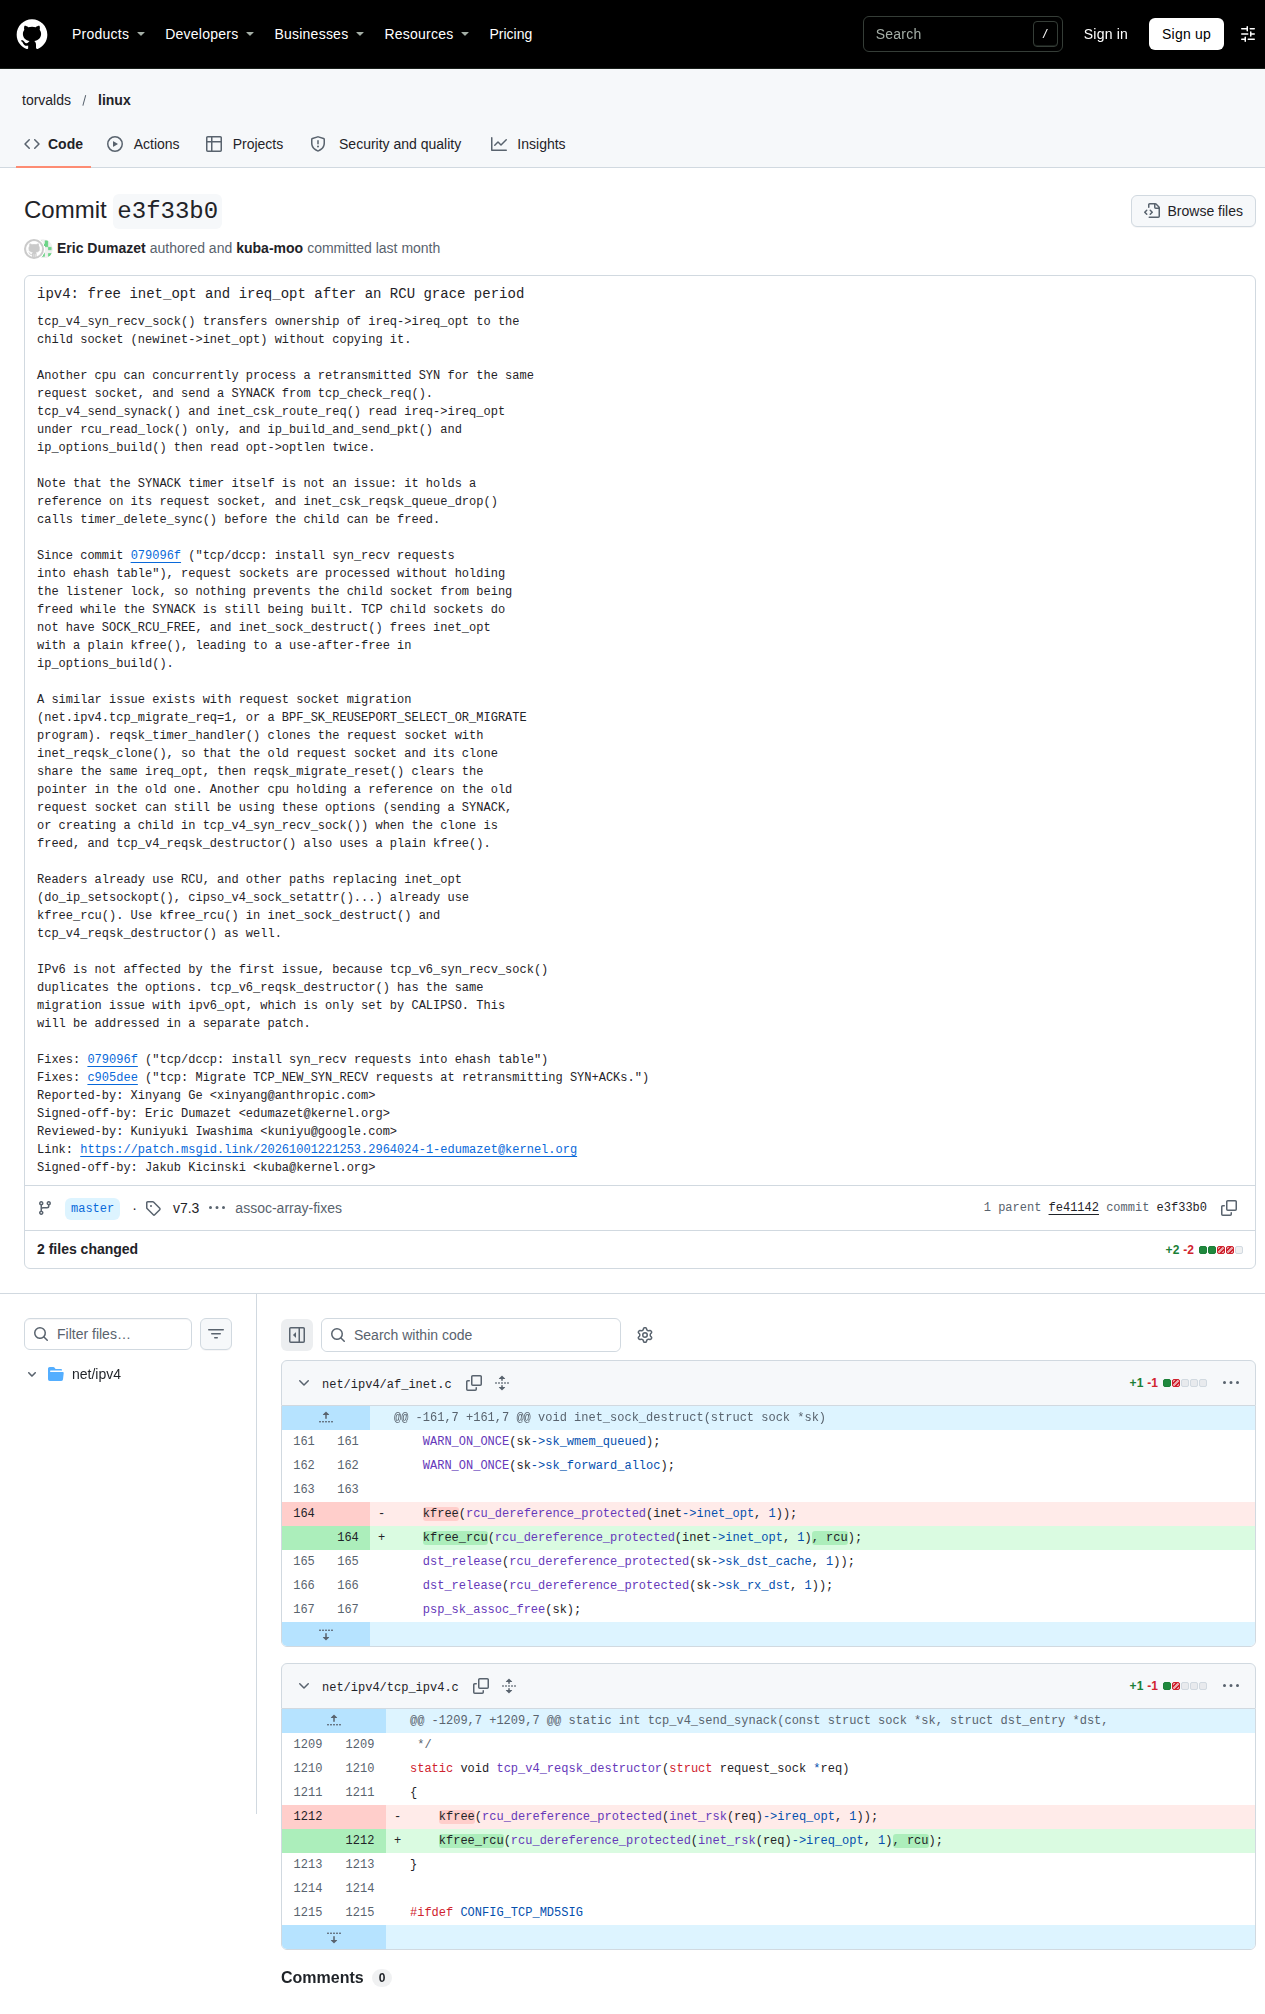 图:Linux 内核代码修复仅修改了 2 个文件共 4 行代码。来源:GitHub(torvalds/linux 仓库截图)
维护者给出的修复方案非常精简。提交 e3f33b0 仅改动 2 个文件和 4 行代码,将释放替换为 RCU 延迟回收。内存释放被推迟到宽限期之后,同时修补了套接字迁移路径。四行代码能解决内核竞态,却无法立刻消除下游服务器的暴露风险。
内部研究模型跨平台挖出5条攻击链
这一漏洞的发现方式,改变了传统的攻防对抗节奏。10 月 27 日,Anthropic 前沿红队发布技术报告。研究团队确认,该漏洞由内部未公开的研究模型独立挖出。模型自主分析复杂源码,定位出微小的并发竞态,并生成了无需交互的本地提权工具。
在无人工干预的测试中,模型横跨了五个主流平台。除了 Linux 零点击 Root 提权,它还攻破了 Chrome、Safari、Android 以及 Windows QUIC。Google 为此修补了 62 个 CVE 漏洞,包含 13 个沙箱逃逸缺陷。前沿大模型不仅能看懂业务代码,更能深入协议栈底层梳理隐秘的并发缺陷。
 图:Anthropic 前沿红队展示了研究模型挖掘真实软件漏洞的实验成果。来源:Anthropic(官方研究博客)
利用代码的工程稳定性超出预期。在实测中,工具耗费 48 分钟泄漏指针,再经 5 分钟取得 Root 权限。竞态失败只会引发超时,攻击者可以反复重试直到成功。模型具备自动编写利用的能力后,传统的被动防御已经失效。
MPTCP扩大暴露面,过滤规则难以全面防护
MPTCP 协议是这次攻击链的关键前置。Anthropic 验证的目标明确要求开启该协议监听。Go 团队在邮件列表中确认,从 Go 1.24 开始,程序在 Linux 上默认开启该监听。这项调整旨在提升网络吞吐,却无形中放大了暴露面。
Go 团队同时给出了严谨的工程提醒。底层内存缺陷与 MPTCP 并无绑定,其他 TCP 场景同样可能被类似手法触发。公开平台上已有 36 个项目引用该漏洞,至少 6 个声称带有利用原型。漏洞细节逐步扩散,攻击复现的时间正在以小时为单位缩短。
缓解方案的实施同样面临现实妥协。Red Hat 推荐过滤带选项的 IPv4 报文,但坦承这无法阻止容器通信。专用网络启用过滤会导致业务中断,而逐个关闭该参数同样十分脆弱。网络边界的临时拦截无法代替底层内核的补丁修复。
补丁交付时差正在放大系统防御风险
这起安全事件揭示了防御链条的薄弱点。Anthropic 遵守了 90 天加 45 天的协调披露周期,留给了上游充分的修补时间。上游内核团队在数天内合入代码,快速完成了多个分支的构建。真正让防御陷入被动的,是发行版漫长的下游流转链条。
大模型将漏洞武器化的周期压缩到了前所未有的程度。过去构建提权工具需要数周,如今模型几十分钟就能跑通利用。企业发行版完成回移植与测试,流程仍然需要数周。交付链路上的断层,让公开的代码提交变成了攻击者的靶标。
防御体系必须重新评估自身的响应机制。既然模型可以用于进攻,防御方同样需要利用模型加速补丁测试与交付。依赖人工审核的慢速链条,很难抵挡自动化生成的利用工具。只有将修补补丁部署到主机的时差压缩到极限,生产环境的安全防线才能真正立住。
参考链接:
- Atlasum 安全分析报告
- Anthropic 前沿红队研究报告
- Linux 内核主线提交记录
- Ubuntu 与 Red Hat 安全公告