Zwischen 2024 und 2025 hat ein Forscherteam der Northeastern University gemeinsam mit der US-Verbraucherorganisation Consumer Reports 21 aktuelle Serienfahrzeuge auf Herz und Nieren geprüft – eine Testflotte, deren unabhängige Beschaffung mehr als 1,2 Millionen US-Dollar gekostet hätte. Die Wissenschaftler fuhren die Fahrzeuge in ein spezielles Faraday-Zelt, um sämtliche Mobilfunksignale abzuschirmen, fingen den Datenverkehr über Test-WLAN-Zugangspunkte ab und entschlüsselten 30 zugehörige Smartphone-Apps der Hersteller. Das Ergebnis der Messungen ist eindeutig: 19 von 21 getesteten Fahrzeugen übermittelten Daten heimlich und ohne Wissen der Fahrer an Werbe- und Tracking-Unternehmen.
Das eigentliche Geschäftsmodell moderner vernetzter Fahrzeuge besteht darin, die privaten Daten der Fahrzeughalter als konzerneigenes Produkt zu behandeln und an das Ökosystem der Online-Werbung weiterzuverkaufen. Eine informierte Einwilligung existiert in dieser Architektur nur auf dem Papier: Fahrzeughaltern bleibt lediglich die Wahl, entweder allen Klauseln bedingungslos zuzustimmen oder auf zentrale Funktionen ihres Fahrzeugs zu verzichten.
Ein 1,2-Millionen-Dollar-Schlag gegen die Blackbox
Um stichhaltige Beweise über die Backend-Kommunikation der Automobilhersteller zu sichern, war ein immenser Aufwand erforderlich. Selbst innerhalb derselben Marke verhalten sich unterschiedliche Fahrzeugmodelle netzwerkseitig völlig uneinheitlich; Fahrzeughalter können aus dem Markenlogo keinerlei Rückschlüsse auf ihr tatsächliches Datenschutzniveau ziehen. Dem Forschungsteam blieb daher nur eine lückenlose empirische Messung an 21 Fahrzeugen aus 19 Marken.
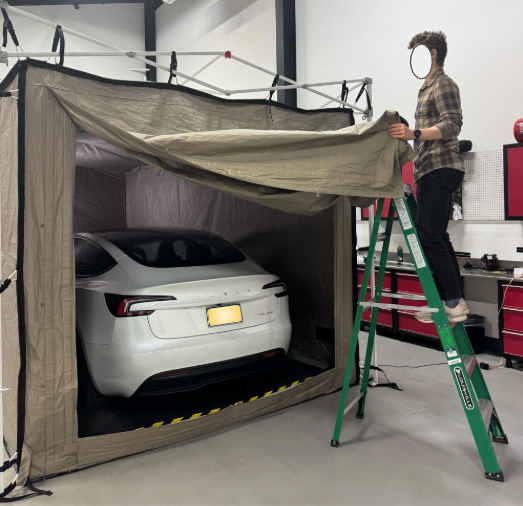 Abbildung: Ein fahrzeuggroßes Faraday-Zelt mit etwa 93 dB Dämpfung zur vollständigen Kappen der Mobilfunkverbindung von elf Elektrofahrzeugen. Quelle: Northeastern University Automatic Transmission Studie
Um die tatsächlichen Datenströme offenzulegen, entwickelte das Team eine physische Isolationsmethode. Die Forscher steuerten die Fahrzeuge in ein Faraday-Zelt, das mit einer Signaldämpfung von rund 93 dB jede Mobilfunkverbindung zuverlässig kappte. Dadurch wurde der Datenverkehr gezwungen, über einen eigens eingerichteten Wi-Fi-Access-Point auf Basis eines Raspberry Pi abzufließen. Mittels tcpdump zeigte sich: Auch wenn die übertragenen Nutzdaten verschlüsselt waren, lagen die Zielserver und Domains der Drittanbieter völlig offen.
Auf Smartphone-Ebene installierte das Team eigene Stammzertifikate auf Test-iPhones und entschlüsselte den Datenverkehr mittels mitmproxy. Nach dem systematischen Durchlaufen sämtlicher Funktionen in 30 Hersteller-Apps brachte der abgefangene Klartextverkehr ein weiteres dichtes Überwachungsnetzwerk zutage.
Begleit-Apps verdoppeln die Angriffsfläche
Die von den Automobilherstellern intensiv beworbenen Begleit-Apps entpuppten sich in der Praxis als Einfallstor für kommerzielle Tracker. Sieben von 30 untersuchten Apps übermittelten sensible Identifikatoren direkt an Dritte aus der Werbe- und Trackingbranche. Zu diesen Kennungen zählten die Fahrzeug-Identifizierungsnummer (VIN), E-Mail-Adressen, Telefonnummern und hochpräzise GPS-Standortdaten.
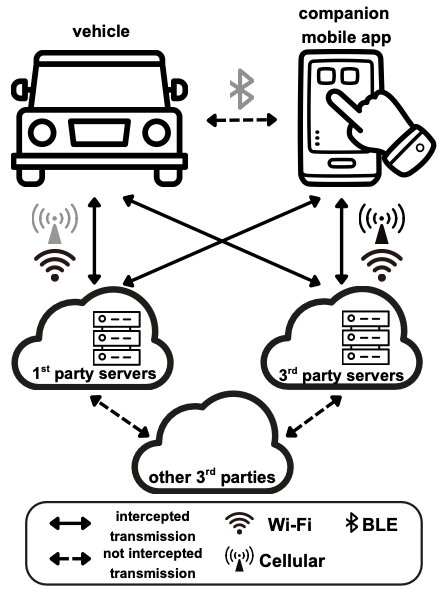 Abbildung: Datenflüsse im vernetzten Fahrzeug-Ökosystem: Fahrzeuge und Begleit-Apps senden Telemetrie an First- und Third-Party-Server; durchgezogene Linien zeigen im Experiment tatsächlich abgefangenen Datenverkehr. Quelle: Northeastern University Automatic Transmission Studie
Die Kopplung einer Smartphone-App verdoppelte die Zahl der Werbe- und Tracking-Ziele, denen ein Fahrzeug ausgesetzt war, im Durchschnitt. Beim Cadillac Lyriq kamen 26 neue Zieldomains hinzu, beim Chevrolet Blazer 23 und beim Toyota Corolla Cross 25. Auf der Empfängerliste standen Technologiekonzerne und Datenhändler wie Google, Meta, Microsoft und Acxiom.
Fahrzeughalter wiegen sich in dem Glauben, lediglich die Klimaanlage aus der Ferne zu steuern oder das Fahrzeug per App zu entriegeln. Doch im Hintergrund verknüpft die App die Bewegungsprofile des Autos mit der persönlichen Identität des Fahrers und speist das Profil in Werbedatenbanken ein. In dem Moment, in dem die Daten das Endgerät verlassen, verliert der Verbraucher jede Kontrolle über ihren Verbleib.
Kollektive Schuldabwehr nach der Konfrontation
Nach Sicherung der Messdaten konfrontierte das Forschungsteam 17 beteiligte Automobilhersteller im Rahmen eines strukturierten Offenlegungsprozesses. Die Reaktionen folgten einem einheitlichen Muster: der systematischen Abwälzung der Verantwortung auf den Verbraucher.
14 Hersteller schoben die Schuld auf Dienstleistungsverträge mit Drittanbietern. Fünf argumentierten, die Datenübertragungen rührten lediglich von eingebetteten In-App-Browsern her. Sieben Hersteller erklärten sogar ausdrücklich, die Halter selbst seien für die Ziele der Datenübertragungen verantwortlich. Einzig Honda zog nach der Benachrichtigung konkrete Konsequenzen und stellte die Weitergabe präziser Standortdaten an drittseitige Tracking-Dienste ein.
Beim Verkauf preisen die Konzerne smarte Software-Features an, doch sobald fragwürdige Praktiken auffliegen, wird die Schuld auf Zulieferer und Kunden abgeladen. Die Autobauer zeigen keinerlei Bereitschaft, die Verantwortung für jenen Code zu übernehmen, den sie selbst in ihre Fahrzeuge integrieren.
Das Diktat der erzwungenen Einwilligung
Im bestehenden Ökosystem vernetzter Fahrzeuge verkommen Datenschutzerklärungen zu einer erpresserischen Farce. Verbraucher stehen vor einem unzumutbaren Trilemma: Entweder akzeptieren sie weitreichende Datenteilungsabkommen mit verbundenen Augen, verzichten auf elementare Funktionen wie Fernstart und App-Kopplung oder sehen gänzlich vom Kauf des Fahrzeugs ab.
Das ist keine freiwillige Einwilligung, sondern digitale Geiselhaft. Wenn Automobilhersteller die Kontrolle über physische Hardware an die Abtretung von Persönlichkeitsrechten koppeln, ist das Auto kein bloßes Transportmittel mehr. Jeder smarte Komfort wird mit der Aufzeichnung und Vermarktung der eigenen Lebenswege bezahlt.
Weiterführende Links:
- Automatic Transmission
- Diskussion auf Hacker News (item?id=49926628)