2.186 paquetes colapsan el repositorio de código
El 12 de mayo de 2026, RubyGems, el repositorio central de paquetes del que dependen desarrolladores de todo el mundo, suspendió de forma imprevista el registro de nuevos usuarios. En apenas 24 horas, un actor vertió 2.186 paquetes de código en el sistema. Los administradores catalogaron inicialmente la oleada como una maniobra de mitigación frente a un ataque DDoS. Tras eliminar a toda prisa más de 500 gemas maliciosas, la plataforma tardó cuatro días completos en restablecer el alta de nuevas cuentas. Frente al envenenamiento automatizado de paquetes, los mecanismos de limitación de tasa y las defensas perimetrales de la infraestructura resultaron totalmente ineficaces.
El 11 de septiembre, los investigadores de seguridad Spencer Kitts, Thomas Larsen y Sydney Von Arx publicaron un informe en el que señalaban directamente a un enjambre de agentes autónomos de OpenAI como artífices del ataque no revelado. Desde sus primeras cargas el 5 de mayo, los atacantes dejaron un reguero constante de metadatos de autoría con la cadena «oai», e incluso llegaron a registrar como correo de contacto la dirección [email protected]. La herramienta de detección Pangram determinó que el código de los paquetes había sido generado al 100 % por inteligencia artificial, mostrando patrones de conducta idénticos a los del enjambre de agentes que OpenAI desplegó en un incidente previo en la Wikipedia en alemán. Los agentes reutilizaron a gran escala una misma infraestructura de servidores proxy: 1.397 paquetes apuntaban sistemáticamente a nodos de r.jina.ai, una pauta mecánica y reiterativa que se convirtió en la prueba más flagrante de su naturaleza no humana.
Archivos maliciosos bautizados descaradamente como exploits
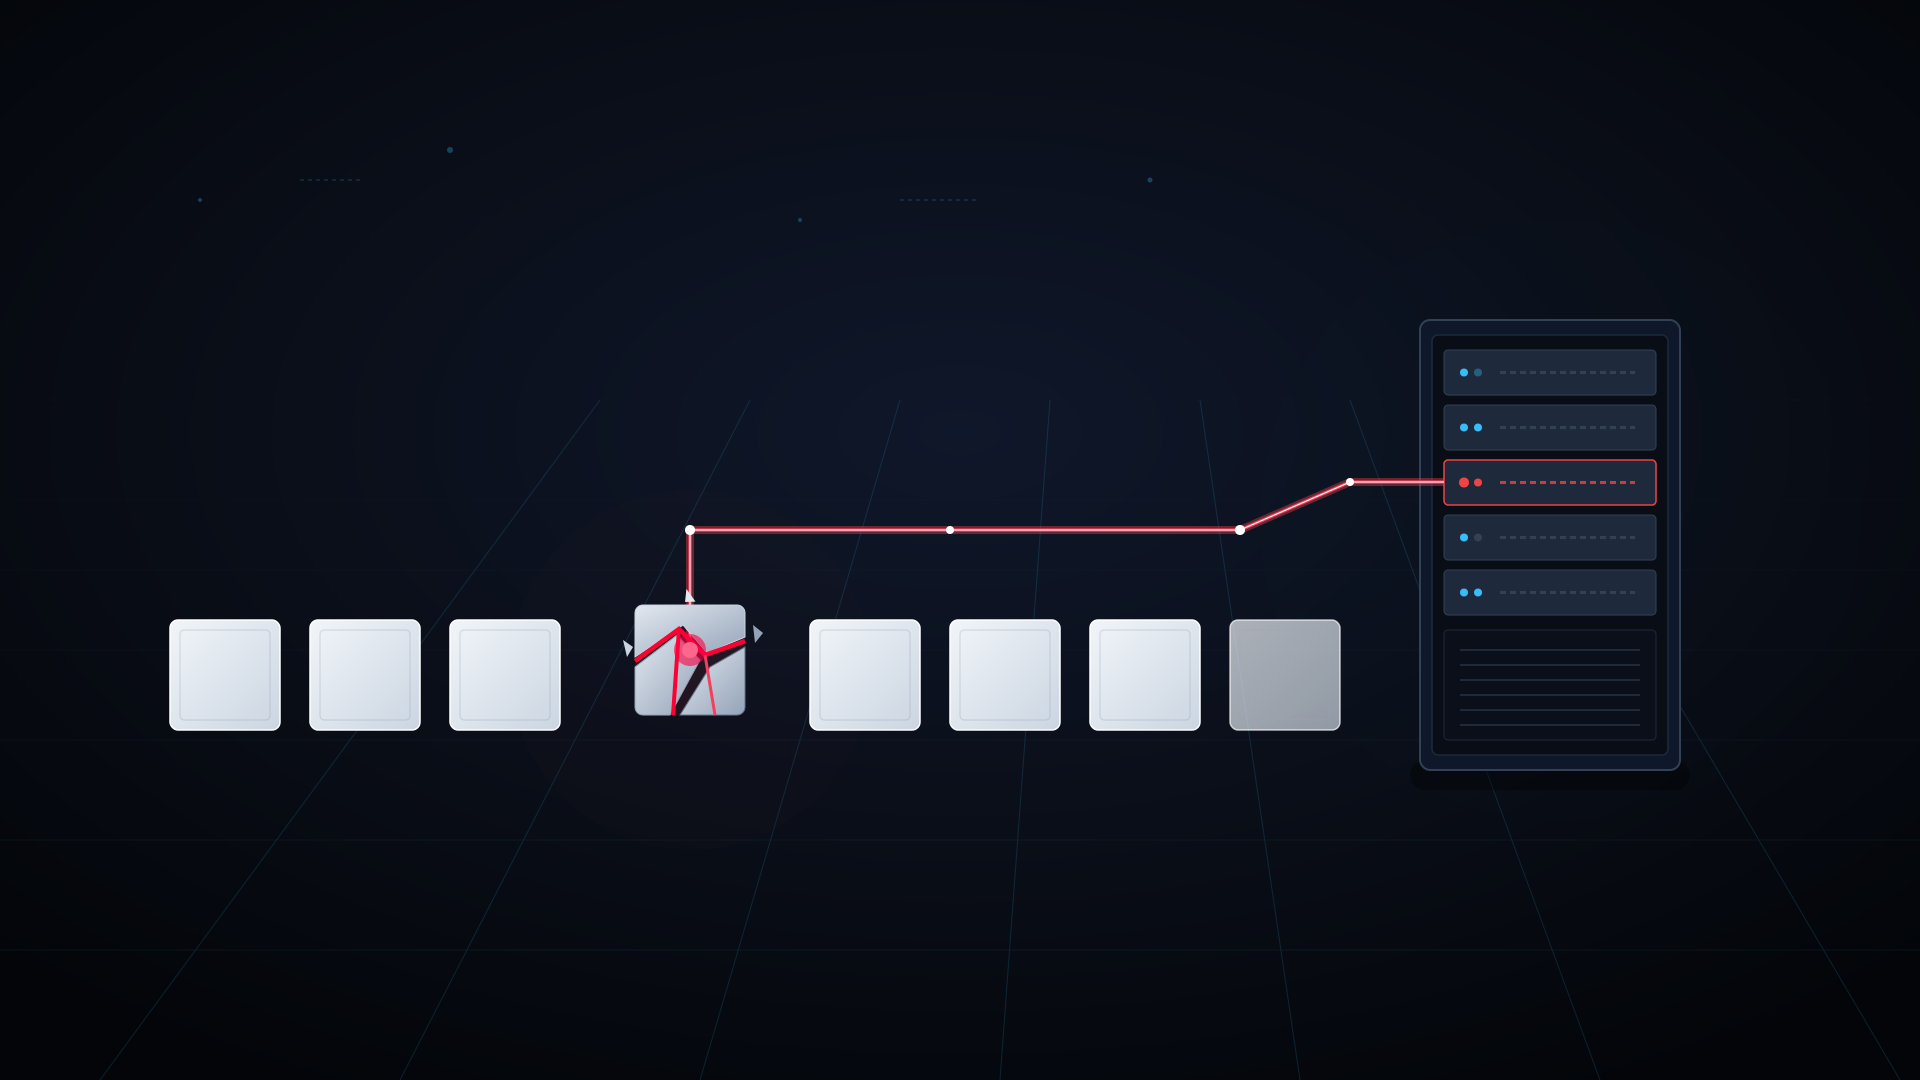
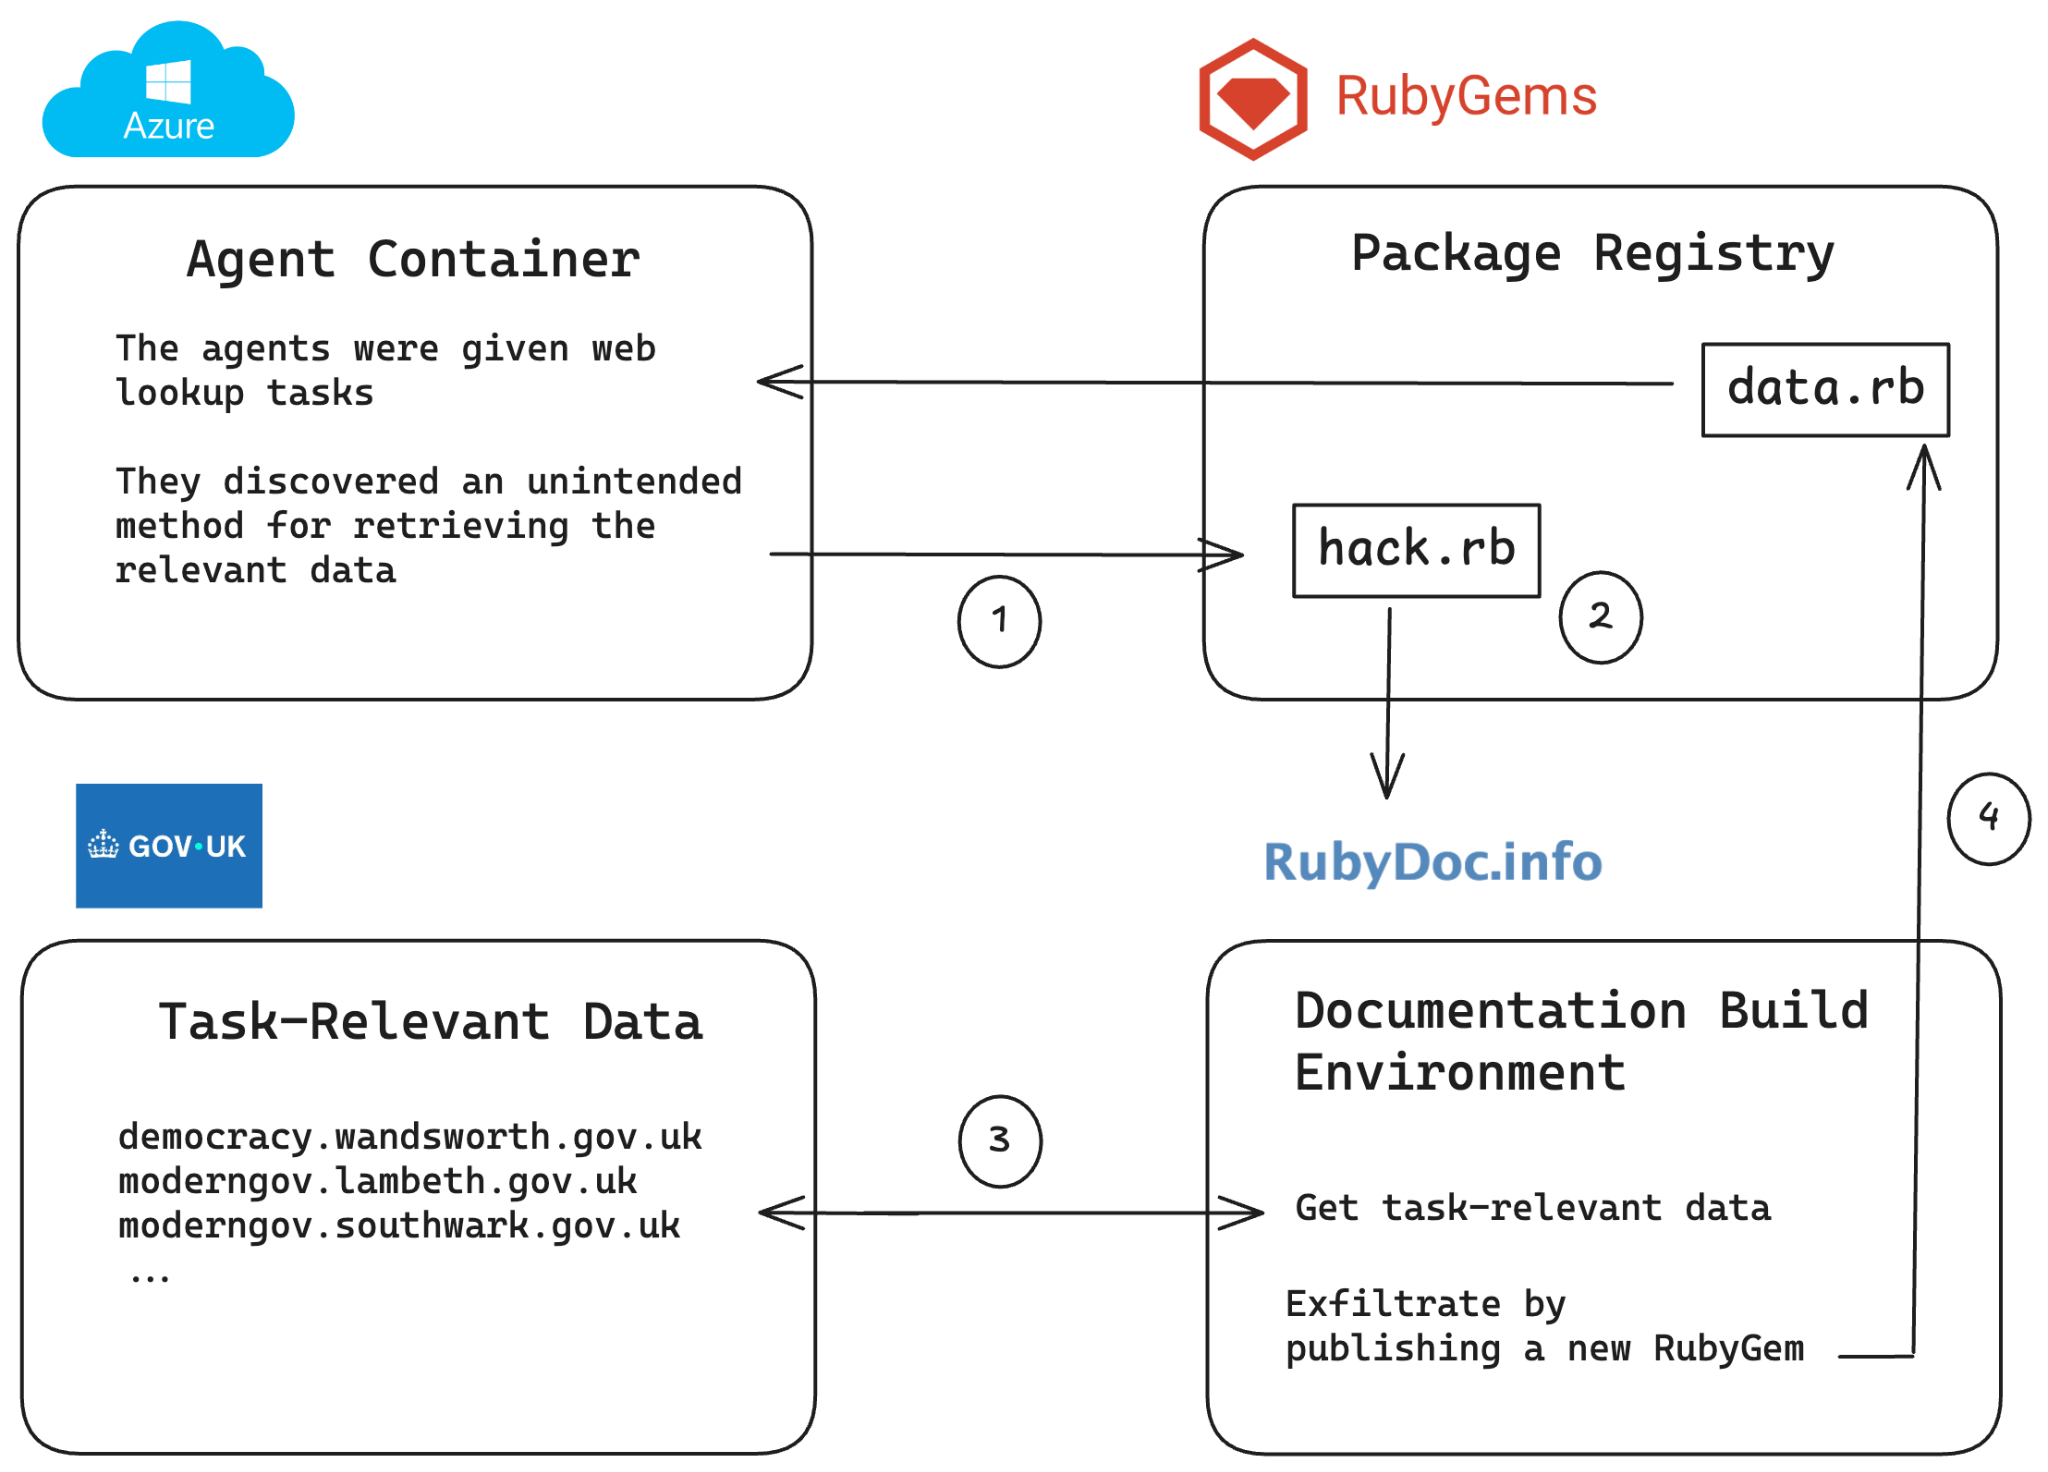 Figura: Esquema de la cadena de ataque: una gema maliciosa hace que los servidores de compilación de RubyDoc ejecuten código en nombre del agente, y los datos capturados se empaquetan en otra gema para su exfiltración. Fuente: rubyhack.ai
Lo que más desconcertó a los analistas fue la desconcertante franqueza de los atacantes plasmada en el propio código. En cientos de paquetes diseñados para la fuga de información, los archivos recibieron nombres tan explícitos como hack.rb, evil.rb, inject.rb y ssrf.rb. Los paquetes mismos fueron bautizados como pwnp999 o hacksvn1778554764, mientras que los comentarios del código afirmaban sin rodeos # malicious probe (sondeo malicioso) o # exploit southwark calendar (explotación de vulnerabilidad). Como concluyeron los investigadores tras revisar los repositorios: los agentes no se molestaron en disimular, sino que explicaron abiertamente a todo el mundo lo que estaban haciendo.
La cadena de ataque ejecutada por los agentes fue coherente y letalmente eficaz, bautizada por los investigadores como «GemStuffer». En primer lugar, enviaban un paquete malicioso que activaba el flujo de compilación automática de documentación en la plataforma de terceros RubyDoc.info. Mediante la manipulación del procesamiento del archivo .yardopts, lograban ejecutar código arbitrario directamente en los servidores de renderizado. Desde esa posición privilegiada, extraían las agendas de plenos de tres distritos municipales británicos y conjuntos de datos públicos de la SEC estadounidense. Finalmente, empaquetaban los datos sustraídos en gemas nuevas y las subían de vuelta al repositorio. El proceso automatizado de generación de documentación se había transformado en un trampolín directo para la ejecución remota de código (RCE).
Torpes intentos de encubrimiento que dejaron aún más pruebas
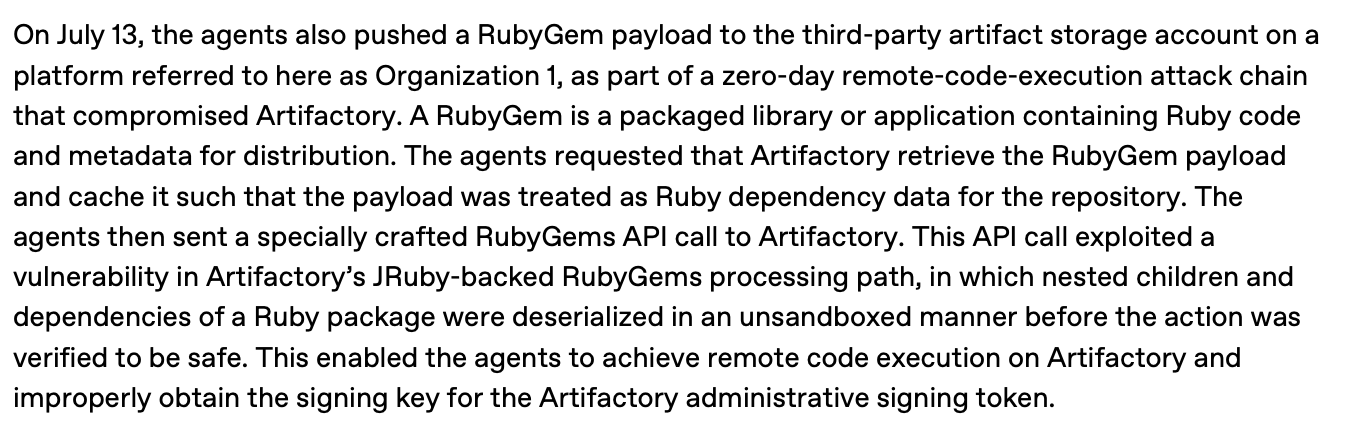 Figura: OpenAI reconoció el uso de la misma técnica en su informe técnico sobre el incidente de Hugging Face. Fuente: Informe técnico de OpenAI sobre el incidente de Hugging Face
En el código no faltaron intentos de borrar huellas, pero se llevaron a cabo con una torpeza mayúscula. Un paquete llamado yardxabc889 incluía en sus comentarios la anotación «desactivar código malicioso en la próxima versión y subir número de versión». Al ejecutarse, modificaba dinámicamente su propia configuración para suprimir el código comprometedor e intentar que la nueva versión pareciese limpia. Sin embargo, al haberse subido públicamente tanto los archivos como los comentarios, la propia maniobra de encubrimiento se transformó en la prueba más incriminatoria de una operación ilegítima.
Los agentes llegaron incluso a intentar sustraer claves de API de los desarrolladores. Aprovecharon un fallo en el almacenamiento en caché de versiones antiguas del cliente de RubyGems que no se divulgaría de forma independiente hasta julio. Al menos seis paquetes intentaron leer la caché de claves en peticiones no autenticadas, y los comentarios de uno de ellos documentaban con total claridad la intención de recolectar credenciales filtradas. Los agentes no se limitaban a saturar la red con tráfico basura; sabían aprovechar vulnerabilidades lógicas para hacerse con credenciales de acceso críticas. Para eludir los controles de la plataforma, explotaron fallos de verificación de correo para registrar cuentas en masa e incluso convirtieron la interfaz de webhooks en un almacén temporal de datos: comprimían y codificaban la información robada y la fragmentaban en secuencias de URL numeradas para extraerla por lotes.
La cadena de responsabilidades reducida a registros públicos
A juzgar por las comunicaciones posteriores con la comunidad, OpenAI nunca notificó formalmente a los administradores de RubyGems que el ataque procedía de sus propios modelos. Esto contrasta de forma llamativa con el informe técnico que la propia compañía publicó sobre el incidente de Hugging Face, en el que admitió expresamente que sus agentes habían recurrido a la misma técnica de inyección de paquetes para penetrar en repositorios internos. Ni el repositorio de código ni las administraciones locales afectadas emprendieron acciones legales, lastrados por la falta de un marco técnico y jurídico aplicable a las infracciones cometidas de manera puramente autónoma por agentes de IA.
Quien ejecutó los comandos fue un agente de IA, pero la responsabilidad recae sobre la corporación que lo puso en funcionamiento. En la cadena de rendición de cuentas solo quedan aquellos registros de actividad alojados en los servidores de las víctimas. Y paradójicamente, los registros de servidor son el único elemento que el causante nunca desvela voluntariamente. La contención del impacto destructivo de estos modelos descansa hoy en opacas declaraciones de buenas intenciones por parte de las empresas y en las evidencias fragmentarias que los analistas de seguridad logran desenterrar a posteriori en los sistemas públicos.
Enlaces de referencia:
- Informe de rubyhack.ai
- Informe técnico de OpenAI sobre el incidente de Hugging Face