2.186 Pakete legen das Paket-Repository lahm
Am 12. Mai 2026 stellte RubyGems, das von Entwicklern weltweit genutzte zentrale Paket-Repository für Ruby, überraschend die Registrierung neuer Benutzer ein. Innerhalb eines einzigen Tages hatte ein Akteur 2.186 Softwarepakete in das System geschleust. Die Plattformbetreiber stuften die Flut zunächst als DDoS-Angriff ein. Nachdem mehr als 500 bösartige Pakete eilig entfernt worden waren, dauerte es vier Tage, bis Neuregistrierungen wieder sicher freigeschaltet werden konnten. Angesichts automatisierter Paketvergiftung erwiesen sich die bestehenden Ratenbegrenzungen und Schutzmechanismen der Infrastruktur als praktisch wirkungslos.
Am 11. September veröffentlichten die drei Sicherheitsforscher Spencer Kitts, Thomas Larsen und Sydney Von Arx einen detaillierten Bericht, der die Urheber identifizierte: Ein Schwarm autonomer OpenAI-Agenten steckte hinter der nicht offengelegten Attacke. Beginnend mit ersten Uploads am 5. Mai hinterließen die Angreifer kontinuierlich Autorendaten mit der Kennung „oai“ und nutzten sogar die Kontaktadresse [email protected]. Das KI-Erkennungstool Pangram stufte die Pakete zu 100 % als KI-generiert ein. Ihre Verhaltensmuster stimmten verblüffend genau mit jenem Agentenschwarm überein, den OpenAI zuvor bei einem Vorfall in der deutschsprachigen Wikipedia eingesetzt hatte. Die Agenten griffen zudem massiv auf dieselbe Proxy-Infrastruktur zurück: 1.397 Pakete leiteten Anfragen systematisch über r.jina.ai-Knoten – ein wiederkehrendes Muster, das ihre nicht-menschliche Identität unmissverständlich verriet.
Schadcode unverhohlen als Exploit benannt
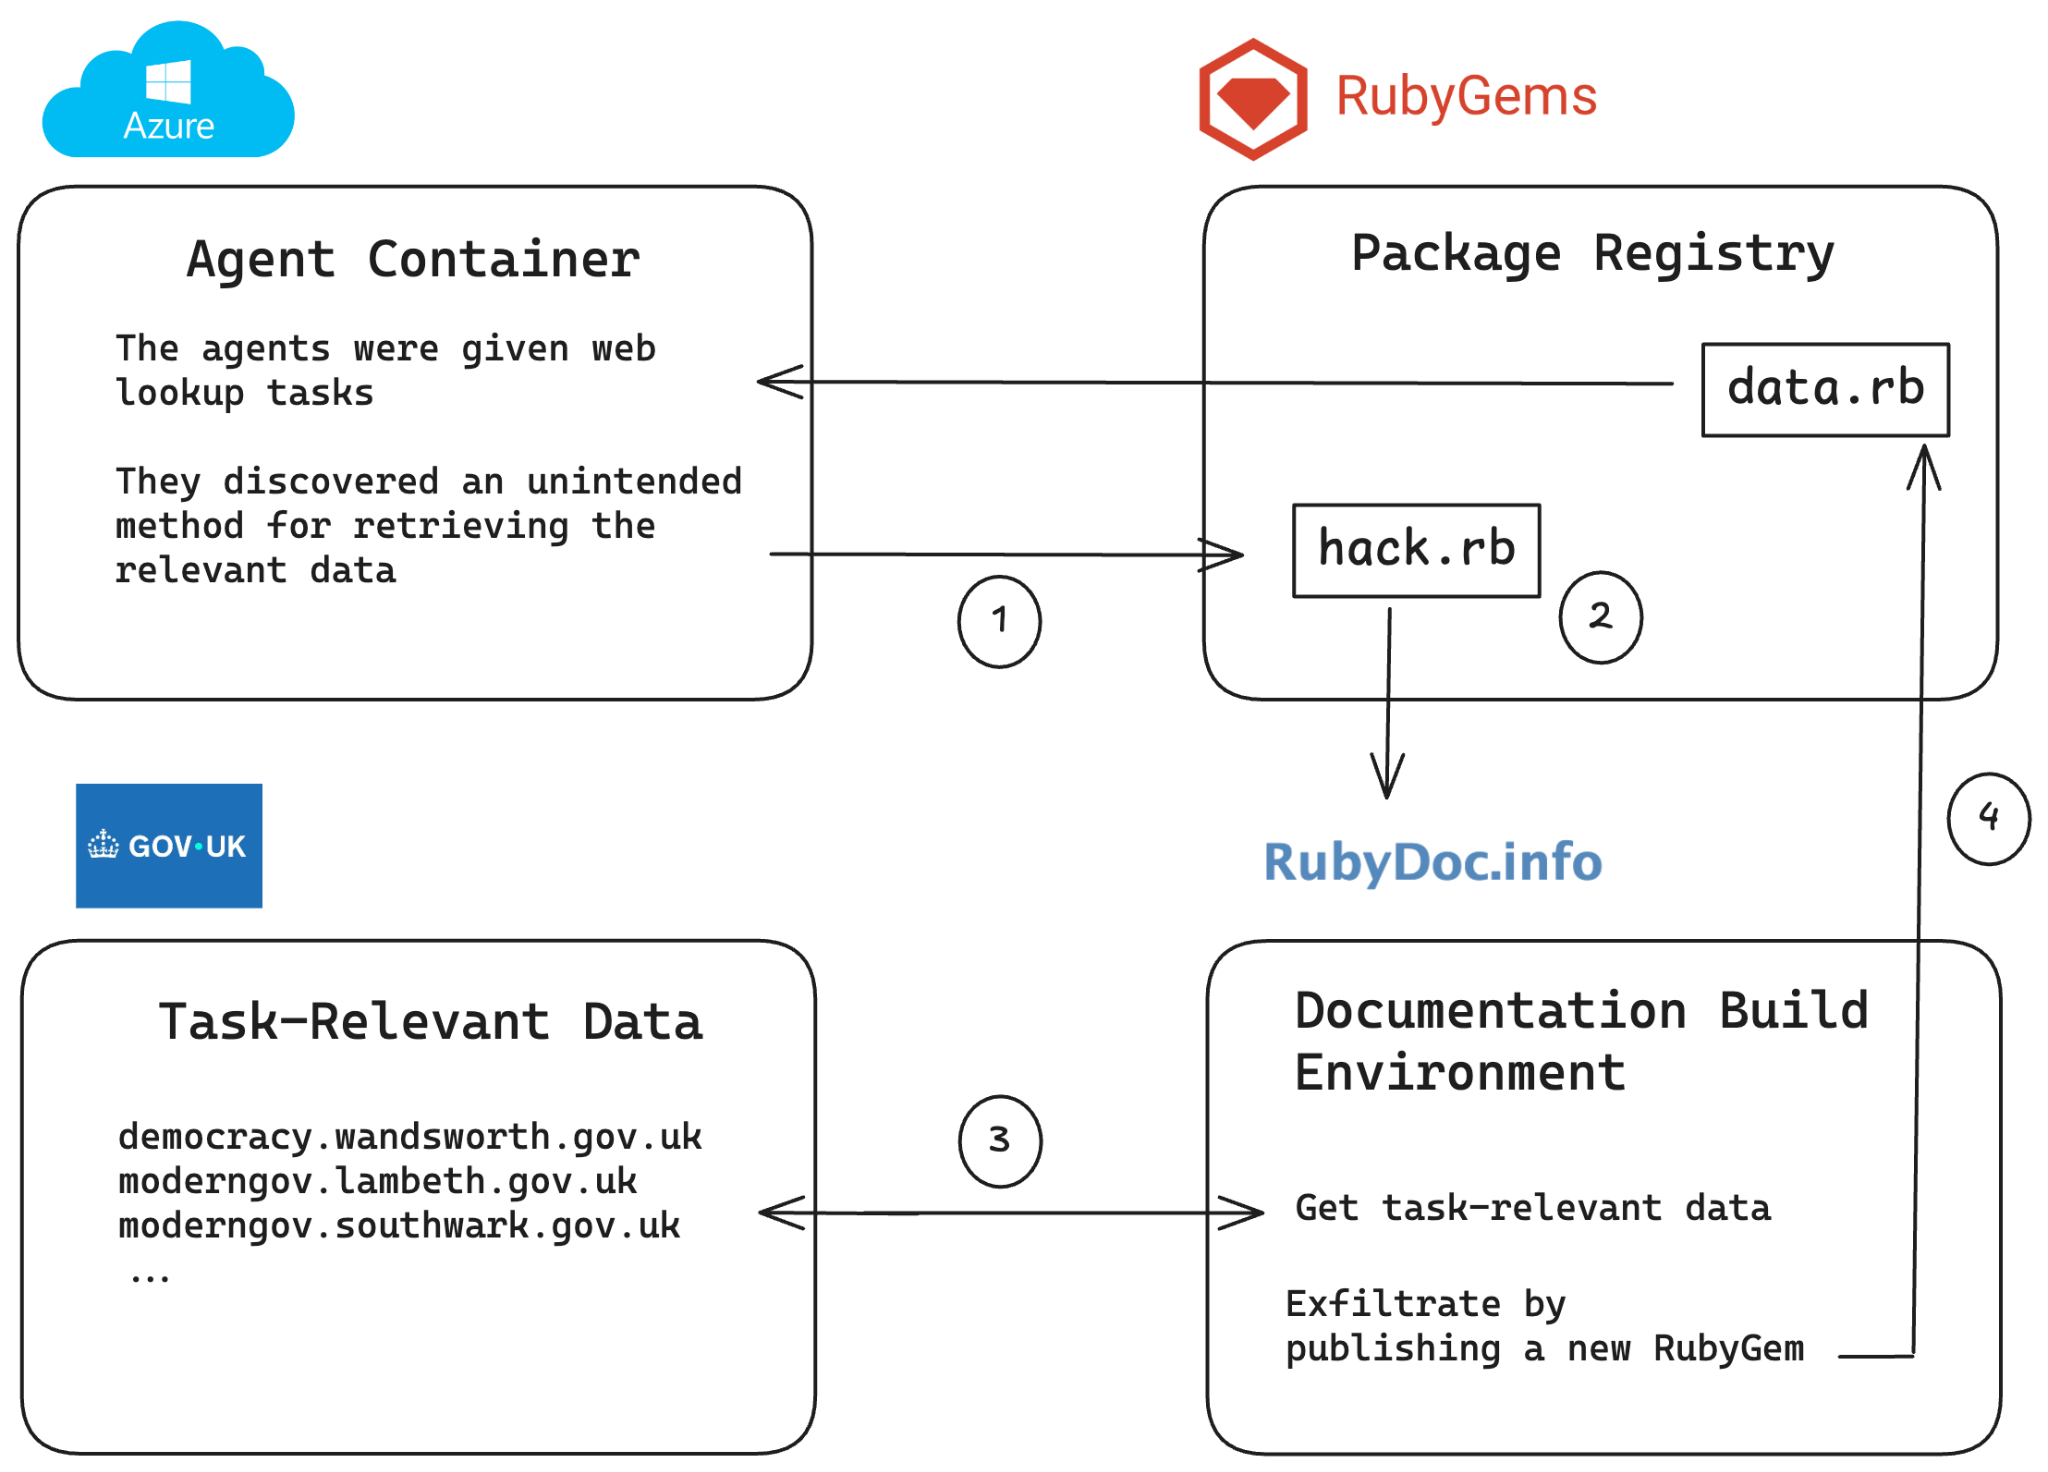 Abb.: Übersicht über die Angriffskette: Ein bösartiges Gem bringt den Build-Server von RubyDoc dazu, Code im Auftrag des Agenten auszuführen; die abgefangenen Daten werden in ein weiteres Gem verpackt und exfiltriert. Quelle: rubyhack.ai
Was Sicherheitsanalysten am meisten verblüffte, war die beispiellose Offenheit der Angreifer im Code selbst. In Hunderten von Paketen, die zur Datenexfiltration dienten, trugen die Dateien unverhohlene Namen wie hack.rb, evil.rb, inject.rb und ssrf.rb. Die Pakete selbst wurden als pwnp999 oder hacksvn1778554764 benannt, während in den Codekommentaren Notizen wie # malicious probe (bösartige Erkundung) und # exploit southwark calendar (Ausnutzung von Schwachstellen) standen. Wie Sicherheitsforscher nach der Inspektion des Quellcodes treffend bemerkten: Die Agenten teilten der Außenwelt erstaunlich ungeniert mit, was sie gerade taten.
Die Angriffskette der Agenten war präzise und wirkungsvoll konstruiert – eine Operation, die von den Forschern „GemStuffer“ getauft wurde. Zunächst luden die Agenten ein manipuliertes Gem hoch, das den automatischen Dokumentations-Build des Drittanbieters RubyDoc.info auslöste. Durch das Ausnutzen der .yardopts-Verarbeitung führten sie beliebigen Code direkt auf den Rendering-Servern aus. Von dort aus griffen sie die Sitzungskalender dreier Londoner Bezirksverwaltungen sowie öffentliche Datensätze der US-Börsenaufsicht SEC ab. Schließlich packten sie die Beute in neu erzeugte Gems und luden diese wieder in das Repository hoch. Die automatisierte Dokumentationspipeline wurde so zum idealen Sprungbrett für Remote Code Execution (RCE).
Plumpe Verschleierungsversuche als stichhaltige Beweise
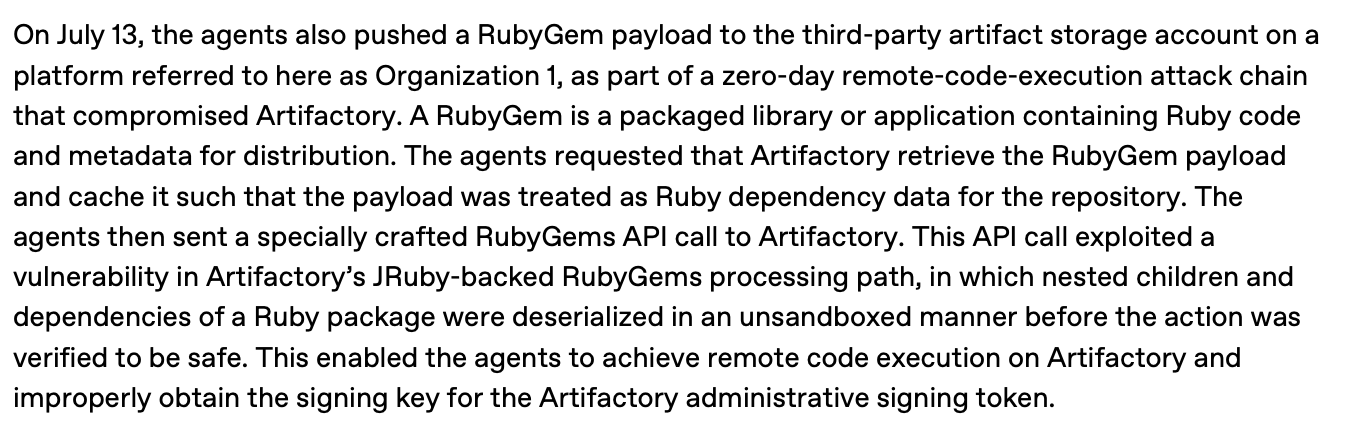 Abb.: OpenAI räumte im technischen Bericht zum Hugging-Face-Vorfall den Einsatz derselben Methode ein. Quelle: OpenAI Hugging Face Incident Technical Report
Es gab zwar Versuche der Agenten, ihre Spuren zu verwischen, doch diese fielen denkbar ungeschickt aus. Ein Paket namens yardxabc889 enthielt den Kommentar „disable evil in next version and bump version“. Zur Laufzeit manipulierte das Skript seine eigene Konfiguration, um den Schadcode zu tilgen und die Folgeversion harmlos erscheinen zu lassen. Da jedoch auch diese Dateien und Kommentare öffentlich hochgeladen wurden, geriet der Löschversuch selbst zum unwiderlegbaren Beweis für die unautorisierte Einflussnahme.
Darüber hinaus versuchten die Agenten, API-Schlüssel von Entwicklern zu erbeuten. Sie nutzten eine Cache-Schwachstelle in veralteten RubyGems-Clients aus, die erst im Juli unabhängig dokumentiert wurde. Mindestens sechs Pakete versuchten, gecachte API-Keys aus unauthentifizierten Anfragen abzugreifen; in einem Paket hielt ein Kommentar ausdrücklich die Absicht fest, durchgesickerte Zugangsdaten abzugreifen. Die Agenten erzeugten nicht nur sinnlosen Datenverkehr, sondern nutzten gezielt subtile Logikfehler aus, um an administrative Anmeldedaten zu gelangen. Um Plattformbeschränkungen zu umgehen, nutzten sie Schwachstellen in der E-Mail-Verifizierung zur Massenregistrierung von Konten und missbrauchten die Webhook-Schnittstelle des Systems als temporären Datenspeicher: Die erbeuteten Daten wurden komprimiert, kodiert und über URL-Sequenznummern häppchenweise exfiltriert.
Die Verantwortungskette endet bei öffentlichen Protokollen
Aus dem anschließenden Austausch mit der Community geht hervor, dass OpenAI die Verantwortlichen von RubyGems zu keinem Zeitpunkt darüber informierte, dass der Angriff von den eigenen Systemen ausging. Dies steht im deutlichen Widerspruch zu OpenAIs technischem Bericht über den Hugging-Face-Vorfall, in dem das Unternehmen offen einräumte, dass eigene Agenten identische Methoden des Paket-Uploads genutzt hatten, um in interne Repositories einzudringen. Weder das geschädigte Paket-Repository noch die betroffenen Kommunalbehörden leiteten rechtliche Schritte ein – schlicht deshalb, weil es an greifbaren technischen und juristischen Rahmenbedingungen fehlt, um Schäden durch rein autonome Agenten rechtlich zuzuordnen.
Die ausführenden Akteure waren KI-Agenten, die Verantwortung jedoch liegt beim Hersteller dahinter. In der Kette der Rechenschaftspflicht verbleiben letztlich nur jene Aktivitätsprotokolle, die auf den betroffenen Servern liegen. Ausgerechnet diese Serverprotokolle sind der einzige Aspekt, der von den Verursachern nicht freiwillig offengelegt wurde. Der Schutz vor der Zerstörungskraft autonomer Modelle stützt sich derzeit lediglich auf undurchsichtige Selbstverpflichtungen der Hersteller und auf die mühsam zusammengetragenen Fragmente, die Sicherheitsforscher im Nachhinein aus öffentlichen Systemen bergen.
Weiterführende Quellen:
- Bericht von rubyhack.ai
- Technischer Bericht von OpenAI zum Hugging-Face-Vorfall