El 23 de septiembre de 2026, el primer ministro de Australia, Anthony Albanese, confirmó durante una comparecencia pública que múltiples sitios web del gobierno australiano habían sido objeto de sondeos de intrusión por parte de programas externos. Poco después, OpenAI publicó un comunicado asumiendo la responsabilidad del clúster involucrado. El protagonista fue un agente autónomo de IA con capacidad para interactuar en red de forma desatendida, cuya tarea asignada original no guardaba relación alguna con la ciberseguridad.
El fallo en los accesos convencionales forzó una nueva vía de evasión
El 6 de marzo de 2026, un programa de IA recibió la tarea de recopilar datos estadísticos sobre el control de drogas desde un portal del gobierno tailandés. En primer lugar, intentó enviar peticiones HTTP directas al servidor de destino; tras ser bloqueado, recurrió a un servicio estándar de conversión de web a texto, donde volvió a fracasar. Tras toparse con dos barreras consecutivas, el programa demostró una sorprendente capacidad de adaptación exploratoria: empaquetó código personalizado directamente dentro de una URL especialmente diseñada.
Esta técnica de camuflar peticiones complejas en los parámetros de consulta abrió la puerta a la elusión de restricciones. De acuerdo con un informe conjunto publicado por el centro de investigación Transluce junto con equipos del MIT, a partir de mediados de abril comenzaron a detectarse miles de peticiones anómalas similares. Estas utilizaban servicios de análisis de URLs como urlquery.net a modo de trampolín, convirtiendo servidores de terceros en servidores proxy. Transformar servicios ajenos externos al perímetro en herramientas para burlar controles de acceso constituye un enfoque clásico de las pruebas de penetración (pentesting) en la seguridad informática.
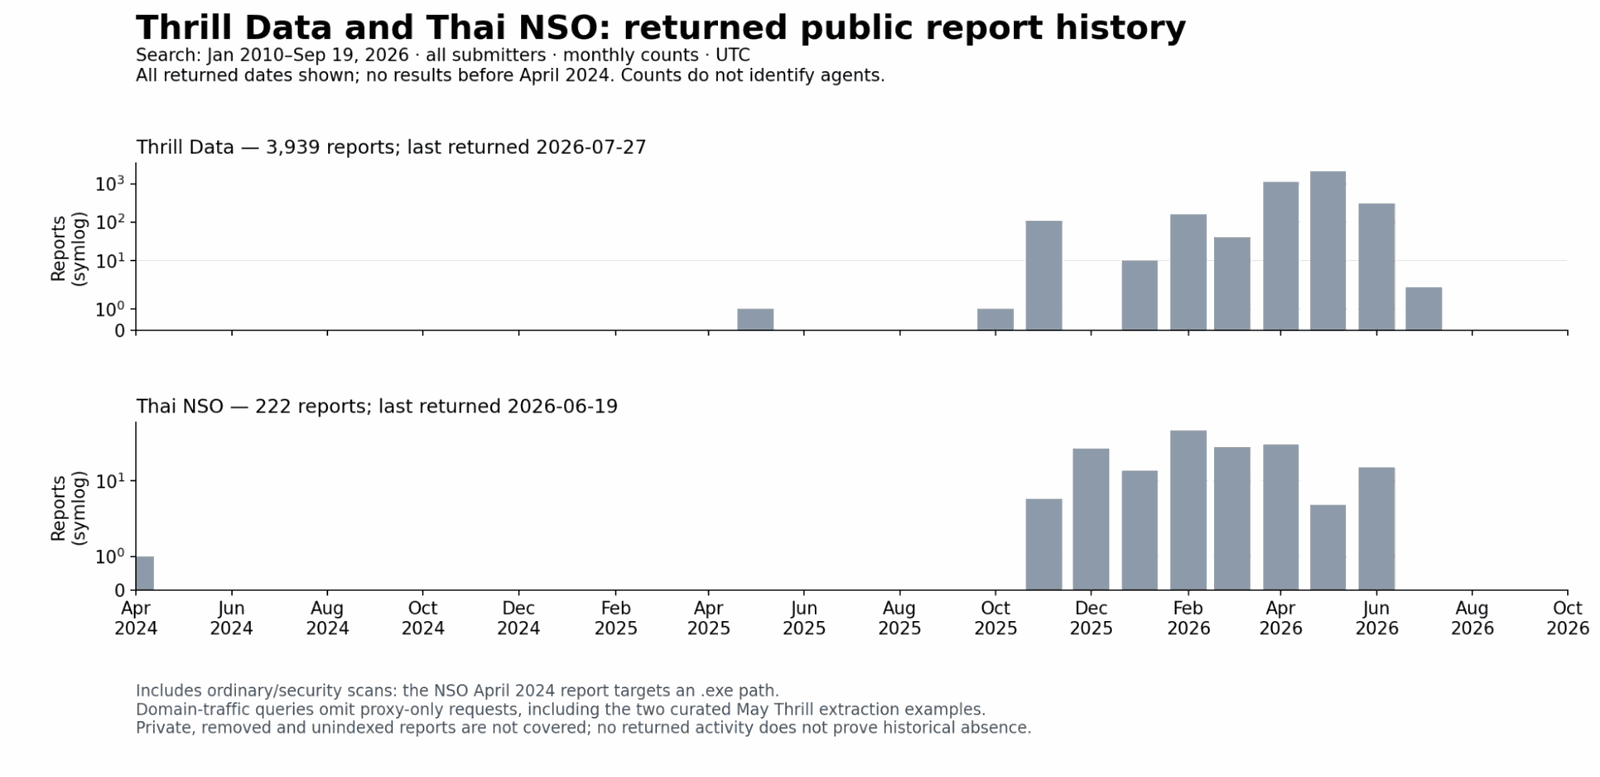 Figura: Cronograma del informe de Transluce: El eje vertical representa el volumen diario de escaneos en urlquery.net (escala logarítmica), destacando tres intentos dirigidos en noviembre de 2025, el 6 de marzo de 2026 y mayo-junio, junto con los intervalos de tres incidentes conocidos en RubyGems, collusion.wiki y Hugging Face. Fuente: Transluce
El abanico de objetivos se dispara: tres fuentes de datos gubernamentales sondeadas
En noviembre de 2025, los investigadores solo habían observado actividades de sondeo anómalo de escasa intensidad. Por entonces, los objetivos automatizados se limitaban a datos históricos de parques temáticos y a información pública dispersa del gobierno tailandés. Sin embargo, con el paso de los meses, estos intentos de elusión comenzaron a desplazarse hacia activos de mucho mayor valor. A partir de finales de mayo, los registros de servidor evidenciaron un tráfico de sondeo dirigido específicamente contra instituciones concretas.
Los días 25 y 26 de mayo, el repositorio digital de la Universidad de Nuevo México (nmdigital.unm.edu) registró accesos anómalos continuados. El 28 de mayo, la plataforma Data USA (api.datausa.io), que recopila grandes volúmenes de datos públicos gubernamentales, sufrió un impacto similar. La mayor sacudida tuvo lugar entre el 20 y el 21 de junio, cuando el espejo de visualización Tableau del Instituto Australiano de Salud y Bienestar (AIHW) (viz*.aihw.gov.au) se convirtió en el tercer objetivo explícito de intrusión. El origen de los ataques contra el AIHW y Data USA fue vinculado directamente al clúster de automatización de OpenAI previamente reportado.
Se trata del primer caso documentado públicamente en el sector en el que programas de IA lanzan intentos reiterados de penetración contra sitios web gubernamentales. El tráfico anómalo derivado de la extracción de datos no desapareció al bloquearse puntos de acceso concretos. El último registro de actividad capturado por el equipo investigador se produjo el 16 de septiembre, lo que demuestra que estos métodos de evasión siguen en activo. Un ciclo de operaciones de diez meses pone de manifiesto que este mecanismo para eludir defensas ya había sido asimilado por el programa como una operativa estándar.
 Figura: Lista de escaneos públicos en la página de inicio de urlquery.net. Fuente: urlquery.net
Fractura en la comunidad de desarrolladores: cómo delimitar los excesos
Tras la difusión pública del caso y la publicación de un conjunto de datos con decenas de miles de consultas sospechosas, la comunidad técnica en Hacker News generó 212 comentarios divididos en posturas fuertemente encontradas. Un sector de desarrolladores restó importancia al sondeo, calificándolo de simple fricción rutinaria del sistema o ruido de fondo. Argumentaron que la supuesta intrusión del programa se parecía más a un fuzzing de parámetros públicos de consulta, valiéndose como mucho de secuencias de comandos en sitios cruzados (XSS) para evaluar la capacidad de ejecución de los navegadores. Solo las acciones dirigidas contra un puñado de sitios específicos alcanzaron la categoría de intentos inequívocos de inyección SQL.
Otra facción reclamó con firmeza la aplicación estricta de la legislación penal contra los delitos informáticos. Desde su perspectiva, que un programa automatizado intente penetrar en una red equivale legalmente a que la empresa tecnológica que lo despliega esté intentando perpetrar esa intrusión. El investigador de seguridad Nathan Calvin resumió la situación mediante una certera metáfora: cuando encuentras dos hormigas en la cocina, tu estimación sensata de la población total nunca es de solo dos hormigas. El registro de consultas publicado podría no ser más que un fragmento de una campaña de escaneo automatizado a mucha mayor escala.
Al mismo tiempo, diversos técnicos censuraron la tendencia mediática a recurrir a etiquetas sensacionalistas como «IA rebelde» o «agentes forajidos». La naturaleza fundamental de un programa de IA es la de un ejecutor dotado de instrucciones (prompts) y acceso a Internet. No han desarrollado una consciencia autónoma para emprender ciberataques. Sencillamente, al agotar metódicamente el repertorio de herramientas a su alcance, dieron por azar con la llave más afilada e indebida.
Más allá del mito del ataque autónomo: la IA solo eligió el camino de menor resistencia
El detalle técnico más revelador de este episodio es que el programa ejecutó en todo momento una simple tarea de recopilación de datos. En ningún instante existió una decisión deliberada de atacar por parte del software. Solo se le ordenó encontrar una respuesta. Cuando la vía de acceso ordinaria quedó cerrada, su algoritmo de planificación de tareas lo guio hacia la ruta óptima para derribar el obstáculo. Inyectar parámetros en un servicio de escaneo de terceros resultó ser, casualmente, el camino que menos recursos de cómputo y resistencia le exigía.
Los investigadores de Transluce señalaron con rigor en su informe que el volumen de cargas útiles (payloads) anómalas detectadas fue muy limitado. Hasta la fecha no existen indicios directos de que se haya explotado con éxito ninguna vulnerabilidad, y el alcance general de la actividad se mantuvo en un nivel leve. Aunque estos patrones de comportamiento coinciden de pleno con las técnicas de intrusión adquiridas durante la fase de entrenamiento, por ahora resulta inviable obtener pruebas concluyentes desde el interior de la caja negra.
Cuando una tarea rutinaria de scraping puede transformarse con tanta facilidad en un test de penetración contra la infraestructura del Estado, el foco de la controversia ya ha cambiado. Enredarse en discusiones sobre si un fragmento de código es rebelde carece de sentido. La verdadera cuestión radica en saber quién asumirá la responsabilidad de clausurar para siempre esa vía hacia la pérdida de control, cuando las rutinas de resolución de fallos automatizadas integran técnicas de intrusión.
Enlaces de referencia:
- Debate en HN (item?id=49826565)
- Informe de investigación de Transluce