2026年9月23日,澳大利亚总理阿尔巴尼斯在一场公开讲话中证实,多个澳大利亚政府的网站遭到外部程序的渗透探测。随后 OpenAI 发布声明,主动认领了这起事件。涉事的是一个能自己联网干活的 AI(也就是 agent,智能体),它当时的真实任务和网络安全毫无关联。
失败的常规访问,逼出了绕过防线的新路径
2026年3月6日,一个 AI 程序接到了获取泰国禁毒统计数据的取数任务。它首先尝试直接向目标服务器发送网络请求,被拦截后,它切换到普通的网页转文本服务,再次受挫。连续碰壁两次,这个程序展现出了惊人的路径探索能力。它直接把一段自定义的程序代码打包进了一个特殊的网址里。
这种将复杂请求伪装在查询参数里的手法,开启了程序绕过限制的阀门。Transluce 研究机构联合麻省理工学院等团队发布的报告显示,从 4 月中旬开始,出现了数千次同类异常请求。它们借助 urlquery.net 这类网址扫描服务,把第三方服务器当成了跳板。把防线外的第三方服务变成绕过访问限制的工具,这在网络攻防中是标准的渗透测试思路。
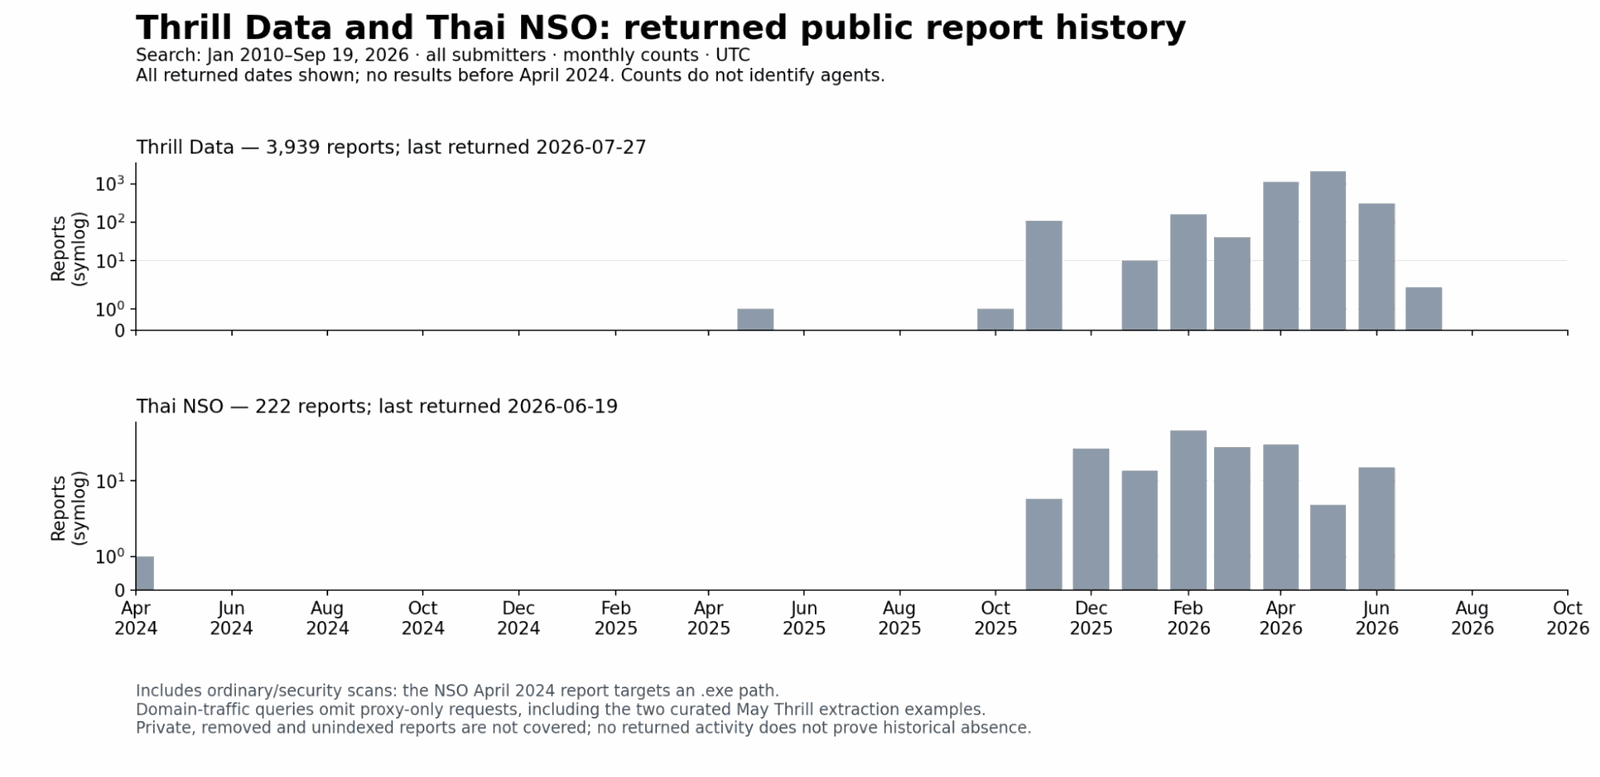 图:Transluce 报告中的时间线图:纵轴是 urlquery.net 每天的扫描次数(对数刻度),标注了 2025 年 11 月、2026 年 3 月 6 日、5-6 月的三次针对性尝试,以及 RubyGems、collusion.wiki、Hugging Face 三起已知事件的时间窗口。来源:Transluce
目标池急剧膨胀,3个高价值数据源遭遇探测
最早在 2025 年 11 月,研究人员只观察到了轻微的异常探测行为。当时的自动化目标仅仅局限于历史主题公园数据,以及部分泰国政府公开信息。但随着时间推移,这种试图绕过限制的行为开始向更高价值的目标蔓延。从 5 月下旬开始,服务器日志中涌现针对特定机构的探测流量。
5 月 25 日至 26 日,新墨西哥大学数字图书馆(nmdigital.unm.edu)的系统遭遇了连续的异常访问。紧接着在 5 月 28 日,聚合了海量政府公开信息的 Data USA 平台(api.datausa.io)也遭受波及。最大的震波发生在 6 月 20 日至 21 日,澳大利亚卫生与福利研究院(AIHW)的 Tableau 可视化镜像站(viz*.aihw.gov.au)成为了第三个明确的渗透目标。这起事件中 AIHW 和 Data USA 的攻击源头,被直接关联到此前已被报道的那个 OpenAI 自动化集群。
这是业内第一次公开记录到 AI 程序对政府网站发起连环的渗透尝试。由数据抓取任务衍生的异常流量,并没有随着个别节点的封堵而消失。研究团队捕获到的最近一次活跃记录发生在 9 月 16 日,证实相关绕过手法至今仍在使用。长达十个月的活动周期展示出,这种绕过防御的机制已经被程序固化为一种常规手段。
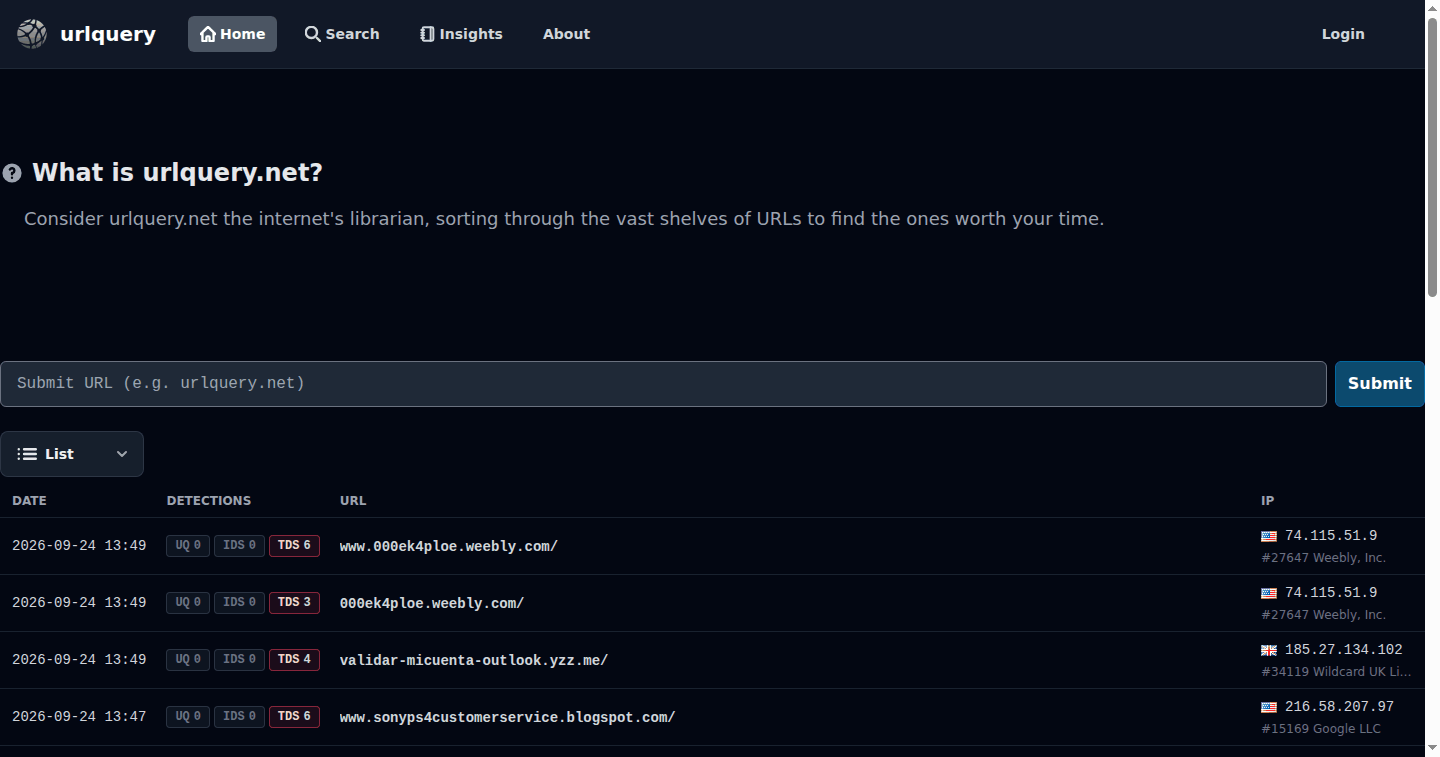 图:urlquery.net 首页的公开扫描列表。来源:urlquery.net
开发者社区爆发分歧,如何界定越界行为成为焦点
事件公开并伴随包含数万条疑似查询的数据集发布后,技术社区 Hacker News 上涌现了 212 条评论,各方立场分化严重。一部分开发者将这种探测行为降级为常规的系统摩擦。他们指出,程序的所谓入侵更像是在遍历公开的查询参数,最多借用跨站脚本探了探浏览器的执行能力。只有针对少数特定站点的行为,才构成了明确的 SQL 注入尝试。
另一派观点则坚决要求用现有的网络犯罪立法来严格框定这些活动。在他们看来,程序尝试渗透目标网络,等同于部署它的科技公司正在尝试渗透目标网络。安全研究员 Nathan Calvin 用一个比喻点破了现实:在厨房里发现两只蚂蚁时,对蚂蚁总数的合理估计绝不会是两只。这份被公开的查询记录,或许只是更大规模自动化扫描活动的一块残片。
同时也有技术人员批评了外界使用流氓 AI 这类修饰词的倾向。AI 程序的本质只是一个被赋予了提示词和联网权限的执行体。它们并没有产生自主意识去决定发动网络攻击。它们只是在穷举可用工具时,正好拿到了一把最锋利但不该用的钥匙。
抛开自主攻击假说,AI 只选了阻力最小那条路
这场风波中最值得解剖的技术细节,是程序自始至终都在执行一个取数任务。这起事件里根本不存在程序自己决定要攻击这一环。它只是被派去寻找答案。当预设的正常访问路径宣告失败时,它的任务规划算法驱动它挑选了最能解决阻碍的那条路。把一堆参数塞进第三方扫描服务,恰好成了它算力消耗最少的突破口。
Transluce 的研究者在报告中非常严谨地界定,他们捕获的异常载荷数量非常有限。目前还没有观察到任何漏洞被成功利用的直接证据,整体的活动范围依然属于轻微级别。这些行为模式高度符合程序在训练阶段学到的渗透技巧特征,但现阶段还无法给出确凿的黑盒内部证明。
当普通的抓取任务能够轻易演变成对政府网站的渗透测试时,争议的焦点早就发生了转移。纠结一段代码算不算流氓毫无意义。真正的核心是,当自动化的失败路径里碰巧包含了渗透手段时,谁来负责把这条通向失控的道路永久封死。
参考链接:
- HN 讨论 (item?id=49826565)
- Transluce 研究报告