2026年10月,每天承载约十亿次边缘函数调用的Netlify完成了一次无声的底层更换。对前端开发者和普通用户而言,计费策略和定价标准没变,代码的编写方式和语法没变,支持URL导入和Node内置模块的特性没变,就连netlify.toml的声明方式和本地开发工作流也保持原样。但在这一片祥和的表象之下,底层的执行层已经被连根拔起,从过往主打轻量的V8 isolates架构换成了基于硬件虚拟化的Firecracker MicroVM。这次底层的架构调整把热调用(warm invocation)的中位数延迟从25至40毫秒直接压到了5至6毫秒,并且把整体服务的可用性维持在99.998%的水位上。
**抛弃曾被业界视为边缘轻量级计算标杆的isolate架构,说明边缘计算的性能瓶颈已经发生了转移。**在处理海量高频请求时,系统最大的性能损耗不再是拉起执行环境所需的短时消耗,而是网络拓扑结构的设计缺陷以及沙箱隔离机制带来的隐性开销。
请求不再跑出边缘网络
在旧的边缘计算体系下,V8 isolate模型存在一个无法回避的拓扑缺陷:用户的请求在进入Netlify的边缘网络后,必须要绕道发往位于第三方的执行服务集群去处理,计算完毕后再沿路返回并将响应发给用户。这种一来一回的跨网络调用增加了无谓的传输耗时。在新架构体系内,请求在抵达边缘节点后直接被转发到Netlify内部网络中的计算节点(compute node)上进行就近处理。把依赖网络路径的计算能力收拢进自家机房里构建,缩减网络层级开销带来的提速比任何虚拟机代码级优化都更加直观。
更短的物理和逻辑链路不仅削减了计算延迟,还顺带改善了整个系统的可观测性。边缘函数日志的投递速度在这个新网络架构下提升了五倍。当系统架构不再需要向跨越公共网络边界的延迟做出妥协时,所有的内部通讯链路都能直接兑现基础设施升级的性能红利。
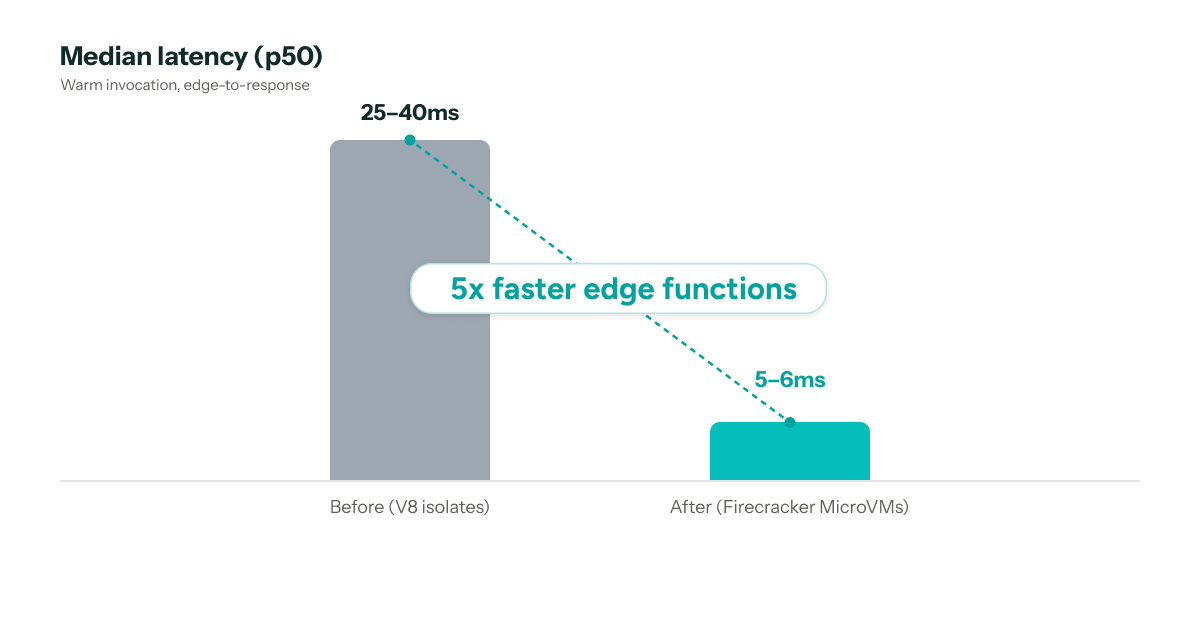 图:warm invocation 中位延迟从 25–40ms 降到 5–6ms。来源:Netlify 官方博客
| 维度 | V8 isolates(旧) | Firecracker MicroVM(新) |
|---|---|---|
| 热调用 p50 | 25–40ms | 5–6ms |
| 请求路径 | 走出自家网络,去第三方执行服务 | 转发到自家网络内的 compute node |
| 隔离方式 | 运行时软件沙箱 | 硬件虚拟化 |
| 规格上限来源 | 执行模型自带(50ms CPU / 512MB / 20MB) | 平台自己决定 |
2毫秒拉起硬件级计算节点
虚拟机过于笨重、启动耗时太长的刻板印象,一向是传统云计算环境向边缘节点演进时的阻碍,但这次底层重构打破了该认知。与Unikraft团队深度合作后,如今每一次函数调用都跑在独立拉起的Firecracker MicroVM里。其实例创建耗时不到1毫秒,p99的启动延迟被严格控制在约2毫秒以内。只要系统层面的镜像裁剪得足够干净,仅保留精简的Linux内核环境而不装载臃肿的操作系统,虚拟机的启动速度完全能与进程级别的轻量隔离方案正面对抗。
实现这一指标的技术基石在于深度利用内存映射(memory-map)与现代文件系统。函数执行所需的文件系统以未压缩的EROFS镜像格式挂载,VM在运行时只去读取实际用到的那部分数据块。当内部的JavaScript服务器被拉起并开始监听端口后,系统会对当前状态的MicroVM打下快照。在没有实际流量调用时,实例缩容到零以节省计算成本;当下一次真实流量打进来时,系统立刻从快照恢复现场。因为快照文件同样是基于内存映射机制加载的,宿主机不必等待庞杂的快照数据读回物理内存,网络请求就能被第一时间接管。
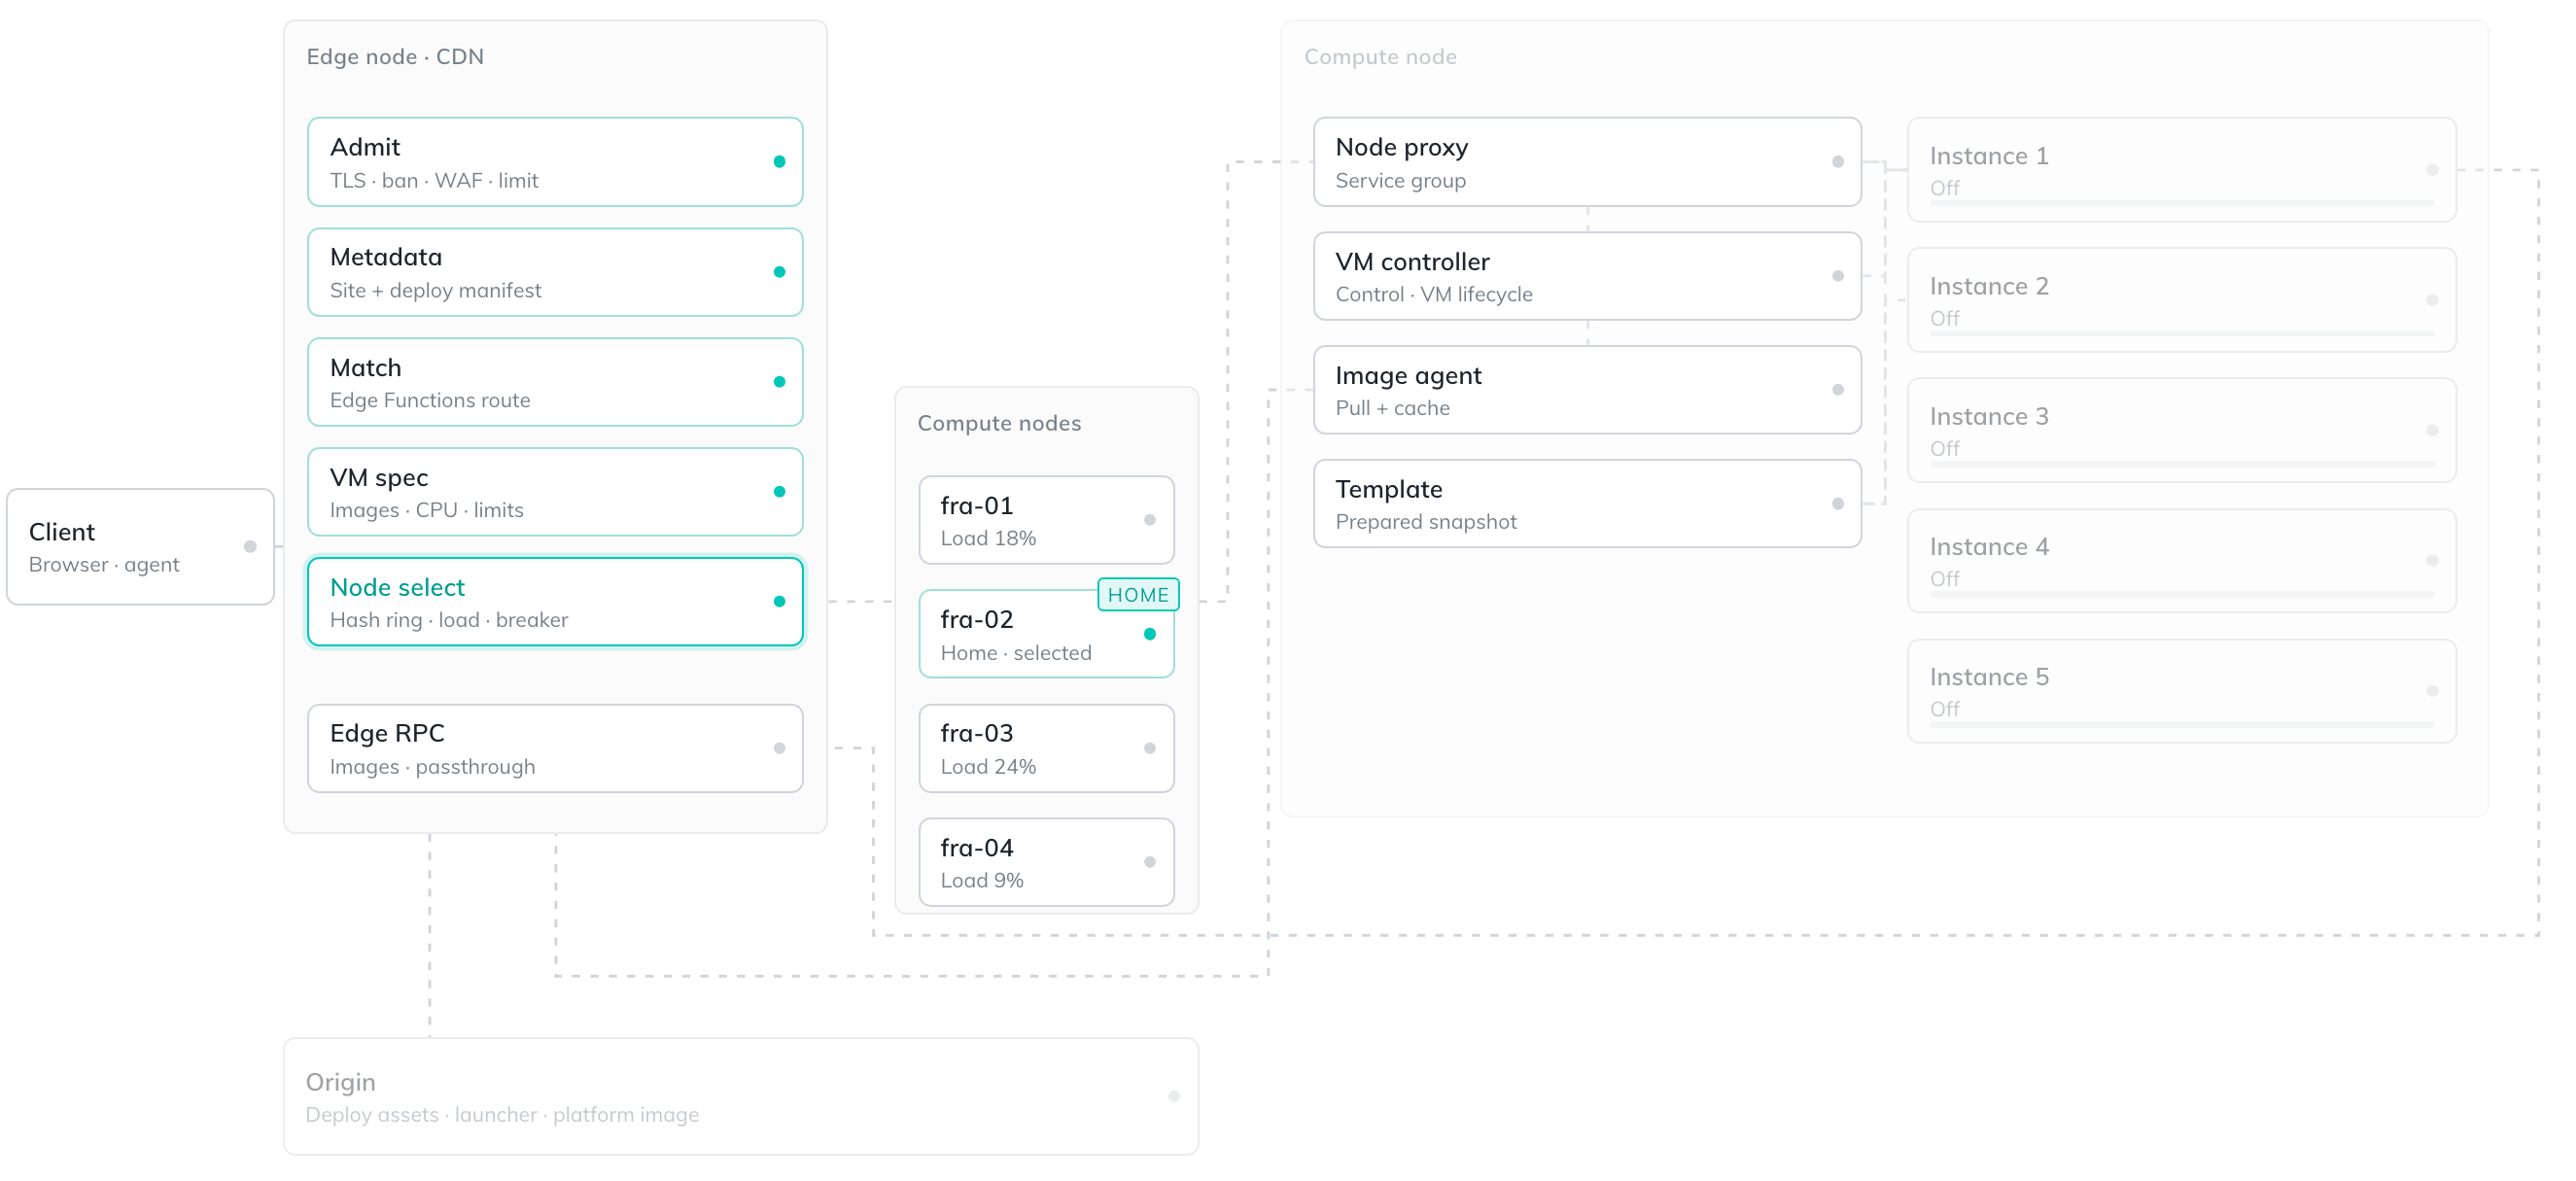 图:edge node 选择 compute node 并管理镜像拉取与缓存。来源:Netlify 官方博客
调度机制决定冷启动频率
调度机制的精细度决定了冷启动在生产环境被触发的概率。在日均十亿次规模的流量大盘里,只有1.2%的请求属于冷调用。哪怕某个区域内还没有任何一个计算节点见过这个特定的边缘函数代码,冷调用的平均延迟也被压缩在约9毫秒。系统在分发实际请求时,边缘节点会在转发流量前写出一份精准的机器配置清单。这其中包含了运行时镜像版本、平台基础镜像、边缘函数专用镜像,再加上明确的CPU份额、物理内存容量和网络连接数上限限制。
这份配置清单的哈希值加上该站点相关的环境变量,共同计算出一个全局唯一的服务标识符(service ID)。即便是一段相同的代码更换了运行环境变量,也会被系统识别为两个截然不同的服务,这两个服务永远不会共享同一个MicroVM底座。边缘节点利用集合散列(rendezvous hashing)算法在可用节点池中挑选出目标机器,让同一个服务在每次请求时都落到同一个物理节点上。这种高粘性的调度策略极大提高了实例保持热状态的几率,让运行时镜像能够持久驻留在物理磁盘与内存缓存中。
然而,把核心服务绑定在单一节点上,在面对突发流量时极易引发单点过载。所以系统在调度引擎中加入了智能熔断逻辑,一旦某节点的承载流量超过安全阈值,调度器就会主动放宽路由粘性,将访问流量平摊到一个庞大的节点切片群上。调度器对尖峰流量的动态分散能力,决定了底层基础设施能不能平稳扛住单个头部客户引发的流量海啸。
隔离底线:遭受攻击时谁能污染谁
V8 isolates依靠代码运行时的软件沙箱限制进程执行权限,而MicroVM提供的是由底层硬件直接支持的虚拟化隔离。Netlify的工程团队在回顾技术选型时给出了明确的结论:V8 isolates无论厂商在前面冠以怎样的名称修饰,都无法在物理层面提供这种底层级别的安全隔离。如果一段恶意部署的攻击代码成功突破了软件防御,即便它逃出了运行时的沙箱环境,在VM级硬隔离的阻拦下,它依然无法污染其他租户的计算资源,更不可能触碰到宿主机的核心计算层。
**虚拟机硬件隔离与运行时软件隔离的本质差距,在日常无故障运行时难以察觉,但在遭受针对性的恶意越权攻击时,就是单体节点整体崩溃与单个微应用离线管控的区别。**这种底线的硬隔离特性,为后续更为激进的系统运维策略铺平了道路。全新的计算节点被配置了自带缓存的本地DNS解析器,平台也新增了启动耗时追踪、首次端口开放耗时等详尽的内部监控指标。结合链路中多重独立运作的断路器(circuit breaker)进行实时流量监测,控制面集群能够在毫秒级别发现、改道并强制下线处于不健康状态的计算节点。部署新版本基础底座时采用新旧机群并行的灰度策略,新集群组扩容到同等物理规模并在空载状态下验证健康后,才平滑地接管外部的全量真实流量。
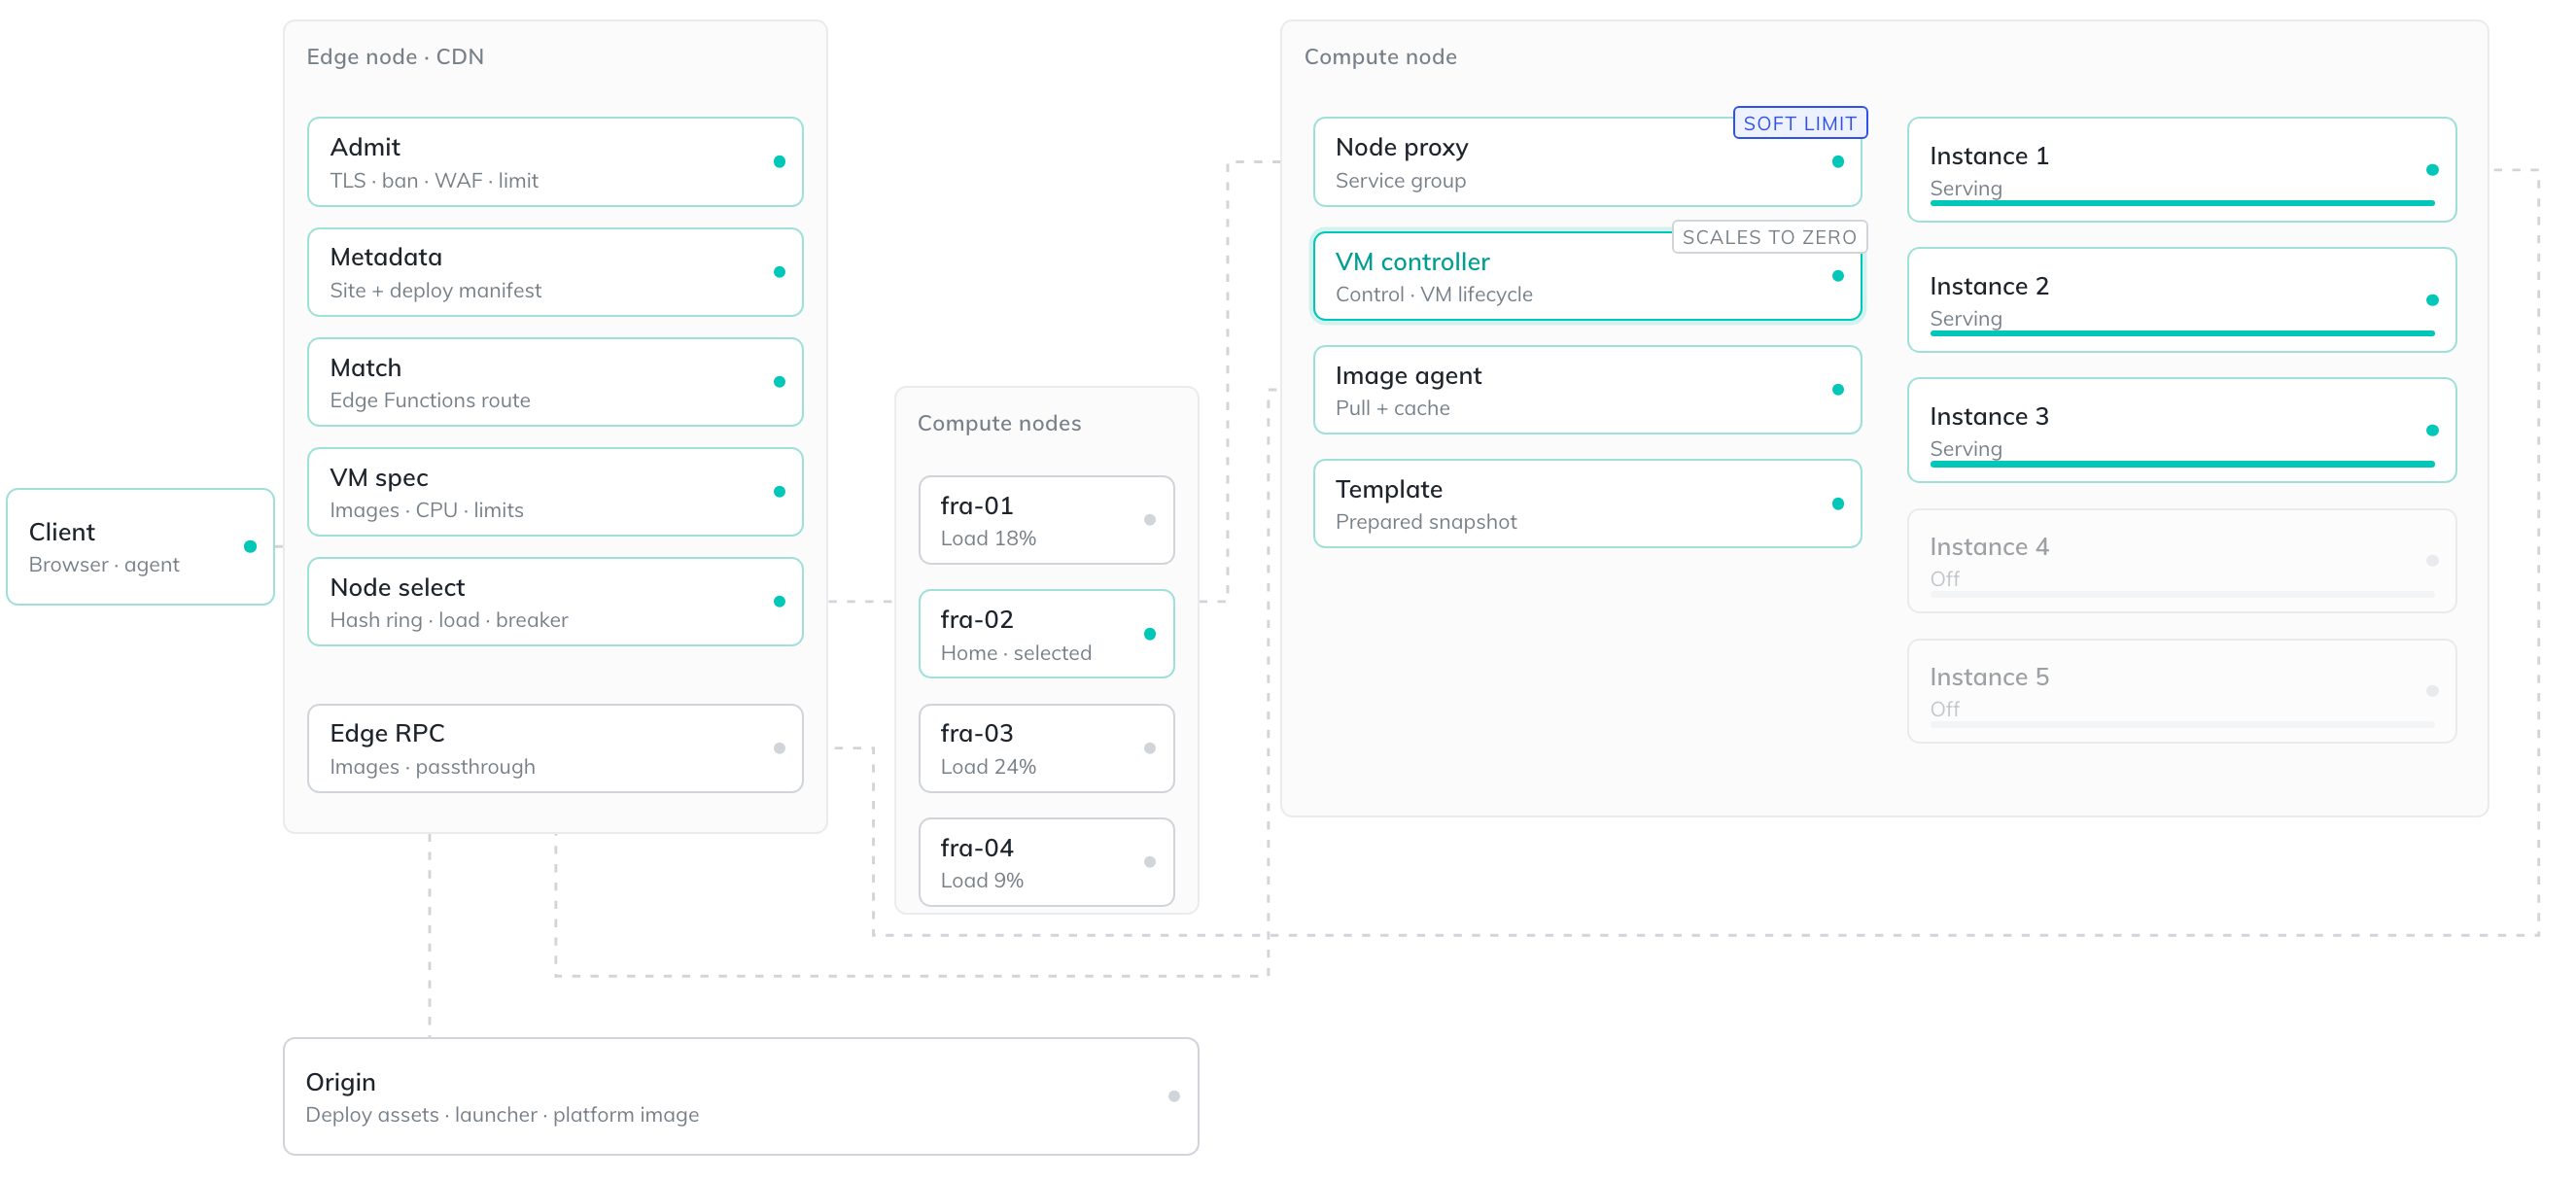 图:监控请求路径与 MicroVM 实例的多重熔断器。来源:Netlify 官方博客
解开人为设定的计算规格上限
在完成执行层底座的更换后,原本受制于底层架构限制而延缓推进的业务特性被直接解锁。比如针对npm包的支持功能顺利从测试版转为正式商用版。因为拥有了真正的独立VM环境与真实的文件系统,平台能够直接丢掉由于依赖native底层二进制或者受限的运行时模块导入带来的大量兼容性包袱。更关键的战略意义在于,工程团队重新审视了过去那些看似牢不可破的计算限制条件:单次请求严格限制在50毫秒CPU耗时以内、封顶512MB可用内存以及不超过20MB的压缩代码体积。
这些苛刻的数值上限,过去都是V8 isolate执行模型天然带来的技术约束,开发者在面对复杂业务逻辑时只能通过不断精简代码来适配沙箱环境。而现在,随着MicroVM把核心计算层收拢进边缘网络的自家机房内部,真实的硬件虚拟机抹平了跨网络传输的物理延迟与共享沙箱的安全隐患,安全隔离等级与可用计算规格之间的强制绑定链条就此断开。这直接将50毫秒的CPU时间限制从不可逾越的技术壁垒,退化为一个可供商业调整的普通参数。这才是Netlify换底带来的真实技术红利:决定边缘计算业务边界的,不再是软件沙箱底座的脆弱程度,而是用户账户里算力账单的余额数字。
参考链接:
- Netlify 官方博客
- Unikraft 官方技术记录
- Hacker News 社区讨论