2026 年 9 月 17 日,微软官方通过其漏洞赏金计划,向一名年仅 16 岁的安全研究员 Faav 支付了五千美元。这笔钱对应的,是一个能直接访问微软内部核心分析服务 Titan 的高危漏洞。通过这个没有加锁的后门,攻击者可以毫无阻碍地遍历 17.3 万亿行后台数据。
更有意思的是,这笔赏金不仅买到了系统底层修复,还买到了对安全披露报告的删减权。在文章正式向公众发布前,微软要求这名少年重写影响评估,并删除了关键证据。一场惊心动魄的技术攻防,最终以议价权严重失衡的方式落幕。
机器做苦力,人脑找开关
这起事件的起点是一个名为 Antares 的人工智能。这是 Faav 自己搭建的黑客机器人。它底层交替运行着不同厂商的大语言模型。在长达十天的漫长周期里,这个程序一直在微软网络里游荡。它反复执行着自动扫描和漏洞映射任务。
最终,Antares 撞上了微软内部数据服务 Titan 的网络边界。对于普通的微软企业员工而言,访问 Titan 前端会先看到一个醒目的拦截页面,提示必须连上企业专用网络才能继续操作。但机器人的探测视角不同,它直接找到了隐藏在前端背后的应用程序接口,绕过了网页端的物理围栏。
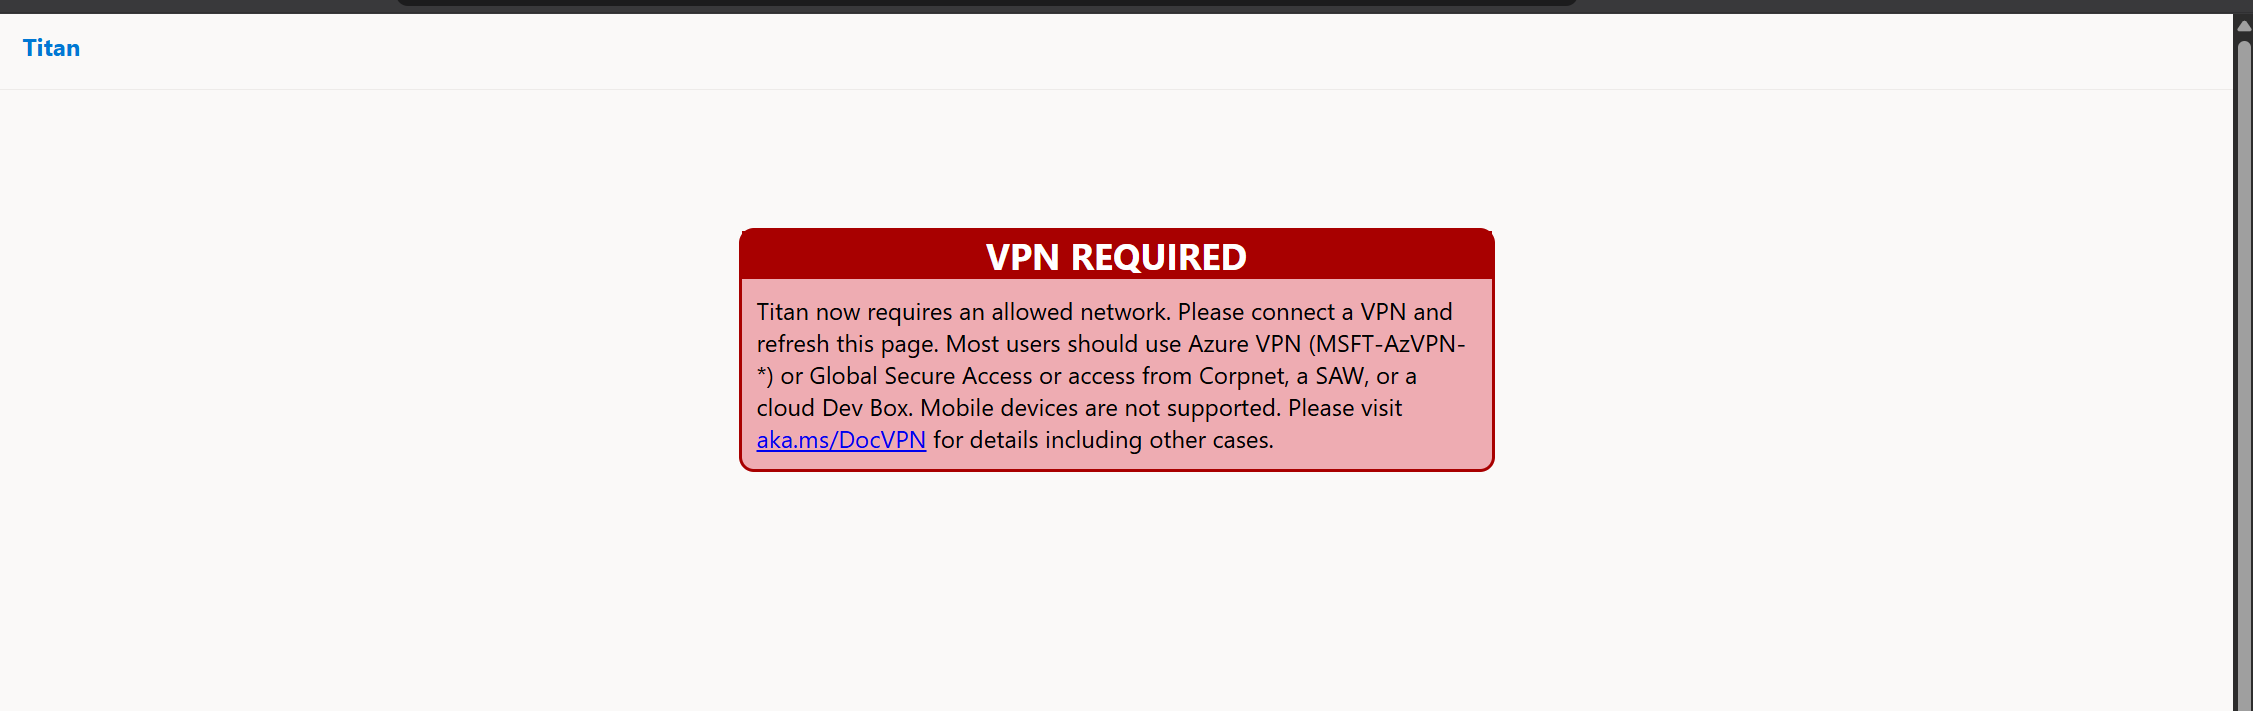 图:非员工访问 Titan 前端时看到的 VPN REQUIRED 页面。来源:blog.faav.net
在进攻真实系统前,Faav 甚至去互联网档案馆翻出了两年前的历史快照。从旧版登录页面和隐私声明里,他成功挖出了 56 张核心数据表的完整定义。这些沉睡在废墟里的旧配置,和公开接口文档里的高危路由拼接在一起,变成了砸开大门的第一张结构图。
假证件骗过四道门卫
Titan 内部的身份验证机制存在一个荒谬的逻辑断层。普通系统的验证既核对证件上的姓名,也查验发放机构盖下的防伪钢印。而 Titan 认真比对文本凭证上的每一个业务字段,却从来不去检查那个最关键的数字签名。
当自动化程序发起无授权的请求时,系统立刻返回 401 状态码拒绝访问。Faav 开始逐个字段手动伪造身份凭证。他先填上微软的租户标识,系统报错;改填受众目标标识,系统继续报错;换上应用识别码,遇到内部应用白名单拦截。他像个在锁眼前不断调整钥匙齿梳的开锁匠,根据系统每次弹出的错误提示,精准打磨伪造凭证上的参数。
就在所有业务字段都匹配通过后,最不可思议的一幕出现了。Faav 把凭证的签名部分直接留空,等于告诉系统这份证件没有被权威机构背书认证。后端服务器居然直接予以放行。验证机制层层核对所有常规字段却唯独漏掉防伪签名,等同于给外部流量全员发放了内部通行证。
十七万亿行数据面前踩下刹车
拿到了不查防伪签名的最高入场券,剩下的问题是填什么用户名称。人工智能机器人一直在穷举各种邮箱格式的企业用户名,结果全部被后台逻辑无情驳回。9 月 5 日凌晨一点,Faav 决定跳出机器死板的线性思维,把用户名直接改成了最基础的字符 admin。
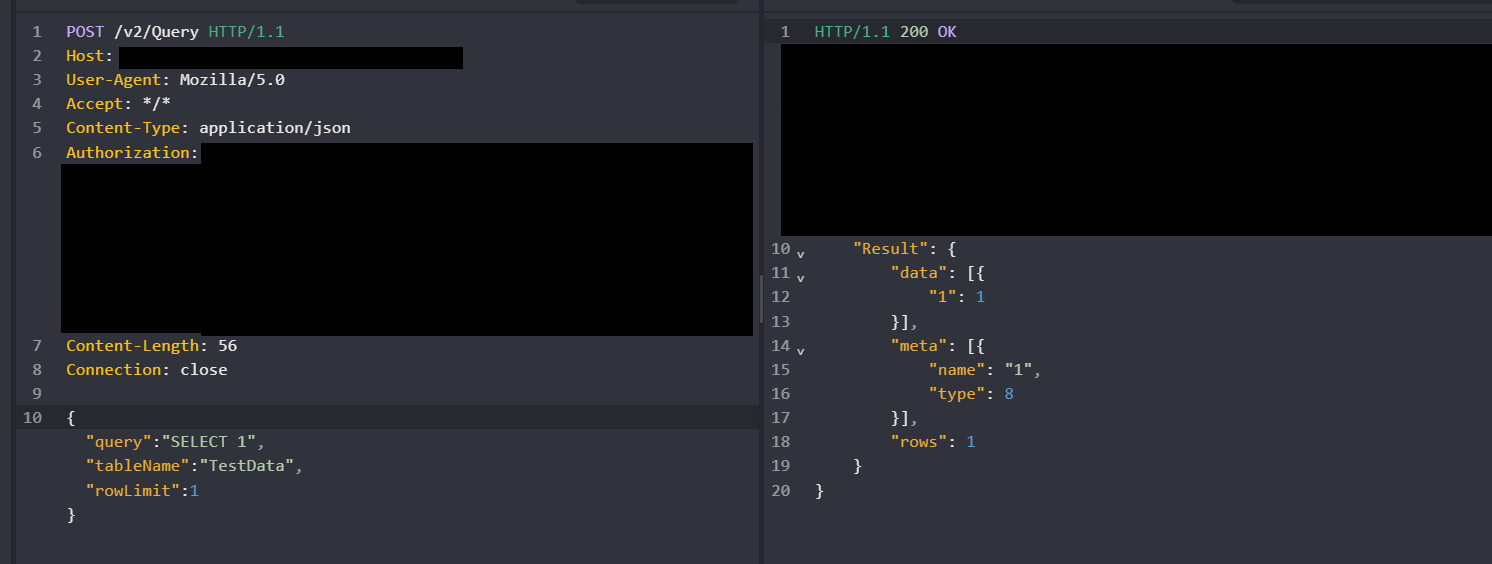 图:Titan 接受未签名的管理员身份并执行 SQL。来源:blog.faav.net
这个微小的改动瞬间触发了权限的连锁反应。系统直接将 admin 解析为超级管理员,并赋予了最高层级的执行权限。Faav 通过后台数据库的指令,查到了一个惊人的具体数字:17,333,335,124,315。约 17.3 万亿行数据暴露在未经授权的外部查询面前,两条路径返回的数字分毫不差。
在抽取的样本元数据中,他看到了两万五千条企业账号、近两万条员工邮箱、一万五千条员工组织关系,以及两万多张数据报表。这些敏感信息覆盖了微软内部大量的分析师和架构图谱。在这个关键节点,这名 16 岁的黑客踩下了刹车,他只读取了表结构描述,没有触碰真实的客户资产。
五千美元换取文章修改权
9 月 5 日当天,Faav 将漏洞报告提交给了微软官方安全响应团队。时间线推进得十分迅速,四天后,暴露在外的危险接口被直接切断。9 月 17 日,微软向他正式发放了五千美元的漏洞赏金。故事的走向到这里发生偏转,从技术切磋变成了商业谈判。
 图:Wayback Machine 里恢复出的 Titan 旧界面。来源:blog.faav.net
9 月 22 日,微软与 Faav 进行了一次专门的线上保密会面,协调后续的漏洞披露细节。在这次会议后,Faav 按照微软的强硬要求,对自己的原始披露文章进行了大篇幅的删减重写。他不仅删掉了敏感章节,还特意在文章开头加上了一段免责声明。声明中强调破坏性影响停留在理论层面,并直接写明微软拥有实质的编辑控制权。
微软官方对此的回应是一份标准的安全公关通稿,感谢漏洞提交者帮助其加固基础服务,并肯定了赏金计划的价值。这份滴水不漏的官方表态掩盖了真实的攻防烈度,也掩盖了庞大商业数据集曾处于失控边缘的危险瞬间。
议价权悬殊的交易游戏
当这篇经过把关的文章发布在极客社区后,迅速引发了剧烈反弹。对于空签名漏洞的技术探讨很快平息,舆论焦点全部集中在这场不对等的利益交换上。那句「微软有编辑控制权」被推到了最前排,大量底层开发者认为,拿 17 万亿行数据当筹码,这份赏金至少应该是七位数。
但这从来就不只是纯粹的数字层面博弈。有熟悉商业规则的资深从业者点出了核心真相:提交漏洞的作者只有 16 岁。他此前就拿到过微软的安全赏金,未来还要在网络安全行业里长线发展。对于一个未成年的研究员来说,和科技巨头保持良好关系的长期职业红利,大于一次性撕破脸索要天价报酬。
这场交锋暴露出双方极其稳固的权力结构。一个少年靠着自动脚本打穿了庞大的企业数据金库。金库的主人只用了区区五千美元,就买下了补丁方案和少年的对外讲述权。防线确实被技术洞穿了。但定义这起事件的裁判规则,依然被大厂牢牢握在手里。
参考链接:
- Faav 博客披露文章
- Hacker News 讨论