El 17 de septiembre de 2026, Microsoft entregó una recompensa de 5.000 dólares a través de su programa oficial Bug Bounty a Faav, un investigador de ciberseguridad de apenas 16 años. Detrás de ese modesto desembolso se escondía una vulnerabilidad crítica que permitía el acceso directo a Titan, el motor analítico interno central de Microsoft. Mediante una puerta trasera sin cerrojo, un atacante podía consultar sin impedimento alguno 17,3 billones de filas de telemetría interna en sus bases de datos.
Lo más revelador del caso no fue únicamente el fallo técnico, sino lo que Microsoft adquirió con ese pago: no solo la subsanación de la vulnerabilidad, sino un control editorial exhaustivo sobre el informe de divulgación. Antes de que el texto viera la luz, la compañía forzó al joven investigador a reescribir su evaluación de impacto y a suprimir evidencias determinantes. Lo que comenzó como una brillante incursión técnica concluyó como una demostración de poder marcadamente asimétrica.
La máquina asume la fuerza bruta y el humano encuentra la llave
El punto de partida del incidente fue un agente autónomo de inteligencia artificial bautizado como Antares. Diseñado por el propio Faav, este bot combinaba y alternaba modelos de lenguaje de última generación de distintos proveedores. A lo largo de una campaña ininterrumpida de diez días, la herramienta rastreó la infraestructura expuesta de Microsoft, ejecutando escaneos automatizados y mapeando rutas y puntos de entrada.
En su avance, Antares topó con el perímetro de Titan, la plataforma de análisis de datos interna de la compañía. Para cualquier empleado corporativo que accede desde el navegador, la interfaz web presenta una pantalla disuasoria exigiendo conexión a la VPN de la empresa. Sin embargo, la perspectiva del bot se centró en las interfaces de programación (API): localizó los puntos de conexión expuestos tras la interfaz web y eludió por completo la barrera del navegador.
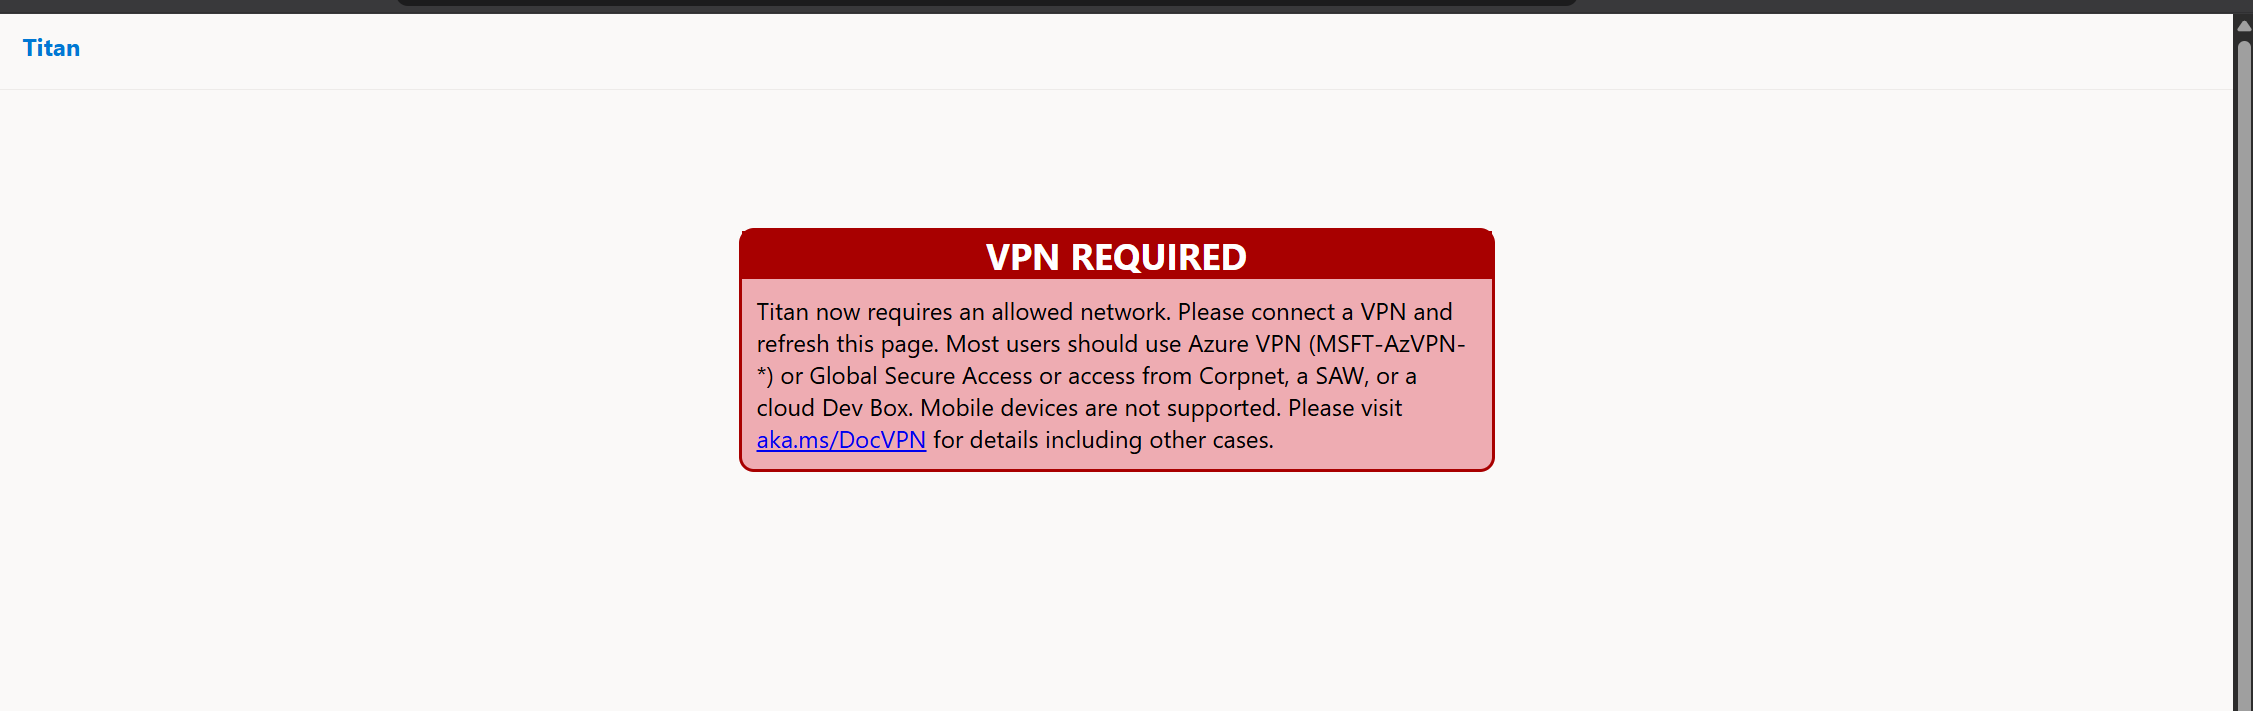 Figura: Pantalla de VPN REQUIRED mostrada a quienes no son empleados al acceder a Titan. Fuente: blog.faav.net
Antes de interactuar directamente con los sistemas de producción, Faav recurrió a la Wayback Machine de Internet Archive para examinar capturas históricas de dos años atrás. Entre viejos formularios de inicio de sesión y declaraciones de privacidad ya obsoletas, extrajo las definiciones completas de 56 tablas maestras de datos. Ensamblar aquellas configuraciones olvidadas con las rutas de API documentadas públicamente le proporcionó el mapa estructural idóneo para acceder al núcleo del servicio.
Una credencial falsa engaña a cuatro barreras de control
El mecanismo de autenticación interno de Titan contenía una falla de diseño inverosímil. En los esquemas estándar de federación de identidades, una pasarela de control verifica tanto los atributos del usuario (claims) como el sello criptográfico expedido por la entidad emisora. Titan, por el contrario, cotejaba minuciosamente cada campo operativo del token, pero omitía por completo comprobar la firma digital.
Al enviar peticiones automatizadas sin autorización previa, el servidor denegaba el acceso de inmediato con respuestas HTTP 401 Unauthorized. Faav comenzó entonces a falsificar los parámetros del token campo por campo. Al introducir el identificador de inquilino (tenant) de Microsoft, el sistema arrojaba un nuevo mensaje de error; al ajustar el parámetro de destinatario (audience), el acceso avanzaba; al incorporar un identificador de aplicación, se topaba con la lista blanca interna. Como un cerrajero que calibra las muescas de una llave frente a una cerradura, moldeó los parámetros guiándose por las respuestas del servidor.
Una vez validados todos los campos comerciales requeridos, ocurrió lo inconcebible: Faav dejó el bloque de la firma completamente en blanco. El servidor de backend dio por válida la credencial sin objeción alguna. Verificar capa por capa cada detalle descriptivo del documento para terminar pasando por alto la autenticidad de la firma equivalía a repartir un pase general de acceso interno a cualquier tráfico procedente de internet.
Frenazo en seco ante 17 billones de registros
Con una credencial válida exenta de firma digital, el último obstáculo consistía en dar con un nombre de usuario admisible. El bot de inteligencia artificial había probado sin éxito innumerables combinaciones de correos corporativos, todos rechazados por la lógica del servidor. A la una de la madrugada del 5 de septiembre, Faav se apartó del tanteo lineal automatizado y probó la cadena más elemental: admin.
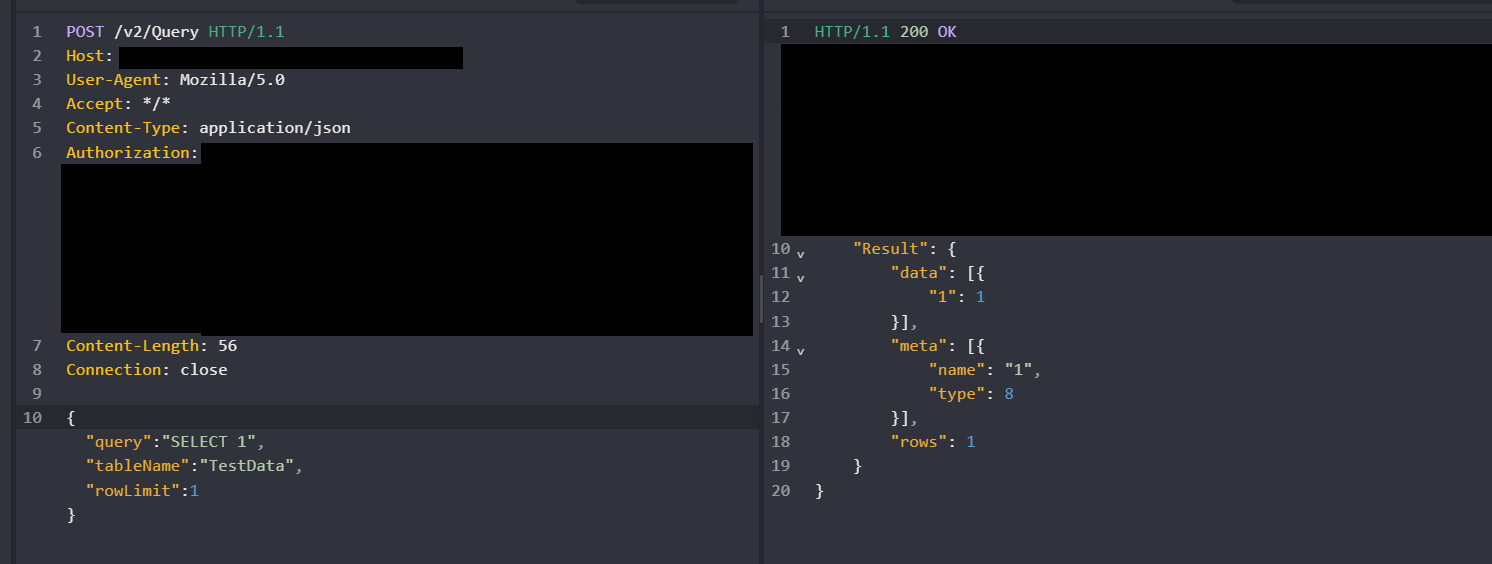 Figura: Titan acepta la identidad de administrador sin firma y ejecuta consultas SQL. Fuente: blog.faav.net
Aquel cambio mínimo desencadenó una escalada de privilegios inmediata. El backend interpretó admin como el superadministrador del entorno y le concedió las atribuciones máximas, incluida la ejecución directa de consultas SQL. Mediante instrucciones enviadas a la base de datos, Faav obtuvo la cifra real expuesta: exactamente 17.333.335.124.315 filas. Cerca de 17,3 billones de registros internos quedaban expuestos a consultas externas arbitrarias, confirmados de manera idéntica a través de dos métodos de sondeo distintos.
El muestreo de los metadatos sacó a la luz 25.000 cuentas corporativas, cerca de 20.000 correos de empleados, 15.000 registros de dependencias jerárquicas y más de 20.000 informes y paneles analíticos. Esta información cartografiaba organigramas y análisis operativos de toda la corporación. En ese instante decisivo, el hacker de 16 años detuvo su investigación: se limitó a constatar los esquemas de las tablas y no tocó datos confidenciales de clientes ni información sensible.
Cinco mil dólares a cambio de editar la historia
Ese mismo 5 de septiembre, Faav remitió el informe de vulnerabilidad al Centro de Respuesta de Seguridad de Microsoft (MSRC). La resolución técnica fue expedita: cuatro días después, el punto de conexión expuesto quedó completamente clausurado. El 17 de septiembre, Microsoft le abonó oficialmente los 5.000 dólares de recompensa. Sin embargo, a partir de ese punto el caso transitó de la seguridad técnica a la negociación corporativa.
 Figura: Antigua interfaz de Titan recuperada de la Wayback Machine. Fuente: blog.faav.net
El 22 de septiembre, Microsoft y Faav mantuvieron una reunión virtual confidencial para pactar los detalles de la divulgación pública. Tras dicho encuentro, Faav rehízo sustancialmente su artículo técnico siguiendo las directrices del gigante tecnológico. Se eliminaron pruebas y capturas delicadas y se añadió un descargo de responsabilidad en la apertura asegurando que el impacto real era puramente teórico, reconociendo abiertamente que Microsoft ejercía supervisión editorial sobre el texto final.
La reacción pública de Microsoft se limitó a una nota estándar de relaciones públicas, agradeciendo al colaborador su ayuda para robustecer los servicios y elogiando la efectividad del programa de recompensas. Un comunicado corporativo intachable que diluyó la gravedad del fallo de diseño y el peligro real en el que estuvieron gigantescos volúmenes de datos corporativos.
Un juego de negociación con un desequilibrio absoluto
La publicación del artículo revisado en comunidades especializadas desató una viva polémica. La discusión sobre el fallo del token sin firma quedó relegada rápidamente ante el descontento por las condiciones del pacto. La mención explícita al control editorial de Microsoft concentró el grueso de las críticas: numerosos desarrolladores señalaron que haber contenido una brecha que afectaba a 17 billones de registros merecía una compensación de siete cifras.
No obstante, el asunto trascendía el plano puramente económico. Expertos conocedores de la dinámica del sector subrayaron el contexto fundamental: el autor tenía 16 años. Habiendo recibido ya recompensas previas de Microsoft y con la vista puesta en consolidar su trayectoria profesional en ciberseguridad, preservar la sintonía con uno de los gigantes de la industria resultaba mucho más provechoso que romper relaciones en una disputa aislada por una retribución millonaria.
El choque reflejó con crudeza las jerarquías de poder de la industria digital. Un adolescente con scripts automatizados logró franquear la cámara acorazada de datos de una de las mayores empresas del mundo. Y el dueño de la cámara, por apenas 5.000 dólares, aseguró la reparación del fallo y el control del relato. La tecnología derribó las defensas, pero las reglas del juego continuaron en manos del gran gigante corporativo.
Enlaces de referencia:
- Artículo de divulgación en el blog de Faav
- Debate en Hacker News