2026年9月17日、マイクロソフトは公式のバグ報奨金プログラムを通じ、わずか16歳のセキュリティ研究者Faav氏に対して5,000ドルの報奨金を支払った。この支払いの対象となったのは、マイクロソフト社内の基幹分析サービス「Titan」へ直接アクセス可能な極めて深刻な脆弱性である。施錠されていない裏口を経由することで、攻撃者は約17兆3,000億行に及ぶバックエンドの内部データを無制限に走査できる状態にあった。
さらに興味深いのは、この報奨金がシステムの根本的な修正だけでなく、セキュリティ開示レポートの編集権までも買い取っていた点である。報告が一般公開される直前、マイクロソフトは影響範囲の評価を書き直させ、決定的な証拠の削除を求めた。息を呑むような高度な技術的攻防は、圧倒的な交渉力の格差が露呈する形で幕を閉じた。
AIが下調べを担い、人間の直感が突破口を開く
この侵入の発端となったのは、「Antares」と名付けられた自律型人工知能エージェントだった。Faav氏が自作したこのハッキングボットは、複数のプロバイダが提供する大規模言語モデル(LLM)を交互に切り替えながら動作する。10日間にわたる継続的な探索の中で、ボットはマイクロソフトの外部公開ネットワークを巡回し、自動スキャンとエンドポイントのマッピングを執拗に繰り返していた。
やがてAntaresは、社内データ分析サービスTitanの境界に突き当たった。通常の企業従業員がブラウザからTitanのフロントエンドにアクセスすると、社内VPNへの接続を求める警告画面が表示され、それ以上の操作は遮断される。しかし、APIエンドポイントを直接標的とするボットの視点は異なっていた。Webフロントエンドの背後に露出していたAPIを直接特定し、ブラウザ向けの防御障壁を軽々と迂回したのである。
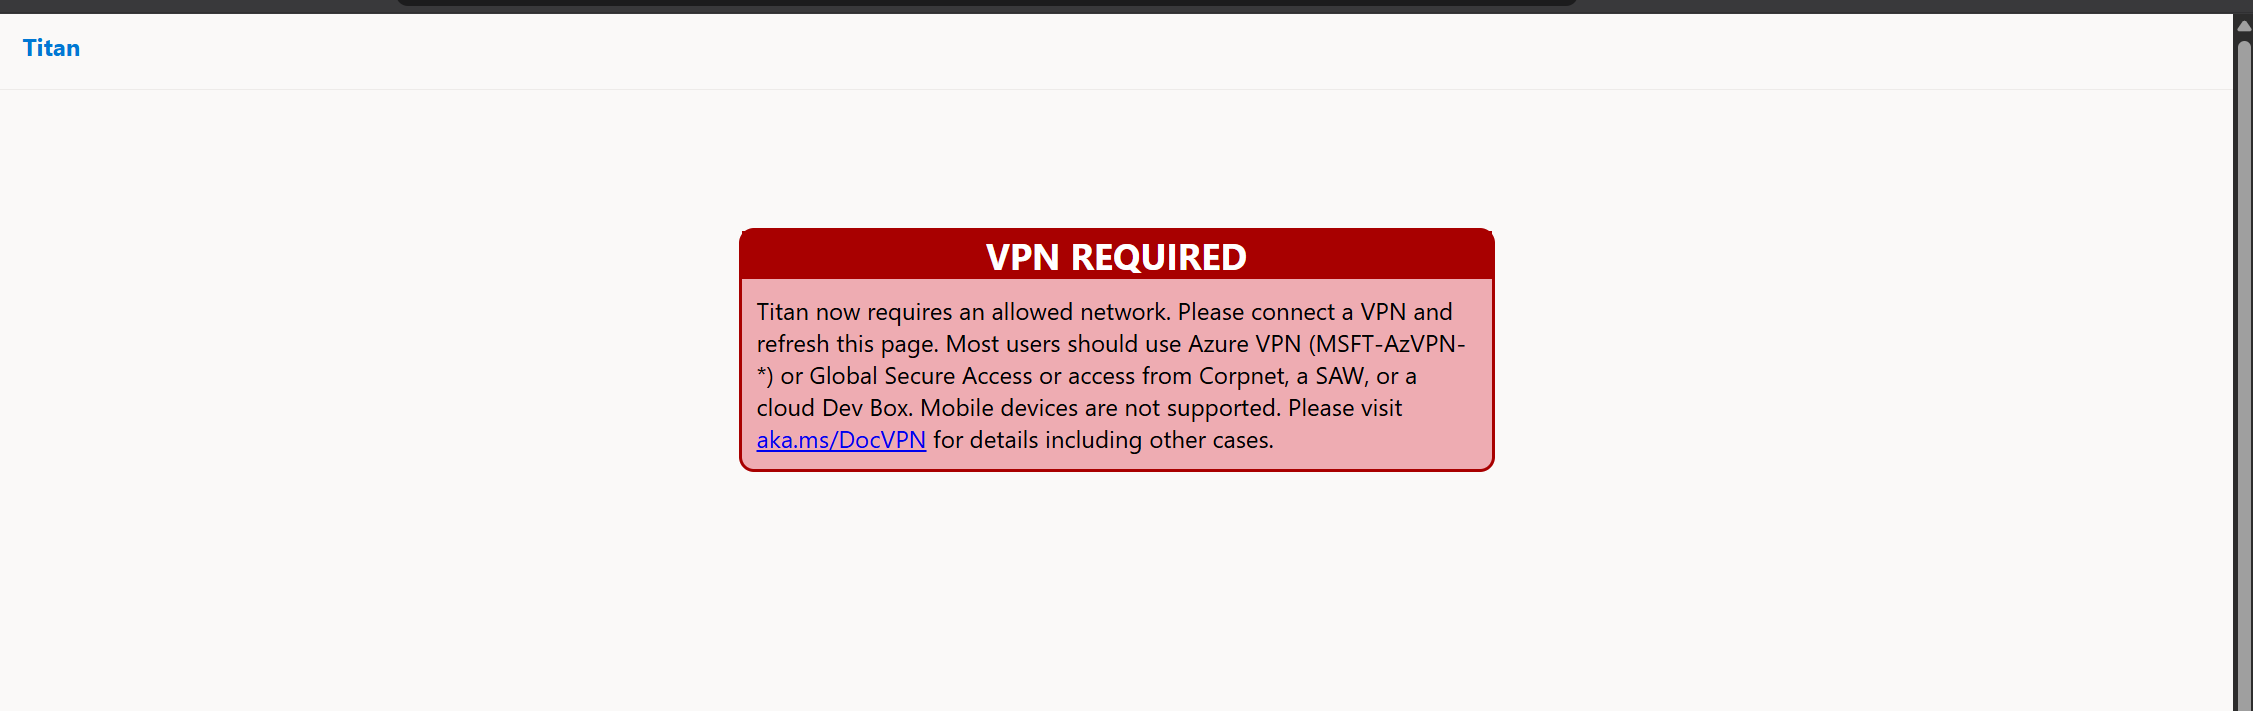 図:非従業員がTitanフロントエンドにアクセスした際に表示されるVPN REQUIRED画面。出典:blog.faav.net
本番環境のシステムへ踏み込む前に、Faav氏はインターネット・アーカイブ(Wayback Machine)で2年前のスナップショットを調査した。過去のログイン画面や廃止されたプライバシー規約の残骸から、彼は56個の主要データベーステーブルの完全なスキーマ定義を発掘することに成功した。廃棄された設定情報と、公開ドキュメントに記載された危険なルーティングを組み合わせることで、データベースの中枢を突く構造図が完成した。
4つの関門をすり抜けた偽造クレデンシャル
Titan内部の認証機構には、致命的かつ初歩的な論理的欠陥が潜んでいた。通常のアイデンティティ連携では、認証ゲートウェイは提示された属性情報(クレーム)の正当性を照合すると同時に、発行機関が付与した暗号署名(デジタル署名)を厳密に検証する。ところがTitanは、トークンに記載された業務フィールドを精査していたものの、最も肝心なデジタル署名の有無や正当性を一切検証していなかった。
未認証のリクエストを投げると、サーバーはHTTP 401エラーを返してアクセスを拒否する。そこでFaav氏は、認証トークンの各パラメータを手作業で一つずつ偽造し始めた。マイクロソフトのテナント識別子を入力すると新たなエラーが返り、オーディエンス(対象サービス)を指定するとさらに前進し、アプリケーションIDを差し込むと社内ホワイトリストの照合に直面した。彼は鍵穴のピンの感触を確かめる錠前師のように、システムが返すエラーメッセージを頼りに偽造トークンを精密に研ぎ澄ませていった。
そして、すべての業務フィールドの条件が合致した瞬間、最も信じがたい挙動が露呈した。Faav氏が署名ブロックを完全に空欄にしたまま送信したところ、バックエンドサーバーはそれを正規のトークンとして無条件に通過させたのである。すべての付帯情報を幾重にも照合しながら暗号署名だけを素通りさせる仕組みは、外部からの不正なトラフィックに対して社内通行証を無制限にばらまいているに等しかった。
17兆行のデータ群を前に踏んだブレーキ
署名検証のない最高権限への足がかりを得た彼にとって、最後のハードルは受け入れられるユーザー名の特定だった。AIボットは様々なメールアドレス形式の社内ユーザー名を総当たりで試行していたが、バックエンドの検証ロジックによってことごとく弾かれていた。9月5日の深夜1時、Faav氏は機械的な線形探索から脱却し、最も単純な文字列である「admin」をユーザー名に指定した。
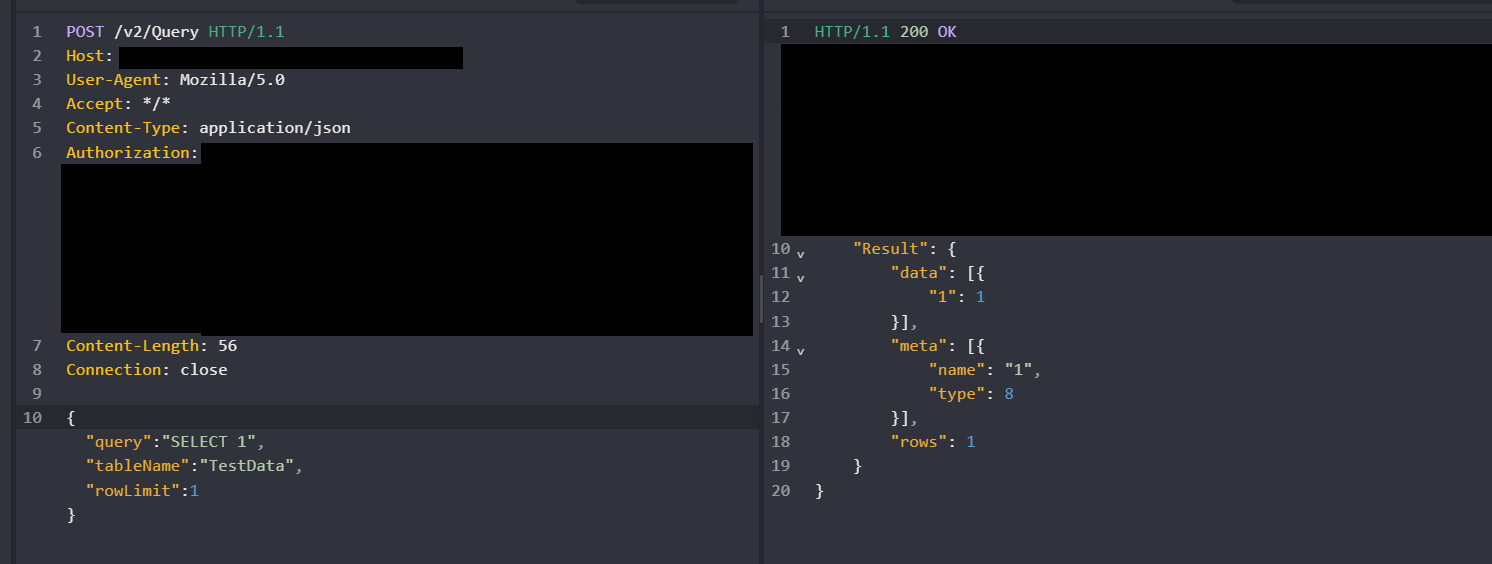 図:未署名の管理者権限を受理しSQLを実行するTitan。出典:blog.faav.net
この些細な変更が瞬時に権限昇格の連鎖反応を引き起こした。システムはadminを最高権限のスーパー管理者として認識し、SQLクエリの直接実行を含む最高レベルの権限を付与した。Faav氏がデータベースへの直接問い合わせを実行したところ、画面には「17,333,335,124,315」という途方もない数字が返ってきた。約17兆3,000億行もの機密データが、認証されていない外部からのクエリに無防備に晒されていたのである。
抽出したサンプルメタデータには、2万5,000件の企業アカウント、約2万件の従業員メールアドレス、1万5,000件の組織階層データ、そして2万以上の分析ダッシュボードが含まれていた。これらはマイクロソフト社内のアナリスト情報や組織構造を網羅する機微な情報だった。事態の重大さを認識した16歳のハッカーは、ここで調査を中断した。彼はテーブル構造の定義を確認するに留め、実際の顧客データや資産情報には一切手を触れなかった。
5000ドルの報奨金と引き換えに買い取られた編集権
9月5日当日、Faav氏はマイクロソフトのセキュリティ対応チーム(MSRC)に詳細な脆弱性レポートを提出した。対応は迅速で、4日後には外部に露出していた危険なエンドポイントが完全に遮断された。そして9月17日、マイクロソフトは彼に5,000ドルの脆弱性報奨金を正式に支払った。しかし、ここから物語は技術的な検証から企業間の政治的交渉へと舵を切ることになる。
 図:Wayback Machineから復元されたTitanの旧インターフェース。出典:blog.faav.net
9月22日、マイクロソフトとFaav氏の間で公開内容を調整するための秘密オンラインミーティングが設定された。この会合を経て、Faav氏はマイクロソフトの要求を受け入れ、自らの開示ブログ記事を大幅に修正・削除した。機微な技術的証拠が削除されただけでなく、記事の冒頭には「破壊的な影響は理論上のものに留まる」という免責事項が挿入され、さらにマイクロソフトが原稿の実質的な編集権を保持していることが明記された。
マイクロソフトの公式対応は、インフラの堅牢化に協力した報告者に感謝を述べ、報奨金プログラムの有用性をアピールする定型的な広報文にとどまった。この無難な声明は、実際の攻防の緊迫感と、膨大な企業データが流出寸前の危機に瀕していたという事実を巧みに覆い隠した。
圧倒的な格差が支配する交渉ゲーム
検閲を経た記事が技術者コミュニティで公開されると、大きな波紋が広がった。空の署名による認証バイパスという技術的議論は早々に落ち着き、議論の焦点はこの不平等な取引に集中した。「マイクロソフトが編集権を持つ」という異例の一文は激しい反発を呼び、17兆行のデータを保護した成果に対して5,000ドルという金額は、あまりに不釣り合いであるとの批判が相次いだ。
しかし、これは単なる金額の多寡だけの問題ではない。業界の現実に詳しい専門家は、報告者がわずか16歳であるという事実に着目した。過去にもマイクロソフトから報奨金を受け取った経験があり、将来サイバーセキュリティ業界での長期的なキャリアを志す未成年の研究者にとって、巨大テック企業との良好な関係を維持することは、一度きりの高額報酬を求めて対立するよりも遥かに価値がある。
この一件は、両者の間に横たわる強固な力関係を浮き彫りにした。少年は自動化スクリプトを武器に巨大企業のデータ金庫を突き破った。しかし金庫の主は、わずか5,000ドルでシステムの修正案と事後報告の語り口を手に入れた。技術的に防壁を破ることはできても、事態のルールを規定する力は、今なお巨大プラットフォームの側に握られている。
関連リンク:
- Faavのブログ記事
- Hacker News の議論