Le 17 septembre 2026, Microsoft a versé une prime de 5 000 dollars dans le cadre de son programme officiel de Bug Bounty à Faav, un chercheur en sécurité âgé de seulement 16 ans. Cette modeste gratification récompensait la découverte d’une faille critique ouvrant un accès direct à Titan, le service interne d’analyse et de télémétrie de la firme. Par cette porte dérobée dépourvue de tout verrou, un attaquant pouvait parcourir sans entrave 17 300 milliards de lignes de données d’infrastructure.
Plus révélateur encore que la faille elle-même, la prime n’a pas seulement financé un correctif logiciel : elle a également acheté un droit de regard éditorial sur le rapport public de divulgation. Avant la mise en ligne de l’article, Microsoft a exigé du jeune chercheur qu’il reformule son évaluation d’impact et supprime des preuves techniques déterminantes. Une brillante démonstration de sécurité offensive s’est ainsi achevée sur un compromis dicté par un déséquilibre flagrant de pouvoir.
La machine abat le travail de fond, l’humain trouve l’interrupteur
L’incursion a débuté avec un agent autonome d’intelligence artificielle nommé Antares. Conçu par Faav, ce robot d’attaque exploitait à tour de rôle les modèles de langage de différents fournisseurs. Pendant une campagne ininterrompue de dix jours, le programme a arpenté le périmètre réseau exposé de Microsoft, enchaînant scans automatisés et cartographie d’endpoints vulnérables.
Antares a fini par heurter le périmètre réseau du service interne d’analyse Titan. Pour les salariés de Microsoft tentant d’y accéder depuis leur navigateur, l’interface web affiche une page de garde sans équivoque signalant qu’une connexion au VPN d’entreprise est obligatoire. Mais l’approche du robot s’est concentrée sur les interfaces de programmation (API) : il a directement localisé les points de terminaison dissimulés derrière l’interface web, contournant d’un coup la barrière du navigateur.
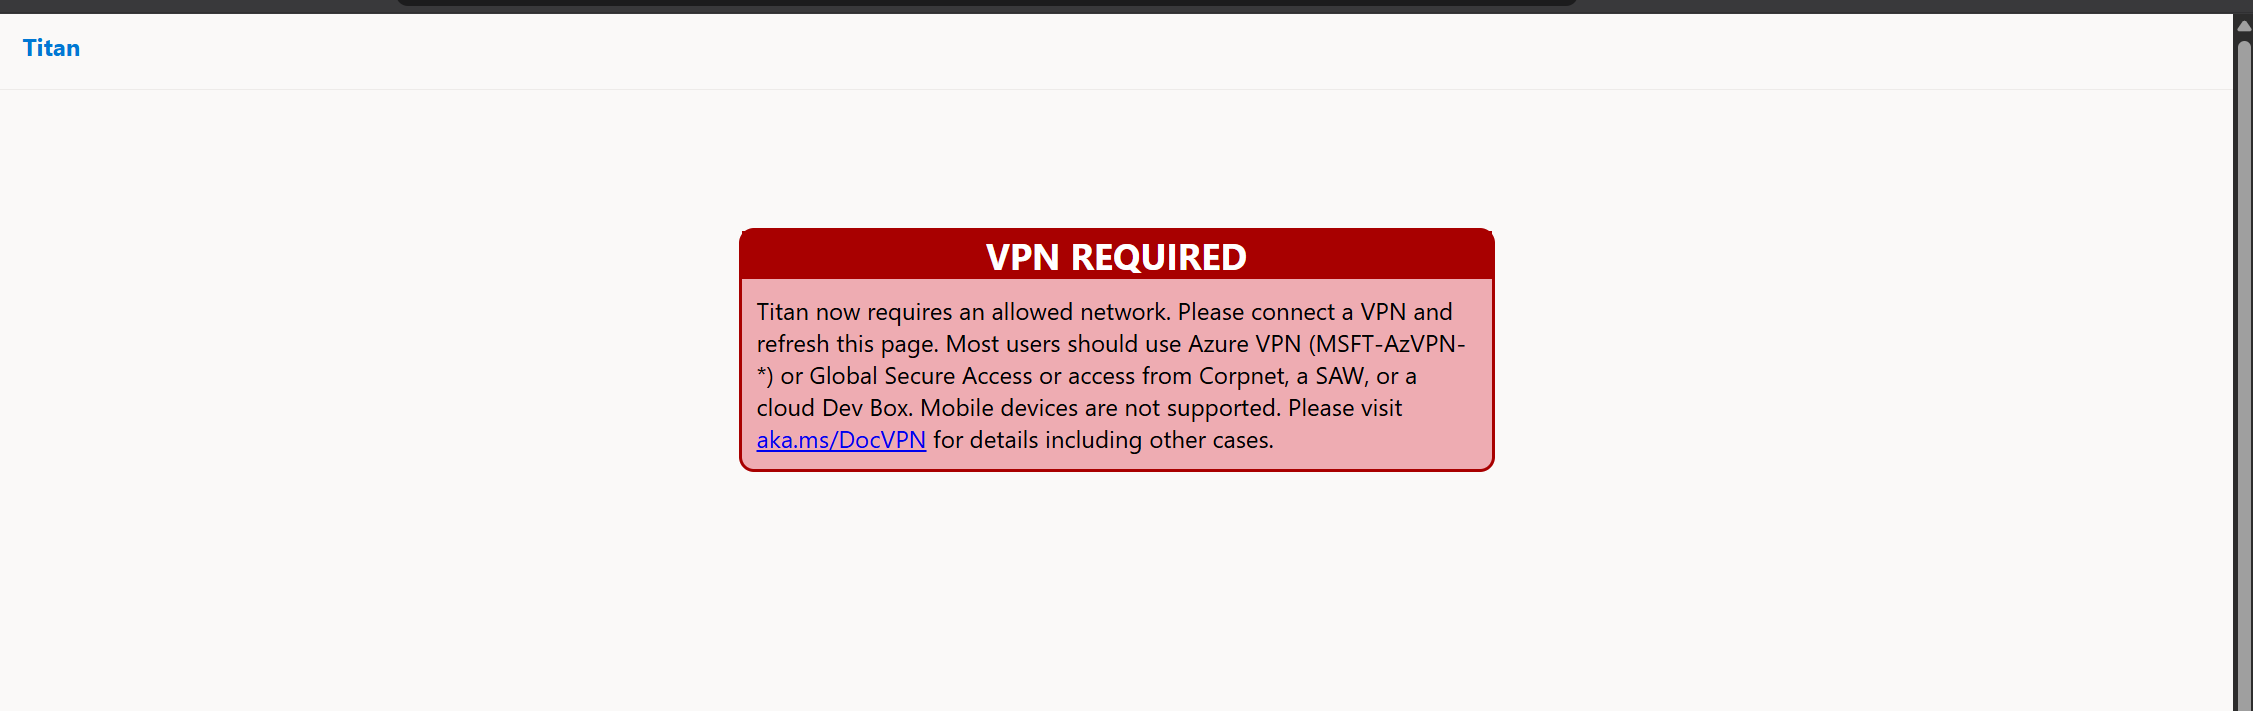 Figure : La page VPN REQUIRED affichée aux non-employés accédant à Titan. Source : blog.faav.net
Avant d’attaquer directement les systèmes de production, Faav a exploré la Wayback Machine d’Internet Archive pour y retrouver des instantanés vieux de deux ans. En fouillant d’anciennes pages de connexion et des déclarations de confidentialité disparues, il a réussi à reconstituer la définition complète de 56 tables de données centrales. La combinaison de ces configurations dormantes et des routes sensibles issues de la documentation d’API a fourni le plan structurel idéal pour cibler le cœur du système.
Un faux badge mystifie quatre postes de garde
Le mécanisme d’authentification interne de Titan présentait une faille logique invraisemblable. Dans les architectures standard de fédération d’identités, une passerelle de contrôle vérifie à la fois les déclarations d’attributs de l’utilisateur (claims) et la signature cryptographique apposée par l’autorité émettrice. Titan, en revanche, contrôlait scrupuleusement chaque champ métier du jeton, tout en négligeant purement et simplement de vérifier la signature numérique.
Lors de l’envoi de requêtes non autorisées, le serveur renvoyait systématiquement un code HTTP 401 Unauthorized. Faav s’est alors attelé à falsifier manuellement le jeton paramètre par paramètre. En renseignant l’identifiant de tenant de Microsoft, le message d’erreur évoluait ; en ajustant l’audience cible, la validation progressait ; en injectant un identifiant d’application, il se heurtait à une liste blanche interne. Tel un serrurier ajustant minutieusement les crans d’une clé dans un barillet, il a affiné son jeton au gré des erreurs renvoyées par le système.
Une fois l’ensemble des critères métiers satisfaits, l’anomalie fondamentale s’est manifestée : Faav a laissé le bloc de signature du jeton entièrement vide. Le serveur backend a accepté la requête sans la moindre objection. Vérifier avec minutie chaque champ déclaratif tout en ignorant le sceau d’authenticité revenait à distribuer un passe-droit d’accès interne à l’ensemble du trafic externe.
Coup de frein salutaire devant 17 000 milliards de lignes
Muni d’un jeton passe-partout dispensé de vérification de signature, il ne restait plus qu’à trouver un nom d’utilisateur recevable. Le bot d’IA avait préalablement épuisé d’innombrables formats d’adresses e-mail d’employés, tous rejetés sans ménagement par la logique du serveur. Le 5 septembre à une heure du matin, Faav a abandonné cette approche linéaire pour saisir le terme le plus élémentaire : admin.
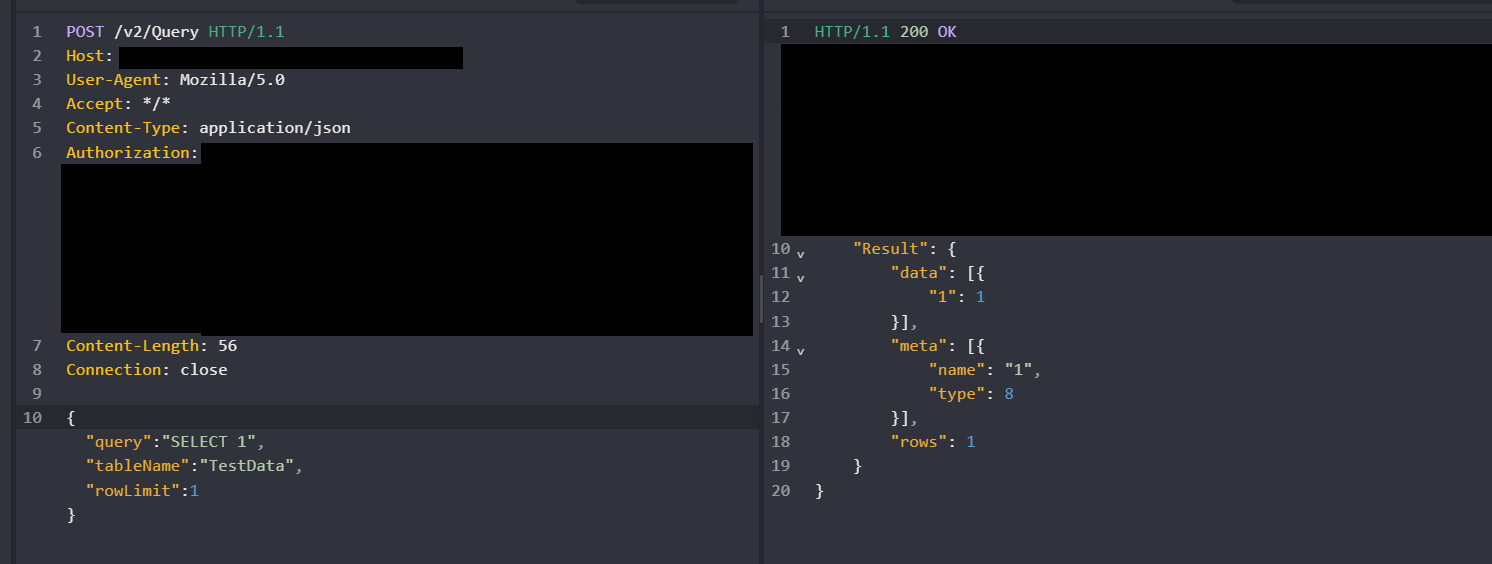 Figure : Titan accepte l’identité administrateur non signée et exécute du SQL. Source : blog.faav.net
Cette modification anodine a déclenché une escalade de privilèges immédiate. Le système a interprété admin comme le super-administrateur suprême, lui attribuant les droits d’exécution les plus élevés, y compris l’envoi direct de requêtes SQL. En interrogeant la base de données, Faav a découvert un chiffre colossal : exactement 17 333 335 124 315 lignes. Près de 17 300 milliards d’enregistrements se trouvaient à la merci de requêtes externes arbitraires, un volume confirmé au chiffre près via deux méthodes d’interrogation distinctes.
Dans l’échantillon de métadonnées extrait figuraient 25 000 comptes d’entreprise, près de 20 000 adresses e-mail de collaborateurs, 15 000 relations d’organigramme interne et plus de 20 000 tableaux de bord analytiques. Cet ensemble couvrait l’infrastructure organisationnelle et analytique de Microsoft à l’échelle mondiale. Conscient de la gravité des faits, le jeune chercheur a immédiatement stoppé ses tests : il s’est limité à relever les schémas de données, sans consulter ni altérer les données confidentielles des clients.
Cinq mille dollars contre un droit de réécriture
Dès le 5 septembre, Faav a transmis un rapport d’alerte complet au centre de réponse aux failles de sécurité de Microsoft (MSRC). La réaction technique a été prompte : quatre jours plus tard, l’interface exposée était déconnectée. Le 17 septembre, Microsoft lui versait officiellement sa prime de 5 000 dollars. À ce stade, la relation a basculé du partenariat technique vers la négociation commerciale.
 Figure : L’interface historique de Titan exhumée depuis la Wayback Machine. Source : blog.faav.net
Le 22 septembre, Microsoft et Faav ont tenu une réunion confidentielle en visioconférence afin de cadrer les modalités de publication. À l’issue de cet entretien, Faav a dû remanier lourdement son projet d’article à la demande pressante de l’entreprise. Des détails techniques sensibles ont été supprimés et une mention d’avertissement a été ajoutée en introduction pour affirmer que l’impact demeurait purement théorique et préciser que Microsoft disposait d’un droit de regard éditorial sur le texte final.
La réaction publique de Microsoft a pris la forme d’un communiqué de relations publiques convenu, remerciant le contributeur pour son aide et réaffirmant l’intérêt de son programme de primes. Ce discours poli masquait la brutalité du problème de sécurité initial ainsi que le gouffre auquel d’immenses volumes de données internes avaient échappé de justesse.
Un rapport de force asymétrique
La publication de l’article remanié sur les forums spécialisés a suscité de vives réactions. Le débat technique autour du jeton sans signature a rapidement cédé le pas à l’indignation face aux conditions de l’accord. La reconnaissance d’un droit de regard éditorial accordé à Microsoft s’est retrouvée au cœur des critiques : de nombreux développeurs ont souligné qu’avoir préservé 17 000 milliards de données méritait une récompense à sept chiffres.
Mais l’enjeu ne se résumait pas à une somme d’argent. Des observateurs avisés du secteur ont rappelé le facteur déterminant : l’auteur n’avait que 16 ans. Ayant déjà perçu des primes auprès de Microsoft et ambitionnant de mener une longue carrière dans la cybersécurité, le jeune chercheur avait tout intérêt à maintenir de bonnes relations avec le géant américain plutôt que de brûler ses vaisseaux pour une compensation ponctuelle, fût-elle spectaculaire.
L’affaire illustre la solidité des rapports de force en place. Un adolescent armé de scripts automatisés parvient à percer le coffre-fort de données d’un titan de la tech. Mais le maître des lieux n’a eu besoin que de 5 000 dollars pour acquérir le correctif et dicter le récit public des événements. La barrière technique a certes cédé, mais le pouvoir d’écrire les règles du jeu reste fermement ancré entre les mains des géants de l’industrie.
Liens de référence :
- Article de divulgation sur le blog de Faav
- Discussion sur Hacker News