Am 17. September 2026 zahlte Microsoft über sein offizielles Bug-Bounty-Programm eine Prämie von 5.000 US-Dollar an den erst 16-jährigen Sicherheitsforscher Faav. Dieser überschaubare Betrag galt einer kritischen Schwachstelle, die direkten Zugriff auf Titan ermöglichte – Microsofts internen Kerndienst für Telemetrie- und Datenanalysen. Über eine ungesicherte Hintertür hätte ein Angreifer ohne jede Barriere 17,3 Billionen Zeilen interner Backend-Daten durchleuchten können.
Bemerkenswerter als die Sicherheitslücke selbst war jedoch, was Microsoft mit der Prämie zusätzlich erwarb: nicht nur die technische Behebung des Fehlers, sondern weitreichende redaktionelle Kontrolle über den Veröffentlichungsbericht. Vor der offiziellen Publikation verlangte Microsoft von dem Jugendlichen, die Folgenabschätzung umzuschreiben und entscheidende technische Beweise zu entfernen. Ein hochgradig brisanter Sicherheitsvorfall endete damit in einer Demonstration ungleicher Verhandlungsmacht.
Die Maschine erledigt die Vorarbeit, der Mensch findet den Schalter
Den Ausgangspunkt des Angriffs bildete ein autonomer KI-Agent namens Antares. Der von Faav selbst entwickelte Hacking-Bot wechselte im laufenden Betrieb zwischen großen Sprachmodellen verschiedener Anbieter. Über einen Zeitraum von zehn Tagen scannte das Programm kontinuierlich öffentlich erreichbare Microsoft-Netzwerke, kartierte Endpunkte und suchte nach verwundbaren Schnittstellen.
Schließlich stieß Antares auf die Netzwerkperipherie des internen Analysedienstes Titan. Für normale Microsoft-Mitarbeiter zeigt das Web-Frontend von Titan eine unmissverständliche Sperrseite an, die darauf hinweist, dass eine Verbindung über das Unternehmens-VPN erforderlich ist. Aus der Perspektive des automatisierten Bots stellte sich die Lage jedoch anders dar: Er entdeckte direkt die hinter der Weboberfläche liegende API und umging damit die Schutzmauer des Browsers vollständig.
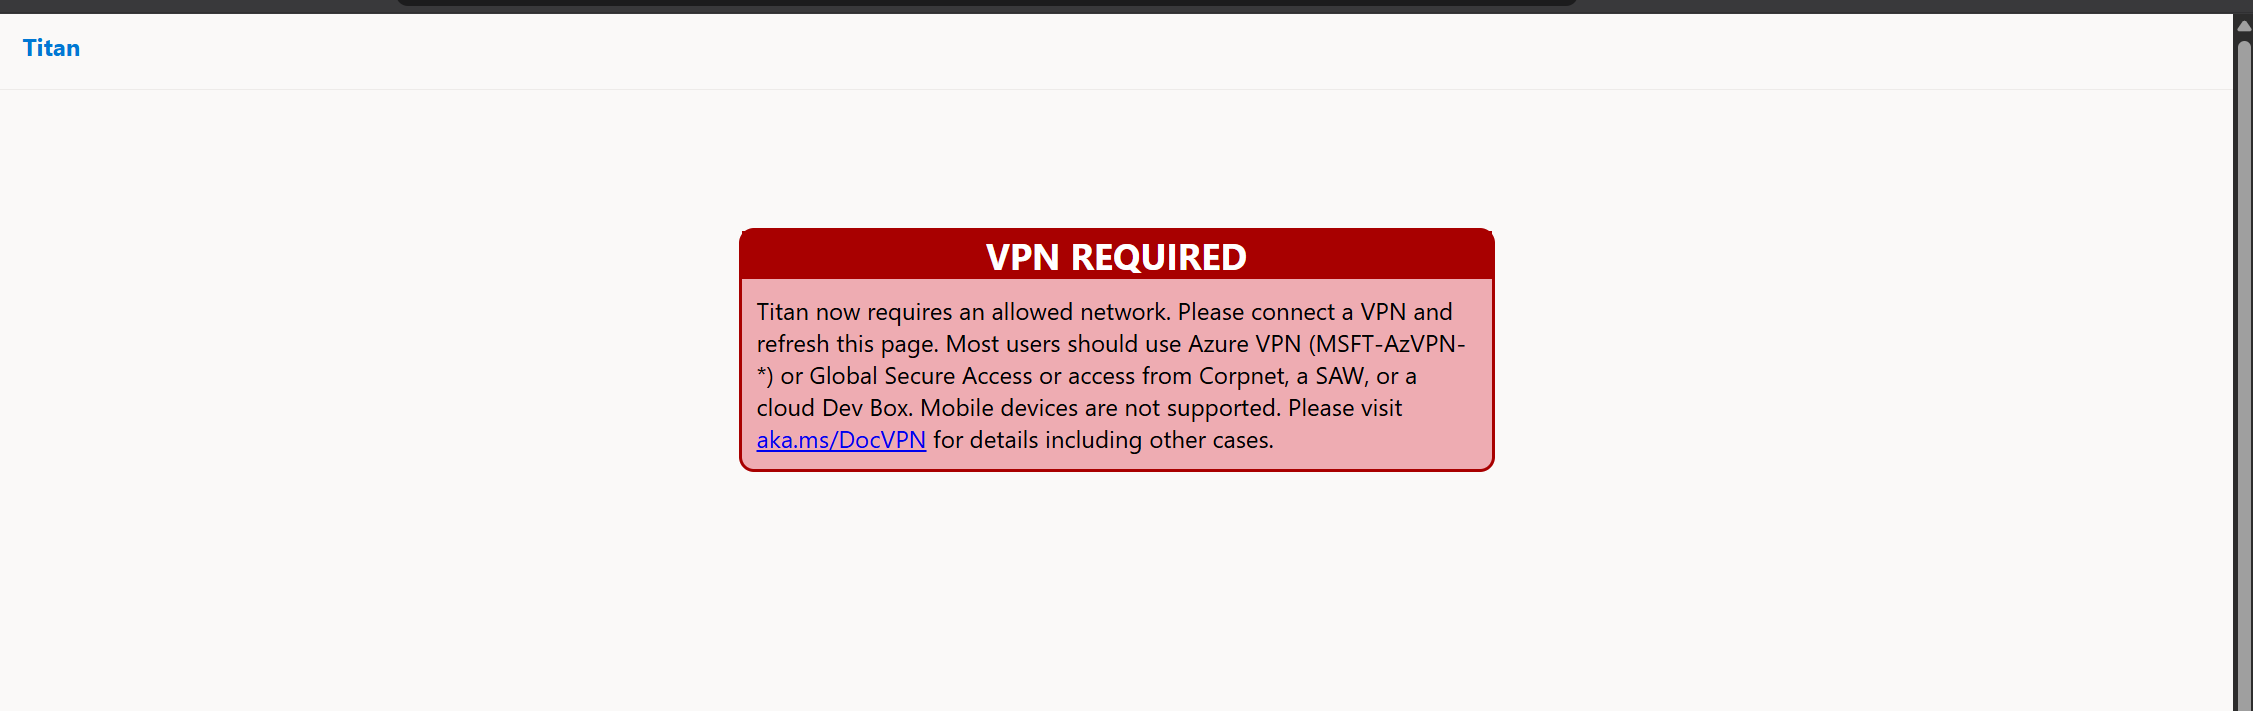 Abbildung: Die VPN-REQUIRED-Meldung für externe Besucher auf dem Titan-Frontend. Quelle: blog.faav.net
Bevor er das Produktivsystem direkt angriff, konsultierte Faav die Wayback Machine des Internet Archive und analysierte zwei Jahre alte Momentaufnahmen. In veralteten Anmeldeseiten und verworfenen Datenschutzhinweisen stieß er auf die vollständigen Schemadefinitionen von 56 zentralen Datenbanktabellen. Die Kombination dieser historischen Konfigurationen mit aktuellen Pfaden aus öffentlichen Schnittstellendokumentationen lieferte ihm den entscheidenden Bauplan für den Durchbruch.
Ein gefälschter Ausweis überlistet vier Kontrollpunkte
Die interne Authentifizierung von Titan wies einen geradezu grotesken logischen Fehler auf. Bei Standardverfahren des Identitätsmanagements prüft ein Authentifizierungsgateway sowohl die deklarierten Benutzerattribute (Claims) als auch die kryptografische Signatur der ausstellenden Stelle. Titan glich zwar jedes einzelne fachliche Attribut im Token akribisch ab, verzichtete jedoch vollständig auf die Überprüfung der digitalen Signatur.
Als automatisierte Anfragen ohne gültige Autorisierung abgeschickt wurden, verweigerte das System den Zugriff mit dem Statuscode HTTP 401 Unauthorized. Faav begann daraufhin, die Parameter des Zugriffstokens manuell Stück für Stück zu fälschen. Das Eintragen von Microsofts Tenant-ID brachte eine veränderte Fehlermeldung hervor; die Anpassung der Zielgruppen-Kennung (Audience) führte einen Schritt weiter; das Einsetzen einer Anwendungs-ID stieß auf eine interne Whitelist. Wie ein Schlosser, der die Stifte eines Zylinderschlosses ertastet, feilte er anhand der jeweiligen Fehlercodes an dem gefälschten Token.
Nachdem alle Geschäftsfelder den Prüfkriterien entsprachen, zeigte sich die entscheidende Schwachstelle: Faav ließ den Signaturbereich des Tokens schlichtweg leer. Das Backend-System akzeptierte diesen nicht signierten Beleg ohne jeden Einwand. Dass die Sicherheitsprüfung zwar sämtliche Standardfelder schichtweise kontrollierte, die digitale Beglaubigung jedoch ignorierte, kam der Ausgabe eines General-Passierscheins an jeden externen Datenverkehr gleich.
Vollbremsung vor 17 Billionen Zeilen interner Daten
Nachdem Faav ein Zugangstoken ohne Signaturerfordernis in den Händen hielt, blieb nur noch die Frage nach dem passenden Benutzernamen. Der KI-Bot hatte zuvor zahllose Permutationen von Mitarbeiter-E-Mail-Adressen durchprobiert, war damit jedoch ausnahmslos an der Backend-Logik gescheitert. Am 5. September um ein Uhr morgens verließ Faav das starre, lineare Muster der Maschine und setzte schlicht den Begriff admin ein.
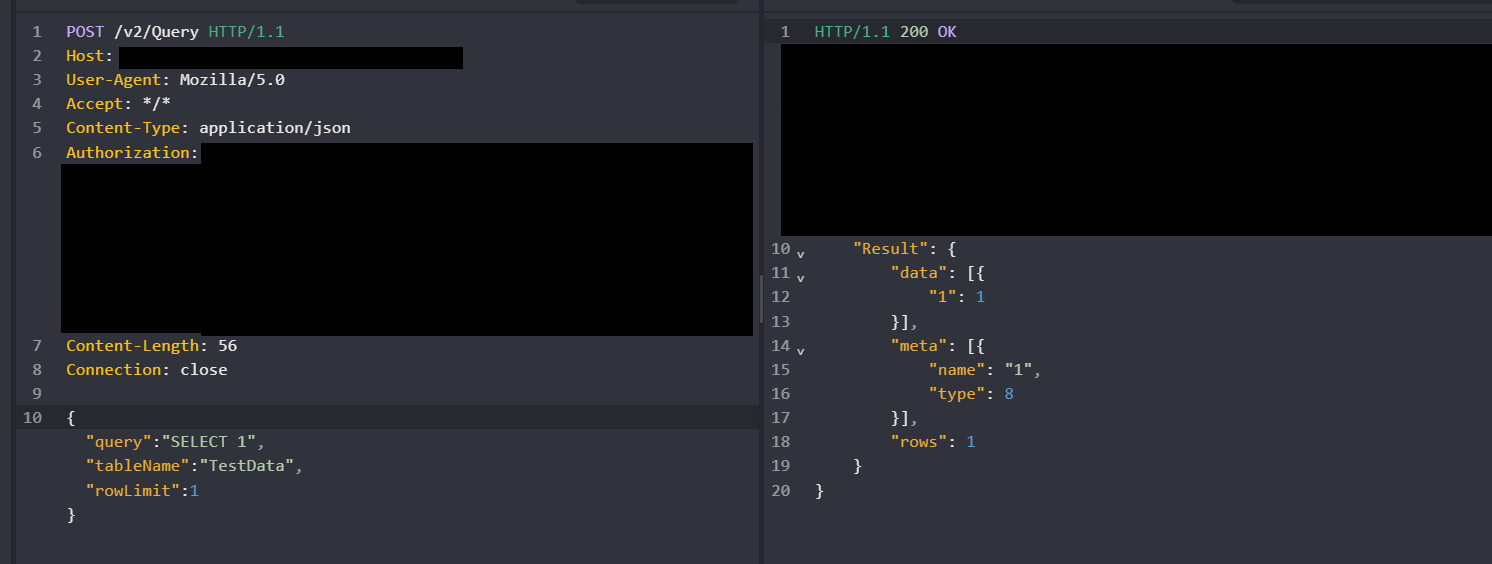 Abbildung: Titan akzeptiert die unvollständige Administrator-Identität und führt SQL aus. Quelle: blog.faav.net
Diese minimale Änderung löste eine sofortige Rechteausweitung aus. Das System stufte admin als internen Superadministrator ein und erteilte uneingeschränkte Ausführungsrechte, einschließlich nativer SQL-Abfragen. Über direkte Datenbankbefehle rief Faav den exakten Datensatzumfang ab: exakt 17.333.335.124.315 Zeilen. Rund 17,3 Billionen Datensätze lagen für unbefugte externe Abfragen vollkommen offen – ein Befund, der über zwei getrennte Abfragepfade auf die Ziffer genau bestätigt wurde.
Aus gezogenen Stichproben der Metadaten traten 25.000 Unternehmenskonten, knapp 20.000 E-Mail-Adressen von Beschäftigten, 15.000 Organisationsbeziehungen und über 20.000 Analyse-Dashboards zutage. Diese sensiblen Bestände umfassten das gesamte interne Organigramm und Analystendaten von Microsoft. An diesem kritischen Punkt bremste der 16-jährige Forscher ab: Er begnügte sich mit der Überprüfung der Tabellenstrukturen und rührte reale Kundendaten nicht an.
Fünftausend Dollar für das Recht zur Zensur
Noch am selben Tag reichte Faav einen detaillierten Bericht beim Microsoft Security Response Center (MSRC) ein. Die Reaktionszeit war beachtlich: Innerhalb von vier Tagen wurden die exponierten Schnittstellen vom Netz getrennt. Am 17. September zahlte Microsoft die Prämie von 5.000 Dollar aus. Von diesem Moment an wandelte sich der rein technische Dialog jedoch in eine einseitige Verhandlung.
 Abbildung: Aus der Wayback Machine rekonstruierte historische Titan-Oberfläche. Quelle: blog.faav.net
Am 22. September fand ein vertrauliches Online-Treffen zwischen Microsoft und Faav statt, um die Modalitäten der Veröffentlichung zu koordinieren. Im Anschluss an dieses Gespräch kürzte und überarbeitete Faav seinen ursprünglichen Entwurf nach den strikten Vorgaben des Konzerns. Relevante technische Belege wurden gestrichen, und zu Beginn des Textes musste ein Hinweis eingefügt werden, wonach ein Schaden rein theoretisch geblieben sei und Microsoft die redaktionelle Aufsicht über den Artikel innehabe.
Microsofts offizielle Stellungnahme bestand aus einer routinierten PR-Mitteilung, in der dem Finder für seinen Beitrag zur Absicherung der Infrastruktur gedankt und der Erfolg des Bounty-Programms betont wurde. Die geglättete Erklärung überdeckte sowohl die Schärfe des technischen Fehlers als auch den Umstand, wie knapp gewaltige Unternehmensdatenbestände an einem unkontrollierten Abfluss vorbeigeschrammt waren.
Ein Verhandlungsspiel mit ungleichen Kräften
Als der redigierte Bericht in Fachforen veröffentlicht wurde, entfachte er heftige Reaktionen. Die technische Diskussion über unvollständige Tokensignaturen trat rasch in den Hintergrund; die Aufmerksamkeit richtete sich vor allem auf die asymmetrischen Rahmenbedingungen des Deals. Der offen deklarierte redaktionelle Eingriff von Microsoft sorgte für Entrüstung. Zahlreiche Entwickler vertraten die Auffassung, dass die Sicherung von 17 Billionen Datensätzen eine mindestens siebenstellige Belohnung gerechtfertigt hätte.
Doch der Vorfall erschöpfte sich keineswegs in einer rein finanziellen Kalkulation. Erfahrene Branchenkenner verwiesen auf die Ausgangslage: Der Finder war erst 16 Jahre alt. Nachdem er bereits zuvor Prämien von Microsoft erhalten hatte und eine langfristige Laufbahn in der IT-Sicherheit anstrebte, wog ein tragfähiges Verhältnis zu einem einflussreichen Branchenriesen ungleich schwerer als ein einmaliger, öffentlich ausgetragener Streit um ein hohes Schweigegeld.
Die Episode offenbart die unerschütterlichen Machtverhältnisse der Tech-Industrie. Ein Jugendlicher knackt mit automatisierten Skripten einen gigantischen unternehmenseigenen Datentresor. Der Besitzer des Tresors erkauft sich für lediglich 5.000 Dollar sowohl den Patch als auch die Hoheit über die öffentliche Erzählung. Die technische Verteidigungslinie wurde durchbrochen – doch wer die Spielregeln bestimmt, entscheidet nach wie vor allein der Konzern.
Weiterführende Links:
- Blogbeitrag von Faav
- Diskussion auf Hacker News