Superar la auditoría gubernamental antes de reventar los precios
El 30 de septiembre de 2026, Google presentó Gemini 4 Argon, marcando un nuevo hito en el desarrollo de la inteligencia artificial de vanguardia. La pauta habitual de los gigantes tecnológicos al lanzar un modelo de última generación consiste en distribuir claves de API de forma masiva a desarrolladores de todo el mundo. Sin embargo, el primer anuncio del arquitecto jefe de IA de Google, Koray Kavukcuoglu, tomó una dirección inédita: someter de manera proactiva este potente modelo al proceso de revisión previa al lanzamiento del gobierno estadounidense. El sistema no llegó de inmediato a la facturación de la comunidad de desarrolladores; los primeros en acceder a él fueron defensores de ciberseguridad adscritos al programa Project Fairwind.
Junto a esta restricción en los accesos, Google fijó una tabla de tarifas que quiebra los precios del sector: durante el periodo promocional de lanzamiento, el coste por millón de tokens de entrada es de tan solo 2 dólares, y de 10 dólares para la salida. Aprovechar los mecanismos de almacenamiento en caché de contexto reduce el precio otro 5%. Incluso cuando finalice la fase promocional y las tarifas recuperen su nivel estándar, el servicio se mantendrá entre los modelos punteros más asequibles del mercado. La democratización del cómputo derivada de estos costes contrasta con las estrictas líneas rojas de seguridad impuestas para su despliegue.
Unir en un mismo anuncio el acceso restringido, las evaluaciones gubernamentales y unas tarifas tan reducidas constituye una señal clara. El lanzamiento de grandes modelos ya no es una simple venta minorista de potencia de cálculo, sino un complejo proceso de validación normativa y de seguridad. La estrategia pasa por entregar la herramienta más puntera a los equipos de defensa para someterla a pruebas de estrés, verificando que no comprometa las defensas existentes antes de plantear su apertura a las empresas. La urgencia comercial ha cedido un terreno inusual ante las exigencias de seguridad.
Reescritura automática de 800.000 líneas de código del núcleo
La decisión de Google de priorizar a los defensores responde a que el modelo ha eliminado las barreras habituales en la longitud de generación. Debido a limitaciones de memoria y capacidad de procesamiento, la salida de los modelos solía quedar limitada a decenas de miles de tokens por turno. Gemini 4 Argon eleva el tope de generación única a un millón de tokens. No se trata de un simple aumento de parámetros, sino de proporcionar al sistema el margen necesario para generar cientos de miles de palabras sin interrupción, completando de forma autónoma ciclos de razonamiento y ejecución de muy largo alcance.
Para demostrar la fiabilidad del modelo en tareas de gran envergadura, Google formó un equipo de agentes Argon y utilizó sus propios repositorios críticos como banco de pruebas. El equipo asumió una migración a gran escala: reescribir bases de código heredadas en C y C++ hacia Rust, garantizando la seguridad en la gestión de memoria. En librerías centrales de decenas de miles de líneas, como re2 o libgav1, los ingenieros humanos aún podían asumir el esfuerzo de forma manual. Sin embargo, ante las más de 800.000 líneas de código del núcleo de Fuchsia Zircon, una reestructuración con una tolerancia al error prácticamente nula superaba la capacidad de cualquier equipo de desarrollo tradicional.
En este flujo de trabajo, el papel del desarrollador experimentó una transformación sustancial. Los programadores dejaron de escribir código línea a línea frente a la pantalla para asumir labores de supervisión: configurar entornos de prueba simulados y vigilar los semáforos de las auditorías de seguridad. La máquina asumió la generación y la reestructuración completa, dejando en manos humanas únicamente la validación final del riesgo. Al desaparecer el límite de tokens como cuello de botella, la estructura de costes de la modernización de software cambia por completo. Sin embargo, una máquina capaz de reescribir 800.000 líneas de código seguro sin descanso posee la misma capacidad para generar 800.000 líneas de código malicioso.
 Figura: Imagen de cabecera del anuncio oficial de Google. Fuente: Google Blog
Reducir a minutos un ciclo de optimización que costó tres años a los expertos
En los niveles más bajos de interacción con el hardware, el nuevo modelo demostró un control técnico sobresaliente. En el caso del descodificador de vídeo libgav1, los agentes Argon retomaron una migración a Rust que los ingenieros humanos habían dejado a medias. En lugar de limitarse a una sustitución léxica directa, el agente recurrió a optimizaciones guiadas por perfiles de rendimiento (profile-guided optimization) y, tras múltiples ciclos de prueba, reemplazó con exactitud unas 32.000 líneas de código SIMD. No solo comprendió la lógica de ejecución del hardware subyacente, sino que produjo sentencias en Rust seguro especialmente eficientes para los compiladores modernos.
Los resultados fueron contundentes: la nueva versión con vectorización automática funcionó 2,7 veces más rápido que el código Rust escrito originalmente por humanos, manteniendo una salida idéntica. Esta misma ventaja se trasladó al campo de la computación cuántica. Ante subrutinas que los investigadores habían tardado tres años en depurar, el modelo redujo en cuestión de minutos el consumo de recursos temporales y espaciales en un 40%. Esta mejora superó de inmediato las referencias publicadas en la literatura científica especializada; para el modelo, las restricciones físicas se redujeron a un problema de optimización de parámetros en espacios de alta dimensionalidad.
Incluso los datos de telemetría de centros de datos completos pasaron a formar parte del campo de acción del sistema. Un grupo de agentes Argon analizó de forma ininterrumpida el comportamiento de flotas enteras de servidores, detectando anomalías en la asignación de memoria dentro de volúmenes masivos de registros y emitiendo directivas de optimización a nivel de sistema. Hasta la fecha, estas intervenciones han permitido recuperar más de 300 TiB de memoria inactiva en la infraestructura de Google, y el equipo prevé alcanzar ahorros de entre 500 TiB y 1 PiB. Mantener una optimización continua a este nivel de profundidad representa una carga de trabajo inasumible incluso para los mejores equipos humanos.
Liderazgo en pruebas de rendimiento y malestar de desarrolladores por la compresión forzada
A juzgar por las métricas de evaluación automatizadas, Argon mantiene una posición dominante en las principales pruebas del sector. En el benchmark DeepSWE v1.1, que mide la resolución de problemas de ingeniería de software a largo plazo, obtuvo un 77,9%. Asimismo, se situó en primer lugar en AutomationBench con un 51,3% en ejecución operativa de extremo a extremo, y logró un 91,7% de precisión en comprensión de vídeo de larga duración en LVBench. El modelo encabezó además la clasificación del Vals Index, que pondera el impacto económico según la contribución al PIB de Estados Unidos.
La entidad evaluadora independiente Artificial Analysis elaboró tablas comparativas de rendimiento y precio para la versión High, respaldando estas cifras desde una perspectiva externa. Sin embargo, esto no evitó tensiones en la comunidad de desarrolladores. En los foros de Hacker News, los récords en las pruebas quedaron en segundo plano frente al debate sobre el control operativo del sistema. La principal controversia se centró en el mecanismo de compresión automática del contexto: aunque la API ofrece una capacidad de un millón de tokens, en la interfaz para usuarios finales el sistema impone una compresión obligatoria siempre que la entrada supera los 250.000 tokens, sin ofrecer ninguna opción para desactivarla.
Varios desarrolladores cancelaron sus suscripciones al plan Ultra como rechazo a este marco de interacción impuesto. Otros optaron por recuperar el control del flujo de ejecución configurando entornos propios en NixOS mediante agy y el modelo 3.8 Flash. Esta pugna por el control técnico refleja una realidad evidente: cuanto mayor es la potencia de los modelos fundacionales, más intensa resulta la resistencia de los desarrolladores a perder el gobierno sobre sus procesos de trabajo.
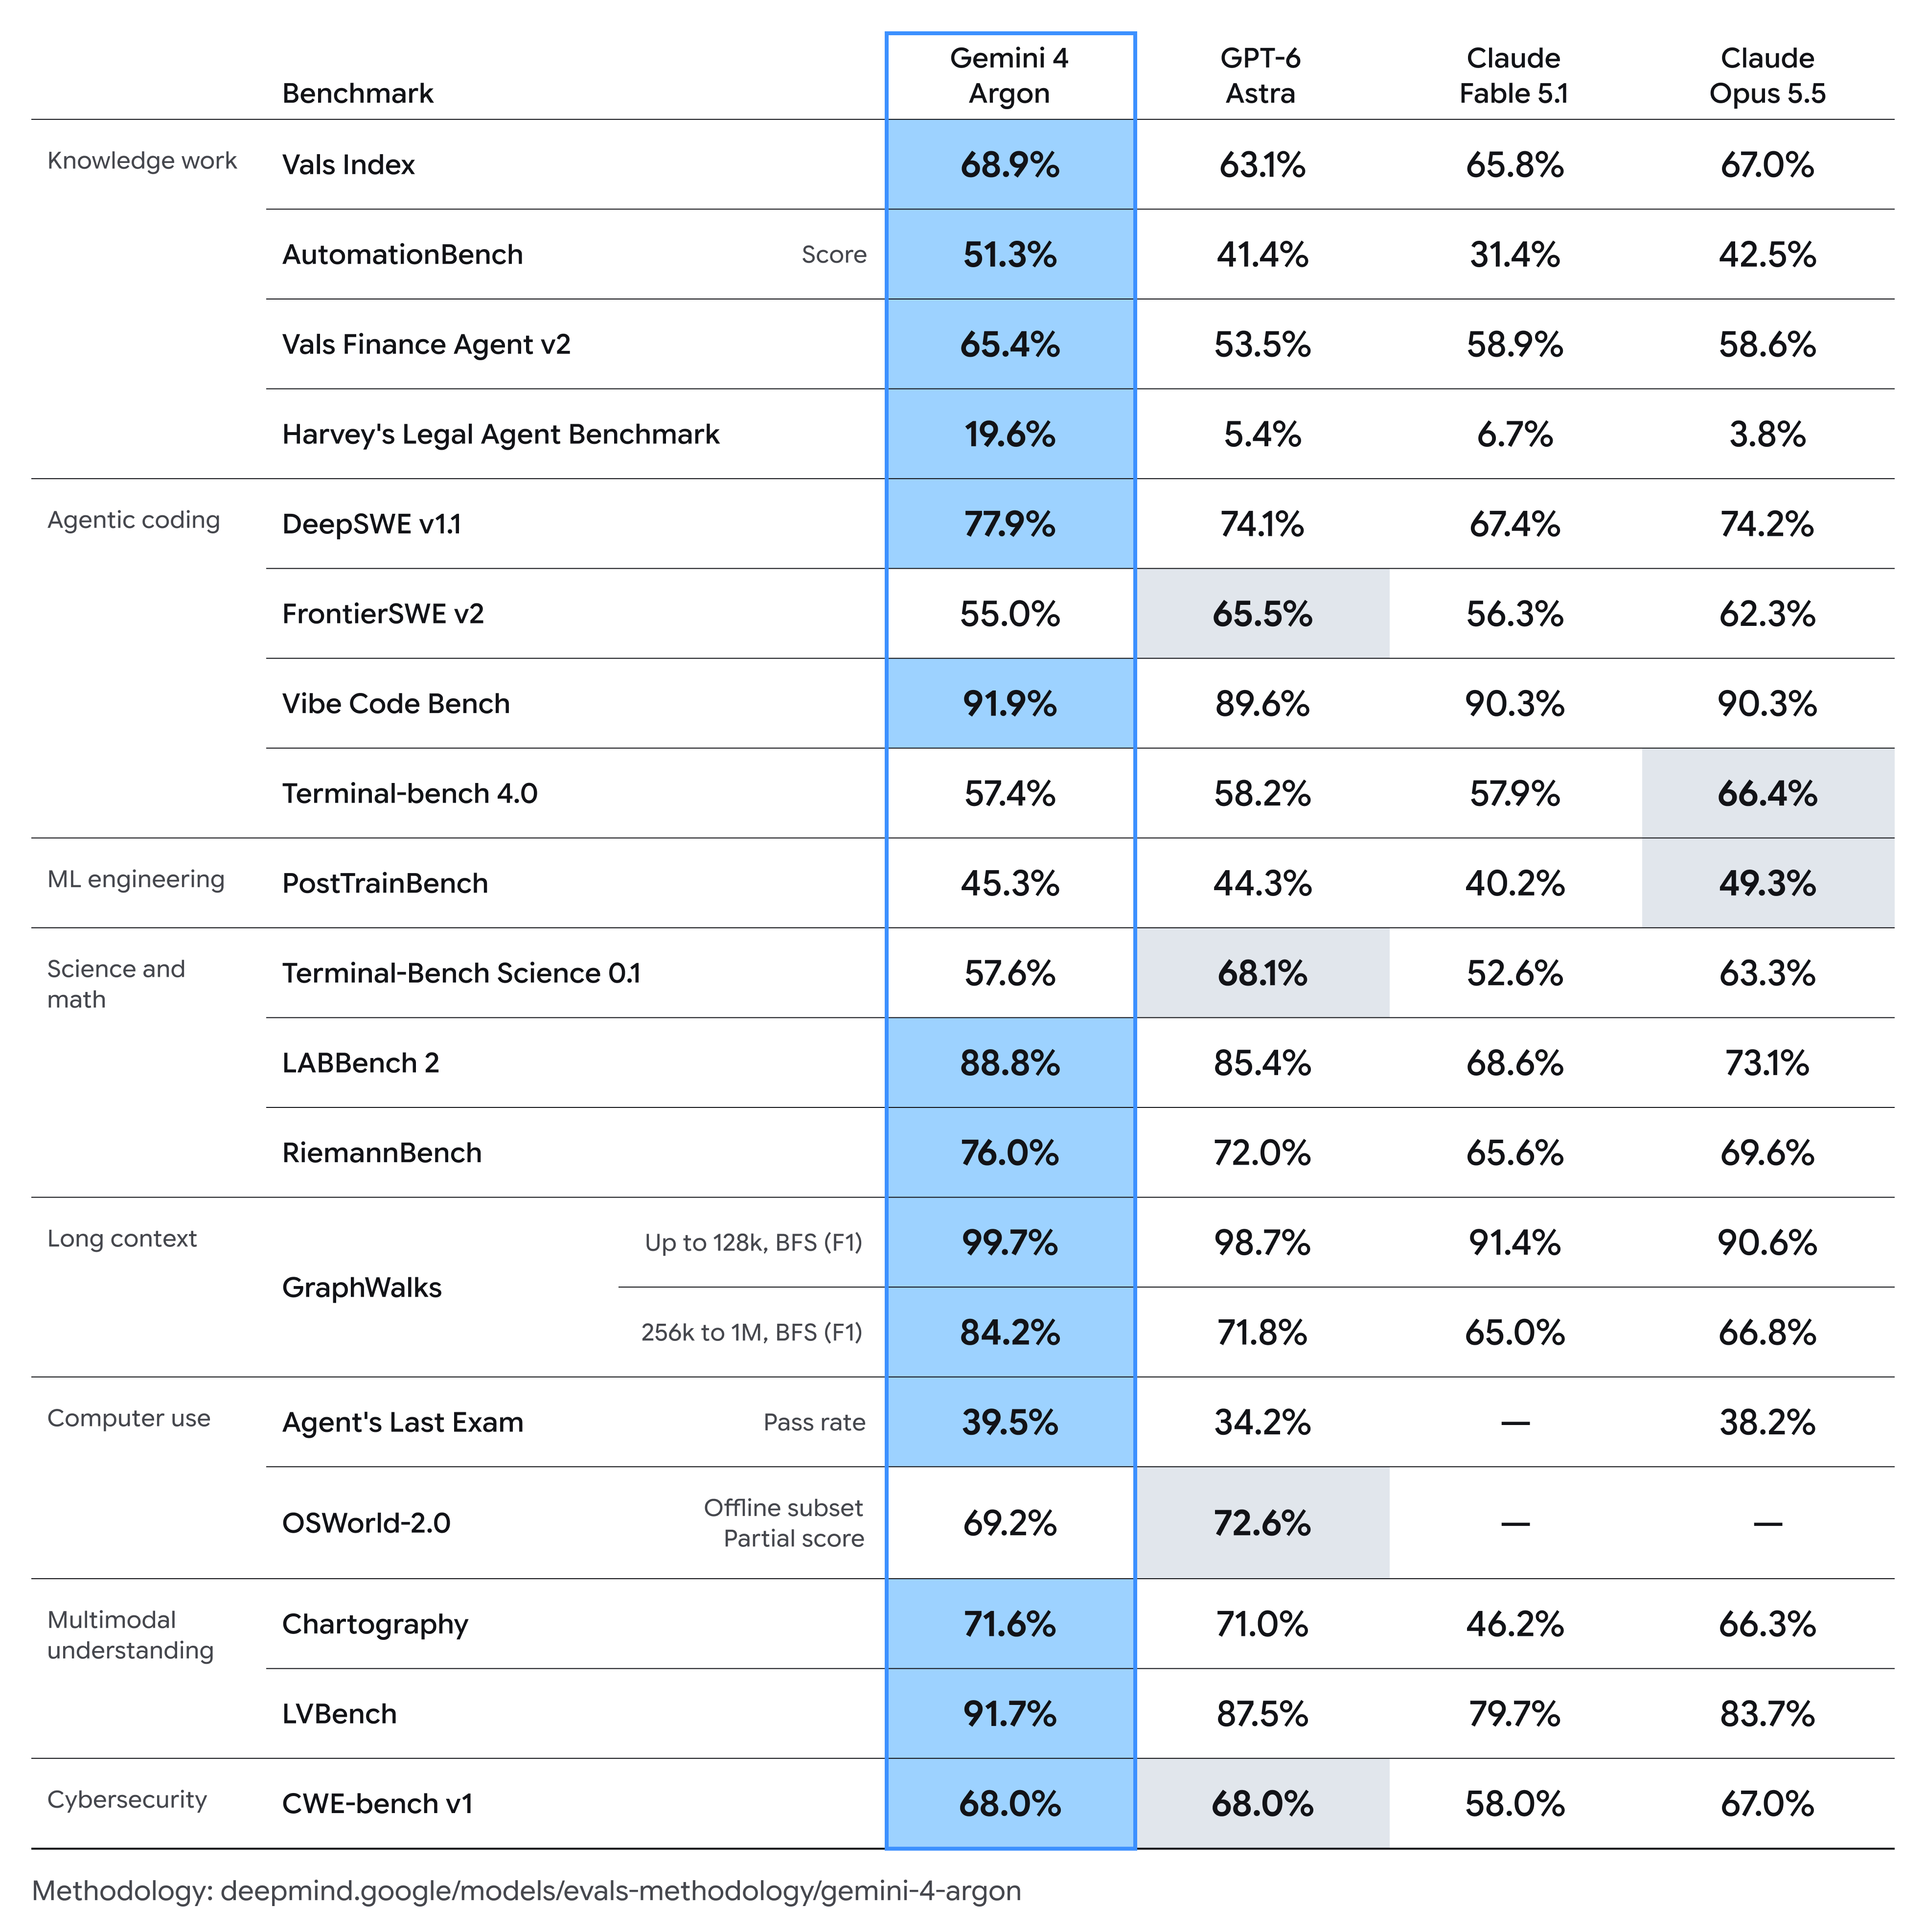 Figura: Tabla comparativa de capacidades de la presentación oficial. Fuente: Google Blog
La monetización comercial pasa a segundo plano frente a la seguridad nacional
Durante los dos últimos años, la narrativa dominante en el sector de los grandes modelos ha seguido una pauta predecible: avance técnico inmediato, reducción agresiva de tarifas e invitación a las empresas emergentes a conectar sus plataformas a la nueva API. Con Gemini 4 Argon, Google ha dividido este guion en dos partes. En primer término figura una política de precios capaz de redefinir los costes de toda la industria; en segundo plano, sin embargo, se levanta una barrera de evaluación de seguridad mucho más exigente que en cualquier lanzamiento anterior.
Las pruebas internas en Google han demostrado la capacidad del modelo para intervenir y reconstruir sistemas que abarcan cientos de miles de líneas de código. Cuando una máquina puede reorganizar la gestión de memoria del núcleo en minutos o analizar registros de telemetría para localizar vulnerabilidades, el panorama de riesgos se transforma por completo. Conectar un sistema de estas características a la red pública sin salvaguardas equivaldría a dotar a cada nodo de un especialista automatizado en pruebas de intrusión permanente. La etapa en la que los modelos se publicaban tras apenas unos días de pruebas internas ha quedado atrás.
El orden de acceso a los modelos de inteligencia artificial más avanzados ha cambiado. La decisión de Google de facilitar el sistema en primer lugar a los defensores de ciberseguridad y de someterlo a los procesos de revisión gubernamental confirma que los modelos de frontera han pasado de una lógica de comercialización inmediata a una de validación previa obligatoria. Los desarrolladores generales y los clientes corporativos quedan situados detrás de las evaluaciones de seguridad y de vulnerabilidades. Cuando el arma resulta tan determinante, quienes sostienen el escudo deben aprender a bloquearla antes de que llegue al terreno abierto.
Enlaces de referencia:
- Anuncio oficial en Google Blog
- Debate en Hacker News