Am 6. Oktober 2026 reichte der Bundesstaat Florida gemeinsam mit Iowa, Montana und Nebraska Klage gegen TP-Link ein, den weltweiten Marktführer bei Routern für Endverbraucher. Nur sechs Monate zuvor hatte die Federal Communications Commission (FCC) ein umfassendes Import- und Vertriebsverbot für im Ausland gefertigte Consumer-Router erlassen.
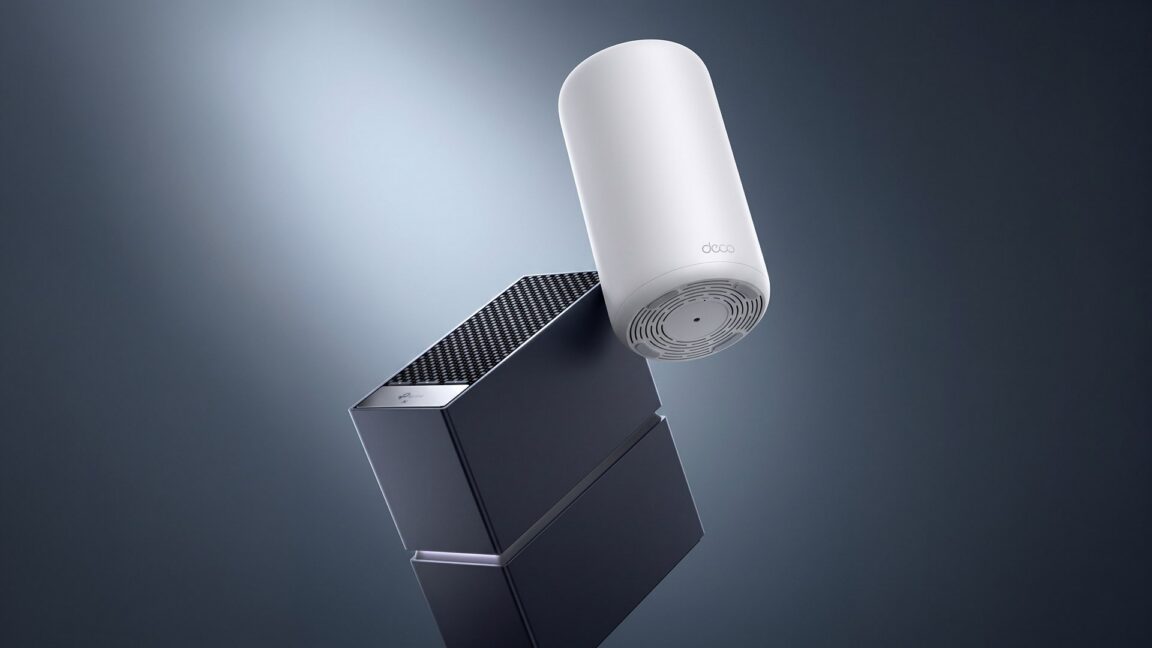 Abb.: TP-Links Archer 8 Ultra Router und Deco 8 Ultra Mesh-System. Quelle: TP-Link (Ars Technica)
In den vergangenen sechs Monaten erhielten Konkurrenten wie Netgear, Asus, Amazons Eero-Sparte und sogar SpaceX mit Starlink entsprechende Ausnahmegenehmigungen der FCC. TP-Link ging hingegen vollständig leer aus. Die Markteinführung neuester Wi-Fi-8-Router in den USA bleibt dem Hersteller verwehrt; das Unternehmen muss im Wettbewerb gegen die nächste Gerätegeneration der Rivalen weiterhin mit veralteter Hardware antreten.
Ausnahmeregelungen blockieren technologische Iterationszyklen
Die unmittelbarste Folge des FCC-Erlasses ist die abrupte Unterbrechung des Produktlebenszyklus betroffener Anbieter. Der Zugang zum US-amerikanischen Hardwaremarkt setzt zwingend eine Gerätezulassung (Equipment Authorization) durch die FCC voraus. Ohne diese Autorisierung dürfen Hersteller weder Geräte mit modernen Schnittstellen wie Wi-Fi 8 vertreiben noch bestehende Modellreihen durch Hardware-Revisionen anpassen.
Für ältere, bereits im Markt befindliche Modelle gewährte die FCC lediglich eine temporäre Duldung zur Bereitstellung von Firmware-Aktualisierungen – diese Frist läuft jedoch am 1. März 2027 unwiderruflich aus. In knapp einem Jahr droht dem Unternehmen damit selbst bei der Behebung kritischer Sicherheitslücken ein rechtlicher Schwebezustand. Indem die Aufsichtsbehörde die Zulassung neuer Produkte verweigert, vollzieht sie die physische Marktelimination einer Marke. Die Verweigerung einer Ausnahmegenehmigung gleicht dem Entzug der Eintrittskarte in den künftigen Technologiewettbewerb.
Das Scheitern des Gütesiegels „Made in Vietnam“
Um regulatorischen Repressionen zu entgehen, wandte TP-Link eine im globalen Hardwaregeschäft verbreitete Ausweichstrategie an: Im Oktober 2024 verlegte der Konzern seinen formellen Hauptsitz nach Kalifornien und legte den Behörden Unterlagen vor, wonach alle für die USA bestimmten Geräte in Vietnam assembliert würden.
Floridas Generalstaatsanwalt James Uthmeier bezeichnete diese Verlagerung der Lieferkette jedoch als reine „Fiktion“. Die Klageschrift stützt sich auf Recherchen der Nachrichtenagentur Bloomberg vom April 2025: Demnach machten vor Ort in Vietnam beschaffte Vorleistungen lediglich 0,5 Prozent des gesamten Fertigungswertes aus. Sämtliche übrigen Komponenten und Baugruppen wurden unverändert aus China importiert.
Sobald die regulatorische Prüfung die finale Endmontage durchleuchtet und direkt die Herkunft der Komponenten auf der Stückliste (Bill of Materials, BOM) auditiert, greift die bloße Verlagerung von Montagelinien ins Ausland nicht mehr. Kernkomponenten und Entwicklungsstrukturen bleiben fest an das bisherige Ökosystem gebunden. Eine oberflächliche Endmontage genügt den gestiegenen geopolitischen Anforderungen an die lückenlose Rückverfolgbarkeit von Hardware nicht.
Verbraucherschutzgesetze als scharfe Regulierungswaffe
Die juristische Taktik der vier klagenden US-Bundesstaaten ist bemerkenswert präzise kalkuliert. Die Staatsanwaltschaften verzichteten darauf, sich ausschließlich auf schwer justiziable und weit gefasste Argumente der nationalen Sicherheit zu stützen. Stattdessen machten sie konkrete Gesetze gegen unlauteren Wettbewerb und Verbrauchertäuschung zum Hebel ihrer Anklage.
Die Klage wirft TP-Link vor, die Sicherheitslösung „HomeShield“ irreführend mit dem Versprechen eines „hundertprozentigen Schutzes“ beworben zu haben, während die Geräte nachweislich von Akteuren des russischen Militärgeheimdienstes GRU sowie staatlich gelenkten Hackergruppen kompromittiert wurden. Technische Softwareschwachstellen wurden von den Klägern juristisch als irreführende Werbung und betrügerische Geschäftspraktiken ausgelegt.
 Abb.: Schwachstellen in Netzwerkgeräten werden häufig zum Aufbau von Botnetzen oder für Man-in-the-Middle-Angriffe missbraucht. Quelle: Ars Technica
Die Kläger fordern nicht nur Verkaufsverbote, sondern auch zivilrechtliche Bußgelder von bis zu 10.000 US-Dollar pro Verstoß. Betrifft die Täuschung Senioren, Veteranen oder Menschen mit Behinderungen, erhöht sich der Strafrahmen auf 15.000 US-Dollar. Die Instrumentalisierung des Verbraucherschutzrechts zur Ahndung von Sicherheitsbedenken verschafft den Bundesstaaten ein kostengünstiges und schlagkräftiges juristisches Werkzeug, das bundesstaatliche Handelshürden elegant umgeht.
Heim-Gateways an der geopolitischen Frontlinie
Alle vier Bundesstaaten nutzen in ihren Klageschriften ein identisches Bild, um die fundamentale Funktion eines Routers zu beschreiben: „Ein Router fungiert als virtueller Mund und als virtuelle Ohren des Verbrauchers im Internet. Was der Verbraucher an das Internet sendet, verlässt den Mund des Routers; was das Internet antwortet, dringt durch die Ohren des Routers ein. Wird dieses Gerät kompromittiert, kann es in beide Richtungen Lügen flüstern, die Identität des Verbrauchers annehmen und im Heimnetzwerk des Nutzers einen Brückenkopf für staatlich gelenkte Cyberangriffe errichten.“
Diese personifizierte Beschreibung verdeutlicht die grundlegende Risikoanalyse der Justizbehörden. SOHO-Router laufen rund um die Uhr, werden von Anwendern selten mit Sicherheits-Updates versorgt und sind direkt mit dem öffentlichen Internet verbunden. Sie bilden damit ideale Wirte für Advanced Persistent Threat (APT)-Akteure zur Etablierung verdeckter Proxy-Infrastrukturen. Heimnetzwerk-Hardware gilt längst nicht mehr als banales Plastikgehäuse für wenige Dollar, sondern als kritische Verteidigungslinie moderner Infrastrukturen.
TP-Link wies die Anschuldigungen zurück und betonte, US-Datenschutzgesetze strikt einzuhalten sowie Hardware durch unabhängige Drittlabore prüfen zu lassen. Das Unternehmen versicherte, niemals Kundendaten an ausländische Regierungen weiterzugeben. In einem regulatorischen Umfeld, das zunehmend einer Beweislastumkehr folgt, laufen isolierte technische Beteuerungen jedoch ins Leere. Wenn sich Marktzutrittskriterien von objektiven Industriestandards hin zu geopolitischen Herkunftsnachweisen der gesamten Lieferkette verschieben, wird der Handlungsspielraum für internationale Hardwareanbieter drastisch beschnitten.
Weiterführende Links:
- Ars Technica Bericht
- Bekanntmachung zum FCC Router Ban