2026년 10월 6일, 미국 플로리다주가 아이오와, 몬태나, 네브래스카 3개 주와 손잡고 글로벌 가정용 라우터 시장 점유율 1위 기업인 TP-Link를 상대로 소송을 제기했다. 연방통신위원회(FCC)가 미국 외 지역에서 생산된 소비자용 라우터에 대한 전면 수입 금지령을 내린 지 불과 6개월 만의 일이다.
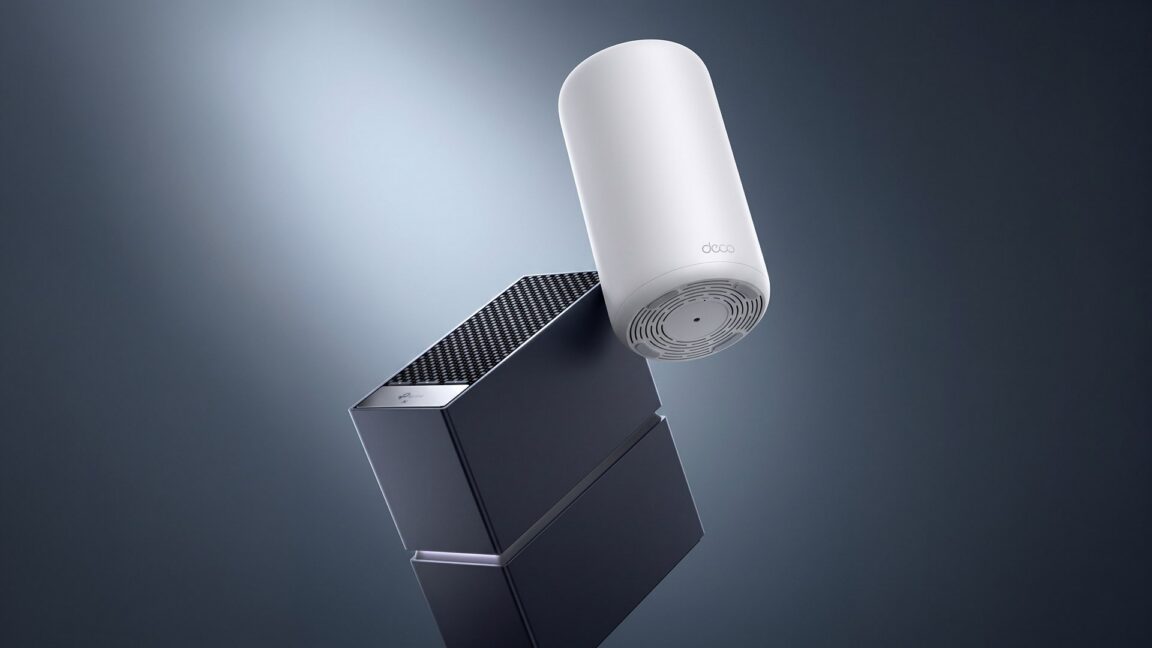 사진: TP-Link의 Archer 8 Ultra 라우터와 Deco 8 Ultra 메시 시스템. 출처: TP-Link(Ars Technica)
지난 6개월간 넷기어(Netgear), 에이수스(Asus), 아마존 이로(Amazon Eero), 심지어 스페이스X 산하 스타링크(Starlink)까지 잇달아 FCC의 금지령 면제 승인을 받아낸 반면, TP-Link는 단 한 건의 면제도 얻지 못했다. 최신 규격인 Wi-Fi 8 지원 라우터의 미국 시장 진입이 가로막히면서, TP-Link는 경쟁사들의 차세대 기술에 맞서 구형 장비만으로 버텨야 하는 처지에 놓였다.
면제 거부가 가로막은 기술 혁신 경로
FCC 금지 조치의 직접적인 여파는 특정 제조사의 제품 수명 주기(라이프사이클)가 강제로 중단되었다는 점이다. 하드웨어 장비가 미국 시장에 진입하려면 FCC의 기기 인증(Equipment Authorization)을 필수적으로 거쳐야 한다. 이 인증을 받지 못하면 Wi-Fi 8 등 최신 표준을 탑재한 신제품을 판매할 수 없으며, 기존 제품군의 부품 변경이나 마이너 개선조차 원천 차단된다.
이미 시장에 출시된 구형 기기에 대해서도 FCC는 펌웨어 업데이트만 허용하는 임시 면제 조치를 내렸을 뿐이며, 이마저도 2027년 3월 1일에 만료된다. 1년 뒤에는 기존 장비의 소프트웨어 취약점을 패치하는 작업조차 법적 분쟁의 대상이 될 수 있다. 규제 당국은 신제품 승인 통로를 차단함으로써 특정 브랜드의 시장 퇴출을 물리적으로 완성하고 있다. 면제 혜택을 주지 않는 것은 차세대 기술 경쟁에 참여할 수 있는 입장권을 몰수하는 것과 다름없다.
힘을 잃은 ‘베트남산’ 원산지 라벨
규제 리스크를 회피하기 위해 TP-Link는 글로벌 하드웨어 기업들이 흔히 쓰는 전형적인 우회 전략을 펼쳤다. 2024년 10월 본사를 캘리포니아주로 이전하고, 미국에 유통되는 모든 장비가 베트남에서 생산된다는 증빙 자료를 주 규제 당국에 제출한 것이다.
하지만 제임스 우트마이어(James Uthmeier) 플로리다주 법무장관은 이러한 공급망 이전을 “허구(fiction)“라고 일축했다. 소장에 인용된 블룸버그의 2025년 4월 조사 자료에 따르면, TP-Link 베트남 공장에서 현지 조달한 자재 비중은 전체 투입 가치의 0.5%에 불과했으며, 나머지 모든 부품은 중국에서 직접 들여온 것으로 드러났다.
규제 당국의 감시망이 단순 최종 조립지를 꿰뚫고 부품 명세서(BOM) 상의 조립 부품 출처까지 직접 추적하기 시작하면서, 해외 공장 이전 전략은 효력을 상실했다. 핵심 부품과 연구개발(R&D) 체계가 여전히 기존 공급망에 종속되어 있는 상황에서, 단순한 최종 조립 단계의 분리는 하드웨어 원산지 추적에 대한 정치적 눈높이를 충족하지 못한다.
규제 무기로 둔갑한 소비자보호법
4개 주 연합 소송의 전술적 선택은 매우 정교하다. 검찰은 입증 책임이 무겁고 모호한 ‘국가 안보’만을 명분으로 내세우지 않고, 주 단위의 구체적인 ‘소비자보호법’을 소송의 핵심 돌파구로 삼았다.
소장은 TP-Link가 자사의 ‘홈실드(HomeShield)’ 보안 서비스가 ‘100% 보호’를 제공한다고 홍보했음에도 불구하고, 실제로는 러시아 정보기관 GRU와 국가 지원 해킹 조직의 표적이 되어 공격에 악용되었다는 점을 지적했다. 검찰은 하드웨어 취약점으로 인한 침해 사고라는 객관적 사실을 허위 광고 및 소비자 기만 혐의라는 법률적 책임으로 전환시킨 것이다.
 사진: 네트워크 장비 취약점은 봇넷 구축이나 중간자 공격을 감행하는 데 흔히 악용된다. 출처: Ars Technica
원고 측은 단순한 판매 금지 명령에 그치지 않고, 위반 건당 최대 1만 달러의 민사 과태료를 청구했다. 피해 대상에 노인, 퇴역 군인, 장애인이 포함될 경우 과태료 상한선은 1만 5,000달러까지 치솟는다. 소비자 권익 보호 체계를 활용해 보안 우려를 제재하는 방식은, 주 정부가 연방 차원의 기술 무역 규제 절차를 거치지 않고도 저비용으로 행사할 수 있는 막강한 법적 무기가 되었다.
안보 대치의 최전선이 된 가정용 게이트웨이
4개 주의 소장은 공유기의 기능을 묘사하면서 일제히 다음과 같은 비유를 사용했다. “라우터는 소비자가 인터넷에 접속할 때 사용하는 가상의 ‘입과 귀’ 역할을 한다. 소비자가 인터넷에 전송하는 모든 내용은 라우터의 입을 통해 나가고, 인터넷에서 되돌아오는 모든 정보는 라우터의 귀를 거친다. 만약 이 장비가 침해당하면 양방향 모두에 거짓말을 속삭이고, 소비자로 위장하며, 소비자 가정 내부에 국가 지원 사이버 공격을 위한 교두보를 마련할 수 있다.”
이러한 의인화된 묘사는 사법 당국이 라우터를 바라보는 근본적인 시각을 드러낸다. 소호(SOHO) 공유기는 1년 365일 전원이 켜져 있고, 펌웨어 업데이트가 거의 이뤄지지 않으며, 공인 인터넷망에 직접 노출되어 있다. 이는 지능형 지속 위협(APT) 조직이 추적이 어려운 은닉형 프록시 네트워크를 구축하기에 가장 완벽한 숙주가 된다. 가정용 게이트웨이는 더 이상 수십 달러짜리 플라스틱 상자가 아니라, 국가 간 기술 패권 대립의 핵심 인프라 방어선으로 규정되고 있다.
TP-Link 측은 이에 대해 미국 프라이버시 규정을 엄격히 준수하고 있으며 제3자 보안 연구소를 통해 철저한 테스트를 거쳤다고 반박했다. 또한 외국 정부와 어떠한 네트워크 데이터도 공유하지 않았으며 앞으로도 공유하지 않을 것이라고 밝혔다. 그러나 유죄 추정의 논리로 작동하는 규제 체계 앞에서 단편적인 기술적 해명은 설득력을 얻기 어렵다. 시장 진입 장벽이 단순 기술 규격 충족에서 공급망 전체의 혈통 검증으로 변질된 이상, 글로벌 하드웨어 기업들이 마주한 규제 포위망은 더욱 견고해질 수밖에 없다.
참고 링크:
- Ars Technica 보도
- FCC 라우터 금지 정책 공고