Am 21. September 2026 um 9:45 Uhr grub sich die Schaufel eines Baggers in den Boden von New Jersey. Binnen Minuten wurden sämtliche ankommenden Flüge für die drei großen New Yorker Drehkreuze sowie für Philadelphia und Boston gestoppt. Das Timing hätte kaum verheerender sein können: Es war die Eröffnungswoche der Generalversammlung der Vereinten Nationen, und rund 130 Staats- und Regierungschefs sowie dutzende Minister trafen zeitgleich in New York ein. Der verkehrsreichste Luftraum der Welt wurde für volle acht Stunden auf Pause gesetzt. Es handelte sich nicht um einen hochentwickelten Cyberangriff, sondern lediglich um eine durchtrennte Telekommunikationsleitung im Erdreich.
Ein Bagger trennt die Hauptleitung: Acht Stunden Stillstand im Luftraum der Ostküste
Die physische Leitungsstörung pflanzte sich rasant durch das Flugsicherungsnetzwerk fort und verursachte eine globale Blockade. Eine kritische Schaltung der Nahbereichsradarkontrolle in Philadelphia (Philadelphia TRACON) fiel schlagartig aus. Die Einrichtung verlor damit auf einen Schlag ihre primäre externe Kommunikationsfähigkeit. TRACON koordiniert Starts und Landungen in einem Radius von 10 bis 50 Meilen um die beteiligten Flughäfen. Ohne Daten- und Sprachverbindungen zu den umliegenden Kontrolltürmen und übergeordneten Streckenkontrollzentren konnten die Fluglotsen die Echtzeitpositionen der Maschinen nicht mehr zuverlässig erfassen. Dutzende Flugzeuge kreisten in Warteschleifen am Himmel oder wichen auf entfernte Ausweichflughäfen aus.
Daten des Flugverfolgungsdienstes FlightAware zeigen, dass US-weit rund 7.000 Flüge verspätet waren oder gestrichen werden mussten. Allein 1.400 dieser Ausfälle entfielen direkt auf die drei großen New Yorker Flughäfen. Am Newark Liberty International Airport, einem zentralen Drehkreuz von United Airlines, wurde mehr als die Hälfte aller Verbindungen annulliert; über 100 Flüge mussten abdrehen. Neben New York erlebte auch Philadelphia zwei aufeinanderfolgende Bodenstopps, bevor der Betrieb mühsam anlief. Der Reagan National Airport in Washington (DCA) stand wegen des massiven Rückstaus über eine Stunde still, während Boston zeitweise keine ankommenden Flüge mehr annehmen konnte.
 Abbildung: Fluganzeigetafel mit massiven Verspätungen und Annullierungen. Quelle: Wikimedia Commons
Der achtstündige Stillstand ließ zehntausende Passagiere in den Terminals stranden. Wirtschaftsverkehr, Frachtlogistik und diplomatische Reisen entlang der gesamten Ostküste gerieten ins Stocken. Bei Tiefbauarbeiten ist das versehentliche Durchtrennen von Glasfaserkabeln ein alltägliches Risiko. Eine ausgereifte Systemarchitektur muss jedoch in der Lage sein, einen solchen lokalen physischen Schaden ohne Totalausfall zu verkraften.
Fehlgeschlagener Failover: Die Backup-Leitung war längst physisch gekappt
Der Vorfall legte eine gravierende Schwachstelle im Systemdesign offen: Die physische Redundanz, in die die Federal Aviation Administration (FAA) immense Summen investiert hatte, versagte auf ganzer Linie. Nachdem die primäre Leitung gekappt worden war, initiierten die Systemingenieure einen Failover auf die redundante Glasfaserstrecke. Vor Ort stellte sich heraus, dass auch diese Ersatzleitung physisch unterbrochen war. Bis zu genau dem Moment, in dem die Umschaltung lebensnotwendig war, wusste niemand, wie lange der Ersatzstrang bereits tot war – Tage, Wochen oder gar Monate.
FAA-Administrator Bryan Bedford bestätigte das Desaster im Nachgang: Beim Versuch, auf die Backup-Infrastruktur auszuweichen, stießen die Techniker auf eine massive Unterbrechung, deren Instandsetzung rund 13 Stunden in Anspruch nehmen würde. Im zivilen Luftverkehr entspricht ein 13-stündiges Wartungsfenster dem Totalausfall des Systems. Den Lotsen blieb nichts anderes übrig, als auf die provisorische Verlegung neuer Ersatzschaltungen zu warten. Erst nach vollen acht Stunden konnte der Flughafen Newark wieder erste Landungen abwickeln.
Dies offenbart den zentralen Trugschluss passiver Notfallkonzepte. Eine vermeintlich hochverfügbare Architektur, die erst im Ernstfall beim Umschalten bemerkt, dass ihre letzte Schutzlinie längst offline ist, bietet keine echte Sicherheit. Statische Kaltreserven sind keine Redundanz, sondern lediglich Beruhigungspillen auf dem Papier. Der einzige Wert eines Ausfallmechanismus liegt darin, dass das System die Einsatzbereitschaft des redundanten Pfades permanent und unter realen Bedingungen validiert.
Verlegung im selben Graben: Wo der Bagger zuschlägt, hilft keine Redundanz
Für Telekommunikationsingenieure kam der Ausfall der Reserveleitung keineswegs überraschend. Er entspricht vielmehr einer verbreiteten Praxis im Leitungsbau. Um Tiefbaukosten und Trassengebühren zu minimieren, verlegen Bauunternehmen und Netzbetreiber nominell „redundante“ Glasfaserstränge häufig im selben Bündel oder direkt im selben Kabelgraben. Fährt dann die Schaufel eines Baggers ins Erdreich, werden Haupt- und Ersatzleitung mit einem einzigen Schnitt durchtrennt. Die angebliche physische Trennung entpuppt sich als Illusion.
In der Community auf Hacker News teilten Netzwerkingenieure ernüchternde Erfahrungen aus der Praxis. Ein Betreiber eines multinationalen Backbones berichtete von einem neuralgischen Streckenabschnitt von zwei Meilen, auf dem Haupt- und Backup-Trasse aus reiner Bequemlichkeit auf derselben Straßenseite im selben Graben geführt wurden. Die Anmietung von Dark Fiber bei Drittanbietern verstärkt den Blackbox-Effekt zusätzlich: Der Schnitt bei einem unbekannten Subunternehmer kann unversehens die Flugsicherung über mehrere Bundesstaaten hinweg lahmlegen. In Ingenieurskreisen kursiert dazu ein bekannter Witz: Wer sich in der Wildnis verirrt, vergräbt am besten ein Stück Glasfaser im Boden; innerhalb einer Stunde taucht garantiert ein Bagger auf, um es durchzureißen, und man kann per Anhalter nach Hause fahren.
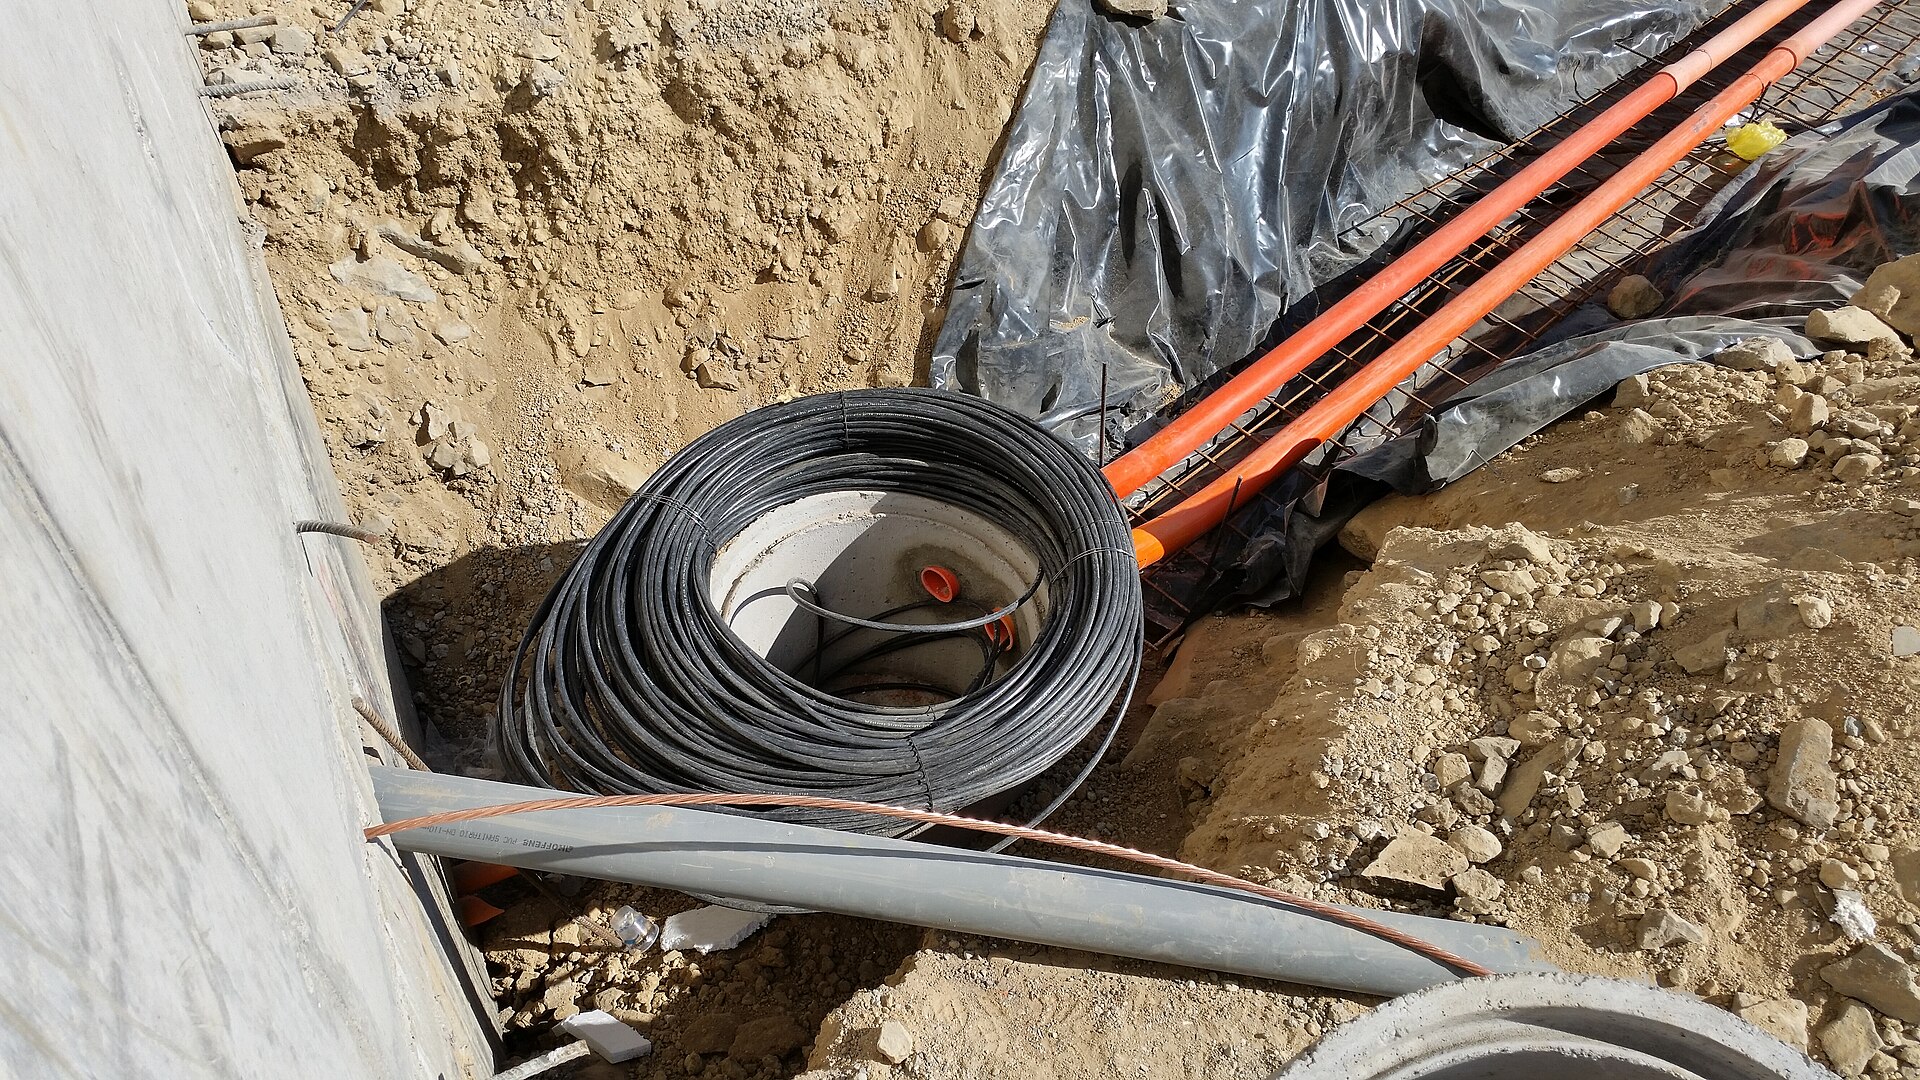 Abbildung: Glasfaserkabel bei der Verlegung im Feld: Eine einzige Trasse bündelt oft kritische Kommunikationsverbindungen. Quelle: Wikimedia Commons
Auch die Verantwortlichkeiten bleiben verfahren. US-Verkehrsminister Sean Duffy machte zunächst ein Bauteam von Amtrak in New Jersey für den Kabelschnitt verantwortlich. Amtrak dementierte umgehend. Die Verkehrsbehörde NJ Transit erklärte daraufhin, ihr Bautrupp habe mehr als zehn Fuß von den markierten kommunalen Leitungen entfernt gearbeitet, und leitete eine Untersuchung ein, ob die Markierungen von Verizon oder einem anderen Subunternehmer fehlerhaft angebracht worden waren. In der rauen Realität genügen wenige Fuß Abweichung auf einem Lageplan, um eine mit Milliarden errichtete Verfügbarkeitsfestung zum Einsturz zu bringen.
12,5 Milliarden Dollar kaufen keine moderne Kommunikationsarchitektur
Hinter dem Bauunfall verbirgt sich eine noch tiefere strukturelle Krise: Die Telekommunikationsbasis der US-Flugsicherung ist weit stärker veraltet, als die Öffentlichkeit ahnt. Es war keineswegs das erste Mal, dass Philadelphia TRACON wegen Kommunikationsausfällen kollabierte. Bereits im Mai 2025 legte ein ähnlicher Zwischenfall die Einrichtung lahm. Im Jahr davor sorgte ein weiterer Telekommunikationsausfall für den Totalausfall aller Datenleitungen an diesem Standort.
Solche hochfrequenten Systemausfälle sind der unvermeidliche Zinseszins jahrzehntelang angehäufter technischer Schulden. Um das marode Netz zu sanieren, bewilligte der Kongress im vergangenen Jahr 12,5 Milliarden Dollar zur Modernisierung der Flugsicherung. Verkehrsminister Duffy betonte jedoch unmissverständlich, dass für den vollständigen Umbau weitere 17,5 Milliarden Dollar erforderlich seien. Der derzeitige Zustand sei für die Vereinigten Staaten schlichtweg inakzeptabel.
Doch Geld allein heilt keine veralteten Ingenieursparadigmen. Wer 12,5 Milliarden Dollar in ein System pumpt, das weiterhin auf Kaltreservemodellen basiert, füllt lediglich alte Löcher. Das schafft nicht die Hochzuverlässigkeit, die ein moderner Luftraum erfordert. Die Investitionen müssen in die Neuausrichtung der Betriebsphilosophie fließen und den Grundprinzipien moderner verteilter Systeme folgen.
Redundanz muss ihre Funktionsfähigkeit kontinuierlich selbst beweisen
Der achtstündige Stillstand des Flugverkehrs an der Ostküste ist eine bittere Lektion für alle Infrastrukturingenieure. Weder Verizon noch die FAA konnten die entscheidende Frage beantworten: Wer überwachte eigentlich den Zustand der Backup-Leitung, bevor der Bagger ins Hauptkabel grub?
In einer zeitgemäßen Hochverfügbarkeitsarchitektur darf ein Backup-Knoten niemals regungslos verharren. Er muss entweder kontinuierlich über Heartbeat-Mechanismen überwacht werden oder in einer Aktiv-Aktiv-Konfiguration permanent echten Produktivverkehr transportieren. Reine Kaltreserven verschleiern in modernen Systemen lediglich den schleichenden Zerfall der Infrastruktur. Das Funktionieren eines nationalen Verkehrsnetzes darf nicht von einem stummen Glasfaserkabel abhängen, über das seit Wochen kein Datenpaket geflossen ist. Dieses trügerische Gefühl von Redundanz ist selbst der gefährlichste Single Point of Failure.
Infrastrukturentwickler müssen sich von der Vorstellung verabschieden, ein Projekt sei mit der bloßen Verlegung beendet. Eine Ersatzleitung, deren Funktionsfähigkeit nicht in Echtzeit verifiziert wird, existiert aus ingenieurtechnischer Sicht nicht. Systeme müssen ihre Einsatzbereitschaft im laufenden Betrieb kontinuierlich automatisiert unter Beweis stellen. Andernfalls wird der nächste Schaufelhieb ins Erdreich erneut den am dichtesten belegten Luftraum der Erde mühelos zum Stillstand bringen.
Weiterführende Links:
- Diskussion auf Hacker News (item?id=49791509)
- Offizieller Bericht der Federal Aviation Administration (FAA)
- Stellungnahmen von NJ Transit und Amtrak