El 21 de septiembre de 2026, a las 9:45 de la mañana, la pala de una excavadora golpeó el terreno en Nueva Jersey. En cuestión de minutos, las operaciones de llegada en los tres grandes aeropuertos de Nueva York, en Filadelfia y en Boston quedaron completamente paralizadas. El momento no pudo ser más inoportuno: coincidía con la semana de alto nivel de la Asamblea General de las Naciones Unidas, con cerca de 130 jefes de Estado y decenas de ministros llegando a Nueva York. El espacio aéreo más congestionado del planeta se vio forzado a pulsar el botón de pausa durante ocho horas. No fue obra de un ciberataque sofisticado: bastó con cortar un cable de telecomunicaciones corriente bajo tierra.
Una excavadora corta la troncal: ocho horas de parálisis en el espacio aéreo de la Costa Este
Esta avería en la capa física se propagó a través de la red de control de tráfico aéreo hasta colapsar todo el sistema. Un circuito crítico que daba servicio al Centro de Control de Aproximación por Radar de Filadelfia (Philadelphia TRACON) cayó de forma fulminante. La instalación perdió de inmediato su capacidad primordial de comunicación con el exterior. El TRACON se encarga de coordinar despegues y aterrizajes en un radio de 10 a 50 millas alrededor de los aeropuertos. Al perder los enlaces de voz y datos con las torres adyacentes y los centros de control de ruta en altura, los controladores se quedaron sin la posición en tiempo real de las aeronaves. Los aviones en vuelo tuvieron que entrar en esperas circulares o desviarse hacia aeropuertos alternativos.
Según las estadísticas de FlightAware, unos 7.000 vuelos sufrieron retrasos o cancelaciones en todo Estados Unidos. Más de 1.400 de estas incidencias afectaron directamente a los tres aeropuertos del área metropolitana de Nueva York. En el aeropuerto de Newark, base principal de United Airlines, se canceló más de la mitad del programa diario y más de 100 aeronaves se vieron forzadas a desviarse. Además de Nueva York, Filadelfia sufrió dos paradas en tierra consecutivas antes de recuperar una precaria normalidad. El Aeropuerto Nacional Reagan de Washington (DCA) detuvo sus operaciones más de una hora por la congestión acumulada, y Boston Logan tuvo que cerrar temporalmente la recepción de vuelos entrantes por saturación.
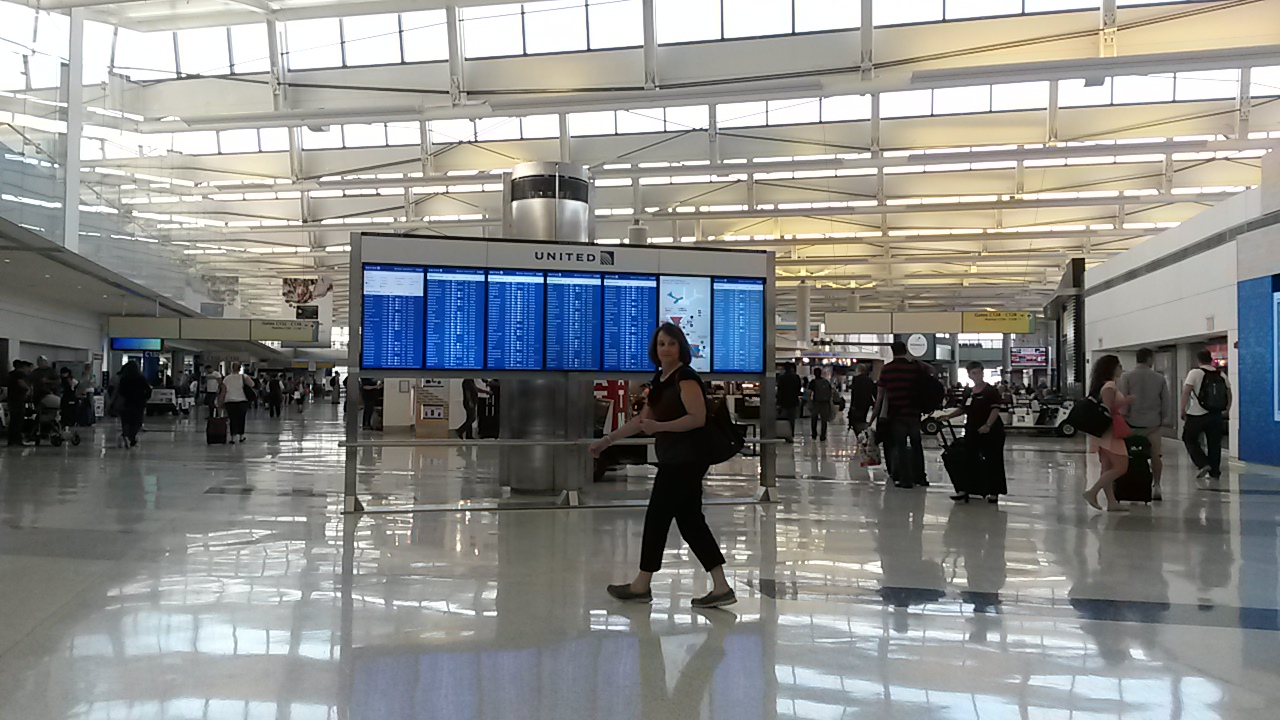 Imagen: Pantalla de información de vuelos con cancelaciones y retrasos masivos. Fuente: Wikimedia Commons
Ocho horas de parálisis dejaron a decenas de miles de pasajeros varados en las terminales. El transporte de negocios, la logística de mercancías y los desplazamientos diplomáticos a lo largo de toda la Costa Este quedaron bloqueados. La rotura de cables de fibra óptica por obras civiles es un incidente habitual y previsible. Cualquier arquitectura de red madura y crítica debe ser capaz de absorber ese nivel de daño físico local sin despeinarse.
El fallo del failover: la fibra de respaldo ya estaba desconectada
El siniestro dejó al descubierto una vulnerabilidad estructural gravísima: la redundancia física en la que la Administración Federal de Aviación (FAA) había invertido sumas multimillonarias no sirvió de nada. Tras seccionarse la línea principal, los ingenieros de sistemas activaron la conmutación por error (failover) para transferir el tráfico a la fibra de reserva. Para su estupor, descubrieron que el trazado de respaldo también estaba cortado físicamente. Hasta ese instante crítico en que se necesitó la conmutación, nadie sabía cuánto tiempo llevaba rota: podían ser días, semanas o meses.
El administrador de la FAA, Bryan Bedford, confirmó los hechos a posteriori: al intentar desviar las comunicaciones hacia el enlace secundario, los técnicos se toparon con otra rotura de gran envergadura cuya reparación requeriría unas 13 horas de trabajo. En la aviación comercial, un tiempo de inactividad de 13 horas equivale a la caída total del sistema. Los centros de control no tuvieron más remedio que esperar a que las operadoras tendieran circuitos provisionales de emergencia. El aeropuerto de Newark tardó ocho horas completas en volver a admitir aterrizajes.
Esto revela la debilidad fundamental del diseño de alta disponibilidad pasivo. Que una arquitectura supuestamente tolerante a fallos no descubra que su última línea de defensa está desconectada hasta el mismo momento en que intenta recurrir a ella resulta inadmisible. Las reservas frías y estáticas no constituyen una verdadera redundancia: no son más que placebos dibujados en un plano. El único valor real de un mecanismo de redundancia radica en que el sistema certifique de forma continua que la vía alternativa está operativa.
Cables en la misma zanja: la falsa ilusión de la redundancia física
Para los ingenieros de telecomunicaciones, que la fibra de reserva estuviera cortada no supuso ninguna sorpresa. De hecho, encaja con las prácticas habituales en el tendido de infraestructuras. Para abaratar los costes de excavación y el arrendamiento de canalizaciones, las contratas suelen agrupar múltiples trazados de fibra nominalmente “redundantes” dentro de la misma manguera o enterrarlos en la misma zanja. Cuando la pala de una excavadora penetra en la tierra, rebana las rutas principal y secundaria de un solo tajo. El aislamiento físico era pura ficción.
En Hacker News, varios ingenieros de redes compartieron experiencias similares del sector. Un operador troncal transcontinental reconoció que, en un tramo clave de dos millas, había tendido los cables primario y secundario en el mismo margen de la carretera por pura comodidad económica. Alquilar fibra oscura a terceros amplía el efecto de caja negra: la rotura en la línea de un subcontratista desconocido puede derribar el control aéreo de varios estados. En los círculos técnicos circula una vieja broma: si te pierdes en el monte, entierra un trozo de cable de fibra óptica; antes de una hora aparecerá una excavadora para romperlo y podrás pedirle al conductor que te lleve a casa.
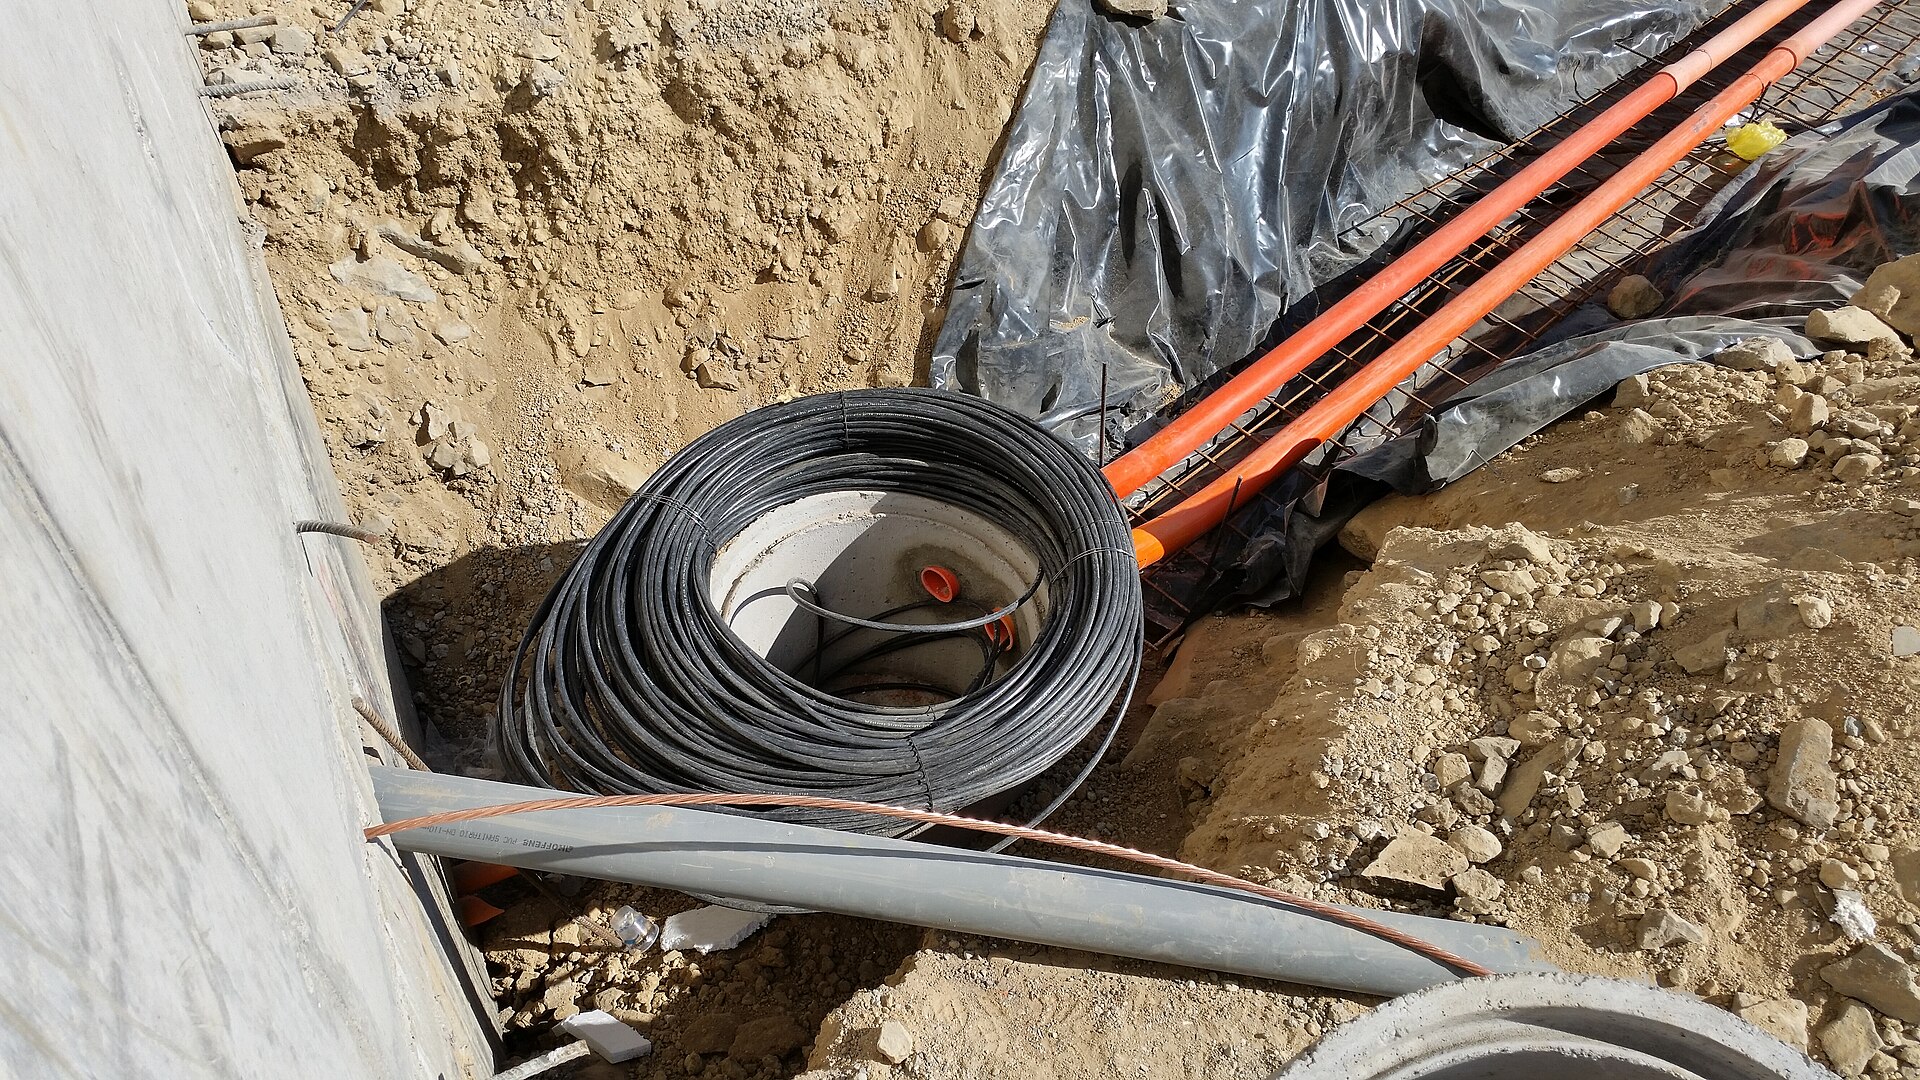 Imagen: Tendido de cable de fibra óptica: una sola infraestructura suele concentrar enlaces de comunicación críticos. Fuente: Wikimedia Commons
La atribución de responsabilidades continúa siendo un laberinto. El secretario de Transporte, Sean Duffy, acusó inicialmente a una cuadrilla de Amtrak de haber cortado la fibra en Nueva Jersey. Amtrak emitió un desmentido fulminante. Poco después, NJ Transit aseguró que su equipo trabajaba a diez pies de distancia de las marcas de canalizaciones municipales, y abrió una investigación para averiguar si la señalización en el asfalto la había trazado erróneamente Verizon u otro contratista. En el mundo real, un desajuste de unos pocos palmos en un plano basta para desmoronar un escudo de disponibilidad valorado en millones de dólares.
12.500 millones de dólares no bastan para comprar una arquitectura moderna
Detrás del accidente se esconde otra realidad incontestable: el envejecimiento de las infraestructuras de comunicación del control aéreo estadounidense supera cualquier previsión razonable. No es la primera vez que el TRACON de Filadelfia queda inoperativo por problemas de red. En mayo de 2025, la misma instalación sufrió un corte severo por causas parecidas, y el año anterior otra avería de telecomunicaciones tumbó todos sus enlaces de datos.
Estas interrupciones reiteradas son la factura inevitable de una deuda técnica acumulada durante décadas. Para sanear este entramado obsoleto, el Congreso aprobó el año pasado una partida de 12.500 millones de dólares destinada a actualizar las redes del tráfico aéreo. El secretario Duffy dejó claro que culminar la modernización exigirá otros 17.500 millones adicionales, y afirmó tajantemente que la fragilidad actual es inaceptable para los Estados Unidos.
Sin embargo, las inyecciones presupuestarias no resuelven por sí solas el atraso de los paradigmas de ingeniería. Si un sistema financiado con 12.500 millones sigue funcionando bajo esquemas de respaldo en frío, el dinero solo servirá para tapar goteras históricas. Eso no genera la alta fiabilidad que exige la aviación moderna. Las inversiones deben destinarse a reformular los criterios operativos y alinearse con los principios fundamentales de los sistemas distribuidos modernos.
Un mecanismo de redundancia debe demostrar continuamente que está vivo
Las ocho horas de parálisis aérea en la Costa Este han supuesto una lección magistral para todos los ingenieros de infraestructuras. Ni Verizon, afanándose en empalmar cristales rotos, ni la FAA, desbordada por mantener la seguridad, tenían respuesta para la pregunta elemental: antes de que la excavadora partiera el cable principal, ¿quién estaba monitorizando la disponibilidad real de la línea de reserva?
En una arquitectura de alta disponibilidad digna de tal nombre, los nodos de respaldo no pueden permanecer inertes. Deben participar en sondeos periódicos de latido (heartbeats) o integrarse en arquitecturas activo-activo que canalicen tráfico real de forma ininterrumpida. En la ingeniería contemporánea, los respaldos fríos solo sirven para enmascarar la degradación silenciosa de los sistemas. El funcionamiento de toda una red de transporte no puede dejarse en manos de una fibra inerte por la que hace semanas que no circula un solo paquete. Esa falsa sensación de seguridad es, en sí misma, el mayor punto único de fallo.
Los diseñadores de infraestructuras deben erradicar la creencia de que un proyecto termina al dar por concluida la obra civil. Un enlace de reserva que no se valida en tiempo real no existe a efectos de ingeniería. El sistema debe demostrar constantemente su propia supervivencia por vías automatizadas. De lo contrario, la próxima pala que se hunda en el barro volverá a dejar en tierra, con pasmosa facilidad, el tráfico aéreo más denso del planeta.
Enlaces de referencia:
- Debate en Hacker News (item?id=49791509)
- Informe oficial de incidencias de la Administración Federal de Aviación (FAA)
- Comunicados de NJ Transit y Amtrak