Le 21 septembre 2026, à 9 h 45, le godet d’une pelleteuse s’enfonce dans la terre du New Jersey. En quelques minutes, tous les vols à destination des trois grands aéroports new-yorkais, de Philadelphie et de Boston sont brutalement interrompus. Le calendrier ne pouvait guère être plus critique : c’était la semaine de haut niveau de l’Assemblée générale des Nations unies, avec l’arrivée progressive à New York de quelque 130 chefs d’État et de dizaines de ministres. L’espace aérien le plus saturé de la planète s’est retrouvé mis sur pause pendant huit heures. Il ne s’agissait nullement d’une cyberattaque sophistiquée, mais simplement d’un câble de télécommunication ordinaire sectionné sous terre.
Une pelleteuse tranche l’artère centrale : huit heures de paralysie aérienne sur la côte Est
Cette défaillance au niveau de la couche physique s’est répercutée le long du réseau de contrôle aérien, entraînant un blocage généralisé. Un circuit de communication critique du centre de contrôle d’approche radar de Philadelphie (Philadelphia TRACON) a cessé de fonctionner, privant instantanément l’infrastructure de ses liaisons externes principales. Le TRACON assure la régulation des décollages et atterrissages dans un rayon de 10 à 50 milles nautiques autour des plateformes aéroportuaires. Privés de liaisons vocales et de données fiables avec les tours de contrôle voisines et les centres de contrôle en route, les aiguilleurs du ciel ne pouvaient plus suivre la position en temps réel des appareils. Des dizaines d’avions ont dû être placés en circuits d’attente ou déroutés vers des pistes de dégagement.
D’après les relevés de FlightAware, environ 7 000 vols ont été retardés ou annulés à travers les États-Unis. Plus de 1 400 de ces perturbations se sont concentrées directement sur les trois aéroports de l’agglomération new-yorkaise. À Newark Liberty, plaque tournante majeure de United Airlines, plus de la moitié des vols prévus ont été supprimés et plus de 100 appareils ont été contraints de se dérouter. Au-delà de New York, Philadelphie a essuyé deux arrêts au sol consécutifs avant de rétablir péniblement son trafic. L’aéroport national Reagan de Washington (DCA) a suspendu ses opérations pendant plus d’une heure face à l’engorgement, tandis que Boston Logan a dû cesser temporairement d’accueillir les vols à l’arrivée en raison de la saturation en aval.
 Illustration : Panneau d’information des vols affichant des annulations et retards massifs. Source : Wikimedia Commons
Cette paralysie de huit heures a laissé des dizaines de milliers de passagers bloqués dans les aérogares. Les déplacements d’affaires, le fret logistique et les convois diplomatiques de toute la côte Est se sont retrouvés paralysés. Sur les chantiers de génie civil, l’arrachement d’une fibre optique constitue un aléa classique et prévisible. Une architecture réseau mature et critique doit être en mesure d’absorber ce degré de dommage physique local sans fléchir.
Basculement impossible : la fibre de secours était déjà physiquement rompue
L’incident a mis à nu une faille architecturale béante : la redondance physique dans laquelle la Federal Aviation Administration (FAA) avait investi des sommes colossales est restée lettre morte. Une fois la ligne principale coupée, les ingénieurs réseau ont lancé la procédure de basculement vers la liaison de secours. Ils ont alors découvert avec stupeur que cette dernière était elle aussi physiquement sectionnée. Jusqu’au moment précis où la bascule s’est avérée vitale, personne ne savait depuis combien de temps elle était hors service : des jours, des semaines, voire des mois entiers.
L’administrateur de la FAA, Bryan Bedford, a confirmé ultérieurement l’ampleur du problème : en tentant de basculer vers la route redondante, les équipes ont constaté une rupture majeure nécessitant environ 13 heures de travaux de raccordement. Dans l’aviation commerciale, une indisponibilité de 13 heures équivaut à un anéantissement pur et simple du système. Le centre de contrôle n’a eu d’autre choix que d’attendre la pose en urgence de nouvelles liaisons de contournement. L’aéroport de Newark n’a pu rouvrir ses pistes aux atterrissages qu’après huit longues heures d’interruption.
Cet épisode illustre le travers fondamental des mécanismes de secours passifs. Pour une architecture censée garantir une haute disponibilité, découvrir que son ultime ligne de défense est hors ligne au moment même où l’on tente de l’activer est inacceptable. Les liaisons de réserve statiques ne constituent pas une véritable redondance : elles ne sont que des placebos sur un schéma directeur. La seule valeur d’un mécanisme de secours réside dans la vérification permanente et automatisée de son état opérationnel.
Deux câbles dans la même tranchée : l’illusion de l’isolation physique
Pour les ingénieurs réseaux familiers des infrastructures de télécommunications, la rupture de la fibre de secours n’avait rien d’une surprise. Elle reflète au contraire une pratique courante dans l’industrie. Afin de réduire les coûts d’excavation et les redevances d’occupation du domaine public, les maîtres d’œuvre regroupent fréquemment plusieurs liaisons théoriquement « redondantes » dans la même gaine ou les enfouissent côte à côte dans une même tranchée. Lorsqu’une pelleteuse plonge son godet dans le sol, elle tranche d’un seul coup les lignes principale et secondaire. La redondance physique n’était qu’une fiction administrative.
Sur Hacker News, plusieurs ingénieurs ont partagé des anecdotes éclairantes sur les réalités du terrain. Un opérateur de réseau dorsal international a ainsi reconnu avoir posé, sur un tronçon critique de deux milles, ses câbles primaire et secondaire du même côté d’une autoroute pour de simples raisons d’économie. La location de fibre noire auprès de tiers accentue encore cet effet de boîte noire : la rupture d’un câble appartenant à un sous-traitant obscur suffit à paralyser le contrôle aérien de plusieurs États. Dans le milieu des télécoms circule une vieille plaisanterie : si vous êtes perdu en pleine forêt, enterrez un tronçon de fibre optique ; dans l’heure qui suit, une pelleteuse surgira pour le sectionner, et vous n’aurez plus qu’à monter à bord pour rentrer chez vous.
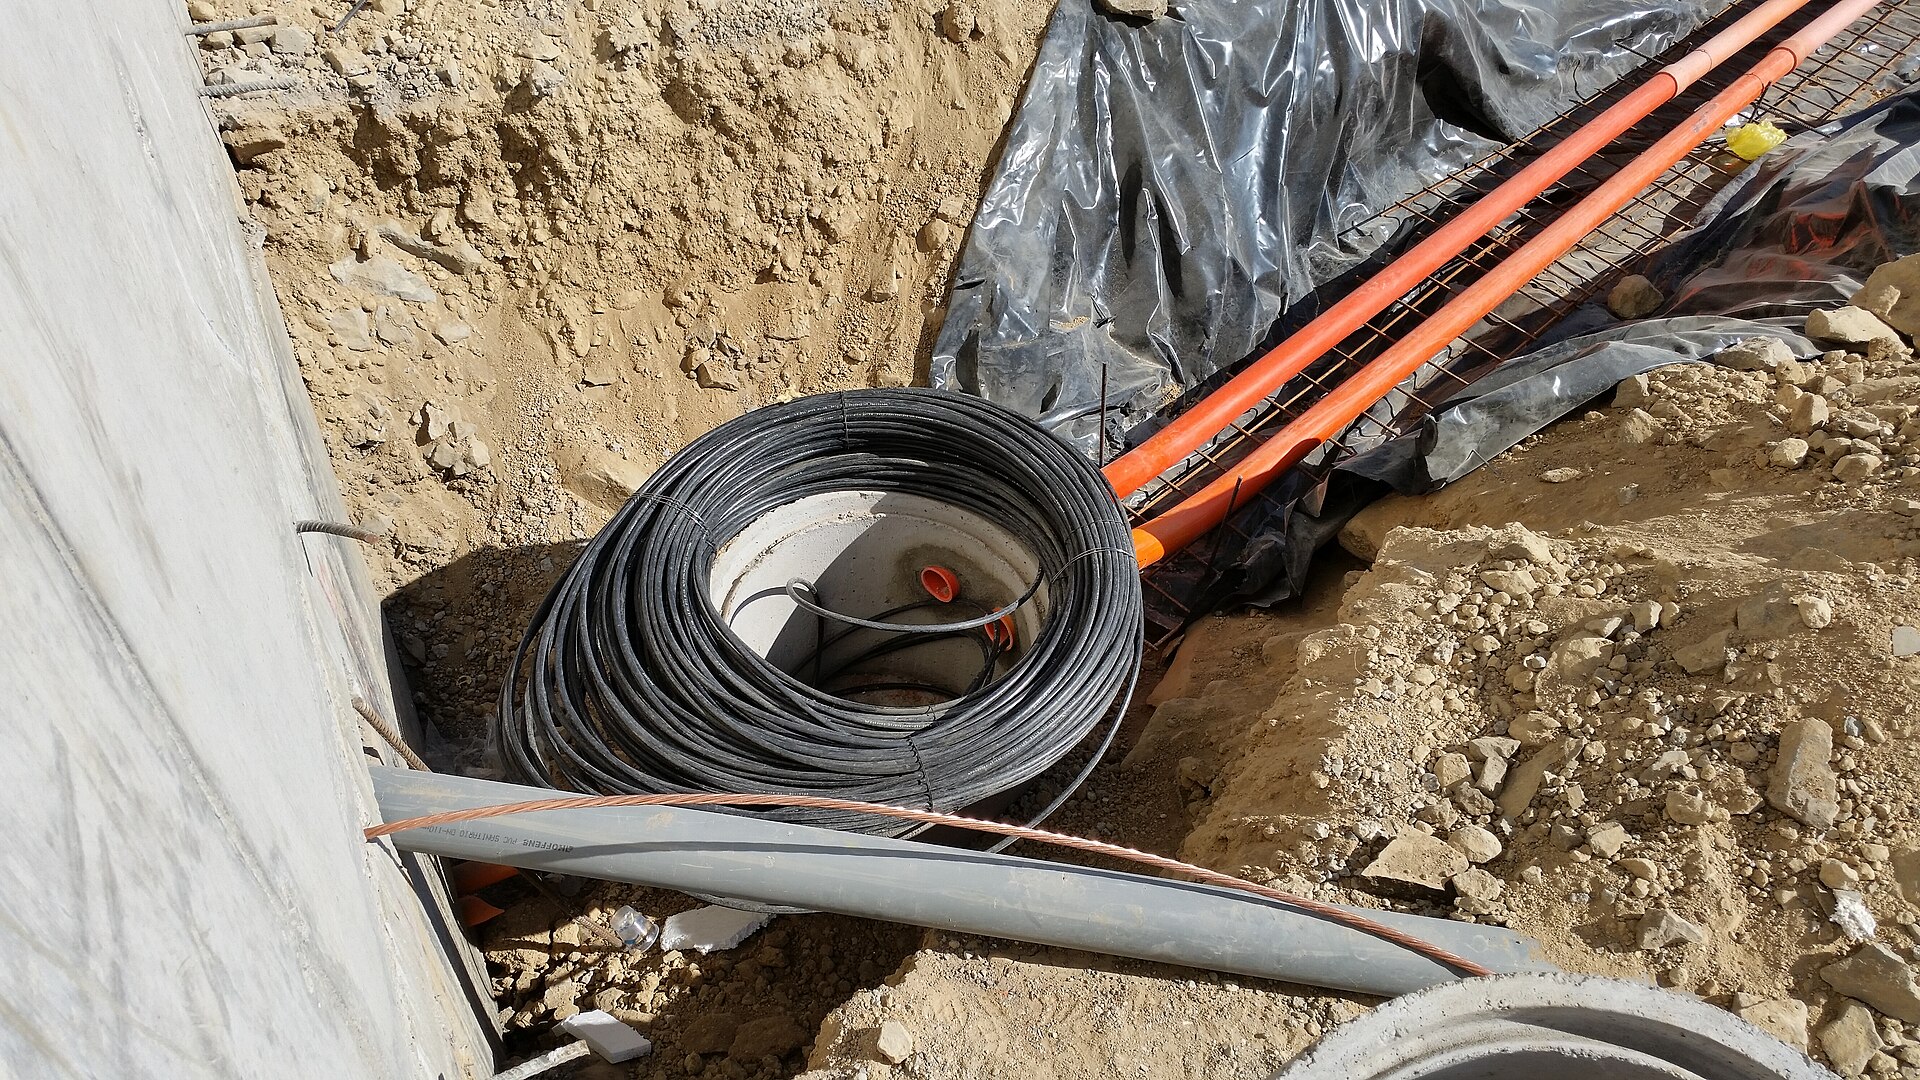 Illustration : Pose de câbles à fibre optique sur le terrain : une seule tranchée concentre souvent des liaisons de communication critiques. Source : Wikimedia Commons
L’attribution des responsabilités demeure particulièrement confuse. Le secrétaire aux Transports, Sean Duffy, a d’abord accusé une équipe de chantier d’Amtrak d’avoir sectionné la fibre dans le New Jersey. Amtrak a immédiatement publié un démenti formel. L’agence NJ Transit a ensuite soutenu que son équipe opérait à plus de dix pieds du marquage au sol des réseaux municipaux, et qu’une enquête devait déterminer si les tracés avaient été mal positionnés par Verizon ou par un autre prestataire. Dans la réalité brutale des chantiers de travaux publics, un écart de quelques dizaines de centimètres sur un plan d’implantation suffit à anéantir des défenses de haute disponibilité financées à coups de milliards.
12,5 milliards de dollars ne suffisent pas à acheter une architecture moderne
Derrière ce coup de pelleteuse se cache une réalité plus sombre : la vétusté des infrastructures de communication du contrôle aérien américain dépasse tout ce que l’on pouvait imaginer. Ce n’était nullement la première fois que le TRACON de Philadelphie se retrouvait paralysé par un incident télécom. En mai 2025, la même installation avait subi une panne majeure pour des raisons comparables, et l’année précédente, un autre dysfonctionnement avait déjà mis hors service l’ensemble de ses liaisons de données.
Ces pannes récurrentes sont le prix inévitable d’une dette technique accumulée depuis des décennies. Pour rénover ce réseau vieillissant, le Congrès a alloué l’an dernier 12,5 milliards de dollars à la modernisation des télécommunications du trafic aérien. Le secrétaire Duffy a clairement indiqué que l’achèvement du chantier nécessiterait 17,5 milliards de dollars supplémentaires, qualifiant la fragilité actuelle d’inacceptable pour les États-Unis.
Mais l’injection massive de capitaux ne peut à elle seule corriger un paradigme d’ingénierie dépassé. Déployer un budget de 12,5 milliards de dollars pour pérenniser des systèmes reposant toujours sur des architectures de veille passive (« cold standby ») revient à combler d’anciennes brèches sans résoudre le fond du problème. Cela ne produira jamais la haute résilience requise par le contrôle aérien moderne. Ces sommes colossales doivent être investies dans la refonte des doctrines d’exploitation, alignées sur les exigences élémentaires des systèmes distribués modernes.
La redondance doit continuellement prouver son état de fonctionnement
Ces huit heures de paralysie aérienne sur la côte Est constituent un cas d’école pour tous les ingénieurs d’infrastructure. Ni Verizon, occupé à souder dans l’urgence des brins de verre brisés, ni la FAA, à la peine pour maintenir les flux aériens, n’avaient de réponse à la question fondamentale : avant que la pelleteuse n’attaque la conduite principale, qui surveillait réellement l’état de santé de la fibre de secours ?
Au sein d’une architecture de télécommunication hautement disponible digne de ce nom, un nœud de secours ne doit jamais rester inerte. Il doit impérativement faire l’objet de contrôles de présence (« heartbeats ») réguliers ou s’inscrire dans une architecture actif-actif véhiculant en continu une fraction du trafic de production. Dans l’ingénierie moderne, le secours passif ne fait que masquer le pourrissement progressif des équipements. La continuité opérationnelle de tout un réseau de transport ne peut reposer sur un brin de verre silencieux qui n’a pas vu passer le moindre paquet depuis des semaines. Cette fausse impression de sécurité constitue en elle-même le plus dangereux des points uniques de défaillance (SPOF).
Les concepteurs d’infrastructures doivent abandonner l’illusion selon laquelle un déploiement s’achève avec la fin des travaux de voirie. Une liaison de secours qui ne peut être vérifiée en temps réel n’existe tout simplement pas sur le plan de l’ingénierie. Le système doit démontrer en permanence et de façon automatisée qu’il est en état de marche. Faute de quoi, le prochain coup de pelleteuse replongera avec la même facilité déconcertante l’espace aérien le plus encombré du monde dans un chaos total.
Liens de référence :
- Discussion sur Hacker News (item?id=49791509)
- Rapport d’incident officiel de la Federal Aviation Administration (FAA)
- Déclarations de NJ Transit et d’Amtrak