382 Upvotes lüften die optische Tarnung
Im September 2026 kletterte eine schlanke, ausschließlich im Browser laufende Webanwendung namens Bastardica an die Spitze der Hacker-News-Community und sicherte sich mit 382 Upvotes den zweiten Platz des Tages. Ohne komplexe verteilte Systeme oder aufwendige Serverinfrastrukturen bot sie eine unkomplizierte Weboberfläche für eine scheinbar simple Aufgabe: zwei der verbreitetsten Fließtextschriften zu zerlegen und neu zusammenzusetzen. Leser überfliegen täglich zehntausende Zeichen auf Bildschirmen, doch kaum jemand achtet auf die exakte geometrische Form einzelner Glyphen. Das Tool traf genau diesen kognitiven und visuellen blinden Fleck.
Die Website bietet einen hochgradig automatisierten Workflow. Anwender wählen eine Basisschriftart, bestimmen eine Beimischungsschrift, legen die Frequenz des Austauschs fest und erhalten im Browser eine sofortige Live-Vorschau der manipulierten Schriftdatei. Das System exportiert die Ergebnisse direkt in die Formate TTF, OTF und WOFF2. Was als typografischer Streich begann, wurde so zu einer industrietauglichen Pipeline ausgebaut.
Frontend-Entwicklern ist eine grundlegende Tatsache vertraut: Um das menschliche Auge zu täuschen, ist die Manipulation der Glyphenzuordnung auf Schriftebene ungleich günstiger und unauffälliger als die direkte Veränderung des Textinhalts. Eine Änderung des eigentlichen Textes löst sofort Prüfmechanismen zur Inhaltsmoderation oder Filter gegen Datenlecks aus. Tauscht man hingegen nur das äußere Schriftbild aus, schöpfen weder automatisierte Systeme noch menschliche Leser Verdacht. Die visuelle Autorität eines Textes auf dem Bildschirm entspringt nicht der typografischen Perfektion des Schriftdesigns, sondern der Bequemlichkeit des menschlichen Blicks, der selten ein zweites Mal hinsieht.
Lokale Ausführung eliminiert Täuschungskosten und Überwachungsspuren
Die von Bastardica gewählte Architektur schließt eine serverseitige Rückverfolgung oder forensische Erfassung von vornherein aus. Das Tool verzichtet vollständig auf klassische Rendering-Server und bindet mithilfe von Pyodide eine vollständige Python-Laufzeitumgebung via WebAssembly direkt in das Browser-Frontend ein. In Kombination mit der spezialisierten Schriftbearbeitungsbibliothek fontTools erfolgen Glyphen-Parsing, Permutationsregeln und die Neukonfektionierung der Binärdateien lautlos im lokalen Arbeitsspeicher des Nutzers. Dieser Verzicht auf Serverressourcen spart nicht nur Betriebskosten, sondern schafft auch ein schwer abzuwehrendes Bedrohungsszenario.
Die rein lokale Ausführung bedeutet, dass die erzeugten Schriftdateien zu keinem Zeitpunkt über ein externes Netzwerk übertragen werden. Es fallen keine Server-Zugriffsprotokolle an, es gibt keine ausgehenden API-Aufrufe, und die Erstellung getarnter Schriften bleibt auf Infrastrukturebene unsichtbar. Vom Einstellen der Parameter bis zum Download der fertigen Schrift vergehen nur wenige Sekunden.
Bislang erforderte das Modifizieren von Schriftdateien teure Spezialsoftware wie Glyphs oder FontForge sowie fundierte typografische Kenntnisse. Diese Einstiegshürde wurde nun durch ein einfaches Browserskript vollständig eingeebnet. Jeder kann über einen Weblink ohne Spuren visuelle Verwirrung stiften. Sobald tiefergehende Schriftmanipulationen in einer statischen Webseite gekapselt sind, bricht das auf technischer Reibung basierende Sicherheitsmodell zusammen.
Vom sieben Jahre alten Netzwitz zu sechs einsatzbereiten Presets
Der Ursprung des gesamten Projekts reicht bis ins Jahr 2019 zurück, als der Tumblr-Nutzer ommanyte einen kurzen Scherz veröffentlichte. Dieser spontane Einfall wurde in einem Screenshot festgehalten, der bis heute in der Dokumentation des Projekt-Repositorys archiviert ist. Entwickler weiweihuanghuang griff die Idee auf und entwickelte daraus das unter der AGPLv3-Lizenz veröffentlichte Open-Source-Projekt Times New Bastard.
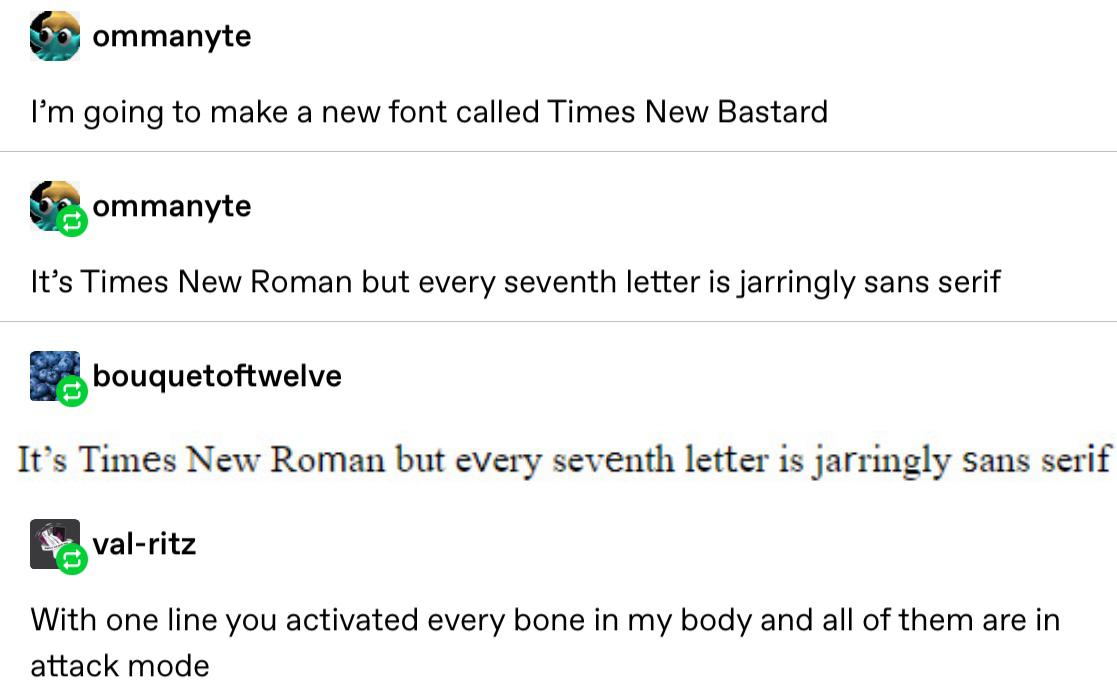 Abbildung: Der Screenshot des Tumblr-Originalbeitrags von 2019, der Ursprung der Idee. Quelle: Tumblr, archiviert in der Projekt-README
Die ursprüngliche Logik war denkbar geradlinig: In die klassische Serifenschrift Times New Roman wurde bei jedem siebten Zeichen ein unpassender serifenloser Buchstabe eingestreut. Als Basis dienten die Open-Source-Schriften Nimbus Roman No. 9 L und Nimbus Sans, deren abrupte geometrische Brüche den gewohnten Lesefluss nachhaltig störten.
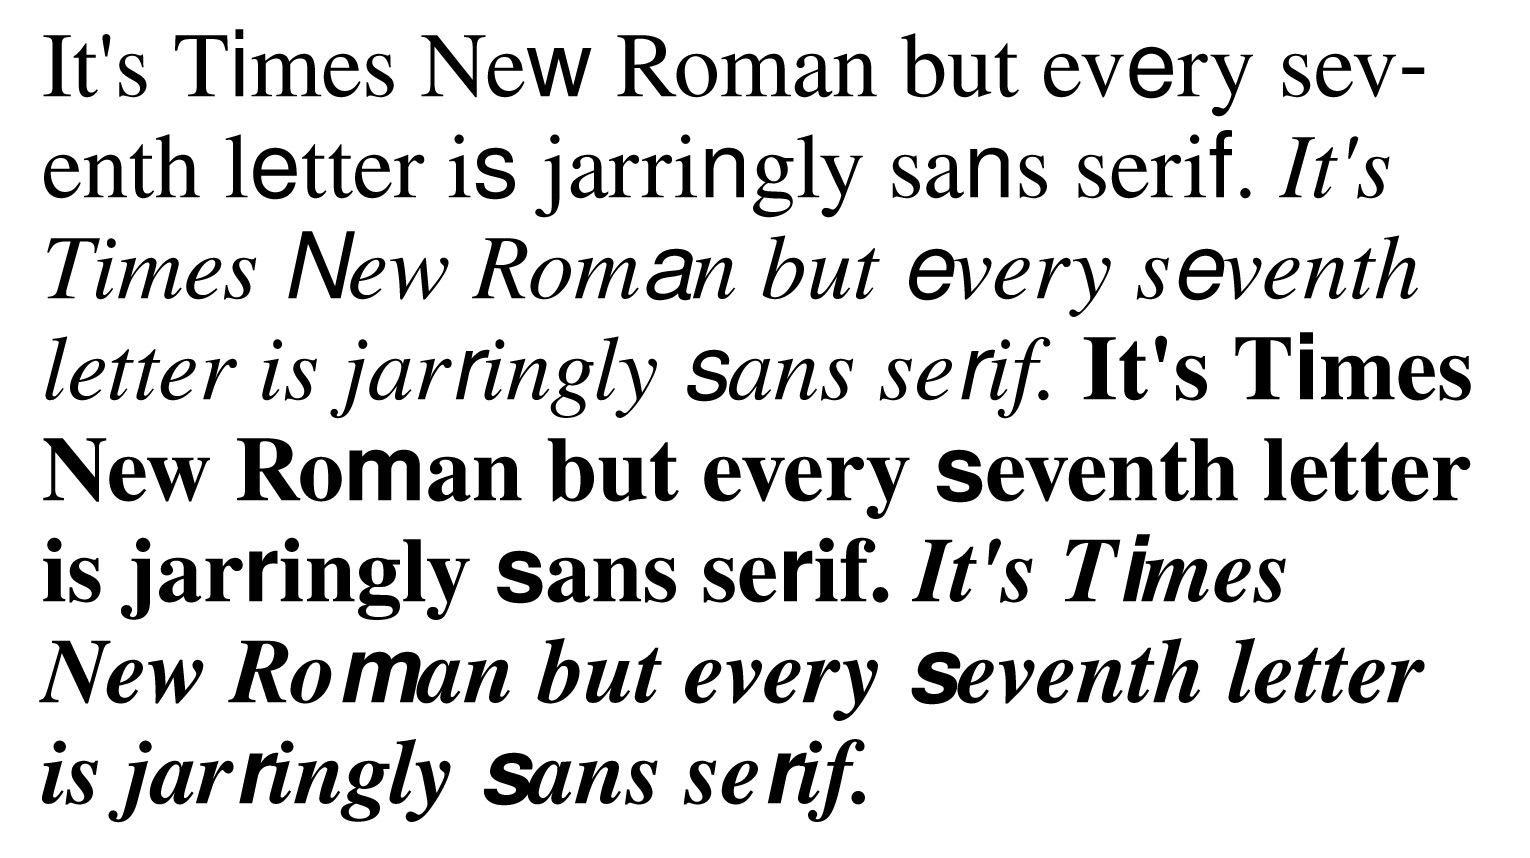 Abbildung: Offizielle Schriftprobe von Times New Bastard. Quelle: GitHub-Repository Times-New-Bastard, Autor weiweihuanghuang
Bastardica baute diesen Scherz zu einem funktionsfähigen Werkzeugkasten mit sechs integrierten Voreinstellungen aus. Das Preset SNEAKY BASTARD mischt Arial in Times New Roman ein, skaliert die eingefügten Buchstaben jedoch auf 90 %, um sie exakt an die x-Höhe der Grundschrift anzupassen. Diese minimale Proportionstoleranz vermittelt dem Leser ein diffuses Gefühl typografischer Unstimmigkeit, ohne dass sich der Fehler benennen ließe.
Auch die anderen fünf Presets weisen ein beträchtliches Störungspotenzial auf: IMPACTER streckt jeden zweiten Buchstaben der ohnehin wuchtigen Schriftart Impact in die Höhe, CARTOON PAPYRUS fügt Jitter-Parameter für eine trashige Zeichentrick-Ästhetik hinzu, und NERVOUS SANS schichtet Arial fünfmal übereinander, um pseudozufällige Positionierungsfehler zu erzeugen. Das Preset ROYAL RANSOM NOTE kombiniert sechs völlig unterschiedliche Schriftarten im Stil eines ausgeschnittenen Erpresserbriefs, während TEMU SANS die unruhige Typografie billiger Elektronikverpackungen nachahmt.
 Abbildung: Meme-Grafik auf der Bastardica-Website. Quelle: bastardica.mitpit.com
55 Kommentare decken die Schwachstellen von KI-Vision-Modellen auf
Die Reaktionen der Entwickler-Community gingen weit über oberflächliche Designspäße hinaus und berührten handfeste sicherheitstechnische Aspekte. In den 55 Kommentaren auf Hacker News diskutierten Fachleute über reale Angriffsflächen. Ein Entwickler berichtete, wie er die x-Höhe und Grundlinie von Papyrus optisch perfekt an Comic Sans anpasste, um Kollegen durch unterschwellige Irritationen zu verwirren. Werden solche subtilen Modifikationen in offizielle Dokumente eingeschleust, laufen gängige Korrekturprozesse ins Leere.
Andere Kommentatoren schlugen noch verdecktere Taktiken vor: So lässt sich in einer Standard-Helvetica jedes zweite oder dritte Zeichen unauffällig durch das strukturell fast identische Arial ersetzen. Bei Fließtexten von einigen hundert Wörtern ist dieser Austausch mit bloßem Auge kaum auszumachen. Auf gerenderten Webseiten hinterlässt er jedoch spezifische Laufweiten und Zeilenabstände, die als digitaler Kanarienvogel oder unsichtbares Wasserzeichen zur Rückverfolgung von Datenlecks dienen können.
Die anspruchsvollsten Beiträge drehten sich um Inhaltsfilter und maschinelles Sehen. Entwickler demonstrierten, wie OpenType-Ligaturen genutzt werden können, um sich selbst zensierende Schriften zu bauen, die sensible Schlüsselwörter im Font-Renderer automatisch unkenntlich machen oder verpixeln. Ein weiterer Ingenieur schlug vor, dynamisch generierte Schriften als nächste Stufe von CAPTCHAs einzusetzen: Wird die Zuordnung von Unicode-Punkten zu Glyphen zur Laufzeit zufällig permutiert, wird die OCR- und Bilderkennungsfähigkeit multimodaler großer Sprachmodelle (KI-Vision) schlagartig wirkungslos.
Kostengünstige Täuschung erschüttert das typografische Vertrauen
Vom Social-Media-Meme zum erprobten Angriffswerkzeug benötigte Bastardica lediglich ein Open-Source-Repository und eine statische Webseite ohne Installationsaufwand. Wenn die Hürde für optische Täuschungen gegen null sinkt, gerät das natürliche Grundvertrauen in Bildschirmtexte ins Wanken. Das Gefühl der Sicherheit, das wir aus einem sauberen und einheitlichen Schriftbild ableiten, erweist sich als trügerisch.
Historisch gesehen stützen sich Menschen auf die Konsistenz des Satzspiegels, um die Seriosität einer Information zu beurteilen. Sauber gestaltete Regierungsdokumente, redaktionelle Berichte und Geschäftsbriefe strahlen auf den ersten Blick Autorität aus. Dieser über Generationen antrainierte optische Filter bietet jedoch keinerlei Schutz gegen wenige Zeilen Python-Code in WebAssembly. Jeder ist nun in der Lage, innerhalb von Sekunden täuschend echt wirkende Schriftdateien mit verdeckten Fallen zu erzeugen.
Typografie war die letzte Ebene, der wir auf unseren Displays bedingungslos vertraut haben. Bastardica hat diese Illusion mit wenigen tausend Zeilen Code zerstört. Visuelle Glaubwürdigkeit ist von handwerklicher Gestaltungsqualität entkoppelt; sie basiert allein auf der menschlichen Gewohnheit, das Gesehene nicht zu hinterfragen. Fällt diese Hülle ab, verliert auch die Redewendung „Mit eigenen Augen sehen“ im digitalen Raum ihre Gültigkeit.
Referenzlinks:
- Hacker News Diskussion (item?id=49823738)
- Times-New-Bastard GitHub-Repository
- Bastardica-Projektseite