382 votos positivos destapan el camuflaje óptico
En septiembre de 2026, una herramienta web ligera llamada Bastardica, que se ejecuta íntegramente en el navegador, escaló hasta el segundo puesto en la comunidad de Hacker News al acumular 382 votos. Al margen de complejas infraestructuras de backend o sistemas distribuidos, ofrecía una interfaz web minimalista dedicada a una tarea aparentemente simple: fragmentar dos de las fuentes tipográficas de texto corrido más habituales y recombinarlas. Los usuarios recorren a diario decenas de miles de caracteres en sus pantallas, pero prácticamente nadie se detiene a escudriñar la geometría de un glifo aislado. La herramienta apuntó con precisión quirúrgica a este punto ciego de la percepción moderna.
El sitio web propone un flujo de trabajo totalmente automatizado. Cualquier persona puede seleccionar una tipografía base, elegir una secundaria para intercalar, establecer el patrón de mezcla y obtener al instante un archivo de fuentes disruptivo con vista previa en tiempo real. La herramienta permite exportar en formatos TTF, OTF y WOFF2. Lo que nació como una broma gráfica se ha transformado en una cadena de producción de nivel industrial.
Los desarrolladores de interfaces conocen bien una premisa técnica: para alterar la percepción humana, modificar las asignaciones de glifos en la capa de la fuente es mucho más económico e indetectable que manipular el texto plano. Cambiar las cadenas de texto dispara de inmediato los filtros de moderación de contenido y prevención de fugas de datos. En cambio, sustituir la piel visual de la tipografía pasa inadvertido ante las máquinas y resulta imperceptible para el ojo humano. La autoridad visual que proyecta una tipografía en pantalla no emana del diseño intrínseco del glifo, sino del hábito del lector de no mirar dos veces.
Ejecución local absoluta: coste cero y ausencia de rastro
La arquitectura técnica de Bastardica cierra deliberadamente la puerta a cualquier intento de monitorización o auditoría forense en la nube. Prescinde por completo de servidores tradicionales de renderizado gracias a Pyodide, que compila y ejecuta un entorno completo de Python dentro del navegador mediante WebAssembly. Junto al motor de procesamiento fontTools, el análisis de glifos, la aplicación de permutaciones y el empaquetado de los binarios se resuelven en silencio dentro de la memoria local del cliente. Este diseño elimina los costes de infraestructura, pero al mismo tiempo introduce un modelo de amenaza de difícil mitigación.
La ejecución estrictamente local implica que los archivos generados no viajan jamás por la red externa. No existen registros de acceso en servidores ni llamadas a API de terceros que puedan ser auditadas: la creación de fuentes engañosas es invisible a nivel de infraestructura. Desde que se ajustan los parámetros hasta que se descarga la fuente operativa apenas transcurren unos segundos.
Tradicionalmente, modificar archivos tipográficos exigía un conocimiento especializado y software profesional como Glyphs o FontForge. Esa barrera de entrada ha quedado completamente allanada por un script web. Basta con abrir un enlace para generar disonancias visuales sin dejar huella digital. En el instante en que la manipulación tipográfica de bajo nivel queda encapsulada en una página web estática, los esquemas de seguridad basados en la complejidad técnica comienzan a desplomarse.
De una broma de Tumblr a seis ajustes preestablecidos
El origen de este desarrollo se remonta a 2019, a raíz de una broma casual publicada en Tumblr por el usuario ommanyte. Aquella ocurrencia espontánea quedó inmortalizada en una captura de pantalla que todavía hoy figura en el archivo README del repositorio oficial. El desarrollador weiweihuanghuang rescató la idea y la materializó en Times New Bastard, un proyecto de código abierto publicado bajo la licencia AGPLv3.
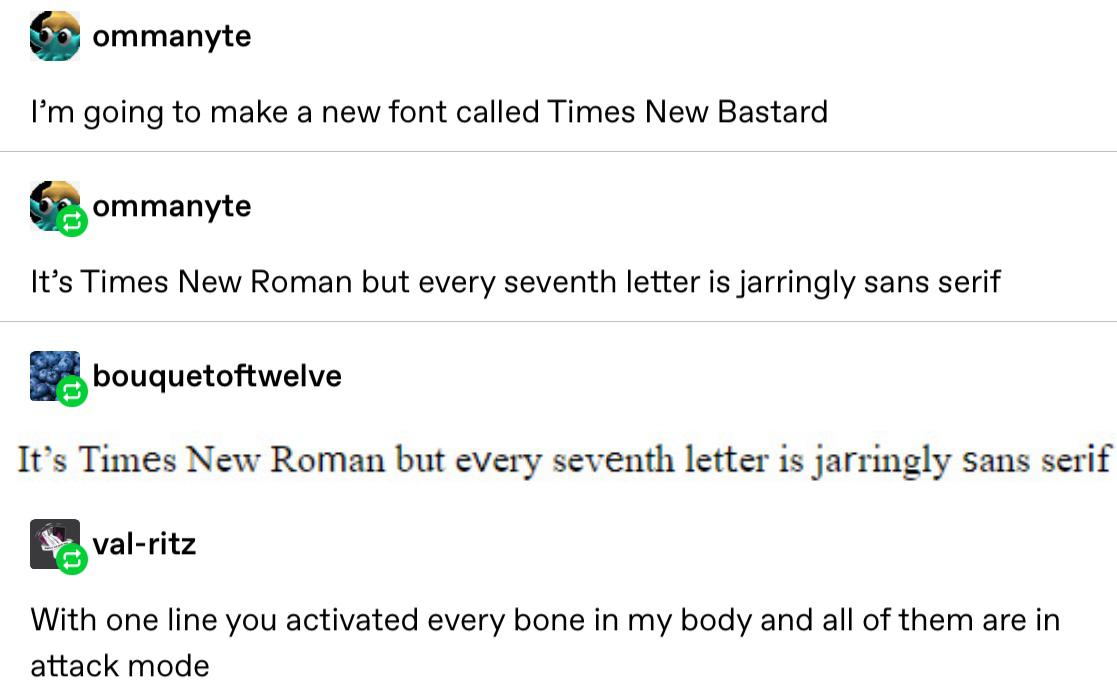 Figura: Captura de pantalla de la publicación original en Tumblr en 2019, punto de partida de la idea. Fuente: Tumblr, archivada en el README del proyecto
La mecánica de la versión original era sumamente directa: dentro de la clásica fuente con remates Times New Roman, intercalaba de forma forzosa un carácter sin remates cada siete letras. Tomando como base los proyectos abiertos Nimbus Roman No. 9 L y Nimbus Sans, la brusca transición geométrica rompía sin piedad el ritmo de lectura en textos largos.
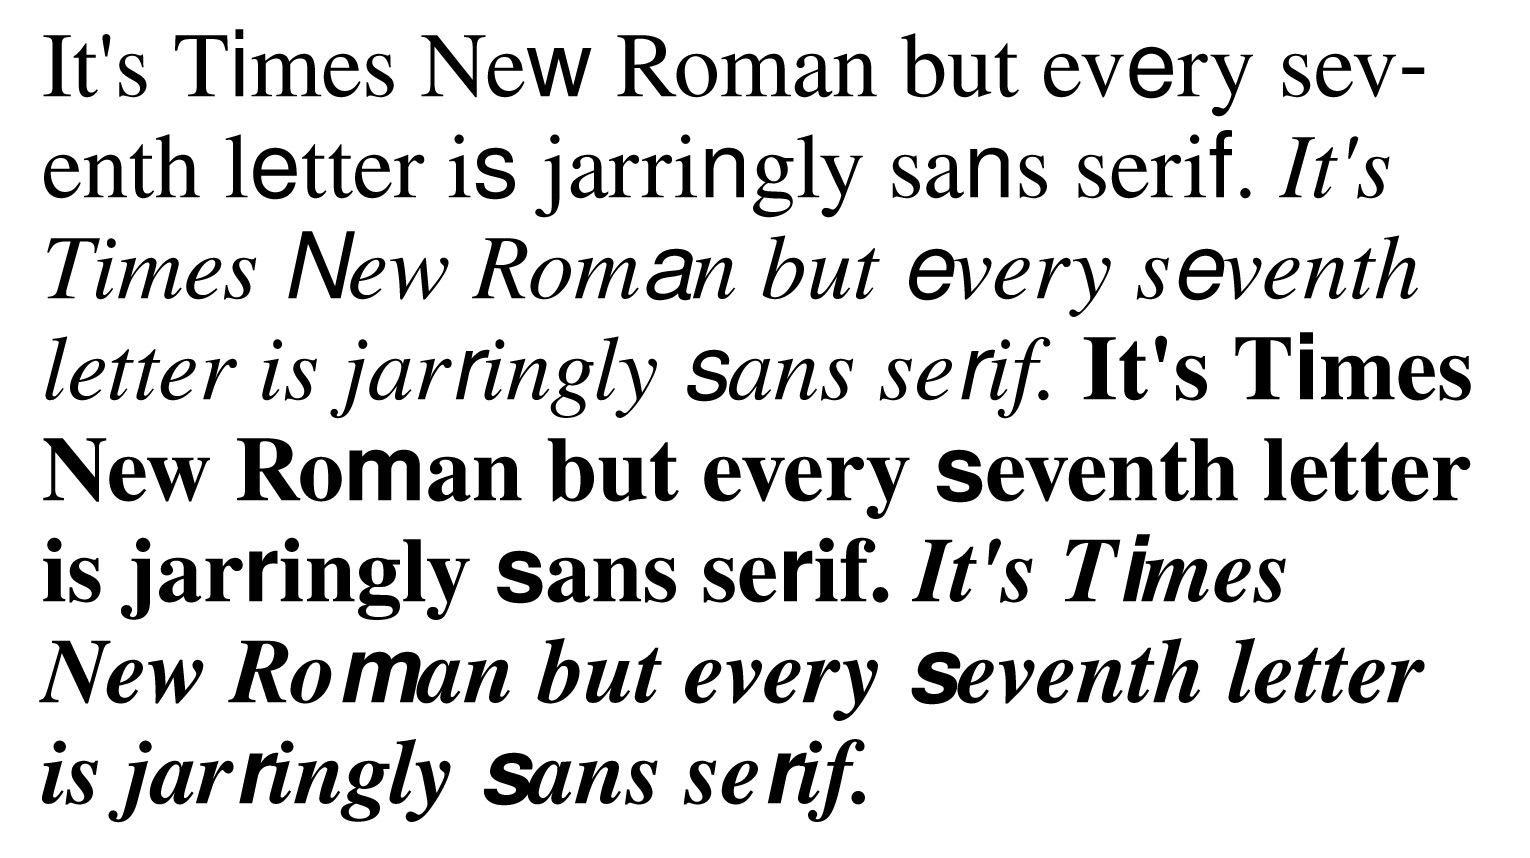 Figura: Muestra tipográfica oficial de Times New Bastard. Fuente: repositorio de GitHub Times-New-Bastard, autor weiweihuanghuang
Bastardica dio un salto cualitativo sobre esta travesura e incorporó seis ajustes preestablecidos con funciones específicas. El más representativo, SNEAKY BASTARD, mezcla Arial en Times New Roman cada siete caracteres, escalando las letras insertadas al 90 % para igualar la altura de la x de la fuente base. Esta sutil discrepancia métrica basta para generar una lectura incómoda, sin que el usuario logre identificar exactamente la anomalía.
Los otros cinco preajustes despliegan una capacidad disruptiva similar: IMPACTER estira verticalmente uno de cada dos glifos en la ya condensada tipografía Impact; CARTOON PAPYRUS introduce parámetros de oscilación para simular una estética de cómic de baja calidad; y NERVOUS SANS superpone cinco capas de Arial para producir un temblor aleatorio de posición. Por su parte, ROYAL RANSOM NOTE combina seis tipos de letra radicalmente distintos para recrear el aspecto de una carta anónima de extorsión, mientras que TEMU SANS reproduce fielmente la desordenada estética tipográfica de los embalajes de electrónica económica.
 Figura: Imagen humorística incluida en el sitio web de Bastardica. Fuente: bastardica.mitpit.com
55 comentarios señalan el punto ciego de los LLM multimodales
La acogida en la comunidad técnica trascendió con rapidez el plano del humor tipográfico para plantear cuestiones prácticas de ciberseguridad. En los 55 comentarios que articularon el debate en Hacker News, diversos profesionales compartieron técnicas reales de engaño visual. Un desarrollador relató cómo ajustó la altura y la línea base de Papyrus para hacerla coincidir ópticamente a la perfección con Comic Sans, descolocando a sus colegas mediante un desconcierto apenas perceptible. Cuando manipulaciones de este calibre se introducen en documentos corporativos, los procesos habituales de revisión editorial resultan incapaces de advertirlas.
Otros participantes propusieron tácticas de camuflaje aún más difíciles de detectar, como cargar una versión estándar de Helvetica y sustituir de forma encubierta uno de cada dos o tres caracteres por su equivalente estructural en Arial. En párrafos breves esta alternancia es invisible al ojo humano, pero altera de forma sutil las métricas de renderizado y el espaciado entre palabras en la web, convirtiéndose en una marca de agua digital o un canario forense para rastrear el origen de filtraciones documentales.
El debate más sofisticado abordó la censura de contenidos y el aprendizaje automático adverso. Varios ingenieros destacaron el uso de ligaduras OpenType para crear tipografías con autocensura integrada, capaces de pixelar o tachar términos sensibles de manera automática en el motor de renderizado. Asimismo, se planteó el uso de fuentes generadas dinámicamente como mecanismo de CAPTCHA de última generación: si la correlación entre puntos de código Unicode y glifos se desordena aleatoriamente sobre la marcha, los sistemas de reconocimiento óptico de caracteres (OCR) y la visión artificial de los modelos de lenguaje multimodales quedan completamente neutralizados.
Un engaño asequible que pulveriza la confianza tipográfica en pantalla
Desde un meme en redes sociales hasta una herramienta de manipulación tangible, Bastardica ha recorrido ese camino apoyándose únicamente en un repositorio abierto y una página web estática. Cuando el umbral de coste para distorsionar la normalidad visual se reduce a cero, la autoridad implícita que conferimos al texto en pantalla se tambalea. Nuestra sensación de seguridad, edificada sobre una tipografía pulcra y uniforme, ha desvelado su fragilidad.
Durante décadas, hemos dependido de la coherencia editorial del texto para evaluar la seriedad y autenticidad de un mensaje. Documentos oficiales, crónicas periodísticas y contratos comerciales transmitían legitimidad al primer vistazo gracias a su armonía visual. Sin embargo, ese filtro perceptivo carece de defensas ante un script de Python ejecutado en WebAssembly. Cualquier usuario puede generar en cuestión de segundos una familia tipográfica de apariencia impecable pero plagada de trampas visuales.
La tipografía constituía la última capa en la que confiábamos ciegamente sobre nuestras pantallas, y Bastardica ha desmontado esa presunción con unos pocos miles de líneas de código. La autoridad visual se ha desligado del arte del diseño tipográfico; ya solo sobrevive gracias a nuestra costumbre de no cuestionar lo que vemos. Rota esa confianza, el principio de que «ver es creer» pierde todo su sentido en el entorno digital.
Enlaces de referencia:
- Discusión en Hacker News (item?id=49823738)
- Repositorio de GitHub de Times-New-Bastard
- Página del proyecto Bastardica