382 votes positifs percent le camouflage optique
En septembre 2026, Bastardica, une application web légère fonctionnant exclusivement côté client, a grimpé jusqu’à la deuxième place de la communauté Hacker News en récoltant 382 votes. Laissant de côté les architectures distribuées et les lourdes infrastructures de calcul, le site propose une interface épurée dédiée à une tâche déroutante : disséquer deux des polices de texte courant les plus répandues pour les réassembler de manière discordante. Chaque jour, les utilisateurs parcourent des dizaines de milliers de caractères sur leurs écrans sans jamais scruter la géométrie exacte d’un glyphe isolé. L’outil a visé avec une précision chirurgicale cet angle mort de notre perception cognitive.
Le site met en œuvre un flux de travail remarquablement automatisé. Il suffit de sélectionner une police de base, de choisir une fonte secondaire à injecter, de définir la cadence d’alternance et d’observer en direct le rendu dans le navigateur. Le générateur exporte instantanément les fichiers aux formats TTF, OTF et WOFF2. Ce qui n’était au départ qu’une farce graphique s’est mué en un pipeline de production de calibre industriel.
Les développeurs d’interfaces connaissent une règle élémentaire : pour tromper le regard, falsifier l’agencement des glyphes au cœur même du fichier de police est bien plus économique et indétectable que de modifier le texte brut. Toute altération du contenu textuel déclenche immédiatement les filtres de modération ou les sondes de prévention des fuites de données. En revanche, substituer la robe typographique du texte berne les machines sans éveiller le moindre soupçon chez le lecteur humain. L’autorité visuelle conférée par une police à l’écran ne découle pas de la noblesse intrinsèque de son tracé, mais de notre réflexe paresseux de ne jamais y regarder à deux fois.
Exécution locale intégrale : coût nul et absence totale de traces
L’architecture technique de Bastardica coupe court à toute velléité d’audit forensique ou de surveillance sur les serveurs distants. En s’affranchissant totalement des serveurs de rendu traditionnels, l’outil embarque un environnement d’exécution Python complet compilé en WebAssembly dans le navigateur grâce à Pyodide. Articulé autour de la bibliothèque spécialisée fontTools, l’analyse syntaxique des glyphes, l’application des tables de permutation et le réempaquetage binaire s’effectuent en silence au sein de la mémoire vive locale. Ce fonctionnement sans composant serveur supprime les frais d’hébergement tout en introduisant un vecteur de menace particulièrement ardu à contrer.
Une exécution strictement locale signifie que les fichiers de polices générés ne transitent par aucun réseau externe. Aucun journal d’accès n’est consigné, aucun appel d’API n’est émis : l’opération de forge typographique devient rigoureusement invisible du point de vue des infrastructures. Entre le réglage des paramètres et le téléchargement du fichier prêt à l’emploi, le temps de traitement est ramené à quelques secondes à peine.
Historiquement, concevoir ou modifier une fonte nécessitait une expertise pointue et des logiciels spécialisés coûteux tels que Glyphs ou FontForge. Cet obstacle technique a été balayé par un simple script exécuté dans une page web. N’importe quel internaute peut désormais créer des distorsions optiques indétectables d’un simple clic. Dès lors que la manipulation bas niveau des polices se trouve encapsulée dans une page web statique, les défenses fondées sur la complexité d’accès s’effondrent.
D’une boutade sur Tumblr à six préréglages redoutables
La genèse du projet remonte à 2019, à la suite d’une boutade publiée sur Tumblr par l’internaute ommanyte. Cette idée lancée sur un coup de tête a été immortalisée dans une capture d’écran, toujours archivée dans la documentation principale du projet. Le développeur weiweihuanghuang s’en est inspiré pour créer Times New Bastard, une police open source publiée sous licence AGPLv3.
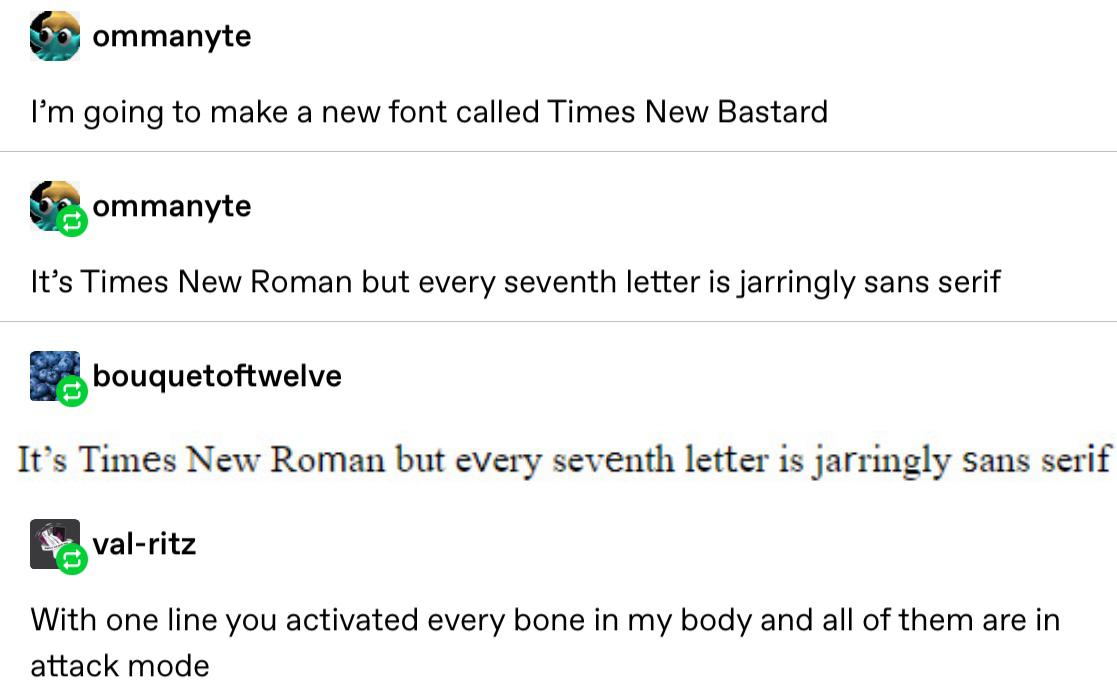 Figure : Capture d’écran du post Tumblr original de 2019, point de départ de l’idée. Source : Tumblr, archivé dans le README du projet
La logique de la version initiale était d’une simplicité redoutable : au cœur de la police à empattements la plus classique qui soit, Times New Roman, un caractère sans empattement venait s’immiscer tous les sept glyphes. S’appuyant sur les fontes libres Nimbus Roman No. 9 L et Nimbus Sans, la rupture géométrique saccadait impitoyablement le rythme de lecture des longs paragraphes.
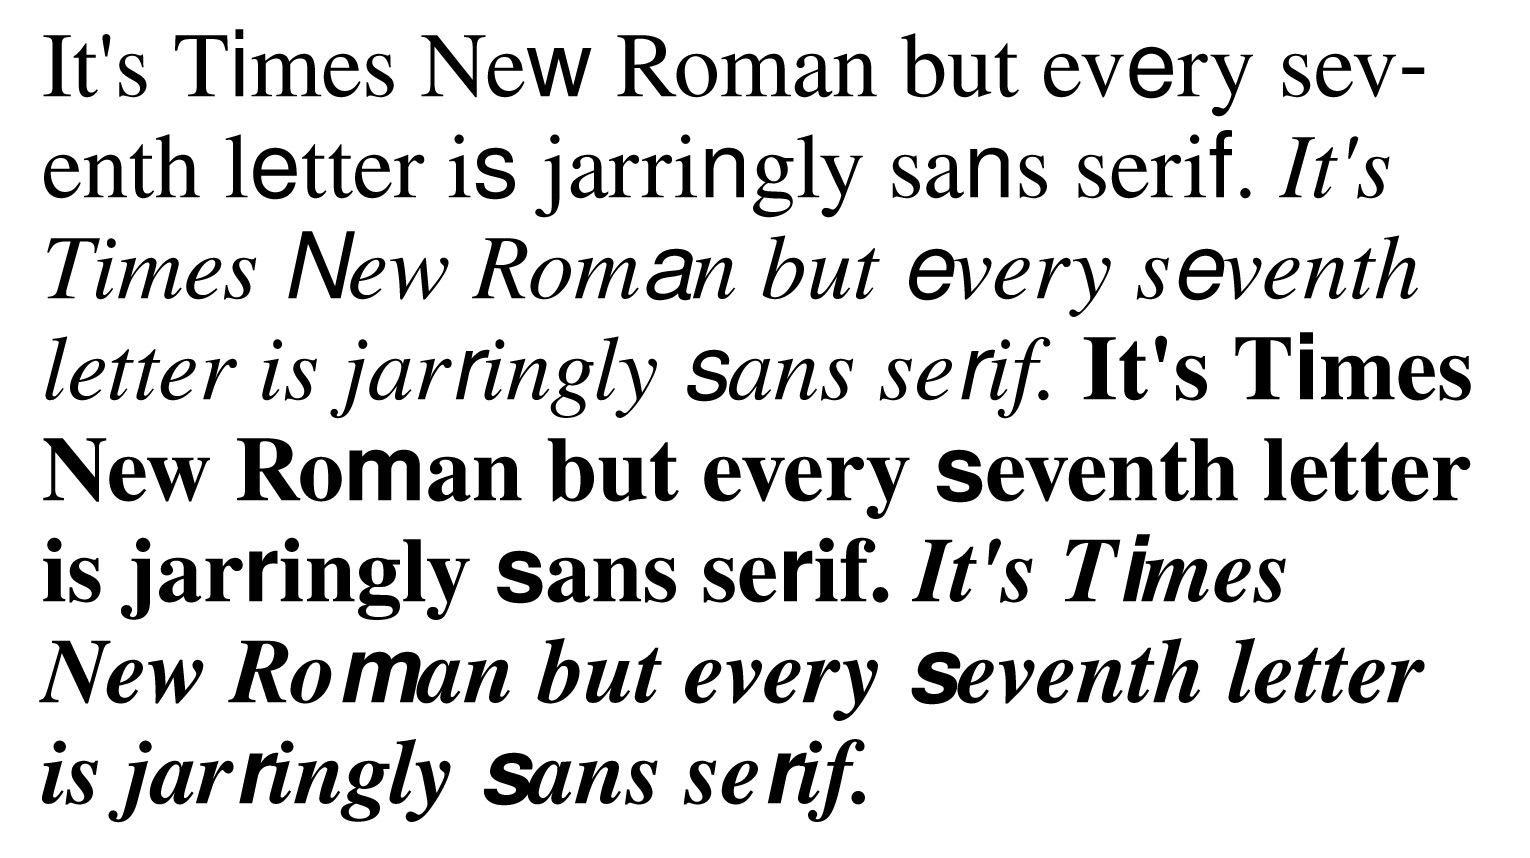 Figure : Spécimen officiel de la police Times New Bastard. Source : dépôt GitHub Times-New-Bastard, auteur weiweihuanghuang
Bastardica a franchi un cap décisif en intégrant six modèles préréglés particulièrement aboutis. Le plus sournois, SNEAKY BASTARD, injecte Arial dans Times New Roman à chaque septième lettre, en appliquant une réduction d’échelle à 90 % pour s’aligner sur la hauteur d’x de la police de base. Cette infime dissonance proportionnelle crée un profond malaise de lecture sans que le lecteur ne parvienne à en identifier la cause.
Les cinq autres préréglages affichent une force de perturbation tout aussi percutante : IMPACTER étire verticalement un glyphe sur deux dans la fonte Impact déjà très compacte ; CARTOON PAPYRUS injecte des paramètres d’oscillation pour restituer une allure de bande dessinée bon marché ; NERVOUS SANS superpose cinq couches d’Arial afin de provoquer un tressautement aléatoire des lettres. De son côté, ROYAL RANSOM NOTE panache six typographies radicalement disparates pour évoquer l’aspect d’une lettre de rançon découpée dans les journaux, tandis que TEMU SANS restitue fidèlement le graphisme désordonné des emballages d’appareils électroniques d’entrée de gamme.
 Figure : Mème illustratif présent sur le site web de Bastardica. Source : bastardica.mitpit.com
55 commentaires mettent au jour la vulnérabilité des LLM multimodaux
La communauté des développeurs a immédiatement saisi que l’enjeu dépassait de loin la simple plaisanterie potache pour toucher à la sécurité logicielle. Au fil des 55 commentaires déposés sur Hacker News, des praticiens ont exploré des scénarios d’attaque concrets. Un ingénieur a raconté avoir aligné la hauteur d’x et la ligne de base de Papyrus sur celles de Comic Sans pour troubler ses collègues avec une imperceptible dissonance. Lorsque de telles falsifications s’immiscent dans des documents de travail ordinaires, les processus classiques de relecture se révèlent incapables de les déceler.
D’autres participants ont imaginé des tactiques de dissimulation encore plus retorses : charger une version standard d’Helvetica et remplacer furtivement un caractère sur deux ou trois par son jumeau structurel issu d’Arial. Sur des paragraphes de quelques centaines de mots, l’altération échappe totalement à l’œil humain, mais elle laisse dans le rendu web et les espacements de lettres des micro-variations uniques, utilisables comme un canari numérique ou un filigrane invisible pour tracer les fuites de documents confidentiels.
Les échanges les plus pointus ont porté sur le contournement de la censure et les attaques contre la vision par ordinateur. Des ingénieurs ont illustré l’usage des ligatures OpenType pour concevoir des polices d’autocensure, capables de pixelliser ou de caviarder automatiquement des mots sensibles directement au niveau du moteur de rendu. Enfin, l’usage de polices synthétisées dynamiquement a été proposé pour concevoir une nouvelle génération de CAPTCHA : dès lors que la correspondance entre points de code Unicode et glyphes réels est permutée de manière aléatoire à la volée, les capacités de reconnaissance optique de caractères (OCR) des grands modèles de langage (LLM) multimodaux sont instantanément anéanties.
Quand une manipulation bon marché brise la confiance typographique
D’une plaisanterie de forum à un outil d’attaque opérationnel, Bastardica a comblé le fossé à l’aide d’un simple dépôt open source et d’une page statique sans installation requise. Quand le coût d’anéantissement de la norme visuelle tombe à zéro, la légitimité naturelle accordée au texte sur écran vacille. Le sentiment de sécurité que nous tirions d’une composition graphique soignée et homogène dévoile ainsi toute sa fragilité.
Depuis des siècles, nous nous fions à la rigueur de la mise en page pour juger du sérieux d’une information. Les documents institutionnels, les enquêtes de presse et les courriers d’affaires imposent le respect dès le premier coup d’œil par leur propreté typographique. Or, ce filtre optique que nous avons développé n’offre aucune résistance face à quelques lignes de code Python exécutées dans un navigateur. N’importe qui peut fabriquer en quelques secondes un jeu de polices d’apparence irréprochable mais truffé de pièges invisibles.
La typographie constituait le tout dernier niveau auquel nous accordions une confiance aveugle sur nos écrans. Bastardica a brisé cette illusion en quelques milliers de lignes de code. L’autorité visuelle s’est détachée de l’excellence du dessin typographique : elle ne repose plus que sur notre propension à ne jamais douter de nos yeux. Une fois ce vernis dissipé, la promesse que « voir, c’est croire » s’efface définitivement du monde numérique.
Liens de référence :
- Discussion sur Hacker News (item?id=49823738)
- Dépôt GitHub Times-New-Bastard
- Page d’accueil du projet Bastardica