382개 추천 뒤에 숨겨진 시각적 위장의 함정
2026년 9월, 웹 브라우저 안에서만 단독으로 실행되는 작은 도구 사이트 Bastardica가 해커뉴스(Hacker News) 커뮤니티에서 순식간에 382개의 추천을 받으며 당일 종합 2위에 올랐다. 복잡한 분산 시스템이나 거대한 백엔드 인프라 없이, 가장 널리 쓰이는 본문용 서체 두 가지를 해체한 뒤 하나로 다시 조합해내는 깔끔한 웹 인터페이스를 제공한다. 독자들은 매일 화면을 스크롤하며 수만 자의 텍스트를 읽어 내려가지만, 개별 글리프의 기하학적 형태를 유심히 뜯어보는 사람은 거의 없다. 이 도구는 현대인이 지닌 바로 그 시각적 맹점을 정확하게 파고들었다.
웹사이트의 작업 흐름은 고도로 자동화되어 있다. 기준이 되는 바탕 글꼴을 고르고, 여기에 섞어 넣을 보조 글꼴과 혼합 주기를 지정하기만 하면 즉시 화면을 왜곡하는 폰트 파일이 생성되며 실시간 미리보기까지 지원한다. 또한 TTF, OTF, WOFF2 포맷으로의 내보내기를 완벽하게 지원하여, 인터넷 상의 장난스러운 아이디어를 산업용 파이프라인 수준으로 다듬어냈다.
사용자 인터페이스 개발자라면 누구나 알고 있는 기술적 상식이 있다. 사람의 시각을 교란하려 할 때 텍스트 본문 내용을 직접 수정하는 것보다 하위 폰트 글리프 매핑을 조작하는 편이 훨씬 비용이 적게 들고 은밀하다는 점이다. 텍스트 자체를 변경하면 콘텐츠 검열이나 내부 정보 유출 방지 필터에 즉각 걸리지만, 폰트라는 외피만 바꿔치기하면 기계는 텍스트 변조를 전혀 알아차리지 못하며 일반 독자 역시 거의 의심하지 않는다. 화면 속 폰트가 자아내는 권위와 신뢰감은 글꼴 디자인의 순수한 완성도에서 나오는 것이 아니라, 화면을 두 번 다시 확인하지 않는 독자들의 인지적 관성에 기대고 있을 뿐이다.
브라우저 로컬 실행이 지워버린 위조 비용과 추적 흔적
Bastardica가 선택한 아키텍처는 클라우드를 통한 추적이나 포렌식 감사의 여지를 원천 차단했다. 기존의 서버 렌더링 방식을 완전히 배제하고, Pyodide를 활용해 웹어셈블리(WebAssembly) 기반의 온전한 파이썬 런타임을 브라우저 내부로 그대로 끌고 들어왔다. 전문 폰트 조작 라이브러리인 fontTools와 결합하여 글리프 파싱, 치환 규칙 적용, 바이너리 폰트 재포장 등 모든 처리 과정을 로컬 메모리 안에서 소리 없이 끝마친다. 서버 연산 비용이 전혀 들지 않는 이 구조는 호스팅 비용을 완전히 없앤 동시에 방어가 극히 까다로운 보안 위협 모델을 탄생시켰다.
순수하게 클라이언트 로컬에서 실행된다는 것은 사용자가 생성한 폰트 바이너리가 외부 네트워크를 전혀 거치지 않는다는 뜻이다. 서버 접근 로그가 존재하지 않고 외부 API 호출 기록도 남지 않으므로 위장용 글꼴을 생성하는 작업은 인프라 관점에서 완벽하게 은폐된다. 매개변수를 조정하고 실용적인 폰트 파일을 내려받기까지 걸리는 시간은 불과 수 초 이내로 단축되었다.
기존의 폰트 수정 및 제작 작업은 Glyphs나 FontForge 같은 전문 디자인 소프트웨어와 고도의 타이포그래피 지식을 필요로 했다. 그러나 이제 그 진입 장벽은 단 하나의 웹 스크립트에 의해 완전히 무너졌다. 브라우저 링크를 열기만 하면 누구나 흔적도 남기지 않고 광학적 혼란을 만들어낼 수 있다. 로우레벨 폰트 조작이 정적 웹페이지 형태로 캡슐화된 순간, 기술적 장벽에 의존하던 기존의 방어 체계는 해체되기 시작했다.
7년 전 유머 글에서 시작된 6가지 프리셋의 진화
이 프로젝트의 기원은 2019년 텀블러(Tumblr) 사용자 ommanyte가 무심코 올린 짧은 농담 한 줄로 거슬러 올라간다. 가볍게 던진 그 아이디어는 스크린샷으로 캡처되어 보존되었고, 지금까지도 프로젝트 문서의 최상위 리드미(README)에 걸려 있다. 오픈소스 개발자 weiweihuanghuang이 이 발상에 영감을 받아 AGPLv3 라이선스 기반의 실제 오픈소스 프로젝트인 Times New Bastard를 공개했다.
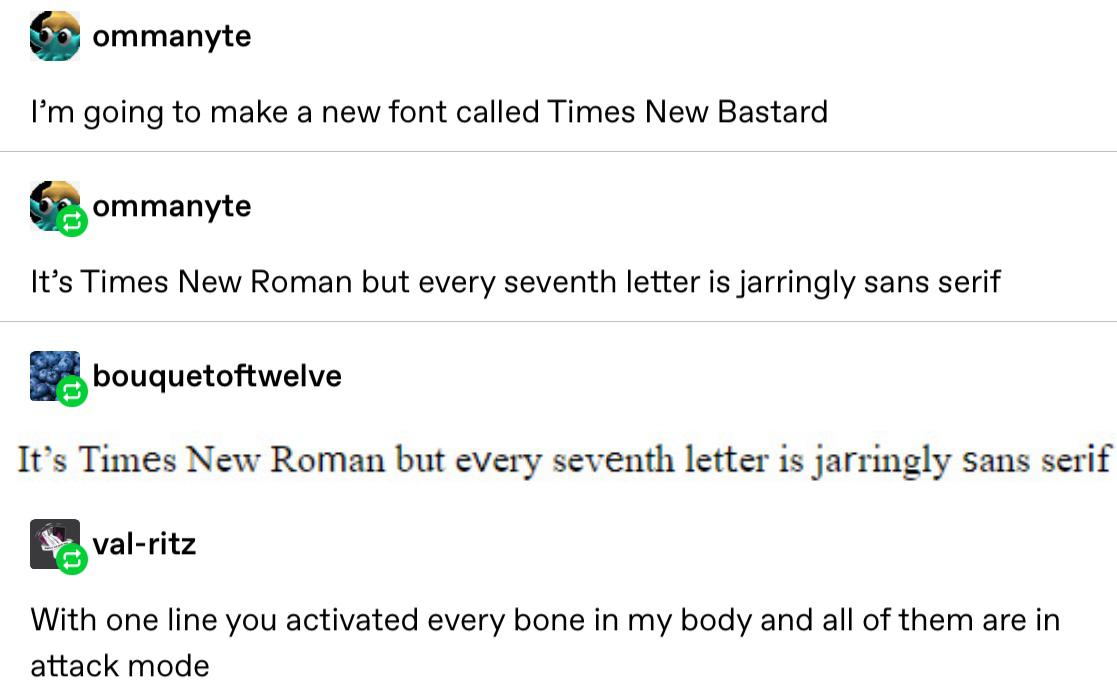 그림: 2019년 텀블러 원문 스크린샷, 아이디어의 출발점. 출처: Tumblr, 프로젝트 README 보관본
초기 프로젝트의 구현 방식은 매우 직관적이었다. 타이포그래피 역사상 가장 고전적인 세리프체인 Times New Roman을 기본으로 두고, 일곱 글자마다 시각적 이질감을 자아내는 산세리프 글자를 강제로 끼워 넣었다. 오픈소스 서체인 Nimbus Roman No. 9 L과 Nimbus Sans를 기본 리소스로 삼아, 투박한 기하학적 형태의 불일치를 통해 긴 글을 읽어 내려가는 시각적 리듬을 사정없이 끊어놓았다.
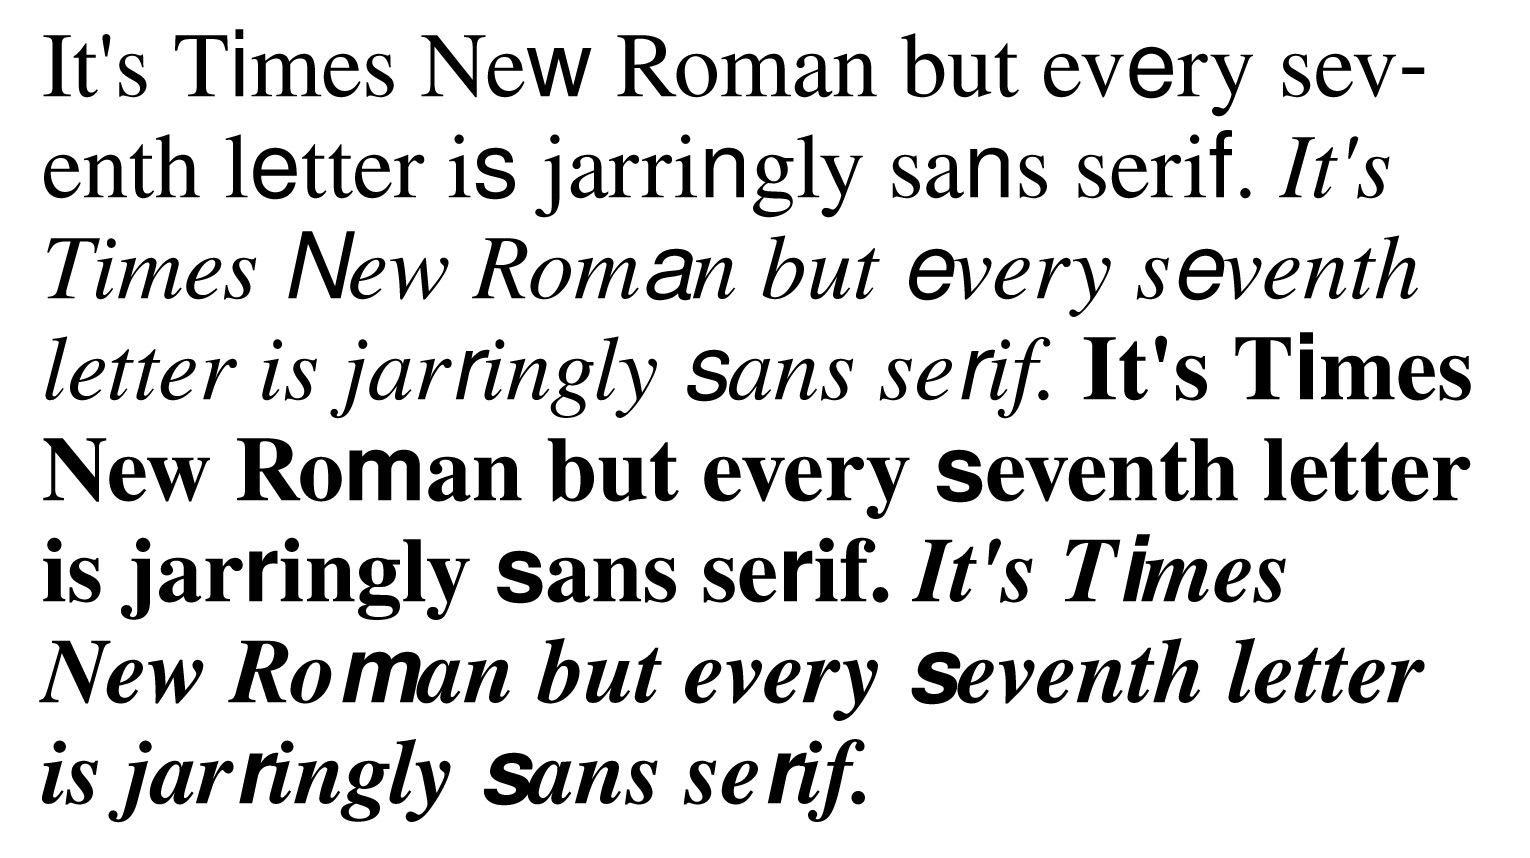 그림: Times New Bastard 공식 글꼴 샘플. 출처: 깃허브 저장소 Times-New-Bastard, 개발자 weiweihuanghuang
Bastardica는 이 장난스러운 아이디어를 한 단계 더 밀고 나가 실용적인 6가지 사전 설정 프리셋을 기본 탑재했다. 대표적인 프리셋인 SNEAKY BASTARD는 Times New Roman 서체에 일곱 글자마다 Arial을 섞어 넣되, 기준 글꼴의 엑스하이트(x-height)에 맞추기 위해 크기를 90%로 미세하게 축소했다. 이러한 미세한 비율 차이는 독자에게 어딘가 어색하다는 느낌을 주면서도 구체적으로 무엇이 문제인지 짚어내지 못하게 만든다.
나머지 다섯 가지 프리셋 역시 강력한 시각적 파괴력을 보여준다. IMPACTER는 본래 두꺼운 Impact 글꼴에서 매 두 번째 글리프를 위아래로 더 길게 늘리고, CARTOON PAPYRUS는 흔들림 값을 주어 저예산 만화 풍의 조잡함을 연출한다. NERVOUS SANS는 Arial을 5중으로 겹쳐 불규칙한 위치 떨림을 만들어내며, ROYAL RANSOM NOTE는 서로 완전히 다른 6개의 서체를 무작위로 뒤섞어 오려 붙인 협박장 스타일을 재현한다. 저가형 전자제품 포장 상자 특유의 산만한 활자 배치를 흉내 낸 TEMU SANS 프리셋도 포함되어 있다.
 그림: Bastardica 웹사이트에 수록된 밈 이미지. 출처: bastardica.mitpit.com
55개 댓글이 짚어낸 멀티모달 LLM의 취약점
개발자 커뮤니티의 반응은 단순한 디자인 장난을 넘어 실질적인 엔지니어링 및 보안 영역으로 확장되었다. 해커뉴스에 달린 55개의 댓글에서 기술자들은 현실적인 시각 공격 기법을 공유했다. 한 개발자는 Papyrus의 글자 높이와 기준선을 Comic Sans에 광학적으로 정밀하게 일치시켜 동료들을 감쪽같이 속였던 실무 경험을 털어놓았다. 이러한 미세한 위조가 정상적인 업무 문서에 섞여 들어갈 경우 기존 교정 절차로는 사실상 적발이 불가능하다.
더욱 탐지하기 어려운 잠입 기법도 제안되었다. 표준 Helvetica 서체를 불러와 두세 글자마다 형태가 거의 구별되지 않는 Arial로 은밀하게 치환하는 방식이다. 수백 자 분량의 일반적인 글에서는 육안으로 식별하기 어렵지만, 브라우저 레이아웃과 자간에 고유한 오차 패턴을 남기기 때문에 문서 유출 경로를 추적하는 일종의 디지털 카나리아나 비가시적 워터마크로 활용할 수 있다.
가장 깊이 있는 논의는 콘텐츠 검열과 머신비전 공격에 집중되었다. 일부 개발자는 OpenType의 합자(ligature) 기능을 응용하여 민감한 단어가 입력되면 자동으로 모자이크 처리를 하거나 가려버리는 자기 검열 폰트 아이디어를 제시했다. 또 다른 엔지니어는 동적으로 생성되는 폰트를 차세대 캡차(CAPTCHA)로 활용하는 방안을 제안했다. 글리프와 유니코드 매핑 관계를 실시간으로 무작위화하면, 시각 입력을 처리하는 멀티모달 거대언어모델(LLM)의 광학 문자 인식(OCR) 기능은 완전히 무력화된다.
손쉬운 속임수가 무너뜨린 스크린 위의 시각적 신뢰
단순한 인터넷 유머에서 실전급 공격 도구로 변모하기까지, Bastardica가 거친 과정은 오픈소스 저장소 하나와 별도 설치가 필요 없는 정적 웹페이지 한 장뿐이었다. 시각적 질서를 무너뜨리는 비용이 바닥까지 떨어졌을 때, 우리가 화면 속 텍스트에 부여해온 자연스러운 신뢰 역시 흔들리기 시작했다. 단정하고 일관된 타이포그래피 위에 구축해온 심리적 안전지대가 그 취약성을 드러낸 것이다.
오랜 세월 인류는 조판의 일관성과 정교함을 기준으로 정보의 무게와 진실성을 판단해왔다. 격식을 갖춘 공문서, 언론 보도, 비즈니스 서신은 첫인상만으로도 강력한 권위를 전달했다. 하지만 수 세기에 걸쳐 형성된 그 시각적 필터는 웹어셈블리로 구동되는 몇 줄의 파이썬 코드 앞에 아무런 방어력을 발휘하지 못한다. 이제 누구나 단 몇 초 만에 겉보기에는 전문적이지만 내부에는 시각적 함정을 숨겨둔 폰트 파일을 위조할 수 있게 되었다.
폰트는 화면 위에서 우리가 무조건적으로 신뢰해온 마지막 방어선이었다. Bastardica는 수천 줄의 코드로 그 믿음의 허상을 폭로했다. 텍스트가 지닌 시각적 권위는 서체 디자인의 본질이 아니라, 의심하지 않고 넘겨버리는 인간의 인지적 습관에 안주하고 있었다. 그 신뢰의 외피가 벗겨지는 순간, 화면 속에서 ‘보는 것이 믿는 것’이라는 오랜 법칙은 힘을 잃게 된다.
참고 링크:
- Hacker News 토론 (item?id=49823738)
- Times-New-Bastard GitHub 저장소
- Bastardica 프로젝트 홈페이지