Ende September 2026 wurde auf GitHub der Quellcode einer Exploit-Kette namens Relapse veröffentlicht. Das Projekt erreichte ein bemerkenswertes Schadensausmaß: Es durchbrach sämtliche Sicherheitsbarrieren der PlayStation 5 von Firmware 7.00 bis 13.60. Während dieser sechsjährigen Systementwicklung besserte Sony kontinuierlich Low-Level-Komponenten nach. Doch diese Angriffskette attackierte keineswegs die gehärteten kryptographischen Schichten. Stattdessen verknüpfte sie zwei scheinbar gewöhnliche Logikfehler, um direkte Lese- und Schreibrechte auf der gesamten Konsole zu erlangen.
Ein manipuliertes Array bricht die Sandbox auf
Der Einbruchspunkt lag in einer streng isolierten Browserumgebung. Im ersten Schritt der Relapse-Kette nutzten die Angreifer ein Informationsleck in der JavaScript-Engine des Browsers zusammen mit einer Objektpool-Fehlzuordnung beim Structured Cloning, um eine gezielte Datenstruktur zu manipulieren.
Dieser Vorgang lässt sich mit einer Gepäckschließfachanlage vergleichen, deren Verwaltungssystem einen Logikfehler aufweist: Das System weist ein gerade zurückgegebenes Fach sofort einem neuen Gast zu, doch der Abholschein des vorherigen Gasts sperrt dieselbe Tür weiterhin auf. Auf Speicherebene ermöglichte diese Objektverwirrung das präzise Überschreiben des internen Zustands eines typisierten Arrays (typedarray). Die Kontrolle über dieses Array verlieh den Angreifern innerhalb der Browser-Sandbox einen Universalschlüssel zum beliebigen Auslesen und Überschreiben umliegender Speicherbereiche.
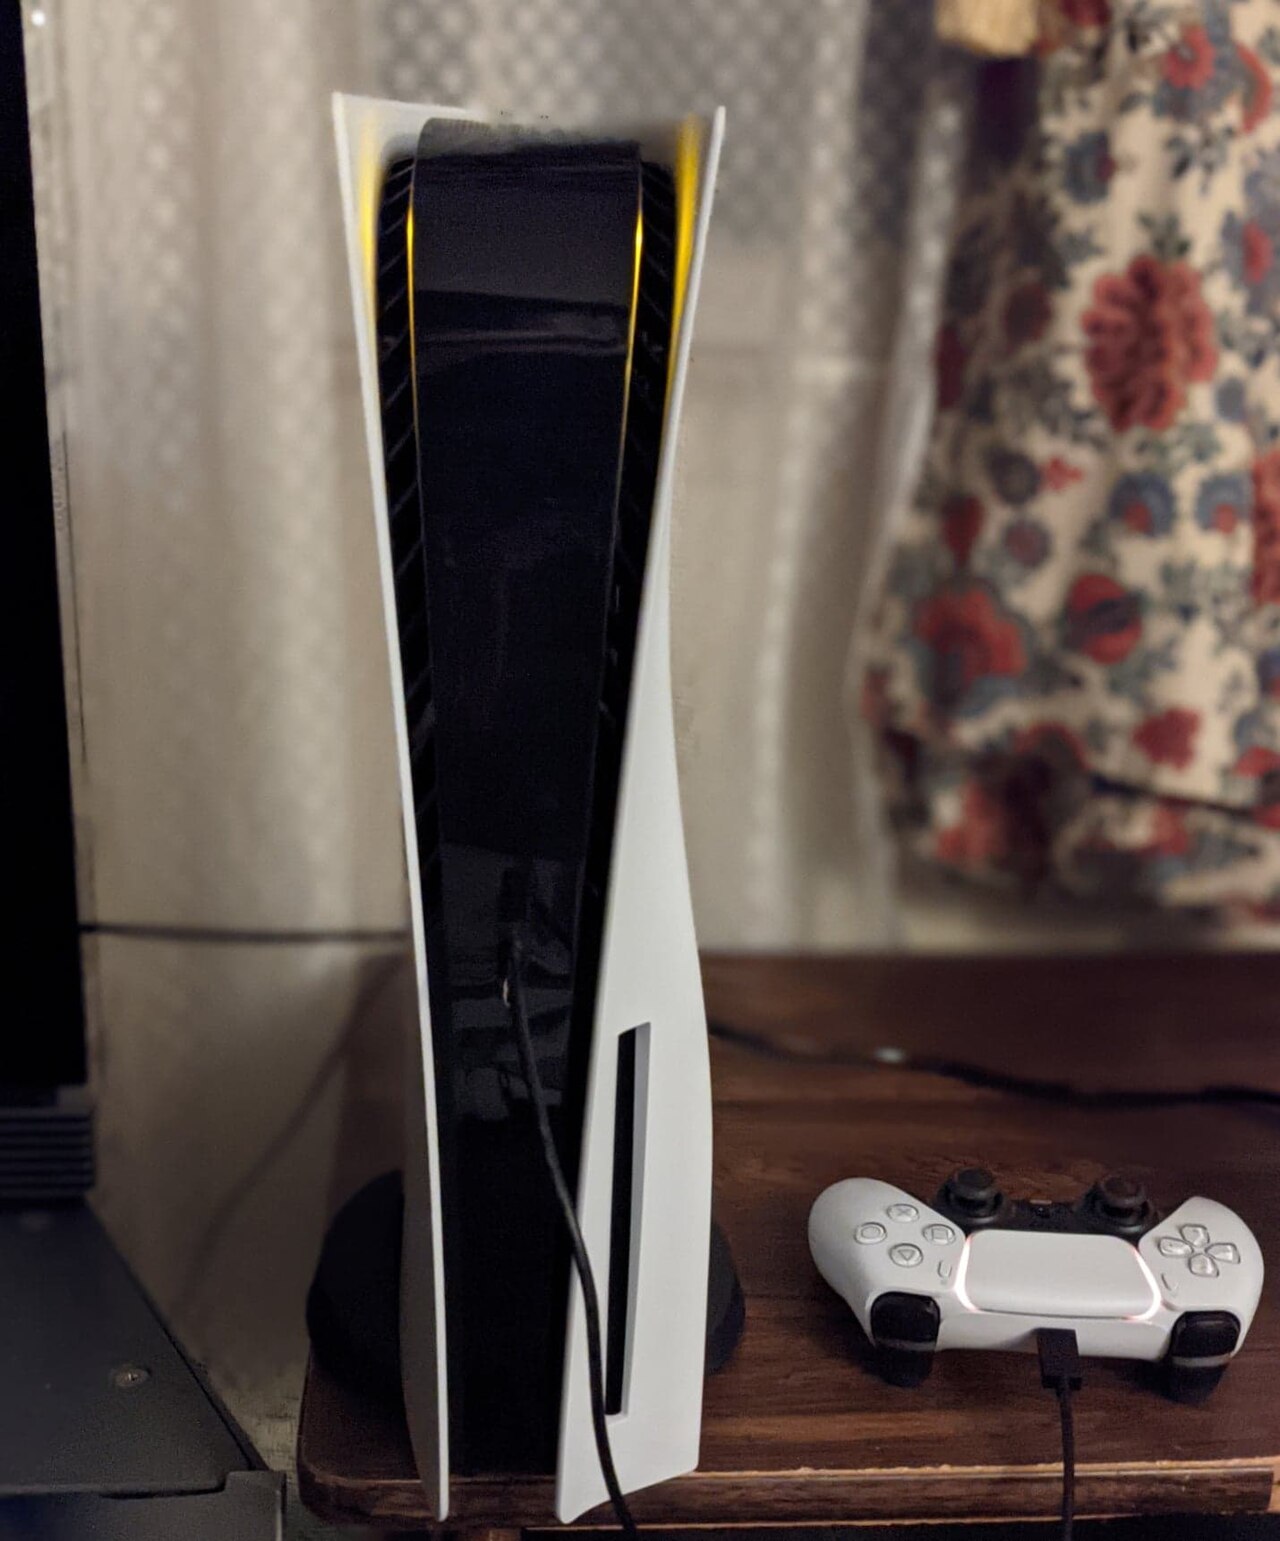 Abb.: PS5-Konsole mit DualSense-Controller. Quelle: Wikimedia Commons
Eine isolierte Speicherkorruption im Sandbox-Bereich genügt noch nicht, um eine Konsole vollständig zu kompromittieren. Wenn eine solche Manipulation jedoch am Sprungbrett der Systemgrenze stattfindet, ist die äußerste Umzäunung der Verteidigungslinie bereits gefallen. Ausgestattet mit diesem manipulierten Speicher begann der Angreifer, im Browserraum die nachfolgende Ausführungsumgebung vorzubereiten.
Ein Mikrosekunden-Timing durchschlägt den Kernel
Der Ausbruch aus der Sandbox verschaffte den Angreifern lediglich das erste Trittbrett. Um die vollständige Kontrolle über das System zu übernehmen, war eine Privilegienerweiterung in den Kernel erforderlich. Der zweite Schritt der Relapse-Kette zielte auf den asynchronen I/O-Wartemechanismus des Kernels (aio_multi_wait).
Mithilfe des im Browser-Schritt erlangten Kernel-Adresslecks lösten die Angreifer im Betriebssystemkern eine Use-After-Free-Race-Condition (UAF) aus. In genau jenem Sekundenbruchteil, in dem das System einen kritischen Speicherbereich zur Freigabe bereinigte, nutzte der Angreifer ein mikrosekundengenaues Zeitfenster, um diesen Speicher erneut zu belegen, bevor das System die Kontrolle zurückgewinnen konnte. Zwei voneinander unabhängige Mechanismenfehler, die für sich genommen lediglich einen Programmabsturz verursacht hätten, wurden nahtlos miteinander verzahnt.
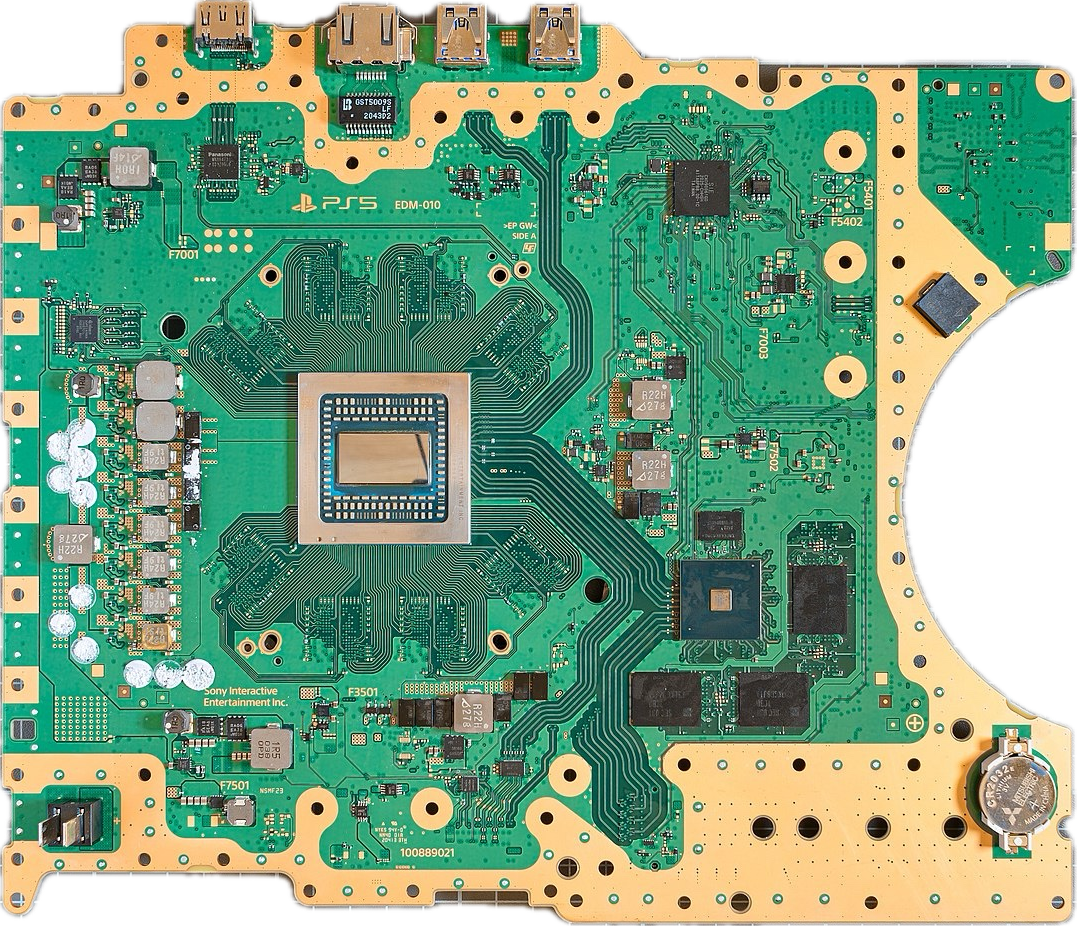 Abb.: PS5-Hauptplatine: Die Angriffsfläche verlagert sich schließlich auf Systemmanagement und Kernel. Quelle: Wikimedia Commons
Verteidigungsarchitekturen halten Frontalangriffen auf isolierte Schwachstellen meist stand. Das Zustandsmanagement innerhalb komplexer Systeme bleibt jedoch jener Bereich, der sich am schwersten lückenlos absichern lässt. Die Überlagerung zweier gewöhnlicher Fehler umging sämtliche kryptographischen Verifikationsmodule des Systems.
Ein Open-Source-Stafettenlauf von über einem Dutzend Entwicklern
Diese Exploit-Kette, die sechs Jahre Firmware-Verteidigung überwand, war nicht das Werk eines einzelnen Forschers. Die Danksagung des Projekts listet über ein Dutzend Entwickler auf, die über Jahre hinweg entscheidende Puzzlestücke beisteuerten. Von der anfänglichen Entdeckung von Browser-Lücken über das Aufspüren von Kernel-Adressen bis hin zur Integration des ELF-Loaders wurde jedes Glied der Kette zu unterschiedlichen Zeiten von verschiedenen Forschern erprobt und stabilisiert.
Die Verteidiger stehen nicht länger einem isolierten Akteur gegenüber, sondern einem dezentralen Open-Source-Ökosystem. Ein Forscher entdeckte die Fehlzuordnung im Structured Cloning; Monate später verknüpfte ein anderer diesen Befund mit Nebenläufigkeitsproblemen im Kernel. Sobald die Systemarchitektur auch nur eine winzige logische Fuge offenlässt, greift die Community diese auf und arbeitet sich Schritt für Schritt bis in die tiefste Systemebene vor.
Endlose Neustarts gegen gehärtete Systembarrieren
In der Dokumentation zu Relapse verhehlen die Autoren die hohe Fehlerrate der Kette keineswegs. In der Browser-Phase kann die Seite einfrieren, was einen simplen Refresh erfordert. In der Kernel-Phase besteht das Risiko eines schweren Systemfehlers mit abrupter Stromabschaltung, der einen Hard-Reboot erzwingt.
Für die Angreifer spielen unzählige Fehlversuche keine Rolle: Es genügt, nach einem Neustart ein einziges Mal das richtige Speicherlayout zu treffen, damit die Kette durchläuft und ein ELF-Loader auf weitere Instruktionen wartet. Für die Verteidiger hingegen bedeutet ein einziges verpasstes Timing unter Millionen erfolgreicher Blockaden den vollständigen Kontrollverlust über das System. Sonys stetig verschärfte Firmware-Abwehr stand einem Angriffs-Framework gegenüber, das auf Wahrscheinlichkeitsrechnung und unendlichem Ausprobieren beruht.
Wandel im Exploit-Ökosystem verdrängt erfahrene Forscher
Die Resonanz der Tech-Community auf Relapse offenbarte eine weitere Facette des Sicherheitsgeschehens. In Fachdiskussionen erklärte ein erfahrener Szeneforscher seinen Rückzug und verwies dabei auf die tiefgreifende Veränderung der Forschungskultur.
Zahlreiche Neueinsteiger verlassen sich zunehmend auf automatisierte Tools und KI-Modelle, um oberflächliche Logikfehler in Serie zu finden und nach kurzer Verifikation sofort öffentlich zu machen. Diese hohe Veröffentlichungsfrequenz führt dazu, dass Hersteller Sicherheitslücken rasch schließen, noch bevor sie für tiefgehende Grundlagenforschung genutzt werden können. Gründliche, langfristig angelegte Forschungsarbeiten werden durch diese kurzlebige Flut an Offenlegungen empfindlich gestört.
Es ist nicht das erste Mal, dass die Szene vor einem solchen Umbruch steht. Bereits beim Rückzug jener Entwickler, die einst Linux auf die PS5 portierten, wurden ähnliche Klagen über strukturelle Veränderungen laut. Dass eine sechsjährige Abwehrlinie durch zwei banale Logikfehler fällt, zeigt eindrücklich: Die Sicherheit komplexer Systeme entscheidet sich am Zustandsmanagement, nicht an der reinen Stärke der Kryptographie. Das Aneinanderreihen gewöhnlicher Speicherfehler verändert die Spielregeln zwischen Angriff und Verteidigung nachhaltig.
Referenzlinks:
- GitHub Relapse-Exploit
- HN-Diskussion
- Wikimedia Commons