A finales de septiembre de 2026, se publicó en GitHub el código de una cadena de explotación denominada Relapse. El proyecto logró un alcance excepcional: atravesó todas las defensas de firmware de la PS5 desde la versión 7.00 hasta la 13.60. A lo largo de estos seis años de evolución en los que Sony parcheó componentes de bajo nivel de forma continua, esta cadena no atacó las capas criptográficas blindadas. En su lugar, enlazó dos fallos lógicos aparentemente comunes para obtener acceso directo de lectura y escritura en toda la consola.
Corromper un array para abrir la sandbox
El punto de ruptura se produjo en un entorno de navegador estrictamente restringido. El primer paso de Relapse combina una fuga de información en el motor JavaScript del navegador con un desajuste en el grupo de objetos durante la clonación estructurada (structured clone) para corromper una estructura de datos específica.
Este proceso puede entenderse como un error de gestión en un sistema de taquillas: el sistema asigna de inmediato una taquilla recién devuelta a un nuevo cliente, pero el resguardo del cliente anterior todavía permite abrir la puerta. A nivel de memoria, esta confusión de objetos permitió a los atacantes sobrescribir con precisión el estado interno de un array tipado (typedarray). Tomar el control de este array equivalía a obtener una llave maestra dentro de la sandbox del navegador para manipular libremente la memoria circundante.
 Fig.: Consola PS5 y mando DualSense. Fuente: Wikimedia Commons
Una simple corrupción de memoria en una sandbox no basta para comprometer la consola entera. Sin embargo, cuando dicha corrupción tiene lugar en el trampolín que delimita el sistema, el perímetro exterior ya ha quedado desmantelado. Valiéndose de esta memoria manipulada, el atacante comenzó a desplegar el entorno de ejecución posterior desde el propio espacio del navegador.
Ganar una carrera de microsegundos para penetrar el kernel
El escape del navegador fue solo el primer peldaño. Para tomar el control absoluto del sistema, era imprescindible una escalada de privilegios hacia el kernel. El segundo paso de Relapse apuntó al mecanismo de espera de E/S asíncrona del núcleo (aio_multi_wait).
Aprovechando la fuga de direcciones del kernel obtenida en la fase anterior, el exploit provocó una condición de carrera de uso tras liberación (UAF, Use-After-Free) en lo más profundo del sistema operativo. Justo cuando el sistema limpiaba una región crítica de memoria para su reciclaje, el atacante aprovechó una ventana temporal de microsegundos para reclamarla antes de que el kernel recuperara el control. Dos fallos independientes, que por separado solo habrían provocado el cierre forzado de un proceso, encajaron a la perfección.
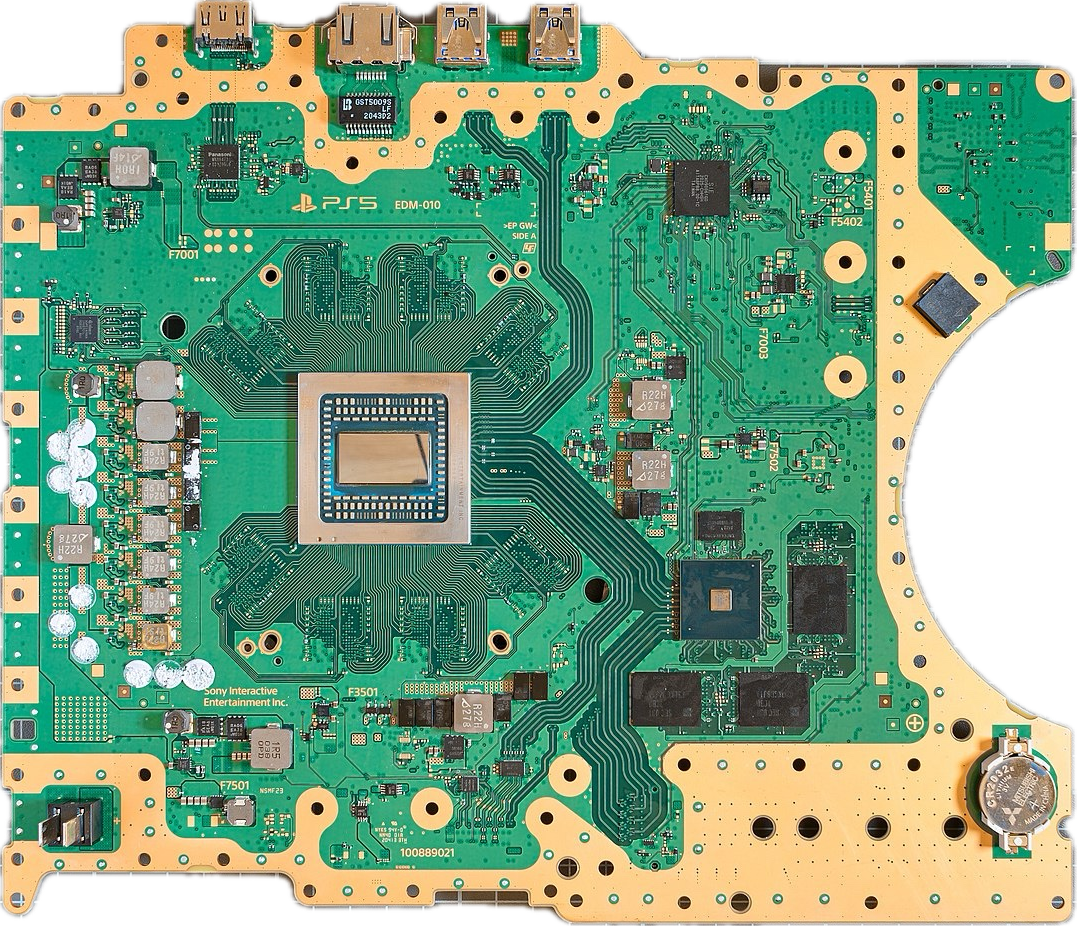 Fig.: Placa base de la PS5; la superficie de ataque culmina en la gestión del sistema y el kernel. Fuente: Wikimedia Commons
Las arquitecturas de defensa suelen resistir los ataques frontales contra componentes aislados. Sin embargo, la gestión de transiciones de estado en sistemas complejos sigue siendo el área más difícil de blindar. La combinación de dos defectos ordinarios permitió eludir por completo los estrictos módulos de verificación criptográfica del sistema.
Más de una decena de investigadores en un relevo colaborativo
Esta cadena, capaz de romper seis años de defensas de firmware, no fue el hallazgo aislado de un solo individuo. En la sección de agradecimientos del proyecto figura una larga lista de más de diez desarrolladores que aportaron piezas fundamentales a lo largo del tiempo. Desde la búsqueda inicial de vulnerabilidades en el navegador y el sondeo de direcciones del kernel hasta la integración final del cargador ELF, cada eslabón fue desarrollado y validado por distintos investigadores en diferentes momentos.
Los defensores ya no se enfrentan a un único atacante estático, sino a una comunidad de código abierto descentralizada. Un investigador descubre el fallo en la clonación estructurada; meses más tarde, otro lo conecta con un problema de concurrencia en el kernel. Basta con que la arquitectura del sistema deje una pequeña grieta lógica para que el relevo comunitario continúe profundizando hasta abrir un canal directo hacia el núcleo.
Reinicios infinitos contra el blindaje del sistema
En la documentación de Relapse, los autores no ocultan la elevada tasa de fallos de la cadena. Durante la fase del navegador, la página puede bloquearse por completo, siendo la única solución recargarla. Al entrar en la fase del kernel, existe una probabilidad notable de que la consola sufra un error grave y se apague de inmediato, obligando a reiniciar la máquina por hardware para volver a empezar.
No obstante, el atacante puede asumir innumerables intentos fallidos: basta con acertar una sola vez con la disposición de memoria adecuada tras un reinicio para que la cadena culmine, levante un cargador ELF en la consola y quede a la espera de instrucciones. Para el equipo defensor, en cambio, de nada sirven un millón de bloqueos exitosos si una sola condición de carrera se escapa y entrega el control total del sistema. La defensa de firmware que Sony endureció año tras año se vio superada por un marco de ataque cimentado en la probabilidad y la repetición constante.
El cambio en el ecosistema de vulnerabilidades expulsa a los veteranos
La repercusión de Relapse en la comunidad técnica puso al descubierto otra realidad del sector de la seguridad. En los debates posteriores, un veterano investigador de la escena confesó su retirada, señalando directamente la transformación del ecosistema de búsqueda de vulnerabilidades.
Una gran cantidad de nuevos participantes recurre de forma masiva a herramientas automáticas y modelos para detectar fallos lógicos superficiales en serie, haciéndolos públicos tan pronto como los verifican. Esta divulgación constante provoca que los fabricantes lancen parches rápidos antes de que dichas vulnerabilidades puedan aprovecharse en investigaciones arquitectónicas de mayor calado. La investigación paciente y rigurosa se ve truncada por esta producción inmediata de soluciones rápidas.
No es la primera vez que la comunidad experimenta este impacto. Tiempo atrás, cuando los principales artífices de la adaptación de Linux a PS5 abandonaron el proyecto, expresaron quejas similares sobre la evolución demográfica del entorno. Que seis años de defensas hayan caído ante dos fallos mecánicos demuestra que las fronteras de seguridad se pierden en la gestión de estados de los sistemas complejos, y no en la robustez criptográfica. Encadenar desajustes de memoria convencionales está cambiando de raíz el ritmo de la confrontación entre ataque y defensa.
Enlaces de referencia:
- GitHub Relapse-Exploit
- Discusión en HN
- Wikimedia Commons