Fin septembre 2026, le code d’une chaîne d’exploitation baptisée Relapse a été rendu public sur GitHub. Le projet a atteint une portée destructrice exceptionnelle : il a traversé l’ensemble des défenses de la PS5, du firmware 7.00 jusqu’au 13.60. Tout au long de ces six années d’évolution logicielle rythmées par les correctifs réguliers de Sony sur les composants bas niveau, cette chaîne n’a jamais cherché à affronter de front les couches de chiffrement renforcées. Elle a préféré assembler deux erreurs logiques en apparence anodines pour s’emparer des privilèges complets de lecture et d’écriture sur l’ensemble de la console.
Corrompre un tableau pour fracturer le bac à sable
La brèche initiale a pris forme dans un environnement de navigateur pourtant strictement cloisonné. La première étape de Relapse conjugue une fuite d’informations dans le moteur JavaScript du navigateur à une mauvaise allocation dans le pool d’objets lors d’un clonage structuré (structured clone), afin de corrompre une structure de données précise.
Le mécanisme s’apparente à une anomalie logique dans un système de consignes de bagages : le gestionnaire attribue immédiatement un casier tout juste libéré à un nouvel arrivant, mais le récépissé de l’ancien client continue de déverrouiller la porte. Au niveau de la mémoire, cette confusion d’objets a permis aux attaquants d’écraser précisément l’état interne d’un tableau typé (typedarray). Prendre le contrôle de ce tableau revenait à obtenir un passe-partout au sein du bac à sable du navigateur pour manipuler à sa guise la mémoire environnante.
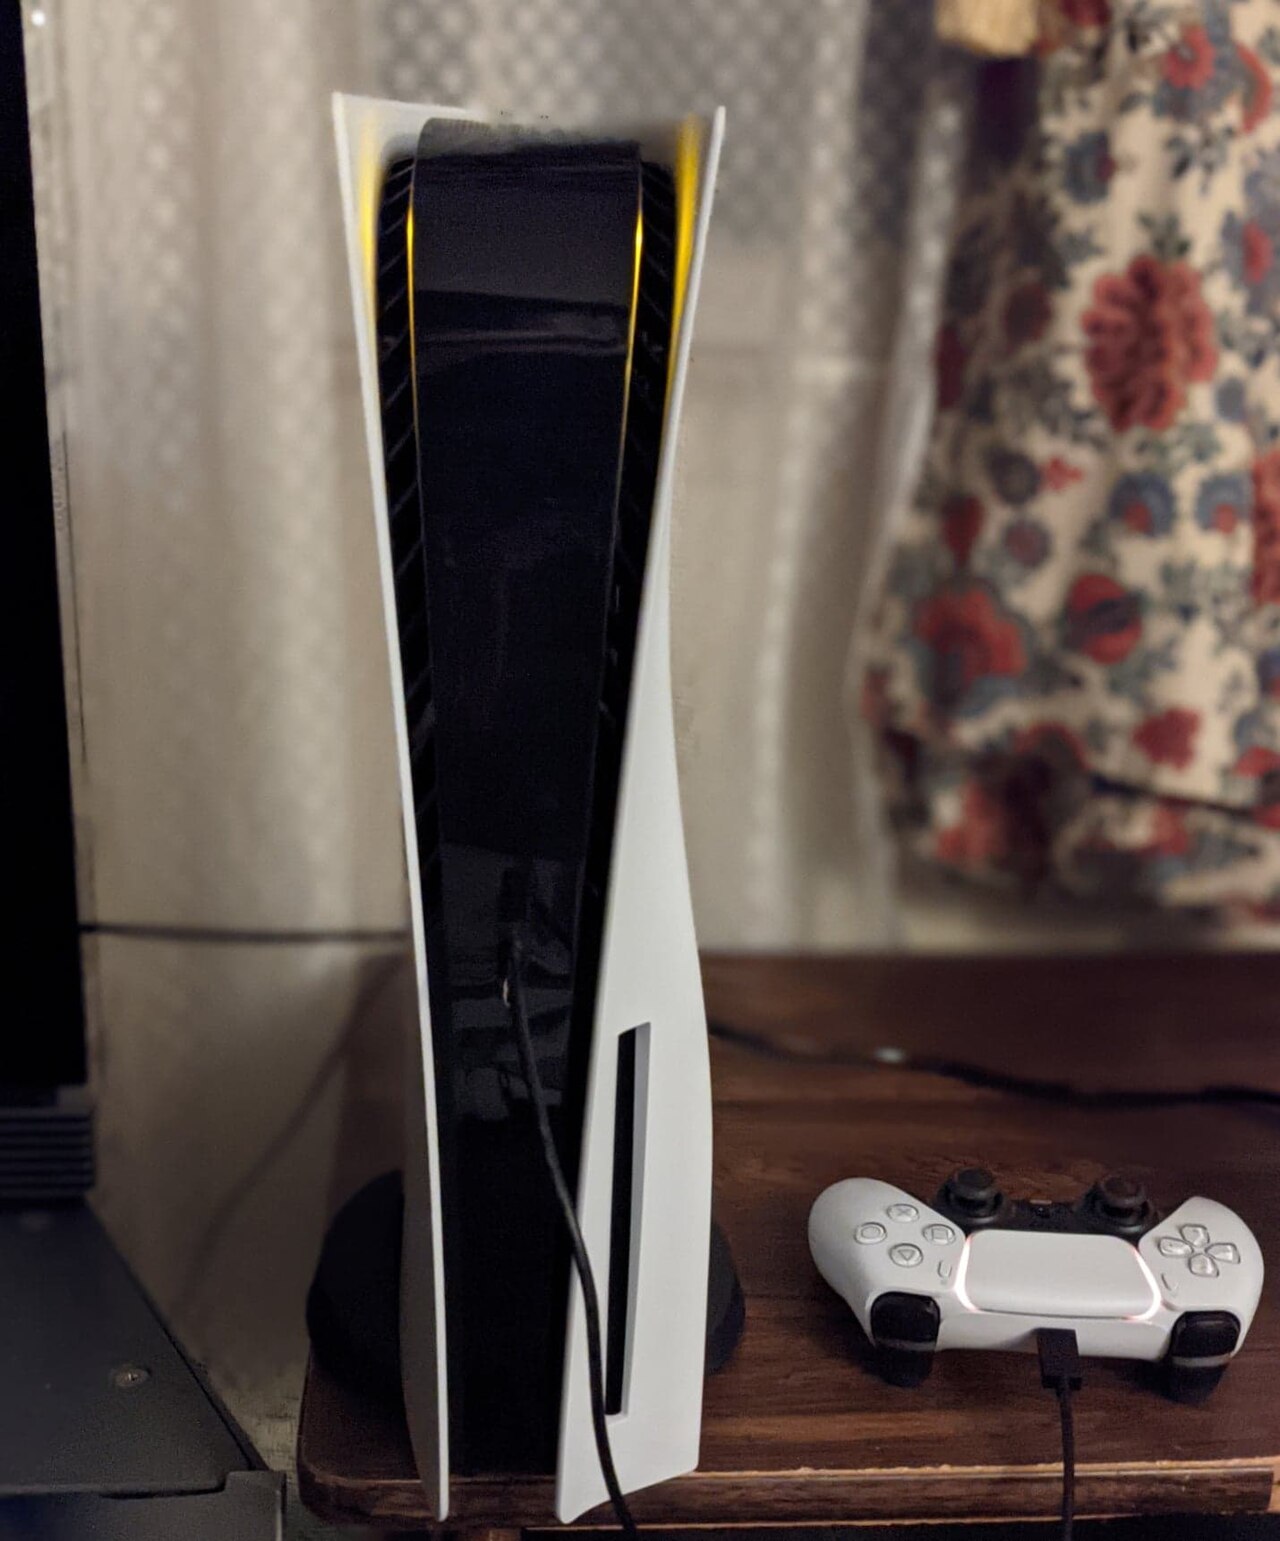 Figure : Console PS5 et manette DualSense. Source : Wikimedia Commons
Une corruption de mémoire isolée dans un bac à sable ne suffit pas à faire tomber une console. Toutefois, lorsqu’une telle altération survient sur le tremplin qui borde le système, la clôture la plus externe est d’ores et déjà abattue. Fort de cet accès mémoire corrompu, l’attaquant a pu déployer la suite de son environnement d’exécution depuis l’espace du navigateur.
Gagner une course à la microseconde pour percer le noyau
L’évasion du navigateur n’était que le premier point d’appui. Pour prendre le contrôle absolu de la machine, une escalade de privilèges vers le noyau était indispensable. La deuxième étape de Relapse s’est attaquée au mécanisme d’attente d’E/S asynchrone du noyau (aio_multi_wait).
En exploitant la fuite d’adresses du noyau obtenue à l’étape précédente, l’exploit a déclenché une condition de course de type utilisation après libération (UAF, Use-After-Free) au cœur même du système d’exploitation. Au moment précis où le système nettoyait une zone de mémoire critique pour la recycler, l’attaquant s’est engouffré dans une fenêtre temporelle de quelques microsecondes pour réallouer cet espace avant que le noyau n’en reprenne le contrôle. Deux failles distinctes, qui n’auraient isolément provoqué qu’un crash applicatif, se sont ainsi emboîtées à la perfection.
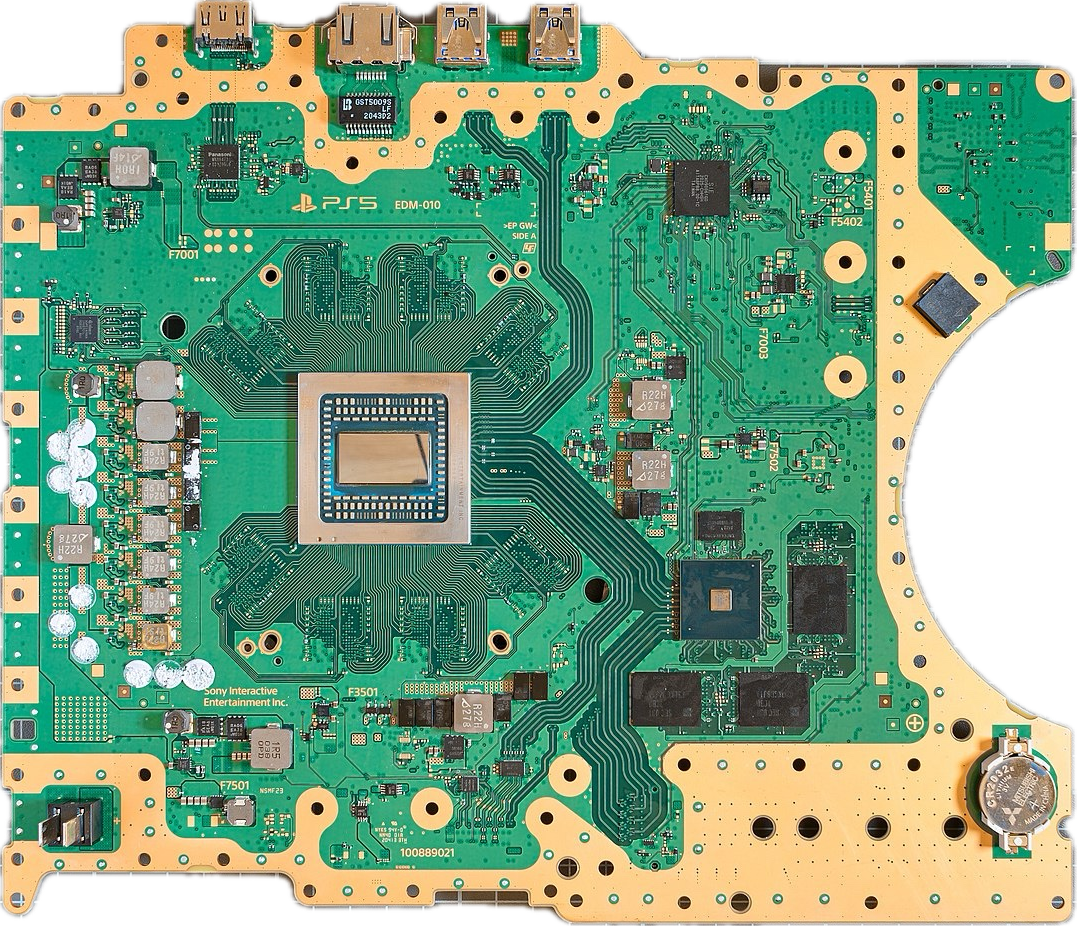 Figure : Carte mère de la PS5, où la surface d’attaque atteint la gestion du système et le noyau. Source : Wikimedia Commons
Les architectures défensives résistent généralement aux attaques directes sur des modules isolés. Cependant, la gestion des transitions d’état au sein de systèmes complexes reste la zone la plus ardue à verrouiller hermétiquement. La superposition de deux défauts ordinaires a suffi pour contourner l’intégralité des modules de vérification cryptographique sous-jacents.
Une douzaine de chercheurs pour assembler la passerelle
Cette chaîne d’exploitation capable de percer six années de défenses logicielles n’est pas le fruit d’une découverte isolée. Les remerciements du projet énumèrent plus d’une dizaine de développeurs ayant chacun apporté une pièce maîtresse à cette lignée de recherche. De la découverte initiale des vulnérabilités du navigateur jusqu’à l’intégration finale du chargeur ELF, en passant par le sondage des adresses du noyau, chaque maillon a été éprouvé par différents chercheurs à différentes époques.
L’équipe défensive ne fait plus face à un attaquant unique et statique, mais à un écosystème open source distribué. Un chercheur met au jour un dysfonctionnement de clonage structuré ; des mois plus tard, un autre le relie à un problème de concurrence dans le noyau. Dès lors que la défense du système laisse subsister une interstice logique, le travail de relais de la communauté s’y engouffre jusqu’à bâtir un passage direct vers le cœur du système.
Des redémarrages infinis face aux verrous du système
Dans la documentation de Relapse, les auteurs ne dissimulent nullement le taux d’échec élevé de leur chaîne. Durant la phase du navigateur, la page peut se figer, la seule issue étant alors de rafraîchir l’affichage. Une fois dans la phase noyau, la console risque de subir une panique système majeure entraînant une coupure brutale de l’alimentation, contraignant l’utilisateur à un redémarrage matériel pour recommencer la manœuvre.
L’attaquant, lui, peut essuyer d’innombrables échecs sans conséquence : il suffit qu’un redémarrage tombe une seule fois sur la bonne disposition mémoire pour que la chaîne aboutisse, déploie un chargeur ELF sur la machine et se mette en attente d’instructions. Côté défenseur, un million d’interceptions réussies ne valent rien si une seule condition de course échappe à la vigilance et cède les pleins privilèges du système. La politique de renforcement continu du firmware de Sony s’est heurtée à un cadre d’exploitation fondé sur la loi des probabilités et l’expérimentation répétée.
La mutation de la recherche de vulnérabilités décourage les vétérans
L’écho rencontré par Relapse au sein de la communauté technique a mis en lumière un autre aspect de la confrontation sécuritaire. Dans les discussions en ligne, un chercheur chevronné de la scène console a confessé son départ du domaine, pointant directement du doigt l’évolution des pratiques de recherche.
Une nouvelle génération de contributeurs s’appuie désormais massivement sur des outils d’automatisation et des modèles d’IA pour identifier en série des failles logiques superficielles et les divulguer dès leur validation. Cette publication à haute fréquence pousse les constructeurs à déployer des correctifs d’urgence avant même que ces vulnérabilités ne puissent nourrir des recherches approfondies sur l’architecture système. Une recherche patiente et au long cours se retrouve ainsi interrompue par cette logique de consommation rapide.
Ce n’est pas la première fois que la communauté traverse une telle mutation. Auparavant, le départ des principaux artisans du portage de Linux sur PS5 avait déjà donné lieu à des regrets similaires sur l’évolution sociologique du milieu. Le fait que six années de défenses de firmware aient cédé face à deux failles mécaniques rappelle que la sécurité se joue sur la gestion d’état des systèmes complexes bien plus que sur la robustesse brute du chiffrement. L’empilement d’anomalies de mémoire ordinaires pour forcer une enceinte sécurisée transforme en profondeur le tempo des affrontements entre attaque et défense.
Liens de référence :
- GitHub Relapse-Exploit
- Discussion HN
- Wikimedia Commons