150.000 Speicherabfangvorgänge pro Sekunde – das ist der Preis, um Windows-Spiele auf einem der kompromisslosesten Sicherheitssysteme der Welt auszuführen. Am 20. Oktober 2026 veröffentlichte OpenBSD seine 61. offizielle Version 8.0. Am selben Tag stellten Entwickler auf der Ports-Mailingliste experimentelle Patches für einen Wine-Port vor.
Erste Praxistests bestätigen, dass mehrere 64-Bit-Anwendungen – darunter The Witcher 3: Wild Hunt (Next-Gen) – lauffähig sind. Das seit Jahrzehnten als uneinnehmbare Netzwerkfestung bekannte System öffnet sich durch extrem hardwarenahe Emulation vorsichtig dem modernen Ökosystem proprietärer Software. Das traditionsreiche Unix demonstriert dabei eine bemerkenswert pragmatische Weiterentwicklung.
 Abb.: Standbild aus der offiziellen OpenBSD 8.0-Veröffentlichungsanimation „Blowfish on a Bike“. Das Maskottchen Puffy auf dem Fahrrad symbolisiert den stetigen Weg in Richtung Modernisierung. Quelle: OpenBSD (openbsd.org/images/blowfishonbike.mp4)
Virtueller Kernel-Adressraum wächst auf 512 GB: Moderne GPUs im gesicherten System
Der tiefgreifendste architektonische Umbau in OpenBSD 8.0 betrifft die virtuelle Speicherverwaltung. Bislang war der virtuelle Kernel-Adressraum unter amd64 auf ein enges 4-GB-Fenster beschränkt. Angesichts moderner Hardware stellte diese Begrenzung einen massiven Engpass dar.
Moderne dedizierte Grafikkarten setzen stark auf veränderbare Base Address Register (BAR). Für das VRAM-Mapping werden dabei zusammenhängende Fenster von mehreren Dutzend Gigabyte benötigt. Während die frühere 4-GB-Obergrenze Hardware mit großem Videospeicher ausschloss, schafft die Vergrößerung auf 512 GB den erforderlichen Handlungsspielraum für umfangreiches VRAM-Mapping.
Nach der Aufhebung dieser Adressgrenzen wurde das DRM-Subsystem aus Linux 6.18.53 in den Kernel-Grafikstack integriert. Die Treiberüberarbeitung umfasst inteldrm, radeondrm sowie amdgpu und bringt erstmals offizielle Unterstützung für Intel Arc A-Serie-Grafikkarten.
Grafikmodule direkt aus dem Linux-Kernel zu portieren, ist ein pragmatischer Kompromiss angesichts begrenzter personeller Ressourcen. Das Team schrieb Synchronisationsprimitive und Bus-Anpassungsschichten im Kernel neu, um sicherzustellen, dass externer Treibercode strikt den eigenen Speicherverwaltungsregeln folgt.
Klare Prioritäten prägten auch die Architekturpflege: In Version 8.0 wurde die über viele Jahre gepflegte Loongson-MIPS-Plattform offiziell eingestellt, während auf arm64 die Suspend-and-Resume-Unterstützung fertiggestellt wurde.
Das Aussortieren veralteter Plattformen verringert den Cross-Compiling- und Wartungsaufwand. Die Ingenieurskapazitäten können sich so auf aktive 64-Bit-Systeme konzentrieren, wodurch der Kern des Quelltextes schlank und wartbar bleibt.
150.000 Zugriffe pro Sekunde abgefangen: Präfix-Emulation überwindet die gsbase-Kluft
Parallel zum Erscheinen von 8.0 sorgte ein experimenteller Wine-Port in Entwicklerkreisen für Aufsehen. Unter der Federführung von Andrii und Fabien brachte das Projekt Dutzende 64-Bit-Windows-Programme zum Laufen – von Notepad++ bis hin zu grafisch anspruchsvollen Titeln wie The Witcher 3: Next-Gen.
Proprietäre Binärdateien auszuführen war nie das primäre Ziel von OpenBSD. Dennoch verwandelte dieser Durchbruch eine theoretische Debatte in einen handfesten Machbarkeitsnachweis. Erstmals bewies das sicherheitszentrierte System die Fähigkeit, komplexe kommerzielle Software auszuführen.
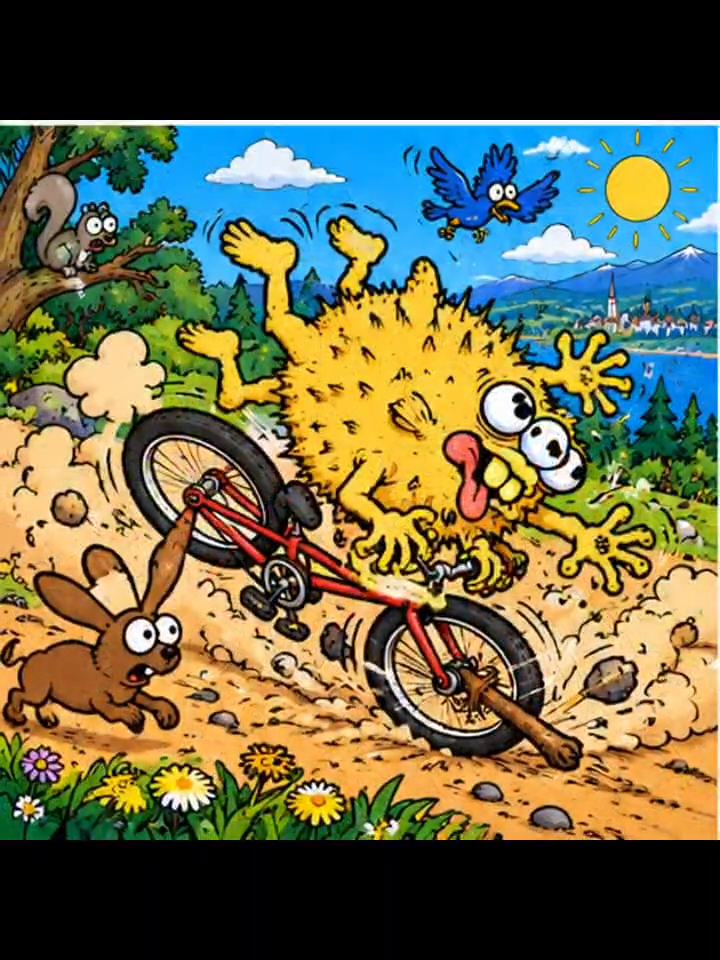 Abb.: Detail aus der Animation „Blowfish on a Bike“, das den für die OpenBSD-Community typischen Humor und ihren unabhängigen Kurs veranschaulicht. Quelle: OpenBSD (openbsd.org/images/blowfishonbike.mp4)
Die größte technische Hürde bei der Portierung war die Verwaltung der Segmentregister-Basisadresse. Windows-Programme stützen sich beim Auffinden des Thread Environment Block (TEB) massiv auf das %gs-Register. Aus Sicherheitsgründen verbietet OpenBSD Prozessen im Userspace jedoch strikt die direkte Konfiguration von gsbase.
Die Entwickler entschieden sich daher für eine Emulation der Instruktionen mit %gs-Präfix auf Softwareebene. Auf kritischen Ausführungspfaden fängt das System sekündlich rund 150.000 Zugriffe ab und leitet sie um. Durch das Ersetzen privilegierter Prozessorinstruktionen durch hochfrequentes Abfangen im Speicher bleibt die Barriere gewahrt, die den Userspace von direkten Hardware-Registern trennt.
Leistungseinbußen für kompromisslose Isolierung in Kauf zu nehmen, spiegelt die Verteidigungsphilosophie des Systems wider. Ohne das Sicherheitsmodell aufzuweichen, schufen die Entwickler eine Brücke für fremde Befehlssätze – eine filigrane Gratwanderung zwischen Reinheit und Kompatibilität.
Die Einschränkungen des Ansatzes liegen auf der Hand: Da WoW64 noch nicht implementiert ist, laufen 32-Bit-Windows-Programme weiterhin nicht. Zudem deaktivierten die Entwickler die integrierte Testsuite und wiesen darauf hin, dass die Nutzung auf eigenes Risiko erfolgt.
In der Community stieß das Experiment auf geteilte Reaktionen. Während Befürworter den Durchbruch feierten, moderne Spiele starten zu können, äußerten Sicherheitsbewusste die Sorge, externe Binärdateien könnten die Angriffsfläche vergrößern. Diese Debatte spiegelt das dauerhafte Spannungsfeld zwischen Ökosystem-Kompatibilität und minimalistischer Sicherheit wider.
Robuste Kernel-Virtualisierung und Sandboxing als Schutzwall
Während externe Software anklopft, werden die internen Schutzwälle des Systems kontinuierlich verstärkt. Der in 8.0 integrierte Hypervisor VMM erhielt zahlreiche Verbesserungen, darunter die Unterstützung von bis zu 64 vCPUs pro virtueller Maschine.
Zusätzlich wurden ein x2APIC-Controller und hardwarebasiertes Prüfsummen-Offloading implementiert. Das Hardware-Offloading verlagert Prüfsummenberechnungen aus der Ausführungsschleife der virtuellen Maschine, senkt die CPU-Last bei hohem Netzwerkdurchsatz drastisch und rüstet VMM für anspruchsvolle Multi-Core-Workloads.
OpenBSD hält daran fest, den minimalistischen Hypervisor direkt im Basissystem zu pflegen. Durch die einheitliche Codebasis werden Scheduler und Virtualisierungslogik denselben gründlichen Sicherheitsaudits unterzogen. Dies schließt unbemerkte Schwachstellen durch abweichende Drittanbieter-Versionen aus.
Anwender berichteten von reibungslosen Upgrades von 7.6 auf 8.0, bei denen bestehende Konfigurationen unberührt blieben. Der gemeinsame Überprüfungsprozess sorgt für planbare System-Upgrades ohne Umgebungsbrüche.
Trotz aller Funktionserweiterungen bleiben die Grundpfeiler der Systemsicherheit unerschütterlich: pledge(2) und unveil(2) regulieren unverändert die Rechte- und Dateisystemvergabe. In technischen Diskussionen hat sich der Einsatz von unveil zur Kapselung von Wine schnell als Standard etabliert.
Indem nicht vertrauenswürdige Runtimes in einer obligatorischen Sandbox isoliert werden, wird eine verlässliche Schranke gezogen. Fremde Software kann in eng abgesteckten Grenzen agieren, ohne kritische Systemressourcen zu gefährden. Dies ist der pragmatische Kompromiss strenger Code-Audits.
Seitenhieb auf den KI-Hype: Ein bodenständiges System schreitet Zeile für Zeile voran
 Abb.: Das offizielle Poster zu OpenBSD 8.0 mit dem Titel „Blowfish on a Bike“ (200×200 Pixel) zeigt das legendäre Maskottchen Puffy. Quelle: OpenBSD (openbsd.org/images/blowfish.jpg, Grafik: yvaneht nioj & clanker)
Version 8.0 setzt die Tradition fort, zu jedem Release ein individuelles Kunstplakat samt Titellied zu veröffentlichen. Das diesjährige Poster heißt Blowfish on a Bike, begleitet vom Song The Simps on AI. Der Songtext blickt augenzwinkernd auf Zeiten zurück, in denen es keine künstliche Intelligenz, sondern echte menschliche Dummheit gab – und alle damit vollkommen zufrieden waren.
Entwickler bentley stellte klar, dass der KI-Spott nur die humoristische Hülle sei. Der eigentliche Kern bestehe darin, dass Programmierer die volle Verantwortung für jede einzelne geschriebene Codezeile tragen müssen – eine erfrischend klare Haltung im Zeitalter automatisierter Codegenerierung.
Gegenüber externen Entwicklungen bewahrt das System einen pragmatischen Kurs. Von der Portierung der Grafiktreiber bis zur Erweiterung des Adressraums auf 512 GB wurden Low-Level-Pfade Zeile für Zeile neu geschrieben, um moderne Hardware unter eigenen Bedingungen zu unterstützen.
Die Hürden für Unix auf dem Desktop liegen nicht in der einfachen Softwareportierung, sondern in tiefgreifenden Differenzen bei Kernel-Spezifikationen und System-ABIs. Indem OpenBSD virtuelle Speicherstrukturen und Registermechanismen umbaut, ohne seine Sicherheitsversprechen zu brechen, beweist das System seine eigenständige technische Würde.
Weiterführende Links:
- Offizielle OpenBSD 8.0 Release-Notes
- OpenBSD Ports-Mailingliste zum experimentellen Wine-Port
- Hacker News Diskussion über Linux-DRM-Treiber und Kernel-Adressräume
- Hacker News Community-Rückmeldungen zu OpenBSD 8.0