两人小公司拿到全国人口钥匙
2026 年 9 月 10 日起,一名黑客靠着一串「123456」的简单密码,进入了丹麦中央人口数据库。在接下来的 21 天 17 个小时里,他从系统中抓取了约 880 万条居民档案。丹麦总人口仅有 600 万人,这次泄露覆盖了几乎全部在世公民,甚至波及移居海外者与已故人士。
事件曝光后,近一百万丹麦人连夜向征信系统申请信用预警,防止个人身份遭到冒用。社会舆论迅速被「123456」这个荒诞的密码点燃。所有人都在嘲笑涉事团队的低级失误,但大家忽略了一个更严重的事实:这个账号本就不该拥有无限制调阅全国档案的权力。
被黑客当作跳板的企业,是位于欧登塞的私营软件公司 Pays ApS。丹麦中央商业登记数据显示,截至 2026 年 7 月,这家公司的注册员工只有两人。就是这样一家微型企业,合法持有丹麦中央人口登记系统(Det Centrale Personregister,简称 CPR)的直连查询接口。
丹麦在 1968 年建立 CPR 系统,用来为每位居民分配终身唯一的身份编号。按照当地制度,私营企业和行业协会只要出于核实客户地址等正当业务需求,就能向主管部门申请查询授权。这种制度设计将公共数据库向民营市场开放,却把安全防线寄托在外部小公司的技术自律上。
 图:丹麦中央人口登记系统数据遭违规导出,影响范围覆盖在世与已故居民。来源:SecurityWeek
黑客挂机提取21天,接口毫无察觉
根据丹麦《政治报》(Politiken)查阅的失窃凭证,涉事公司至少有三个内部账号使用了「123456」,其中包含最高权限的管理员账号。奥胡斯大学电气与计算机工程系教授 Jens Myrup Pedersen 对此评价,这种设置等同于向外界大敞大门,任何攻击者只要使用公开的常用弱密码表,就能在极短时间内试探成功。他直言在专业领域想不出更差的安全等级,系统沦陷只是时间早晚的问题。
渗透过程并未涉及复杂的漏洞利用。黑客先是通过第三方泄露的数据拿到了前员工登录凭证,随后顺藤摸瓜找到了这个未设防的管理员账号。进入后台后,攻击者编写了两个自动化提取脚本,开始按部就班地批量下载数据,并将其存放在境外服务器。
整个导出过程持续了 21 天 17 个小时,期间没有任何安全机制出面阻拦。匿名黑客向媒体证实,自己只是下载并存储了数据,并没有出售或公开这些档案的计划。对于一个存储国家级公民隐私的接口而言,三周的高频批量调用没有触发任何异常流量告警,也没有受到频率限制(Rate Limiting)的拦截。
这种沉默暴露了系统在行为审计上的空白。缺乏频次限制和异常行为拦截的接口,把所有的赌注都压在凭据保密上。一旦合法凭据外泄,后台就丧失了辨别正常查询与恶意搬运的能力。
媒体盯住弱密码,真正漏洞是特权滥发
公众舆论习惯把责任归咎于滑稽的密码,认为这纯粹是一场安全意识淡薄的闹剧。如果管理人员当初设置了一串 16 位的强密码,这次特定攻击或许会被挡在门外。然而强密码只能拉高破解门槛,只要账号拥有的特权缺乏边界,风险就始终停留在系统深处。
Pays ApS 当初获准访问 CPR 数据库,业务目标仅仅是验证会员与客户的地址变动。可是在实际接口权限划分中,系统为这家微型软件公司开放了近乎全量的检索功能。小团队拥有调阅数百万公民敏感隐私的权限,这种权限粒度设计显然超出了业务必需的范畴。
CPR 编号在丹麦社会具有基础性的地位。它是公民连接所有公共服务的统一纽带,无论是医院看病、银行开户、签署租房合同,还是在市政厅办理登记,个人都必须出示这串号码。正因如此,近百万居民才会匆忙申请信用冻结,因为谁也无法保证这些泄露的数据不会流入黑市黑产。
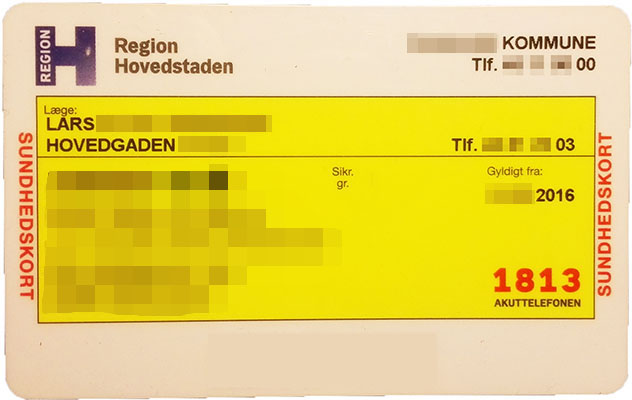 图:丹麦 sundhedskort 医疗卡实物,正面上方印有公民终身唯一的 CPR 编号。来源:Wikimedia Commons
双因素认证为什么迟迟推不动
涉事公司的最高管理员账号使用了简陋的弱密码,同时未启用双因素认证(2FA)。在主流技术界看来,让连接国家核心数据资产的管理接口免除二次验证,本身就是不可思议的疏漏。只要掌握了明文账号密码,任何外来访问者都能长驱直入。
技术社区围绕这件事展开了激烈的讨论。许多工程师质疑,为何监管部门不对所有接触 CPR 系统的第三方强制实施多因素认证。另一派观点则指出了政务落地中的现实阻力:在丹麦,仍有相当一部分特殊群体和老年人不习惯使用智能手机,很多日常政务依靠图书馆的公共电脑完成。
全面推行基于手机或硬件令牌的认证机制,往往伴随着沉重的基层培训成本和政务摩擦。许多基层部门和关联机构因此不断以「需要重新培训员工」为借口,将安全升级方案搁置。这种针对弱势群体的适老化包容,在现实执行中被层层借调,最终演变成了商业外包接口在安全要求上的集体妥协。
安全防线断在发完权限无人复核
Pays ApS 董事兼所有者 Sophie Laursen 在接受丹麦 TV 2 采访时证实,公司确实遭受了网络攻击,其合法的 CPR 查询权限遭到了黑客滥用。她向媒体确认了事件的发生,同时强调被滥用的是公司合法拥有的数据查询资格。早在事件发生前,相关的安全审计就曾提出过改进建议,但这些整改措施并未在日常运营中真正落地。
权限管理应当是一套包含申请、审查、监控与注销的完整周期。当一个国家机构把高权限接口分发给商业机构后,如果后续缺乏定期的权限复审,授权就会沦为永久性的特权通道。早已离职的员工凭证依然有效,缺乏审计的管理员权限长期沉睡在弱密码之下,整条管理链条在发放完成那一刻就失去了监督。
把这起事故的教训简化为「不要把密码设成 123456」,会掩盖真正的体制缺陷。如果系统将国家人口库的安全寄托在小公司自觉设置强密码上,如果接口调用的监管始终处于空缺状态,那么更换更复杂的密码也只能推迟被攻破的时间。理顺特权接口的发放边界与动态复核责任,才是守住公民隐私底线的关键一步。
参考链接:
- The Copenhagen Post 报道
- Politiken 调查报道
- TV 2 新闻报道
- SecurityWeek 报道
- HN 讨论 (item?id=50031269)