Zwei-Personen-Betrieb erhält Generalschlüssel zum nationalen Bevölkerungsregister
Ab dem 10. September 2026 verschaffte sich ein Angreifer mit dem simplen Passwort „123456“ Zugang zum zentralen Bevölkerungsregister Dänemarks. In den folgenden 21 Tagen und 17 Stunden zog der Angreifer rund 8,8 Millionen Bürgerdatensätze aus dem System ab. Da Dänemark lediglich rund 6 Millionen Einwohner zählt, erfasste das Datenleck nahezu jeden lebenden Staatsbürger sowie im Ausland lebende und bereits verstorbene Personen.
Nach Bekanntwerden des Vorfalls beantragten fast eine Million dänische Bürger umgehend Kreditsperren und Warnhinweise bei Auskunfteien, um sich vor Identitätsdiebstahl zu schützen. Die öffentliche Debatte stürzte sich sofort auf das bizarre Passwort „123456“ und verspottete das betroffene Unternehmen für diesen fatalen Anfängerfehler. Hinter dem allgemeinen Hohn geriet jedoch eine weitaus gravierendere Tatsache in den Hintergrund: Dieser Account hätte von vornherein niemals die Befugnis besitzen dürfen, die Akten der gesamten dänischen Bevölkerung ohne Einschränkungen abzufragen.
Als Einfallstor diente das private Softwareunternehmen Pays ApS mit Sitz in Odense. Aus Daten des dänischen Handelsregisters (CVR) geht hervor, dass das Unternehmen im Juli 2026 lediglich zwei registrierte Mitarbeiter beschäftigte. Ausgerechnet dieser Kleinstbetrieb verfügte über eine autorisierte Direktanbindung an das zentrale dänische Personenregister (Det Centrale Personregister, kurz CPR).
Dänemark richtete das CPR-System 1968 ein, um jedem Einwohner eine lebenslang eindeutige Identifikationsnummer zuzuweisen. Nach dänischem Recht können Privatunternehmen und Branchenverbände Abfrageberechtigungen beantragen, sofern sie ein berechtigtes geschäftliches Interesse nachweisen – etwa zur Überprüfung von Kundenadressen. Dieses institutionelle Modell öffnete eine hochsensible staatliche Datenbank für den privaten Markt, übertrug die Sicherheitsverantwortung jedoch vollständig auf die technische Sorgfalt externer Kleinbetriebe.
 Abbildung: Unbefugter Datenabzug aus Dänemarks zentralem Personenregister betrifft lebende und verstorbene Bürger gleichermaßen. Quelle: SecurityWeek
21 Tage unbemerkter Datenabzug: Ein blindes API-System
Aus gestohlenen Zugangsdaten, die der dänischen Tageszeitung Politiken vorliegen, geht hervor, dass mindestens drei interne Konten bei Pays ApS das Passwort „123456“ nutzten – darunter auch das Administratorkonto mit den höchsten Systemprivilegien. Jens Myrup Pedersen, Professor für Elektro- und Computertechnik an der Universität Aarhus, kommentierte die Konfiguration treffend: Dies sei gleichbedeutend damit, Fremden die Haustür sperrangelweit offenzuhalten. Jeder Angreifer, der gängige Passwort-Wörterbücher durchprobiere, hätte binnen Sekunden Erfolg. Aus professioneller Sicherheitsperspektive sei kaum ein schlechteres Schutzniveau vorstellbar; eine Kompromittierung sei unausweichlich gewesen.
Der Einbruch erforderte keinerlei komplexe Zero-Day-Exploits. Der Angreifer gelangte über zuvor durchgesickerte Drittanbieterdaten an die Anmeldedaten eines ehemaligen Mitarbeiters und fand darüber das ungesicherte Administratorkonto. Einmal im Backend angelangt, setzte der Hacker zwei automatisierte Skripte auf, lud die Datensätze systematisch in großen Tranchen herunter und transferierte sie auf ausländische Server.
Der gesamte Abzug dauerte 21 Tage und 17 Stunden – ohne dass auch nur ein einziger Sicherheitsmechanismus intervenierte. Der anonyme Hacker versicherte gegenüber Medienvertretern, die Daten lediglich gespeichert zu haben und weder einen Verkauf noch eine Veröffentlichung zu planen. Für eine Schnittstelle, die intimste Bürgerdaten eines ganzen Staates verwaltet, löste ein dreiwöchiger massiver Abruf weder Warnungen vor abnormalem Datenverkehr noch Abfragedrosselungen (Rate Limiting) aus.
Diese Stille entlarvte ein fundamentales Versagen bei der Verhaltensüberwachung. Fehlen Frequenzbegrenzungen und Anomalieerkennung, verlässt sich ein System blind auf die Geheimhaltung von Anmeldedaten. Sobald legitime Zugangsdaten abhandenkommen, verliert das Backend jegliche Fähigkeit, reguläre Abfragen von systematischem Datenraub zu unterscheiden.
Schwaches Passwort im Fokus: Die wahre Schwachstelle ist die Privilegieninflation
Die Öffentlichkeit neigt dazu, das lächerliche Passwort als alleinige Ursache abzutun und den Fall als Farce mangelnden Sicherheitsbewusstseins abzuhaken. Hätte der Administrator ein komplexes 16-stelliges Passwort verwendet, wäre dieser spezielle Vorfall womöglich abgewehrt worden. Starke Passwörter erhöhen jedoch lediglich die Hürde für automatisierte Angriffe. Wenn vergebene Berechtigungen keine klaren Grenzen kennen, bleibt das Kernrisiko im Fundament des Systems bestehen.
Pays ApS hatte den CPR-Zugang ursprünglich ausschließlich beantragt, um Adressänderungen von Mitgliedern und Kunden abzugleichen. Bei der technischen Rechtevergabe räumte das System dem Software-Miniteam jedoch nahezu unbeschränkte Volltextabfragen über die gesamte Datenbank ein. Dass zwei Mitarbeiter auf sensible Daten von Millionen Bürgern zugreifen konnten, stellt eine eklatante Verletzung des Prinzips der geringsten Rechte (Least Privilege) dar.
Die CPR-Nummer bildet das organisatorische Rückgrat der dänischen Gesellschaft. Sie fungiert als universeller Schlüssel für sämtliche Bürgerdienste – vom Krankenhausaufenthalt über die Bankkontoeröffnung und Mietverträge bis hin zu Behördengängen im Rathaus. Genau deshalb beantragten rund eine Million Menschen panikartig Kreditsperren: Niemand kann garantieren, dass diese Datensätze nicht auf kriminellen Marktplätzen landen.
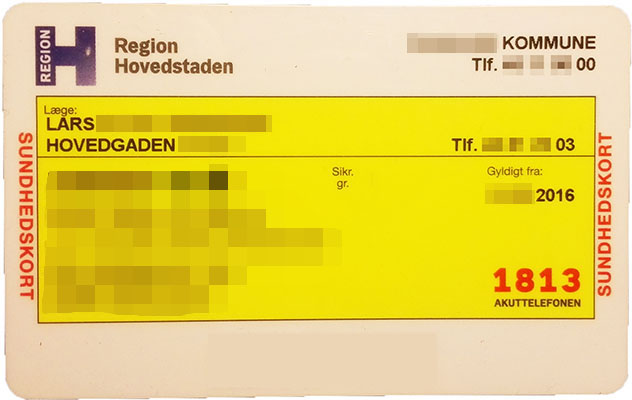 Abbildung: Dänische sundhedskort-Krankenversicherungskarte mit sichtbarer, lebenslang unveränderlicher CPR-Nummer. Quelle: Wikimedia Commons
Warum die Einführung von Zwei-Faktor-Authentifizierung scheiterte
Das Administratorkonto des betroffenen Unternehmens war nicht nur mit einem trivialen Passwort geschützt, sondern verzichtete auch vollständig auf eine Zwei-Faktor-Authentifizierung (2FA). In der modernen IT-Sicherheit gilt es als unfassbare Fahrlässigkeit, ein administratives Einfallstor zu sensibelsten Staatsdaten ohne zweiten Authentifizierungsfaktor zu betreiben. Wer über Benutzername und Klartextpasswort verfügte, konnte ungehindert spazieren gehen.
In der Tech-Community entbrannte eine hitzige Debatte. Viele Ingenieure forderten Aufklärung darüber, warum Aufsichtsbehörden eine Mehrfaktor-Authentifizierung für externe CPR-Schnittstellen nicht längst ausnahmslos vorgeschrieben hatten. Andere verwiesen auf praktische Reibungsverluste in der Verwaltungspraxis: In Dänemark gibt es nach wie vor Bürger und Senioren, die keine Smartphones nutzen und alltägliche Behördengänge an öffentlichen Bibliotheks-PCs erledigen.
Eine flächendeckende Pflicht für Smartphone-basierte Authentifikatoren oder Hardware-Token zieht erhebliche Schulungskosten und bürokratischen Mehraufwand nach sich. Zahlreiche Basisstellen und Vertragspartner schoben Sicherheitsupgrades daher immer wieder mit dem Verweis auf „Umschulungsbedarf für Mitarbeiter“ auf die lange Bank. Die berechtigte Rücksichtnahme auf ältere und benachteiligte Gruppen wurde in der operativen Umsetzung zweckentfremdet und mündete schließlich in einem kollektiven Aufweichen der Sicherheitsstandards bei kommerziellen Schnittstellen.
Berechtigungen ohne Folgeprüfung: Wo die Sicherheitskette riss
Sophie Laursen, Geschäftsführerin und Eigentümerin von Pays ApS, bestätigte in einem Interview mit dem dänischen Sender TV 2, dass ihr Unternehmen Opfer eines Cyberangriffs wurde und die regulären CPR-Abfragerechte missbraucht worden seien. Sie betonte, dass der Angreifer legal vorhandene Zugangsrechte ausgenutzt habe. Sicherheitsüberprüfungen hatten bereits vor dem Einbruch Verbesserungen angemahnt – im Tagesgeschäft wurden diese Empfehlungen jedoch nie implementiert.
Rechtemanagement muss einen lückenlosen Lebenszyklus umfassen: von der Beantragung und Prüfung über die kontinuierliche Überwachung bis hin zum fristgerechten Entzug. Gibt eine staatliche Institution hochprivilegierte Schnittstellen an Unternehmen weiter, ohne regelmäßige Rezertifizierungen durchzuführen, verwandelt sich die Autorisierung in eine dauerhafte Hintertür. Längst ausgeschiedene Mitarbeiter besitzen weiterhin gültige Zugänge, ungeprüfte Admin-Rechte schlummern hinter Trivialpasswörtern, und die Kontrollkette bricht genau in dem Moment ab, in dem der Zugang erteilt wurde.
Die Lehren dieses Vorfalls darauf zu reduzieren, „Passwörter nicht auf 123456 zu setzen“, verschleiert die eigentliche institutionelle Fehlkonstruktion. Vertraut ein Staat darauf, dass Kleinstfirmen von sich aus robuste Passwörter wählen, und verzichtet er auf die Verkehrsüberwachung seiner Schnittstellen, verzögern komplexere Passwörter den nächsten Einbruch allenfalls. Erst strikte Zugriffsgrenzen und eine dynamische Überprüfungspflicht schaffen ein wirksames Schutzschild für die Privatsphäre der Bürger.
Referenz-Links:
- Bericht von The Copenhagen Post
- Investigativbericht von Politiken
- TV 2 Nachrichtenbericht
- Bericht von SecurityWeek
- HN-Diskussion (item?id=50031269)