Une micro-entreprise de deux employés hérite des clés du registre national
À partir du 10 septembre 2026, un attaquant s’est introduit dans le registre central de la population danoise en s’appuyant sur un mot de passe d’une simplicité désarmante : « 123456 ». Au cours des 21 jours et 17 heures qui ont suivi, il a siphonné méthodiquement près de 8,8 millions de dossiers de résidents. Le Danemark ne comptant qu’environ 6 millions d’habitants, cette exfiltration a englobé la quasi-totalité des citoyens vivants, ainsi que les expatriés et les personnes décédées.
Dès la révélation de l’incident, près d’un million de Danois se sont empressés de demander des alertes de crédit auprès des agences d’évaluation afin de prévenir toute usurpation d’identité. Le débat public s’est immédiatement enflammé autour de l’absurdité du mot de passe « 123456 », raillant l’incompétence de l’équipe concernée. Pourtant, ces moqueries ont occulté une réalité bien plus alarmante : ce compte n’aurait jamais dû disposer du pouvoir d’interroger sans limite l’ensemble des données d’état civil du pays.
L’entreprise qui a servi de tremplin à l’attaquant est Pays ApS, une société privée de développement logiciel basée à Odense. D’après le registre central du commerce danois (CVR), cette société ne comptait que deux employés enregistrés en juillet 2026. C’est cette minuscule structure qui détenait une interface d’interrogation directe et légalement validée auprès du registre national de la population (Det Centrale Personregister, ou CPR).
Créé en 1968, le système CPR attribue à chaque habitant un numéro d’identification unique et à vie. Selon le cadre légal local, les entreprises privées et fédérations professionnelles peuvent obtenir une autorisation d’accès dès lors qu’elles justifient d’un besoin légitime, tel que la vérification des adresses clients. Cette architecture a ouvert une infrastructure publique essentielle au secteur marchand, tout en déléguant la charge de la sécurité à la seule rigueur technique de petits sous-traitants.
 Figure : Extraction non autorisée de données du registre civil danois, affectant aussi bien les résidents actuels que les défunts. Source : SecurityWeek
21 jours d’extraction automatisée sans aucune alerte de sécurité
Selon les identifiants dérobés consultés par le quotidien danois Politiken, au moins trois comptes internes chez Pays ApS utilisaient « 123456 » comme mot de passe, y compris le compte administrateur doté des privilèges les plus élevés. Jens Myrup Pedersen, professeur au département d’ingénierie électrique et informatique de l’université d’Aarhus, a souligné qu’une telle configuration revenait à laisser la porte grande ouverte. N’importe quel pirate testant un dictionnaire basique de mots de passe courants aurait pu entrer en quelques secondes. Il a précisé qu’il était difficile d’imaginer une posture de sécurité plus médiocre et que la compromission du système n’était qu’une simple question de temps.
L’intrusion n’a nécessité aucune faille de sécurité complexe. L’attaquant a d’abord mis la main sur les identifiants d’un ancien collaborateur via une fuite de données tierce, avant de remonter la piste jusqu’au compte administrateur non protégé. Une fois dans le backend, il a déployé deux scripts d’extraction automatisés et s’est mis à aspirer les données par lots pour les transférer sur un serveur à l’étranger.
Cette extraction s’est poursuivie pendant 21 jours et 17 heures sans rencontrer la moindre résistance. Le pirate anonyme a confirmé aux médias avoir uniquement téléchargé et stocké ces informations, sans intention de les commercialiser ni de les rendre publiques. Pourtant, pour une API hébergeant les données les plus sensibles de tout un État, trois semaines d’appels massifs et ininterrompus n’ont provoqué aucune alerte de trafic inhabituel ni déclenché le moindre mécanisme de limitation de débit (Rate Limiting).
Ce silence a révélé une faille béante dans l’audit comportemental. Une API dépourvue de restrictions de fréquence et de détection d’anomalies fait reposer toute sa défense sur le secret des identifiants. Dès lors que ces accès sont compromis, le système est incapable de distinguer une consultation courante d’un pillage méthodique à grande échelle.
Au-delà du mot de passe dérisoire : le piège de la surattribution de privilèges
L’opinion publique a vite fait d’imputer l’entière responsabilité à ce mot de passe ridicule, n’y voyant qu’une négligence grossière. Un mot de passe robuste de 16 caractères aurait sans doute repoussé cette attaque précise. Cependant, la complexité des mots de passe ne fait que rehausser le seuil d’intrusion ; tant que les privilèges accordés ne connaissent aucune limite stricte, la vulnérabilité fondamentale reste ancrée au cœur du système.
À l’origine, Pays ApS n’avait obtenu l’accès au CPR que pour vérifier les changements d’adresse de clients et d’adhérents. Mais dans la configuration réelle de l’interface, le système a laissé à cette micro-entreprise une faculté d’interrogation quasi illimitée sur la base. Confier à une équipe de deux personnes la possibilité d’explorer des millions de données citoyennes intimes constitue une entorse majeure au principe du moindre privilège.
Le numéro CPR joue un rôle névralgique dans la société danoise. Il sert de clé universelle reliant les citoyens à l’ensemble des services publics et privés : consultations médicales, ouvertures de comptes bancaires, baux locatifs ou démarches en mairie. C’est précisément cette omniprésence qui a poussé près d’un million de résidents à geler leurs dossiers de crédit en urgence, conscients que personne ne peut garantir que ces données ne finiront pas sur des marchés clandestins.
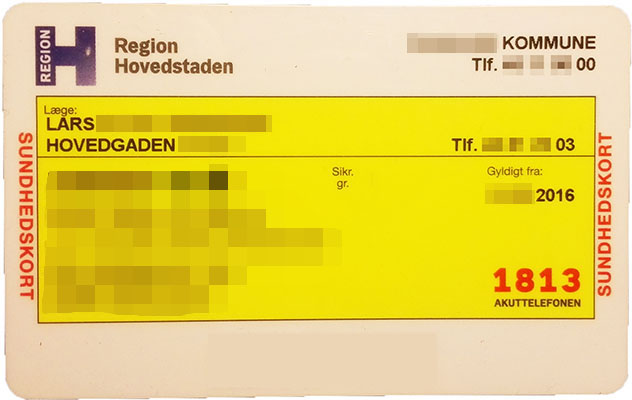 Figure : Carte d’assurance maladie danoise sundhedskort portant le numéro CPR unique et à vie du citoyen. Source : Wikimedia Commons
Pourquoi l’authentification à deux facteurs est restée au point mort
Le compte administrateur de l’entreprise s’appuyait sur un mot de passe sommaire tout en se passant d’authentification à deux facteurs (2FA). Dans l’état de l’art technologique, dispenser une porte d’accès administrative aux données souveraines d’une double vérification relève d’une légèreté impensable. Il suffisait de connaître l’identifiant et le mot de passe en clair pour pénétrer les lieux sans obstacle.
La communauté technique s’est emparée du sujet avec vivacité. De nombreux ingénieurs ont demandé pourquoi les régulateurs n’avaient jamais imposé l’authentification multifacteur à tous les tiers connectés au CPR. D’autres ont mis en avant les contraintes réelles sur le terrain administratif : au Danemark, une part significative des personnes vulnérables ou âgées n’utilise pas de smartphone et effectue ses démarches sur les postes partagés des bibliothèques.
Généraliser des mécanismes d’authentification par application ou clé matérielle engendre des coûts de formation élevés et des frictions opérationnelles en mairie. De nombreuses administrations et organismes partenaires ont ainsi continuellement invoqué le « besoin de reformer les équipes » pour repousser les modernisations de sécurité. Cette louable prise en compte de l’accessibilité pour les publics fragiles a fini par être dévoyée au fil des rouages administratifs, aboutissant à un compromis généralisé sur les exigences de sécurité des passerelles commerciales.
La rupture de la chaîne de sécurité : des accès accordés sans révision
Sophie Laursen, directrice et propriétaire de Pays ApS, a confirmé lors d’un entretien avec la chaîne danoise TV 2 que son entreprise avait subi une cyberattaque et que son accès réglementaire au registre CPR avait été détourné. Tout en reconnaissant l’incident, elle a insisté sur le fait que l’attaquant avait exploité des droits légitimement accordés à la société. Des audits de sécurité antérieurs avaient pourtant recommandé des améliorations avant le drame, mais ces préconisations n’avaient jamais été concrétisées dans l’exploitation quotidienne.
La gestion des autorisations doit former un cycle complet : demande, examen, surveillance continue et révocation. Lorsqu’une entité étatique distribue des API à hauts privilèges à des acteurs privés sans réévaluation périodique, l’habilitation se transforme en porte dérobée permanente. Des identifiants d’anciens employés restent valides, des accès administrateurs non audités dorment derrière des mots de passe triviaux, et la chaîne de responsabilité se brise sitôt les droits accordés.
Réduire les enseignements de cette crise à la consigne « ne pas utiliser 123456 comme mot de passe » revient à masquer un vice de conception systémique. Si la sécurité du registre d’un pays repose sur la bonne volonté de micro-entreprises et si la surveillance des requêtes reste inexistante, imposer des mots de passe complexes ne fera que retarder l’échéance. Fixer des périmètres d’accès rigoureux et instaurer des revues d’autorisation dynamiques demeurent le seul rempart crédible pour la vie privée des citoyens.
Liens de référence :
- Couverture de The Copenhagen Post
- Enquête de Politiken
- Reportage de TV 2
- Couverture de SecurityWeek
- Discussion HN (item?id=50031269)