社員2人の小規模企業が手にした国家台帳の鍵
2026年9月10日、ある攻撃者が「123456」という極めて単純なパスワードを使い、デンマークの中央人口登録データベースへ侵入した。その後の21日間と17時間にわたり、攻撃者はシステムから約880万件もの住民記録を抜き出した。デンマークの総人口は約600万人であり、この流出は生存するほぼ全市民にとどまらず、海外居住者や故人の記録にまで及んだ。
事件が明るみに出ると、個人情報の悪用を恐れた100万人近い市民が、信用情報機関へ一斉に信用アラートを申請する事態に発展した。世論の関心は「123456」という信じがたいパスワードの杜撰さに集中し、関係者の初歩的ミスを揶揄する声が広がった。しかし、この嘲笑の裏で、より深刻な事実が見過ごされている。そもそもこのアカウントが、全国民の台帳を無制限に照会できる権限を持っていたこと自体が異常だったのだ。
攻撃の踏み台にされたのは、オーデンセに拠点を置く民間ソフトウェア開発企業 Pays ApS であった。デンマーク中央商業登記(CVR)のデータによると、2026年7月時点でこの企業の登録従業員はわずか2人にすぎない。その超零細企業が、デンマーク中央人口登録システム(Det Centrale Personregister、通称 CPR)への直接照会インターフェースを正規に保持していた。
デンマークは1968年にCPRシステムを構築し、全住民に対して生涯不変の固有識別番号を付与してきた。同国の制度では、民間企業や業界団体であっても、顧客住所の確認といった正当な業務上の必要性があれば、当局に照会権限を申請できる。この制度設計は公共データベースを民間市場に開放した一方で、セキュリティの防壁を外部小規模企業の自己管理任せにする構造を生み出していた。
 図:デンマーク中央人口登録システム(CPR)からデータが不正抽出され、現役市民から故人まで影響が及んだ。出典:SecurityWeek
21日間のスクレイピングを検知できなかったAPI
デンマーク紙『ポリティケン』(Politiken)が入手した流出認証情報によると、Pays ApS 社内では少なくとも3つのアカウントがパスワードに「123456」を設定しており、その中には最高権限を持つ管理者アカウントが含まれていた。オーフス大学電気・コンピュータ工学部のイェンス・ミュラップ・ペダーセン(Jens Myrup Pedersen)教授は、この設定について「外に向けてドアを開け放っているのと同じだ」と指摘。公開されている辞書攻撃用リストを試すだけで、いかなる攻撃者でも瞬時に侵入できたとし、専門家の視点から見てこれ以上粗悪なセキュリティ水準は考えられず、システム侵害は時間の問題だったと述べた。
侵入にあたって高度な脆弱性攻撃は一切使われなかった。攻撃者はまずサードパーティの漏洩データから元従業員のログイン情報を入手し、それを足がかりに無防備な管理者アカウントを特定した。バックエンドに入り込んだ攻撃者は、2本の自動抽出スクリプトを走らせ、海外サーバーに向けてデータを整然と一括ダウンロードし始めた。
データのエクスポートは21日間と17時間にわたって続いたが、その間いかなる防護機構も作動しなかった。匿名ハッカーはメディアに対し、データは個人的に保存しただけであり、販売や公開の意図はないと認めている。国家レベルの市民プライバシーを保管するインターフェースでありながら、3週間に及ぶ高頻度のバルクアクセスに対して、異常トラフィックの警告もレート制限(Rate Limiting)による遮断も一切発動しなかった。
この沈黙は、システムの振る舞い監査における致命的な空白を浮き彫りにした。頻度制限や異常行動の検知を持たないAPIは、すべての安全を「認証情報の秘匿」だけに賭けてしまう。正規の認証情報がひとたび外部へ漏れれば、バックエンド側では日常的な問い合わせと悪意あるデータ持ち出しを見分ける術を失う。
脆弱なパスワード批判の陰に隠れた「特権の過剰付与」
世論は往々にして滑稽なパスワードに責任を押し付け、セキュリティ意識の欠如が生んだ茶番劇として片付けがちである。管理者が16桁の強固なパスワードを設定していれば、今回の攻撃は防げたかもしれない。しかし、強固なパスワードは侵入のハードルを上げるにすぎず、アカウントに付与された特権の境界が曖昧である限り、リスクはシステムの深部に残り続ける。
Pays ApS がCPRデータベースへのアクセスを許可された本来の業務目的は、会員や顧客の住所変更を確認することだけだった。ところが実際のインターフェース仕様では、この零細ソフトウェア企業に対して、全件に近い照会機能が開放されていた。わずか2人のチームに数百万人規模の機微情報を閲覧できる権限を渡すという権限設計は、業務上の必要性を明らかに逸脱している。
デンマーク社会において、CPR番号は基盤中の基盤である。病院での受診、銀行口座の開設、賃貸契約の締結、市役所での各種手続きに至るまで、あらゆる公共サービスをつなぐ唯一の紐付けキーとなっている。だからこそ、漏洩データが地下市場へ流出することを恐れた100万人近い市民が、大急ぎで信用凍結の申請に走ったのである。
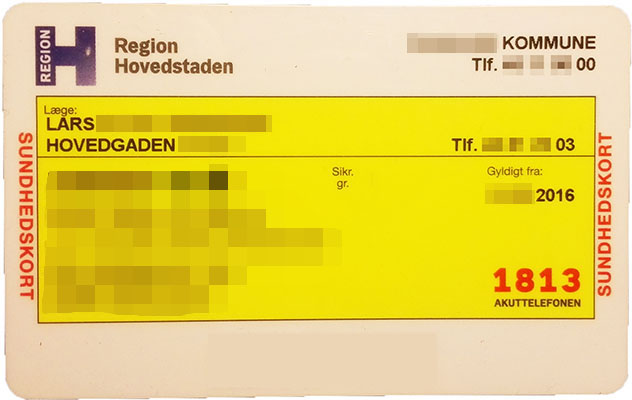 図:デンマークの健康保険カード(sundhedskort)。表面上部に生涯固有のCPR番号が記載されている。出典:Wikimedia Commons
二要素認証の導入が先送りされてきた背景
事故を起こした企業の最高管理者アカウントは、単純な弱小パスワードを使用していただけでなく、二要素認証(2FA)すら有効化されていなかった。技術的な常識から見れば、国家の核心的データ資産に直結する管理インターフェースで二次認証を免除するなど、信じがたい手落ちである。平文のアカウントとパスワードさえ把握できれば、外部の侵入者は何の障害もなく土足で踏み込める状態だった。
この事態を受け、技術コミュニティでは激しい議論が巻き起こった。多くのエンジニアが、なぜ規制当局はCPRシステムに接続するすべてのサードパーティに対して多要素認証を義務付けなかったのかと疑問を呈した。一方で、行政の現場が抱える現実的な摩擦を指摘する声もある。デンマークでは、高齢者や一部の社会的弱者層がスマートフォンを使いこなせず、日常の行政手続きを図書館の共有PCに依存している実情がある。
スマートフォンやハードウェアトークンに基づく認証を一律に義務化することは、現場での重い研修コストと行政摩擦を伴う。その結果、多くの末端組織や関連機関が「職員の再研修が必要だ」という口実を盾に、セキュリティ改修を先送りしてきた。弱者へのアクセシビリティ配慮という名目が実務の現場で転用され、最終的には民間委託インターフェースに対するセキュリティ基準の妥協へとすり替わっていった。
権限付与後の継続的監査が欠落していたセキュリティ体制
Pays ApS の取締役兼オーナーであるソフィー・ラウアセン(Sophie Laursen)氏は、デンマークTV 2の取材に対し、同社がサイバー攻撃を受け、正規に保有していたCPR照会権限が悪用されたことを認めた。同氏は事態の発生を認める一方で、悪用されたのは会社が法的に保有していたアクセス資格であった点を強調した。なお、事件発生以前のセキュリティ監査でも改善勧告が出されていたが、それらの対策は日々の運用の中で実行に移されていなかった。
アクセス権限の管理は、申請、審査、監視、失効という完全なライフサイクルとして運用されるべきである。国家機関が高権限のAPIを民間組織に発行した後、定期的な権限再評価を怠れば、その認可は恒久的な特権バックドアへと変質する。退職した従業員の認証情報が有効なまま放置され、監査のない管理者権限が脆弱なパスワードの陰で眠り続ける。管理チェーン全体が、発行を終えた瞬間に形骸化していたのだ。
今回の事故の教訓を「パスワードを123456にするな」という注意喚起に矮小化すれば、本質的な制度的欠陥を見誤ることになる。国家人口台帳の安全を委託先小企業の自律心に委ね、インターフェース呼び出しの監視を放置し続ける限り、パスワードを複雑にしたところで突破される時期を先延ばしにするだけにすぎない。特権APIの提供境界を厳格に定め、動的な権限レビュー責任を制度化することこそが、市民のプライバシーを守る不可欠な防波堤である。
参考リンク:
- The Copenhagen Post 報道
- Politiken 調査報道
- TV 2 ニュース報道
- SecurityWeek 報道
- HN ディスカッション (item?id=50031269)