通过包管理器安装工具后,实际运行的代码生成器很快换了位置。OpenAI Codex CLI 自 0.157.0 起,交互会话会默认拉起后台常驻进程。安装在全局路径的制品,被克隆至家目录私有路径独立运行。这条未在文档明示的缝隙,打破了开发工具原有的安全契约。
一次交互拉起常驻后台,374MB 制品脱离包管理
2026 年 9 月 25 日,开发者 Yihua-Liu-1997 在 GitHub 记录了 npm 安装后的异常。在 WSL2 环境下,用户只要开启一次交互会话,CLI 就会以独立 session 启动后台进程。关闭所有终端窗口后,该进程依然存活并挂载到 PID 1 之下。脱离终端生命周期的后台常驻,打破了命令行工具即用即走的预期。
更深层的变化发生在文件系统。该进程把 codex、codex-code-mode-host 以及打包的 bwrap、zsh、rg 复制到私有发布目录。整个平台包的体积达到 374MB,所有后续交互请求全部指向该私有副本。私下克隆并替换执行路径,切断了系统包管理器的审计追踪。
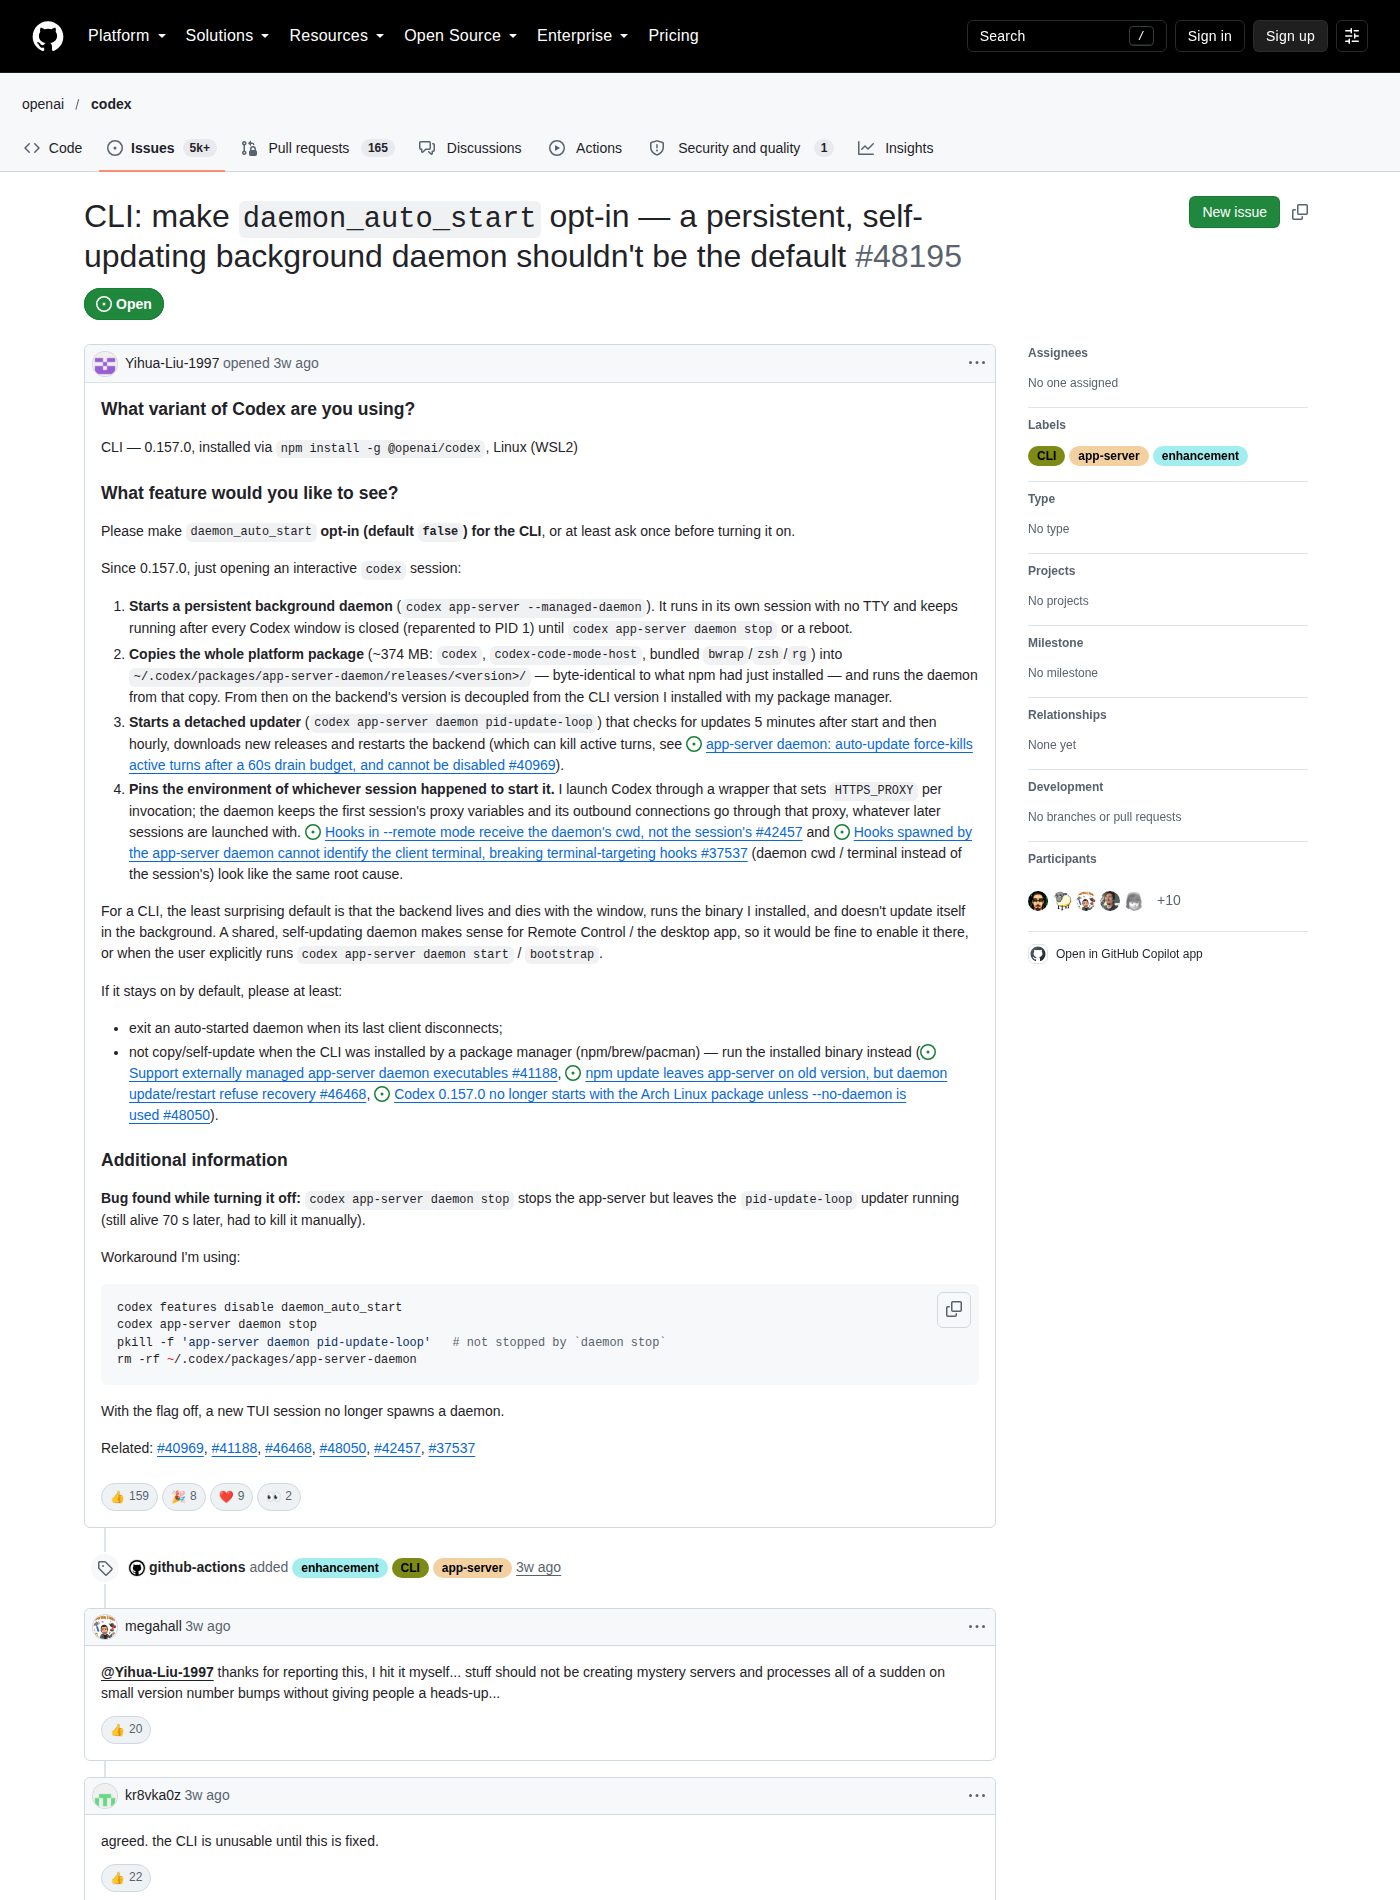 图:GitHub 仓库 issue #48195 详细记录了后台常驻进程与自更新循环行为。来源:GitHub(openai/codex)。
面对这种改变,官方发布日志仅用一句话带过。官方称开启了后台服务自动启动,却未提及常驻进程与私有目录拷贝。社区开发者对照配置文档发现,参考手册未收录该特性的配置项。关键特性的上线缺少文档公示,加剧了团队对底层变更的疑虑。
每小时后台静默更替,60 秒预算直接强杀活跃会话
伴随常驻进程一同启动的,还有一个独立的更新循环。该程序启动 5 分钟后触发检查,随后以 1 小时为周期轮询云端。一旦检测到新发行版,它便在后台下载并强制重启服务。静默轮询将受控的本地执行环境,变成了持续漂移的移动靶。
这种更新逻辑直接引发了破坏性故障。在 issue #40969 中,开发者反馈后台更新程序强制重启,掐断了活跃会话。机制仅给任务分配 60 秒退出预算,超时便直接发送 SIGKILL 强制终止。在多文件重构或长程推理场景下,硬性终止会直接破坏工作流状态。
长程编程任务往往涉及代码索引、测试运行与分支变更。进程强杀容易导致未提交的代码状态丢失,甚至留下损坏的工作区。自动化维护若以牺牲正在执行的业务逻辑为代价,反而给生产环境制造了不稳定因素。
更为割裂的是进程退出机制。执行停止命令可以关闭主服务,却无法清理更新循环。主服务关闭后,更新进程依然在后台空转。这种不对称设计,增加了开发环境排查冗余进程的负担。
偶发环境被全局固化,代理漂移打破环境隔离
常驻守护进程还会引发环境变量的跨会话泄漏。首次拉起后台的会话环境被就地固化,成为后续调用的全局基线。开发者在包装脚本中临时注入的 HTTPS_PROXY,被守护进程永久继承。后续在干净终端中启动新任务,网络流量依然被导向旧代理。
对于依赖精准网络策略的企业内网,变量捕获机制破坏了会话隔离。工程师经常需要在内网、直连网络与本地调试代理间频繁切换。后台进程悄悄锁死早期的网络管道,网络排障往往需要深入追踪系统调用。隐蔽的环境污染提升了跨网络协作的排查成本。
多工作区场景下的权限边界同样受到冲击。issue #41188 专门讨论「让外部手段纳管后台可执行文件」——也就是把守护进程交回给包管理器或系统管理员控制。这个诉求能排进相关 issue 列表,本身就说明默认的私有副本模式与工程团队的分发流程不兼容。
系统级发行生态也遭遇了适配难题。Arch Linux 维护者在 issue #48050 中指出,系统打包必须加入 --no-daemon 才能启动。发行版包管理器严禁外部程序私自拉取二进制,以确保系统一致性。私有后台机制与传统发行规范的冲突,突显了架构设计上的脱节。
浏览器交付模型撞上开发者工具,审计边界成争议焦点
类似的设计同样出现在其他 AI 编程工具中。开发者 timdorr 指出,Claude Code 也在私有目录存放多版本副本并拉起后台常驻。两大头部工具相继采取相同架构,反映出团队对运行时一致性的迫切诉求。然而,这种诉求将桌面软件的更新哲学,搬进了开发者终端。
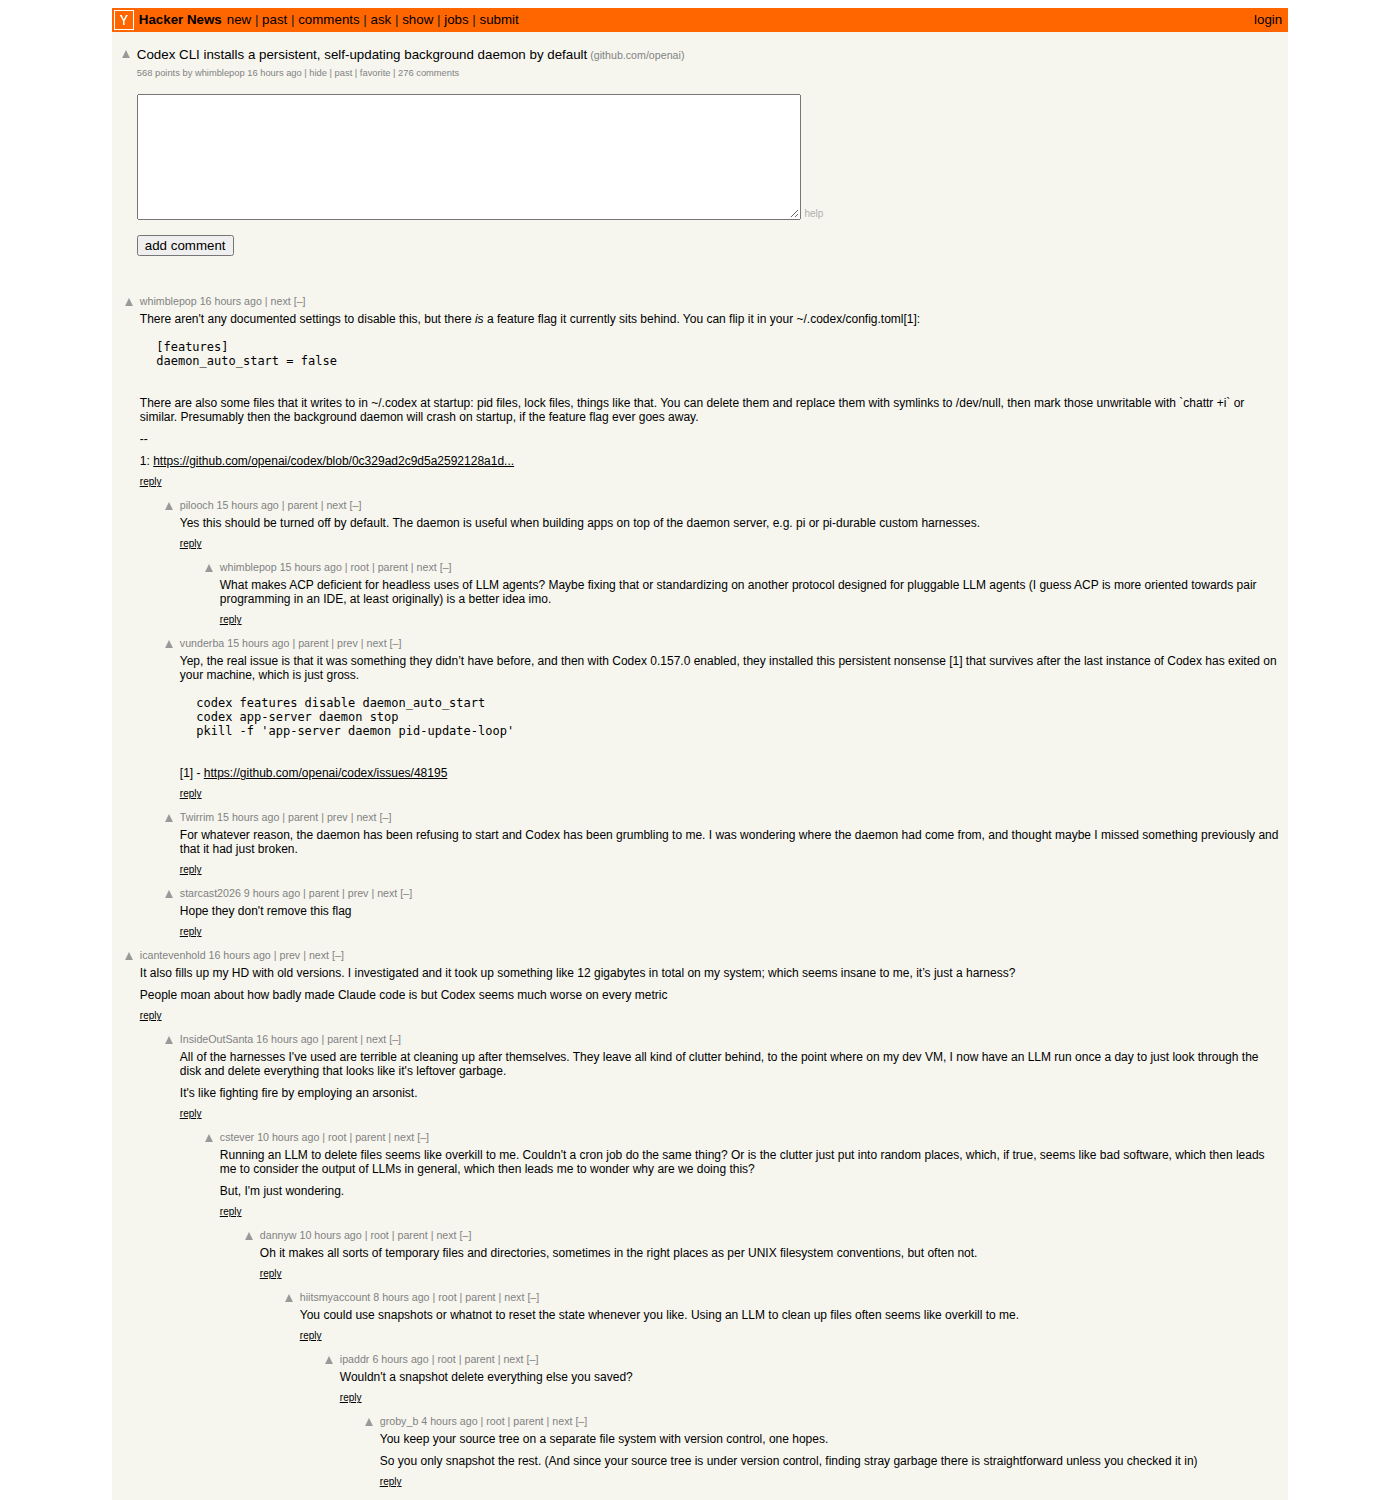 图:开发者在讨论区分享禁用自动启动功能的具体配置项。来源:Hacker News。
支持自动更新的观点认为,前沿模型接口与协议迭代极快。用户若停留在旧版本,既会遭遇调用报错,又难以及时修补安全漏洞。现代浏览器早已证明静默更新能够降低生态维护成本。在模型频繁变动的背景下,自动化版本有助于减轻普通用户的维护负担。
反对者的核心关切则聚焦于软件供应链的权限边界。开发者 aetherxeg-source 明确指出关键界限:安装身份与执行身份绝不能分离。浏览器运行在受限沙盒内。编程 CLI 却拥有读写源码、修改配置和执行系统命令的完整权限。
企业安全合规通常要求对可执行文件进行哈希审计与依赖锁定。静默更替执行体直接绕过了合规审查通道,带来了供应链审计漏洞。在代码权限极高的开发环境中,可验证性远比省去一次升级命令更重要。
关闭后台启动需要防御性配置,默认行为仍待权衡
面对不受控的自更新,社区摸索出了多层防范手段。较为直接的做法是执行禁用命令,或在配置文件中显式关闭自动启动。部分安全敏感的用户采用符号链接将目标目录重定向至 /dev/null,并辅以 chattr 锁定文件。开发者被迫借助底层文件系统机制防御官方行为,反映出默认设置与工程预期的深刻冲突。
分歧的根源在于默认行为的取舍。后台常驻能提供开箱即用体验,但这理应作为可选特性供用户主动开启。高权限工具若默认绕过包管理,确定性便会受损。在便利与可控之间,专业工具必须给予开发者明确的知情权。
参考链接:
- GitHub openai/codex Issue #48195
- Hacker News 社区讨论
- GitHub openai/codex Issue #40969
- GitHub openai/codex Issue #41188