端到端加密保卫了人类通讯十二年。但在手机屏幕点亮的一瞬间,这道防线失去了效力。2026 年 11 月,加密通讯软件 Signal 针对苹果 iOS 27 推送关键更新,直接封死界面的截屏权限。用户在 Signal 里按下锁屏与音量键,截屏会被系统直接拦下。这项近乎倒退的改动,直接针对苹果和 Google 原生集成进系统的智能体助手。
在传统安全认知里,两台手机之间的私密对话就像装进了防弹运钞车。通信数据在离开键盘前完成高强度加密。经过基站与云端服务器时全是乱码,唯有接收方的设备能够解开。然而,操作系统自身化身为数据收集者。这辆运钞车在卸货的终点站被掀开了顶棚。
苹果的 Siri AI、Google 的 Gemini 以及微软的 Recall,正在把整块手机屏幕重塑为模型的实时感知源。Signal 封掉截图的动作,撕开了开发者与系统巨头之间的暗战。端到端加密守住了上万公里传输。却在人眼三十厘米前的屏幕像素前溃退了。
封锁截图只是应急手段:端到端加密保不住最后一公里
Signal 与系统级 AI 的对抗始于桌面端。早在微软推行 Windows 11 Recall 截图记忆功能时,Signal 便率先在 PC 端引入了防截图机制。此次面向移动端的拦截升级,将战场推进到了普通用户最贴身的设备上。
iOS 27 搭载的 Siri AI 具备了屏幕感知(Onscreen Awareness)能力。系统助手会周期性抓取前台活动界面的视觉数据。这些像素被直接送入神经网络,用于分析用户的上下文意图。聊天气泡里的每一行文字,在被人类肉眼看清的同时,也同步灌进了大模型的记忆库。
端到端加密的技术假设,建立在终端设备自身值得信任的前提之上。协议保证任何外部网络节点看不到明文。但底层系统直接从渲染完成的图层调取数据,让协议防护落了空。加密算法依然坚固,物理输出的最后一公里却门户洞开。
面对系统层面的常态化窥视,Signal 只能调用移动操作系统残留的抗争手段。iOS 版 Signal 强制启用了防录屏标记。应用通过系统级图形管道直接遮蔽窗口。这种做法切断了视觉抓取。正常的截屏分享功能也一同作废。
 图:Signal 官方就系统级 AI 读屏发表长文,直指移动操作系统正在单方面改写数据契约。来源:signal.org
Android 平台妥协:检测到读屏探针才拉起防护帘
在 Android 阵营,问题的复杂程度翻倍增加。Android 设备的硬件生态高度分散。各家厂商对截图广播机制的修改各异。Android 若采取无差别封锁,部分机型无法给出清晰提示。这容易让用户怀疑手机显示模块发生故障。
经过数月工程逆向与调试,Signal 在 Android 端选择了一条动态防御路径。应用常驻后台监听底层服务与智能体探针的调用事件。平日用户依旧可以自由截图保存聊天记录。一旦检测到 Gemini 等系统 AI 尝试扫描当前视图,应用会毫秒级拉起「屏幕安全」(Screen security)开关。整个界面渲染结果随即被替换为空白。
为了照顾不同群体的偏好,Signal 在设置菜单中保留了允许关闭该防御的开关。但这道开关附带了清晰的风险代价。一旦用户关闭该选项,自己的消息记录会暴露给系统 AI。对话另一端朋友发送的私密内容,也会同步流入大模型的数据池。Signal 的加密承诺随之作废。
这种把风险转嫁给用户的做法,凸显了应用开发者的被动地位。系统缺乏标准化接口。软件团队必须花费大量时间揣摩未公开的读屏行为,用打补丁的方式防御原生系统功能。
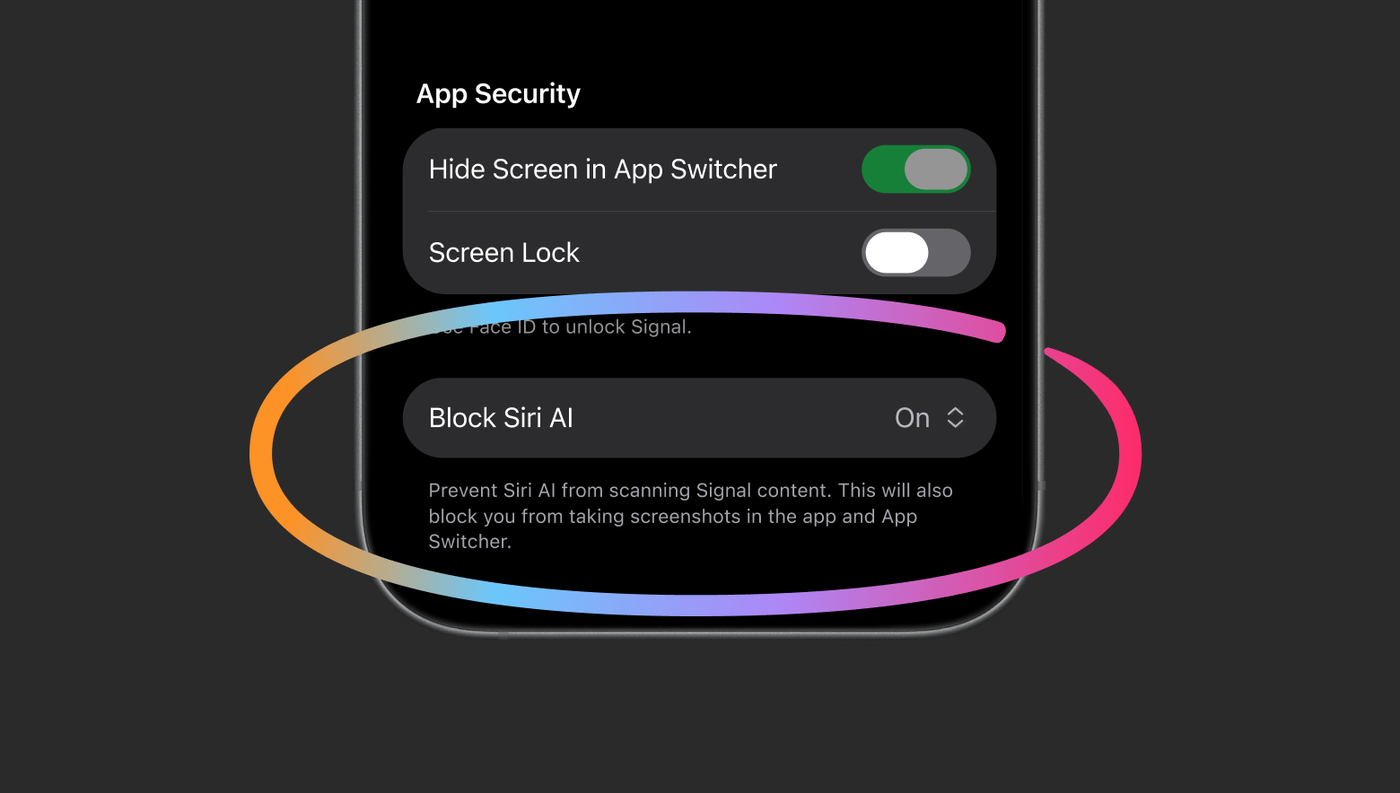 图:iOS 版 Signal 设置页新增阻断系统 AI 扫描的防护选项。来源:signal.org
截屏堵得住眼睛,堵不住底层文件系统
更为严峻的工程现实在于,堵死屏幕像素仅仅挡住了最粗暴的提取方式。Signal 研发团队在技术白皮书中坦率承认,单纯限制截屏无法构成安全屏障。系统级智能体拥有底层最高特权。它们有权限绕过图形界面,直接从存储文件寻找痕迹。
通讯应用收发的高清图片、语音片段与本地数据库,均存放在设备沙盒中。底层操作系统对这些文件享有天然的读写能力。智能体系统可以借助索引服务的名义遍历磁盘。设备在夜间充电时,离线媒体会被自动提取特征。端到端加密保护了数据传输包,本地存储的缓存文件依然暴露在系统扫描之下。
桌面端的防线更加脆弱。在苹果最新的 macOS 27 上,开发团队甚至找不到官方提供的防截屏接口。苹果现有的屏幕保护 API 只对流媒体的 DRM 版权视频开放。商业版权获得了严密的保护,个人隐私通讯却没有资格调用相关能力。
macOS 用户目前的唯一避险手段,是在系统菜单中手动将 Signal 添加到 Siri 排除名单。这种将责任甩给消费者的设计,导致多数用户在不知不觉中暴露。第三方智能体更在推波助澜。Meta 旗下的 Muse 智能体被曝出借用无障碍权限抓取其他应用的数据。原本为视障群体设立的辅助通道,沦为了批量提取私域信息的管道。
巨头改写环境规则:应用开发者需要退出开关
苹果、Google 与微软三家巨头构成了消费级计算生态的基础环境。对于数以百万计的独立应用而言,操作系统就像鱼群游弋的海洋。如今三大平台在没有与行业达成共识的情况下,单方面改变了海水的盐度与水温。
在过去的几个月里,Signal 安全团队展开了针对 iOS 与 Android 平台的取证分析。工程师试图厘清系统 AI 抓取数据时的内存管道与临时文件。但在官方文档库里,找不到任何详实的规范说明。大模型对屏幕的读取在黑盒中完成。留给安全审计人员的,只有残缺不全的系统调用日志。
为此,Signal 向三大操作系统巨头公开提出了两项核心诉求。首先是提供标准化的退出开关。该开关需覆盖屏幕读取、磁盘存储、通知推送与剪贴板接口,且不能以牺牲核心体验为惩罚。其次是要求平台公开智能体的数据处理流水线。哪些信息在端侧消化,哪些被上传到了云端集群,必须给出清晰白皮书。
部分厂商宣称硬件级机密计算能够化解隐私担忧。Signal 对此提出了明确反驳。机密计算把审核权与裁量权留在芯片与操作系统厂商自己手里。只要系统底层不开放透明的退出机制,硬件黑盒无论宣称多么安全,都没有实际意义。用户与开发者依然只能被动妥协。
煤矿金丝雀发出警告:隐私防线无法单靠一款应用维持
2026 年 10 月,电子前沿基金会(EFF)赢得了一次胜利。苹果被迫在设置中允许排除单一 App。但这远远谈不上安全格局的改善。如果保护隐私必须依赖用户在每一个系统子菜单中手动打勾,防御体系事实上名存实亡。
Signal 将自己比作「煤矿里的金丝雀」。当危险气体在幽深矿井中弥漫开来时,身体最敏感的小鸟最先发生骚动。Signal 的截屏封锁是一记警钟。所有涉及金融、医疗、法律与商业机密的应用,都在撞上操作系统的智能体围墙。
应用开发者辛苦构筑了二十年的端到端安全规范。然而在系统级 AI 面前,这套防御体系遭遇了结构性冲击。操作系统控制者若把屏幕视作免费语料池,独立软件无法仅凭几行代码守住阵地。安全边界需要整个生态重新谈判。金丝雀的警报已经拉响,留给行业重建信任契约的时间正在迅速耗尽。
参考链接:
- Signal 官方技术声明
- EFF 数字隐私排除机制评估报告
- Apple iOS 开发者安全与屏幕访问指南
- Google Android 智能体权限架构说明
- 微软 Recall 架构演进与数据隔离规范