エンドツーエンド暗号化(E2EE)は12年間にわたり人々のプライベートな通信を守り続けてきた。しかし、スマートフォンの画面が点灯した瞬間、その強固な防壁は無力化する。2026年11月、暗号化メッセンジャーのSignalはAppleのiOS 27向けに重要なアップデートを配信し、アプリ画面のスクリーンショット権限を全面的に封鎖した。Signal内で電源ボタンと音量ボタンを同時に押しても、OSによってキャプチャは即座にブロックされる。一見すると機能の後退にも思えるこの措置は、AppleやGoogleがOSに標準統合しつつあるAIエージェントへの直接的な対抗措置だ。
従来のセキュリティ意識において、2台の端末間で行われるプライベートな対話は、強固な現金輸送車に守られているようなものだった。テキストはキーボードを離れる前に強力な暗号化が施され、基地局やクラウドサーバーを通過する間は完全な乱数データとなり、受信側の端末だけがそれを復号できる。しかし今や、OSそのものがデータ収集者へと変貌した。現金輸送車は、目的地で荷解きをしたまさにその瞬間に、天井を丸ごと剥ぎ取られているのだ。
AppleのSiri AI、GoogleのGemini、そしてMicrosoftのRecallは、スマートフォンのディスプレイ全体をAIモデルのリアルタイムな知覚源へと作り替えようとしている。Signalによるスクショ遮断は、アプリ開発者とプラットフォーム巨人との間で繰り広げられる暗闘を白日の下に晒した。数万キロに及ぶネットワーク通信を守り抜いたエンドツーエンド暗号化は、人間の目の前30センチにあるスクリーンのピクセルを前にして突破されたのである。
スクショ封鎖は応急処置に過ぎない:暗号化が守れない「ラスト1マイル」
Signalとシステム統合型AIとの対立はデスクトップから始まった。MicrosoftがWindows 11にRecall機能を導入した際、SignalはPC向けクライアントにいち早くキャプチャ防止機能を実装した。今回のモバイル版への適用は、ユーザーが最も肌身離さず持ち歩くデバイスへと戦線が拡大したことを意味している。
iOS 27に搭載されたSiri AIは、画面知覚能力(Onscreen Awareness)を備えている。OSのアシスタントはフォアグラウンドで動作中の画面を定期的にキャプチャし、そのピクセルデータをニューラルネットワークに直接流し込んでユーザーの文脈や意図を解析する。チャットバブルに表示されたテキストは、人間の肉眼に届くと同時に、大規模言語モデル(LLM)の記憶プールへと注ぎ込まれているのだ。
エンドツーエンド暗号化の前提は、「エンドポイントである端末自身は信頼できる」という仮定の上に成り立っている。暗号化プロトコルは通信経路上で平文が決して漏洩しないことを保証する。しかし、基盤となるOSがレンダリング済みのグラフィックレイヤーから直接データを吸い上げるならば、プロトコルによる保護は形骸化する。暗号アルゴリズムはどれほど堅牢であっても、物理的な出力層というラスト1マイルは完全に無防備だった。
OSによる常態化した覗き見に対抗するため、SignalはモバイルOSに残されたわずかな抵抗手段を行使した。iOS版Signalは画面収録防止フラグ(防録画フラグ)を強制的に有効化し、OSのグラフィックパイプラインを通じてウィンドウ描画を直接隠蔽している。この措置によって視覚的なデータ取得は遮断されるが、ユーザーが日常的に利用していた通常のスクショ共有機能も道連れとなって失われた。
 図:OSレベルのAI画面読み取りに対し、プラットフォーム側が一方的にデータ契約を書き換えていると告発するSignal公式ブログ。出展:signal.org
Androidでの妥協:AIの探索を検知した瞬間のみ「防護幕」を下ろす動的防御
一方のAndroid陣営では、問題の複雑さが跳ね上がる。Android端末のエコシステムは極めて断片化しており、画面キャプチャのブロードキャスト通知に対するメーカーごとの実装差異も大きい。もしAndroidで無差別にキャプチャを禁止すれば、一部の端末では画面が真っ暗になる理由が明示されず、ユーザーがハードウェアの故障と誤認する恐れがあった。
数か月に及ぶリバースエンジニアリングと検証を経て、SignalのAndroidチームは動的な防御策を採用した。バックグラウンドサービスがOS低層のイベントやAIエージェントのプローブ呼び出しを監視する。普段はユーザーが自由にチャット画面をキャプチャできるが、GeminiなどのシステムAIが現在のビューをスキャンしようとした瞬間、ミリ秒単位で「画面セキュリティ」(Screen security)フラグをオンにし、レンダリング出力を瞬時にブランク画面へと差し替える。
ユーザー体験に配慮し、Signalはこの防御機能をオフにできる設定トグルを残している。しかし、そのスイッチには明確な代償が伴う。ユーザーが保護を無効化すれば、自身のメッセージ履歴はシステムAIに筒抜けとなるだけでなく、会話相手の友人が送った機密性の高いメッセージまでモデルのデータプールに吸い込まれる。Signalが掲げる暗号化の約束はそこで完全に破綻する。
このようなリスクをユーザー自身に背負わせる構造は、アプリ開発者が置かれた受け身の立場を浮き彫りにしている。プラットフォームが標準的なオプトアウトAPIを提供しないため、開発チームは未公開の画面走査挙動を手探りで解析し、OS標準機能に対してパッチワークのような対抗策を講じざるを得ないのだ。
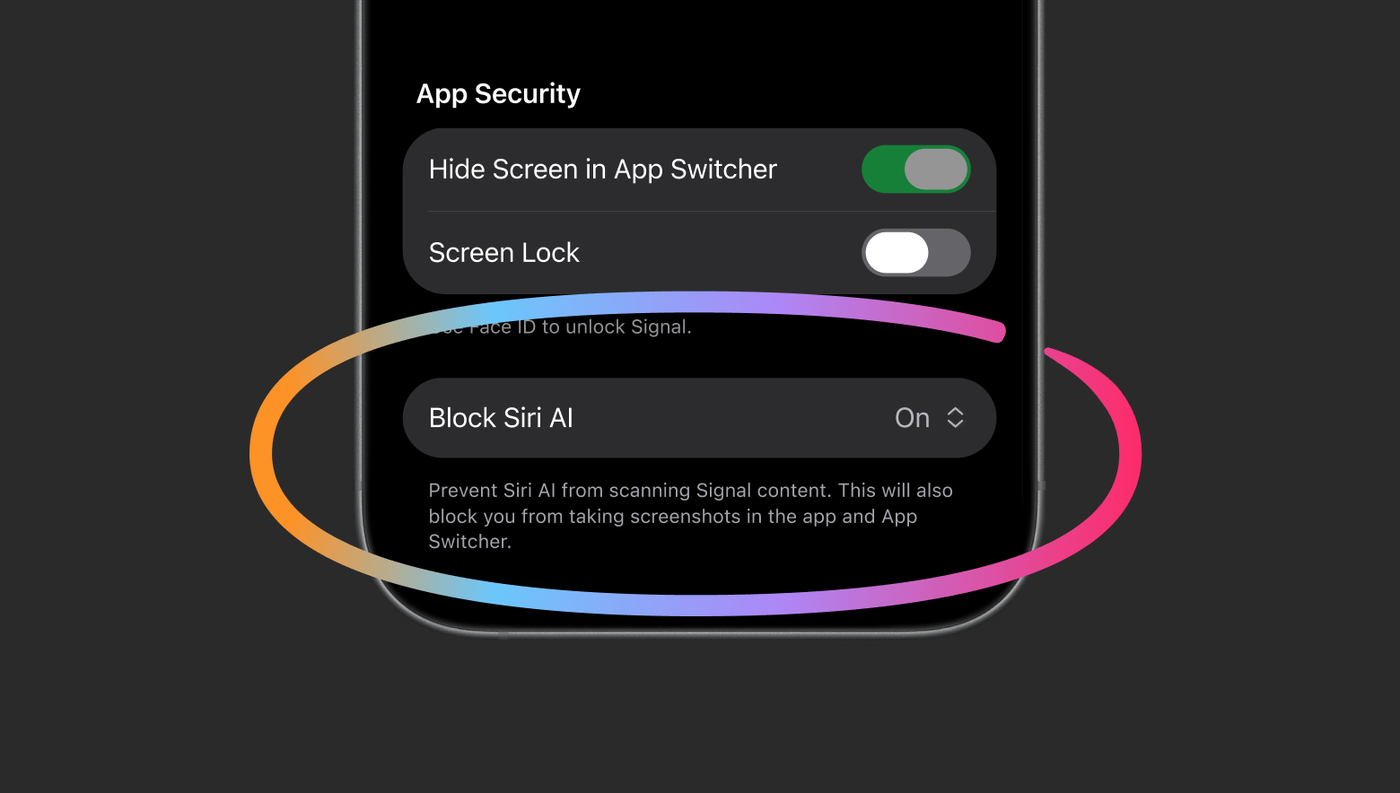 図:システムAIによるスキャンを阻止するための保護設定が追加されたiOS版Signal。出展:signal.org
画面のピクセルを塞いでも、ファイルシステムの侵食は止まらない
さらに深刻なエンジニアリング上の現実は、画面のピクセルを遮断する手法が、最も表面的なデータ抽出ルートを塞いだに過ぎない点である。Signalの開発チームは技術白書の中で、スクショ制限だけでは包括的な安全防壁になり得ないと率直に認めている。OSレベルのエージェントは最高特権を保持しており、GUIレイヤーをバイパスしてローカルストレージ内のファイルを直接探索する権限を持っているからだ。
メッセージングアプリが送受信する高解像度画像、音声メッセージ、ローカルデータベースはすべて端末のサンドボックス内に保存される。基盤となるOSはこれらのファイルに対する完全な読み取り権限を持つ。AIエージェントはOSのインデックス作成サービスを隠れ蓑にしてディスク内を走査し、端末が夜間に充電されている間に、オフラインメディアから特徴量を自動抽出できる。E2EEが保護するのはネットワーク上の通信パケットであり、ローカルにキャッシュされたファイルはOSの探索に晒されたままだ。
デスクトップ環境における防衛線はさらに脆い。Appleの最新macOS 27において、Signalの開発チームはサードパーティ向けに提供されている正規のスクショ防止APIを見つけることすらできなかった。現在macOSに存在する画面保護APIは、ストリーミングサービスのDRM著作権保護コンテンツにのみ開放されている。商業コンテンツの著作権は厳格に守られる一方で、個人のプライベートな通信には同等のAPIを利用する資格すら与えられていない。
現在macOSユーザーに残された唯一の防衛策は、システム設定からSignalを手動でSiriの学習除外リストに追加することだけだ。このような負担をエンドユーザーに押し付ける設計は、大半のユーザーを無自覚のままリスクに晒す結果を生んでいる。さらにサードパーティ製AIの参入が事態を悪化させており、MetaのAIアシスタント「Muse」がアクセシビリティ(ユーザー補助)権限を悪用して他アプリの画面データを取得していた事例が報じられた。本来は視覚障害者を支援するために設けられた補助チャンネルが、プライベート情報を根こそぎ収集するパイプラインへと成り下がっている。
巨大テックが変える生態系ルール:開発者に必要なのは正当な「拒否権」
Apple、Google、Microsoftの3社は、消費者向けコンピューティングエコシステムの環境そのものを形成している。数百万に及ぶ独立系アプリにとって、OSとは魚たちが泳ぐ大海に等しい。今やプラットフォームの覇者たちは、業界全体の合意形成を経ることなく、海水面の塩分濃度と水温を一方的に書き換えてしまった。
過去数か月間、SignalのセキュリティチームはiOSおよびAndroidプラットフォームを対象にフォレンジック調査を実施してきた。エンジニアたちはシステムAIがデータを取得する際のメモリパイプラインや一時ファイルの挙動を解明しようと試みたが、公式の開発者ドキュメントには一切の仕様が記されていなかった。大規模モデルによる画面の読み取りは完全なブラックボックスの中で行われており、セキュリティ監査人に残されたのは断片的なシステムコールログだけであった。
これを受け、SignalはOS大手3社に対して2つの明確な要求を突きつけた。第1に、画面読み取り、ディスクストレージ、プッシュ通知、クリップボードAPIを網羅し、なおかつアプリの基本機能を損なうことなく利用できる標準化されたオプトアウト(拒否)スイッチの提供。第2に、AIエージェントのデータ処理パイプラインの透明化だ。どのデータが端末内で完結し、何がクラウドクラスターへ送信されているのかを明記した白書の公開を求めている。
一部のベンダーはハードウェアレベルの「コンフィデンシャル・コンピューティング」によってプライバシー懸念を解消できると主張する。だがSignalはこれに真っ向から反論する。コンフィデンシャル・コンピューティングにおける監査権と裁量権は、チップメーカーとOSベンダー自身の手中に握られたままだ。OS低層に透明性のある拒否機構が用意されない限り、ハードウェアのブラックボックスがどれほど安全を謳おうとも実質的な意味を持たない。ユーザーも開発者も、一方的な妥協を強いられ続けることになる。
炭鉱のカナリアが鳴らす警鐘:プライバシーは単独のアプリでは守れない
2026年10月、電子フロンティア財団(EFF)は一つの成果を勝ち取った。Appleが設定画面において単一アプリ単位でのAI学習除外を許可したのだ。しかし、これをセキュリティ構造の改善と呼ぶには程遠い。プライバシーを守るために、ユーザーが複雑なシステム階層のサブメニューを1つずつ手動でチェックしなければならないとすれば、その防御体系は実質的に崩壊している。
Signalは自らの立場を「炭鉱のカナリア」に例えている。有毒ガスが坑道に充満し始めたとき、最も敏感な小鳥が最初に異変を告げる。Signalによるスクショ封鎖は、業界全体への警鐘である。金融、医療、法律、企業の機密情報を扱うあらゆるアプリケーションが、いまOS組み込みAIという巨大な壁に直面している。
アプリ開発者たちが20年をかけて築き上げてきたエンドツーエンドの安全規範は、OSレベルのAIの前に構造的な危機を迎えた。OSの支配者が画面全体を無償の学習データプールと見なすならば、独立系ソフトウェアが数行のコードだけで領土を守り抜くことは不可能だ。プライバシーの境界線は、エコシステム全体で再交渉されなければならない。カナリアはすでに警告を発している。信頼の契約を再構築するために残された時間は、急速に失われつつある。
参考文献・リンク:
- Signal 公式技術声明
- EFF デジタルプライバシー除外メカニズム評価レポート
- Apple iOS 開発者向けセキュリティ&スクリーンアクセスガイドライン
- Google Android エージェント権限アーキテクチャ解説
- Microsoft Recall アーキテクチャ進化とデータ分離仕様
