Ende-zu-Ende-Verschlüsselung hat die vertrauliche Kommunikation der Menschheit zwölf Jahre lang geschützt. Doch in dem Augenblick, in dem das Display eines Smartphones aufleuchtet, verliert diese Verteidigungslinie ihre Wirkung. Im November 2026 rollte der Messenger-Dienst Signal ein kritisches Update für Apples iOS 27 aus, das die Erstellung von Screenshots der App-Oberfläche vollständig unterbindet. Betätigen Nutzer innerhalb von Signal die Tastenkombination aus Seitentaste und Lautstärkeregler, fängt das Betriebssystem den Vorgang kompromisslos ab. Was vordergründig wie ein Rückschritt im Bedienkomfort wirkt, zielt direkt auf die nativen KI-Agenten ab, die Apple und Google tief in ihre Systeme verankern.
Im klassischen Sicherheitsverständnis gleicht ein vertraulicher Dialog zwischen zwei Mobiltelefonen einem gepanzerten Geldtransporter. Sämtliche Kommunikationsdaten werden vor Verlassen der Bildschirmtastatur stark verschlüsselt. Während sie Mobilfunkmasten und Cloud-Server passieren, bleiben sie reines Datenrauschen, das ausschließlich das Empfängergerät entschlüsseln kann. Wenn sich jedoch das Betriebssystem selbst in den Datensammler verwandelt, wird dem Geldtransporter an der Zielstation schlicht das Dach abgerissen.
Siri AI von Apple, Googles Gemini und Microsofts Recall verwandeln den gesamten Smartphone-Bildschirm in eine kontinuierliche sensorische Eingabe für neuronale Netze. Signals Screenshot-Blockade reißt den schwelenden Konflikt zwischen Anwendungsentwicklern und Plattformbetreibern ins Rampenlicht. Die Ende-zu-Ende-Verschlüsselung hat zehntausende Kilometer Netzwerktrassen erfolgreich gesichert – nur um dreißig Zentimeter vor den Augen der Nutzer an den Pixeln des Bildschirms zu scheitern.
Screenshots zu blockieren ist reine Notwehr: Verschlüsselung versagt auf der letzten Meile
Signals Auseinandersetzung mit systemweiten KI-Funktionen begann auf dem Desktop. Als Microsoft die visuelle Protokollierungsfunktion Recall für Windows 11 einführte, implementierte Signal auf dem PC als einer der ersten Akteure Schutzmechanismen gegen Bildschirmaufnahmen. Mit der jüngsten Blockade auf Mobilgeräten verlagert sich dieser Konflikt nun auf das intimste Gerät des Alltags.
Das in iOS 27 integrierte Siri AI verfügt über eine umfassende Bildschirmwahrnehmung (Onscreen Awareness). Der Systemassistent erfasst in regelmäßigen Abständen visuelle Daten des im Vordergrund aktiven Bildschirms. Diese Pixel werden direkt in neuronale Netze eingespeist, um Kontext und Absichten der Anwender zu analysieren. Jede Textzeile innerhalb einer Chatblase wird so in demselben Moment, in dem das menschliche Auge sie erfasst, in das Gedächtnis des Basismodells überführt.
Die technische Grundannahme der Ende-zu-Ende-Verschlüsselung beruht auf der Prämisse, dass das Endgerät vertrauenswürdig ist. Kryptografische Protokolle stellen sicher, dass kein Zwischenknoten im Netzwerk Klartext einsehen kann. Greift das zugrundeliegende Betriebssystem die Daten jedoch direkt aus der gerenderten Grafikebene ab, läuft der Protokollschutz ins Leere. Die Verschlüsselungsalgorithmen bleiben intakt, doch die letzte Meile der physischen Ausgabe steht sperrangelweit offen.
Angesichts dieses systematischen Ausspähens greift Signal auf die wenigen Hebel zurück, die mobile Plattformen Entwicklern noch belassen. Unter iOS erzwingt die App ein Aufnahmesperr-Flag, wodurch das App-Fenster direkt über die systemeigene Grafikpipeline maskiert wird. Dadurch wird das visuelle Abgreifen der Daten unterbrochen – normale Screenshot- und Sharing-Funktionen fallen diesem Schritt jedoch unvermeidlich zum Opfer.
 Abbildung: In einem ausführlichen Beitrag kritisiert Signal, dass mobile Betriebssysteme bestehende Datenschutzverträge einseitig aufkündigen. Quelle: signal.org
Kompromiss unter Android: Schutzschild aktiviert sich erst bei KI-Abtastung
Im Android-Ökosystem gestaltet sich die technische Lage ungleich komplexer. Die ausgeprägte Fragmentierung der Hardware und unterschiedliche Anpassungen der Hersteller an den Screenshot-Broadcast-Mechanismen führen dazu, dass eine pauschale Blockade auf vielen Modellen keine verständlichen Fehlermeldungen anzeigt. Nutzer würden dies unweigerlich als Hardwaredefekt des Displays missdeuten.
Nach Monaten des Reverse Engineerings entschied sich das Android-Team von Signal für einen dynamischen Abwehrpfad. Ein Hintergrunddienst überwacht Systemereignisse und Aufrufe von KI-Agenten. Im Alltag können Nutzer ihre Unterhaltungen weiterhin wie gewohnt abfotografieren. Registriert die App jedoch, dass eine System-KI wie Gemini versucht, die aktuelle Ansicht zu scannen, aktiviert sie binnen Millisekunden die Funktion „Bildschirmsicherheit“ (Screen security) und ersetzt die Bildschirmausgabe sofort durch eine leere Fläche.
Aus Rücksicht auf die Nutzersouveränität belässt Signal in den Einstellungen einen Schalter zur Deaktivierung dieses Schutzes. Diese Wahlfreiheit birgt jedoch drastische Risiken: Deaktiviert ein Nutzer die Schutzfunktion, sind seine Nachrichten nicht nur für die System-KI einsehbar – auch die vertraulichen Antworten der Gesprächspartner fließen in den Datenbestand des Modells ein. Signals Sicherheitsversprechen wird damit hinfällig.
Dass dieses Risiko auf den Endnutzer abgewälzt wird, verdeutlicht die passive Rolle von Softwareentwicklern. Da standardisierte Opt-out-Schnittstellen fehlen, müssen Teams undokumentierte Bildschirmlese-Routinen mühsam analysieren und native Systemfunktionen mit fragilen Notlösungen abwehren.
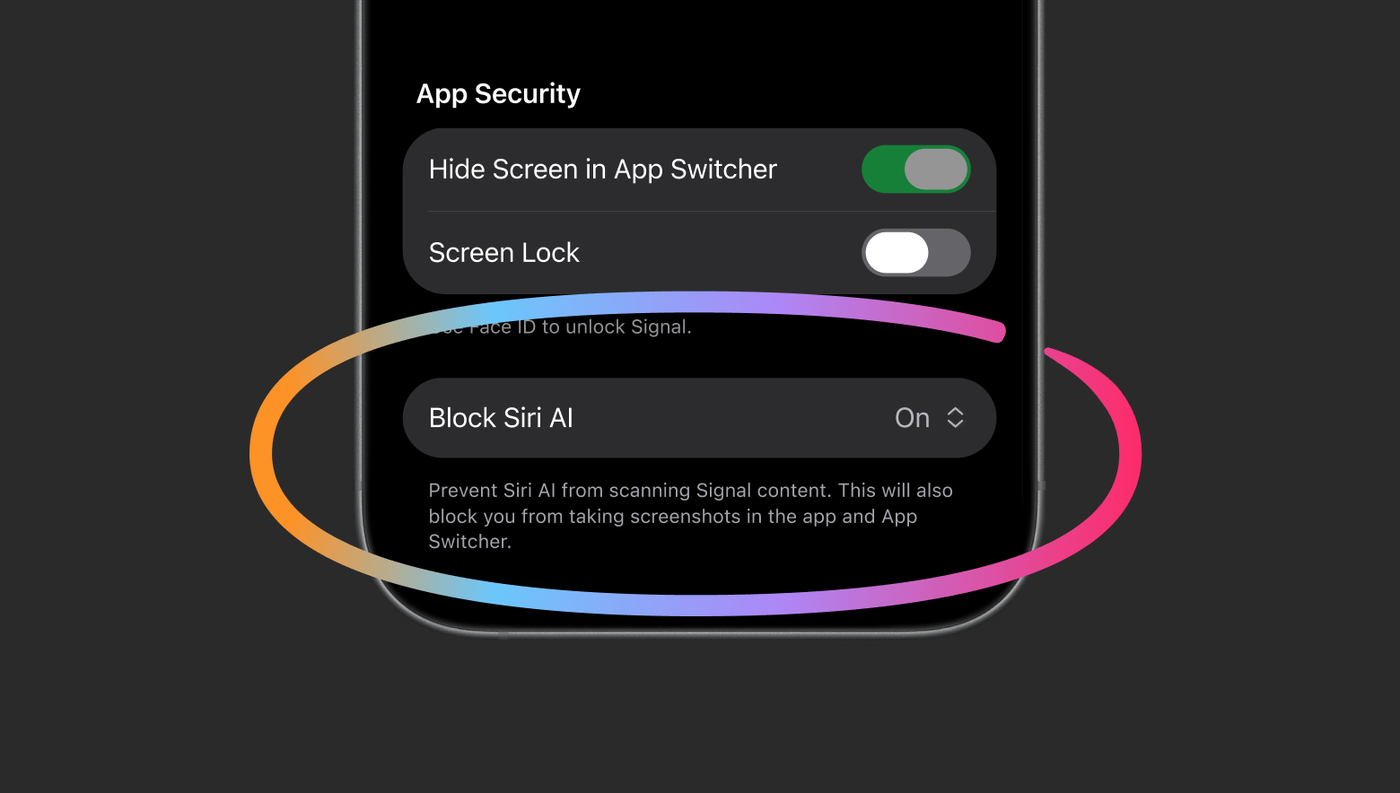 Abbildung: Neue Sicherheitsoptionen in Signal für iOS unterbinden das Scannen durch System-KIs. Quelle: signal.org
Pixel lassen sich verdecken, das Dateisystem bleibt verwundbar
Die ernüchternde Realität besteht darin, dass das Blockieren der Display-Pixel lediglich den offensichtlichsten Abgriffspfad versperrt. Im begleitenden Whitepaper räumt das Signal-Entwicklungsteam unumwunden ein, dass eine reine Screenshot-Sperre keinen lückenlosen Schutzwall darstellt. Da System-Agenten über umfassende Root-Rechte verfügen, können sie grafische Schnittstellen mühelos umgehen und direkt auf das Dateisystem zugreifen.
Hochauflösende Fotos, Sprachnachrichten und lokale Datenbanken verbleiben in der Sandbox des Messengers. Das Betriebssystem besitzt darauf naturgemäßen Lese- und Schreibzugriff. Unter dem Vorwand routinemäßiger Indexierungsdienste können KI-Agenten die lokalen Datenträger durchsuchen und Merkmale von Offline-Mediendateien extrahieren, während das Gerät über Nacht lädt. Die Ende-zu-Ende-Verschlüsselung schützt das Datenpaket während der Übertragung, doch lokal gespeicherte Dateien bleiben den Analyseroutinen des Systems ausgeliefert.
Auf Desktop-Systemen zeigt sich die Lage noch prekärer. Unter Apples aktuellem macOS 27 fand das Team keinerlei offizielle APIs, um Screenshots für Drittanbieter-Apps verlässlich zu blockieren. Vorhandene Schutzmechanismen sind ausschließlich für DRM-geschützte Streaming-Inhalte reserviert. Kommerzielle Urheberrechte genießen strikten Systemschutz, während private Kommunikation keinen Anspruch auf vergleichbare Sicherheitswerkzeuge hat.
macOS-Nutzern bleibt derzeit lediglich die Option, Signal in den Systemeinstellungen manuell von Siris Indexierung auszuschließen. Diese Abwälzung der Verantwortung führt dazu, dass die Mehrheit der Anwender unwissentlich exponiert bleibt. Das Vordringen externer KI-Dienste verschärft das Problem: Metas KI-Assistent Muse geriet kürzlich in die Kritik, weil er Bedienungshilfen-Schnittstellen zweckentfremdete, um Daten aus fremden Anwendungen abzugreifen. Ein für Menschen mit Seheinschränkungen geschaffener Kanal wurde so zum Einfallstor für das automatische Erfassen privater Inhalte.
Big Tech verändert die Spielregeln: Entwickler fordern Opt-out-Möglichkeiten
Apple, Google und Microsoft stellen das Fundament der modernen IT-Infrastruktur für Endverbraucher dar. Für Millionen unabhängiger Anwendungen gleicht das Betriebssystem dem Wasser, in dem sie schwimmen. Nun haben die drei Konzerne Salzgehalt und Temperatur dieses Wassers einseitig modifiziert – ohne vorherigen Konsens mit Entwicklern oder der Industrie.
In den vergangenen Monaten führten Signals Sicherheitsexperten forensische Analysen unter iOS und Android durch. Ziel war es, die Speicherpfade und temporären Zwischenspeicher zu rekonstruieren, über die System-KIs Bildschirminhalte abgreifen. In den offiziellen Dokumentationen der Plattformbetreiber findet sich dazu jedoch kaum eine verlässliche Angabe. Die Analyse durch große Sprachmodelle vollzieht sich in einer geschlossenen Blackbox; den Sicherheitsprüfern bleiben lediglich lückenhafte Systemaufrufe.
Signal hat den drei Konzernen daher zwei zentrale Forderungen übermittelt. Erstens: Es bedarf einer standardisierten Opt-out-Schnittstelle. Diese muss die Erfassung von Bildschirminhalten, Festplattenspeicher, Push-Mitteilungen und der Zwischenablage abdecken, ohne dass Apps bei Aktivierung mit Funktionseinschränkungen sanktioniert werden. Zweitens: Die Plattformen müssen ihre Datenverarbeitungspipelines offenlegen und in transparenten Whitepapers darlegen, welche Daten lokal verarbeitet und welche an Cloud-Rechenzentren übermittelt werden.
Dass manche Hersteller auf hardwarebasierte Confidential-Computing-Verfahren verweisen, lässt Signal nicht gelten. Die Kontroll- und Prüfinstanzen verbleiben dabei vollständig bei den Chip- und Betriebssystemherstellern. Solange auf Systemebene keine transparenten und einklagbaren Opt-out-Verfahren existieren, bieten Hardware-Sicherheitsarchitekturen keinen echten Schutz. Nutzer und Entwickler bleiben gleichermaßen ausgeliefert.
Der Kanarienvogel im Kohleschacht: Datenschutz gelingt nicht im Alleingang
Im Oktober 2026 erzielte die Electronic Frontier Foundation (EFF) einen Teilerfolg: Apple sah sich gezwungen, in den Systemeinstellungen Ausnahmeregelungen für einzelne Apps zu ermöglichen. Von einer echten Kehrtwende ist dies jedoch weit entfernt. Wenn Datenschutz davon abhängt, dass Nutzer in verschachtelten Menüs mühsam manuelle Ausnahmen konfigurieren, existiert eine wirksame Verteidigung in der Praxis nicht mehr.
Signal versteht sich als Kanarienvogel im Kohleschacht. Strömen giftige Gase in die Stollen, schlägt das empfindlichste Lebewesen zuerst Alarm. Die Blockade von Screenshots ist ein eindringlicher Warnruf: Alle Anwendungen, die vertrauliche Finanz-, Medizin-, Rechts- oder Unternehmensdaten verarbeiten, kollidieren unweigerlich mit den KI-Mauern der Betriebssysteme.
Entwickler haben zwanzig Jahre damit verbracht, Standards für Ende-zu-Ende-Sicherheit zu etablieren. Vor den integrierten KI-Systemen der Plattformbetreiber droht diese Architektur zu kollabieren. Wenn Betriebssysteme das Display als kostenloses Trainingsmaterial betrachten, kann keine unabhängige Software ihre Nutzer allein durch App-Code schützen. Die Grenzen der Privatsphäre müssen im gesamten Ökosystem neu verhandelt werden. Der Kanarienvogel schlägt Alarm, und die Zeit zur Erneuerung des digitalen Gesellschaftsvertrags läuft ab.
Weiterführende Nachweise:
- Offizielle technische Stellungnahme von Signal
- EFF-Evaluierungsbericht zu Mechanismen des Datenschutzausschlusses
- Apple iOS Entwicklerrichtlinien zu Sicherheit und Bildschirmzugriff
- Google Android Architekturdokumentation für Agenten-Berechtigungen
- Microsoft Recall Spezifikationen zu Architektur und Datenisolation
