Im Oktober 2026 blickte der Software-Ingenieur Harrison Page auf sein Smartphone, als eine Push-Nachricht seines Garagentors eintraf. Mitten in der Statusmeldung prangte eine kommerzielle Werbeanzeige. Jahrelang hatte er Banner in der App toleriert, nur um verlässliche Benachrichtigungen über offene Türen zu erhalten. Als die Werbung jedoch den eigentlichen Sicherheitskanal infiltrierte, verlor die smarte Hardware ihren wesentlichen Nutzen.
Das Garagentor ist eine der wichtigsten physischen Barrieren im Haushalt. Ein traditioneller Torantrieb ist ein simpler Motor unter der Decke: Strom an zum Heben, Strom aus zum Verriegeln. Einmal an die Cloud des Herstellers angebunden, verwandelte sich das gekaufte Gerät jedoch in eine Werbetafel für externe Marketingkampagnen. Die Hardware gehört dem Hausbesitzer, doch die Kontrolle liegt bei einem Tausende Kilometer entfernten Server.
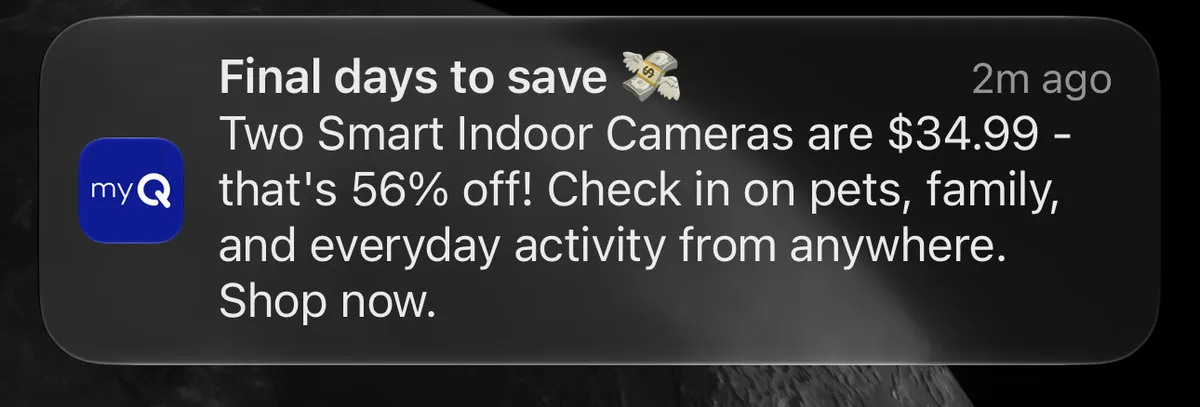 Abbildung: Die myQ-App schleust kommerzielle Werbung in Toröffnungs-Benachrichtigungen ein. Quelle: blog.harrison.page
Alarmmeldungen als Werbefläche: Hersteller nehmen Sicherheit als Geisel
Im Smart-Home-Bereich herrscht ein weit verbreiteter Irrglaube: Viele lassen sich von bunten Benutzeroberflächen und komplexen Automatisierungen blenden. Bei Zugängen zum Haus ist die Fernüberwachung des Torzustands jedoch die einzig unverzichtbare Funktion. Fällt bei einer smarten Glühbirne das WLAN aus, betätigt man den Wandschalter. Bleibt das Garagentor mitten in der Nacht offen stehen, droht ein massives Sicherheitsrisiko.
Das myQ-System von Chamberlain beherrscht weite Teile des nordamerikanischen Marktes. Anwender ertrugen überladene Menüs und Werbebanner einzig deshalb, um Push-Meldungen beim Öffnen des Tores zu erhalten. Da der Hersteller wusste, dass kaum jemand diese Sicherheitswarnungen deaktivieren würde, leitete er Werbung direkt in die Systemmeldungen weiter. Wenn Sicherheitswarnungen zur Werbefläche verkommen, mutiert ein Dienst zum Erpressungsinstrument gegen die eigene Kundschaft.
Sicherheitsrelevante Benachrichtigungen leben von unmittelbarer Relevanz und einem hohen Signal-Rausch-Verhältnis. Wird Werbung beigemischt, verpufft das Gefühl der Dringlichkeit. Nutzer müssen bei jedem Blick aufs Smartphone erst prüfen, ob es sich um einen echten Alarm oder Spam handelt. Diese Verzögerung führt unweigerlich zu Fehleinschätzungen. Wer Push-Benachrichtigungen monetarisiert, opfert die physische Sicherheit seiner Kunden für Werbeeinnahmen.
Erst API-Sperre, dann Werbepopups: Wie die Cloud Hardware entwertet
Das Auftauchen der Push-Werbung war kein Zufall, sondern das Resultat einer gezielten Abschottung. Ende 2023 zog Chamberlain drastische Konsequenzen und sperrte Drittanbietern den Zugriff auf die myQ-API. Open-Source-Plattformen wie Home Assistant wurden über Nacht abgeschnitten. Offiziell begründete der Hersteller den Schritt mit Serverentlastung und Systemstabilität.
Die Zeche zahlten die Nutzer. Durch das Kappen externer Schnittstellen war jede lokale Integration unmöglich, alle Befehle mussten fortan über die Server des Herstellers laufen. Kunden, die hunderte Dollar für mechanische Antriebe bezahlt hatten, wurden auf Protokollebene zu Bittstellern degradiert. Ohne lokalen Steuerkanal blieben sie nachfolgenden Werbeeinblendungen schutzlos ausgeliefert.
Hardware-Hersteller nutzen restriktive Firmware, um Kunden schrittweise das Eigentum an ihren Geräten zu entziehen. Ein robuster Garagenmotor hält problemlos zwanzig Jahre. Das Cloud-Modell erlaubt es Herstellern jedoch, die Funktionsweise nachträglich einseitig zu manipulieren. Was heute mit Werbeeinblendungen beginnt, könnte morgen schon mit monatlichen Abogebühren für Basisfunktionen wie das Öffnen des Tors enden.
62 Dollar für Motorklemmen: Lokale Protokolle statt Hersteller-Cloud
Den funktionierenden Antrieb durch ein nicht-smartes Neugerät zu ersetzen, hätte hunderte Dollar und aufwendige Montagearbeiten gekostet. Harrison wählte einen eleganteren ingenieurtechnischen Weg: Er trennte die Cloud-Verbindung direkt auf der physikalischen Ebene. Für rund 62 Dollar bestellte er ein quelloffenes Mikrocontroller-Board namens ratgdo32. Die handtellergroße Platine greift nicht in das Getriebe ein, sondern wird über drei simple Adern mit den Schraubklemmen des Toröffners verbunden.
Der Clou des ratgdo32 liegt im Reverse Engineering des proprietären Security+ 2.0-Protokolls von LiftMaster. Ältere Bastellösungen schalteten meist nur Relaiskontakte und konnten den tatsächlichen Torzustand nicht auslesen. Das ratgdo32 kommuniziert direkt über die serielle Datenleitung mit dem Mikrocontroller des Motors und erfasst exakt, ob das Tor öffnet, schließt oder blockiert ist. Durch die Protokollbrücke direkt an den Klemmen verlässt kein Steuerbefehl mehr das lokale Heimnetzwerk.
Nach der Installation wies der heimische Router den beiden Modulen die festen IP-Adressen 192.168.0.192 und 192.168.0.245 zu. Geflasht mit ESPHome band Page die Einheiten nahtlos in Apple HomeKit ein, inklusive Siri-Sprachsteuerung. Latenzen, die zuvor über entfernte Cloud-Server liefen, schrumpften auf Millisekunden im LAN zusammen. Der Antrieb reagiert spürbar direkter, und es fließt kein einziges Datenpaket mehr an den Hersteller.
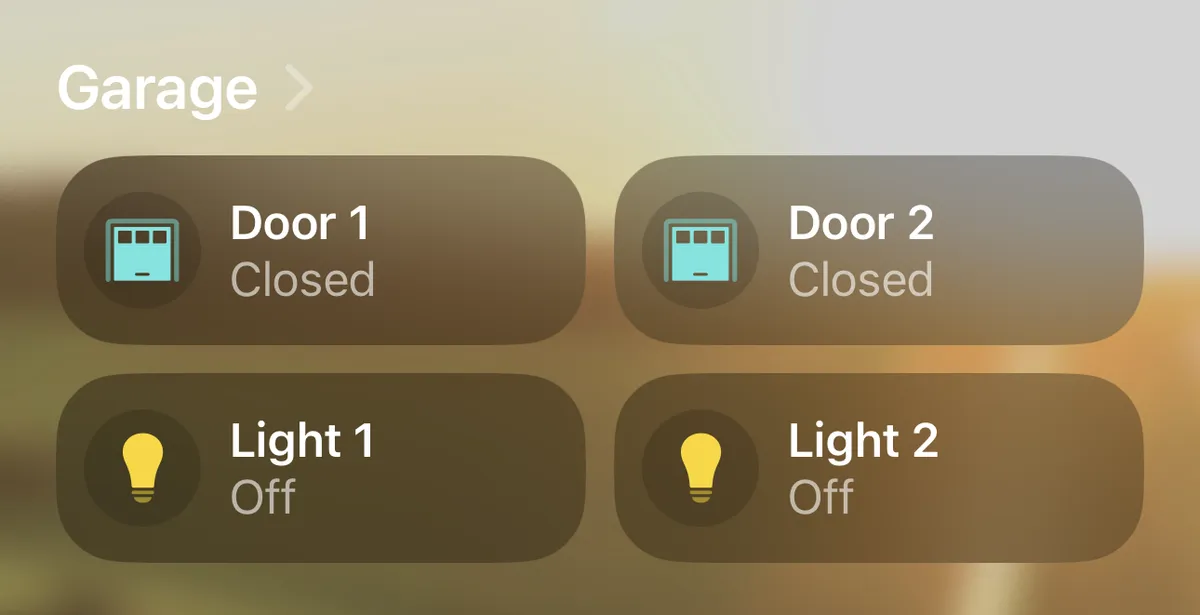 Abbildung: Lokale Garagentorsteuerung über HomeKit mit ratgdo32. Quelle: blog.harrison.page
Vom Quecksilberschalter zum LAN-Skript: Benachrichtigungen mit Absender
Die Klemmen anzuzapfen war jedoch nur die halbe Miete; Harrison wollte eine absolut verlässliche, lokale Alarmierung aufbauen. Beim Softwaredesign erinnerte er sich an eine Bastelei seines Vaters: Vor Jahrzehnten hatte dieser einen Quecksilberschalter am Garagentor mit einer Kontrollleuchte im Hausflur verdrahtet. Stand das Tor offen, schloss das Quecksilber den Stromkreis und warnte die Familie vor dem Zubettgehen.
Dieses analoge Sicherheitskonzept übertrug Harrison in moderne Netzwerktopologien. Über die JSON-Statusschnittstelle des Boards programmierte er den Überwachungsdienst garage-watch. Ein Cronjob fragt zwischen 21:00 Uhr abends und 05:00 Uhr morgens alle 10 Minuten den Status der Tore ab. Registriert das Skript ein offenes Tor, schlägt es sofort per Slack Alarm – das digitale Äquivalent der alten Flurlampe.
Um den Fernzugriff ohne unsichere Portweiterleitungen abzusichern, verband er die Module über ein Tailscale-Netzwerk. Durch Subnetz-Routing auf dem Router überprüft ein externes Skript nun regelmäßig den /healthcheck-Endpunkt. Dabei liefert die lokale Installation Informationen, die die Hersteller-Cloud stets verschwiegen hatte: Durch die Analyse der Security+ 2.0-Funkpakete liest das Skript die ID der Funkfernbedienung aus – und zeigt in der Benachrichtigung erstmals präzise an, welches Familienmitglied das Tor betätigt hat.
Während der Optimierung reichte Harrison einen kleinen Patch im Upstream-Repository ein. Der Maintainer übernahm den Code umgehend mit den Worten: “Simple and useful. Happy to merge this. Thank you.” Diese unkomplizierte Zusammenarbeit in der Open-Source-Gemeinschaft steht im scharfen Kontrast zur Abschottungspolitik kommerzieller Anbieter. Technologie sollte den Alltag erleichtern, statt zahlende Hardware-Käufer zu bevormunden.
Schluss mit dem Hardware-Leasing: Physische Kontrolle selbst verlöten
Die Strategie von Chamberlain und myQ offenbart ein grundlegendes Problem im Konsumenten-IoT: Anbieter locken mit kostenlosen Clouddiensten, nur um Schnittstellen später dichtzumachen und Kunden einzumauern. Ist der Hardware-Markt gesättigt, wird jede alltägliche Torbewegung zum Werbeplatz umfunktioniert. Dauerhafte Gebrauchsgüter verwandeln sich so schleichend in gemietete Werbeflächen.
Die 62-Dollar-Modifikation beweist eindrucksvoll, wie wirksamer Widerstand aussehen kann: Niemand muss den tonnenschweren Motor von der Decke montieren. Solange physische Klemmen erreichbar sind, genügt eine kleine Open-Source-Platine auf Protokollebene, um sich aus der Geiselhaft der Cloud zu befreien. Die lokale Lösung reagiert schneller, schützt die Privatsphäre und deklassiert die offizielle Plattform in jeder Hinsicht.
Die Sicherheitsgrenze eines Heims sollte an den eigenen vier Wänden enden. Die Steuersignale für ein Garagentor haben auf Servern am anderen Ende der Welt nichts verloren. Mit 62 Dollar kaufte Harrison Page nicht nur ein werbefreies Garagentor zurück, sondern echte digitale Souveränität. Wer die Steuerleitungen wieder ins eigene Netzwerk verlegt, erobert die uneingeschränkte Kontrolle über sein Zuhause zurück.
Weiterführende Links:
- blog.harrison.page Technischer Blogbeitrag
- Hacker News Community-Diskussion
- ratgdo Open-Source-Firmwareprojekt