Hitzewelle beim Öffnen der Schiebetür: Frischebestände über Nacht vernichtet
Am frühen Morgen des 12. Oktober 2026 öffneten Beschäftigte zahlreicher französischer Supermärkte die Schiebetüren der Kühlmöbel – und blickten in dichten, heißen Wasserdampf. In den Regalen war das Frischfleisch verdorben und weich geworden, Tiefkühl-Meeresfrüchte schwammen in lauwarmem Wasser. Die Angreifer, die in die Steuerungssysteme eingedrungen waren, forderten kein Lösegeld. Stattdessen hatten sie den automatischen Abtauzyklus auf einen dauerhaften Heizbetrieb bei 50 °C umprogrammiert.
Die Störung erfasste rasch große Einzelhandelsketten wie Intermarché, E.Leclerc und Coopérative U. Dominique Schelcher, Vorstandsvorsitzender von Coopérative U, bestätigte noch am selben Tag, dass Kälteanlagen in mehreren Filialen des Konzerns von einem plötzlichen Cyberangriff getroffen worden seien.
Der unmittelbare Warenschaden im französischen Lebensmittelhandel näherte sich bereits in den ersten Stunden der Marke von 300.000 Euro; die wirtschaftlichen Gesamtschäden dürften landesweit mehrere Millionen Euro erreichen. Die Manipulation eines einzigen Heizparameters an industriellen Kälteanlagen genügt, um binnen weniger Stunden dutzende Tonnen Frischware in Abfall zu verwandeln.
Gewerbliche Kühlsysteme müssen im Normalbetrieb regelmäßig abgetaut werden. Elektrische Heizstäbe schmelzen dabei das Eis ab, das sich an den Verdampferlamellen bildet. Unter regulären Betriebsbedingungen läuft dieser Vorgang täglich nur für etwa zwei Stunden, und die Abtautemperatur ist streng nach oben begrenzt. Die Angreifer nutzten genau diese legitime Steuerungsfunktion aus und verwandelten eine kurze Wartungsroutine in eine permanente thermische Überlastung mit 50 °C.
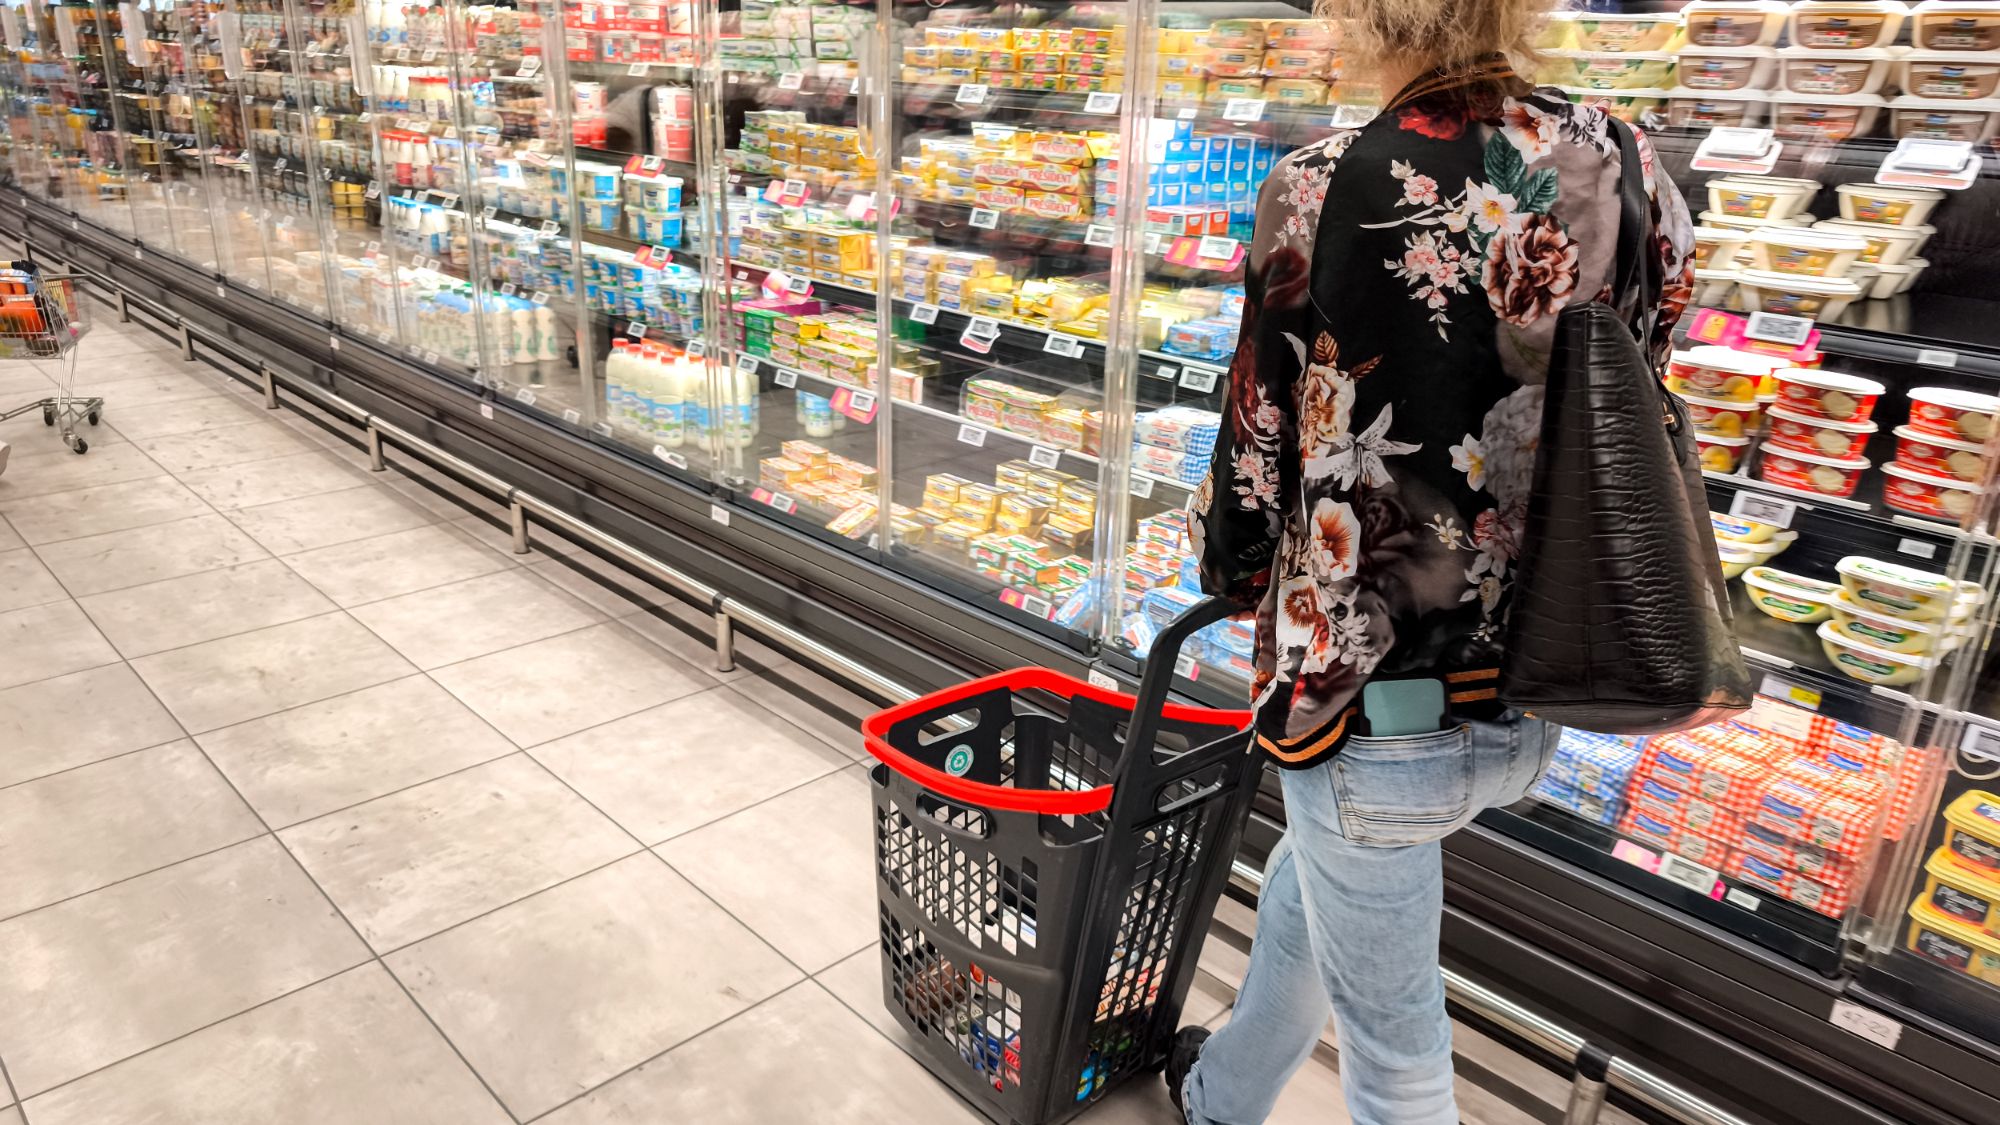 Abb.: Kühlregale für Frischwaren in einem europäischen Supermarkt. Quelle: AFP / Tom’s Hardware
7.000-Euro-Controller mit Hintertür: Sicherheitslücke seit zwei Monaten ungepatcht
Das zentrale Steuerungselement, das von den Angreifern mühelos manipuliert werden konnte, ist die Kältemanagement-Plattform AK-SM 800A des dänischen Industriekonzerns Danfoss. Der in Europa gefertigte Controller mit Touchscreen-Bedienfeld schlägt pro Einheit mit einem Anschaffungspreis von rund 7.000 Euro zu Buche. Er fungiert als operatives Nervenzentrum, das Kompressoren und Expansionsventile eines gesamten Supermarkts koordiniert. Bei solch spezialisierter Industrieausrüstung vermutet kaum jemand auf den ersten Blick triviale Sicherheitsmängel.
Bereits am 9. August 2026 hatte das Sicherheitsteam Claroty Team82 gravierende Schwachstellen in den Geräten öffentlich dokumentiert. Die Sicherheitsforscher deckten in der Firmware des Controllers einen versteckten Authentifizierungsmechanismus auf – einen sogenannten „Code des Tages“ –, über den sich die reguläre Anmeldemaske umgehen und uneingeschränkte Administratorrechte erlangen ließen.
Darüber hinaus wies die Plattform Befehlsinjektions-Schwachstellen auf, die bis zur Ausführung von beliebigem Schadcode aus der Ferne führten (CVE-2025-41451), kombiniert mit einer Lücke, die es angemeldeten Benutzern erlaubte, Konfigurationsbefehle in den Webserver einzuschleusen. Die Temperaturregelungs-Parameter blieben auf Systemebene vollkommen ungeschützt und konnten von beliebigen unbefugten Dritten verändert werden. Kostspielige Hardware wurde ohne gründliche Sicherheitsprüfung ausgeliefert: Ein einziger vordefinierter Hintertür-Pfad genügte, um alle Schutzmechanismen auszuhebeln. Zwischen der Veröffentlichung der Schwachstellenanalyse und dem massiven Ausfall vergingen zwei Monate – dennoch wurden die Controller im Feld nicht mit Sicherheitspatches aktualisiert.
Um Anfahrtskosten zu sparen: 2.765 Industrie-Controller ungeschützt am Netz
Selbst wenn Geräte gravierende Systemschwachstellen aufweisen: Befinden sie sich in einem isolierten internen Netzwerk, bleiben sie für externe Angreifer aus dem Internet unerreichbar. In der Praxis jedoch waren hunderte kritischer Anlagen, die das Überleben der Kühlkette steuern, ohne jede Schutzbarriere direkt mit dem öffentlichen Internet verbunden. Bei einer Fingerprint-Suche über die IoT-Suchmaschine Censys spürten Analysten in einem einzigen Durchlauf 2.765 aktive Systeme desselben Typs im weltweiten Netz auf.
Die Konfiguration vor Ort offenbarte noch nachlässigere Details: Standard-Administratorkonten blieben über Jahre hinweg unverändert; Berichten zufolge ließen sich die Kennwörter bei einigen Modellreihen nicht einmal modifizieren. Angreifer mussten teilweise nicht einmal komplexe Exploits nutzen – die Kenntnis der IP-Adresse reichte aus, um sich direkt in das Kälteleitsystem einzuklinken. Dass tausende Industriesteuerungen ungesichert am Netz hingen, wurzelt im Bestreben der Einzelhändler, Betriebskosten rigoros zu senken.
Danfoss bewarb die Funktionen zur Ferndiagnose und zum ferngesteuerten Starten von Abtauzyklen in eigenen Vertriebsunterlagen offensiv als Mehrwert: Bei einer Störungsmeldung müsse nicht jedes Mal ein Servicetechniker anreisen, das Problem lasse sich mit wenigen Klicks aus der Ferne beheben. Ein Techniker-Einsatz vor Ort kostet rasch mehrere hundert Euro. Um Störmeldungen bequem vom Büro aus zu quittieren, wurden die Controller kurzerhand ans externe Netz gehängt. Um ein paar hundert Euro für Wartungseinsätze zu sparen, setzten die Händler Warenwerte ganzer Filialen den Gefahren des offenen Internets aus.
 Abb.: Elektronische Preisschilder im Supermarkt, die im Zuge derselben Netzwerkstörung beeinträchtigt wurden. Quelle: Wikimedia Commons
Fehlende Netzwerksegmentierung: Preisschilder und Kühlketten gleichzeitig lahmgelegt
Das Chaos blieb nicht auf die Kühlmöbel französischer Filialen beschränkt. Beim niederländischen Branchenprimus Albert Heijn fielen mehrere Online-Plattformen aus, was den Lieferdienstbetrieb lahmlegte. Bei der belgischen Kette Delhaize, die zum selben Mutterkonzern gehört, brachen am selben Tag ebenfalls weitreichende IT-Systeme zusammen.
In den betroffenen Filialen standen nicht nur die Kühltruhen still, auch die elektronischen Regaletiketten (Electronic Shelf Labels) spielten verrückt. Warenpreise wurden fehlerhaft angezeigt, und die Erfassung von Kundenbindungs- und Bonuspunkten an den Kassen musste vollständig ausgesetzt werden. Albert Heijn räumte in einer späteren Stellungnahme ein, zahlreiche vernetzte Dienste vorsorglich abgeschaltet zu haben, um die verbleibende Systemlandschaft zu isolieren.
Gewerbliche Kälteanlagen stützen sich bei der Signalübertragung zumeist auf industrielle Feldbusse wie Modbus, während das gesamte Kühllager von einer übergeordneten Gebäudemanagement-Plattform gesteuert wird. Um Aufwand zu sparen, betreiben viele Einzelhändler Temperatursteuerung und Kassensysteme im selben lokalen Netzwerk. Wo eine strikte Netzwerksegmentierung fehlt, wandert der Ausfall nach Überwindung der äußeren Barriere über die Netzwerkkabel durch die gesamte betriebliche Prozesskette.
Produktionskritische Anlagen wie Büromaterial verwaltet: Ein Parameter bricht die Abwehr
Angesichts verdorbener Frischwaren im großen Stil sprachen Unternehmenssprecher gegenüber der Öffentlichkeit von einem beispiellosen Cyberangriff. Ingenieure aus der industriellen Anlagensicherheit widersprachen dieser Darstellung jedoch umgehend. Bereits im August 2026 war es auf einem Stützpunkt der US-Streitkräfte zu einem identischen Vorfall in einer Truppenkantine gekommen: Sämtliche Tiefkühlräume wurden in den Abtaumodus geschaltet; damaligen Berichten zufolge mussten alle Tiefkühlvorräte vernichtet werden. Auch dort stammte die Steuerungstechnik von Danfoss.
Moderne Einzelhandelskonzerne scheuen keine Ausgaben, wenn es um Datensicherheit geht. Rechenzentren werden hinter mehrstufigen Firewalls abgeschirmt, und auf Mitarbeiter-PCs läuft lückenlose Überwachungssoftware. Doch sobald es um die Steuerungssysteme geht, an denen der physische Erhalt der Handelswaren hängt, verfällt das Management in ein erschreckend naives Muster.
Der EU Cyber Resilience Act versucht, diesem Versäumnis entgegenzuwirken, indem er Produkthaftung und Sorgfaltspflichten stärker auf die Gerätehersteller verlagert. Gesetzliche Vorgaben mögen nachträglich Schadensersatzansprüche erleichtern – die über Nacht vernichteten Lebensmittelvorräte können sie nicht wiederherstellen. Solange der Einzelhandel industrielle Produktionsanlagen wie billiges Büromaterial ohne Sicherheitsarchitektur betreibt, bleiben alle Schutzwälle reine Illusion. Der nächste ungesicherte Industrie-Controller im offenen Internet kann jederzeit zum nächsten Auslöser massiver Warenvernichtung werden.
Referenz-Links:
- Claroty Team82 Forschungsbericht
- Tom’s Hardware Berichterstattung
- Vorfall in der US-Militärbasis (HN-Diskussion)