Am 21. Oktober 2026 veröffentlichte das PHP-Projekt dringende Sicherheitsupdates für zwei kritische Schwachstellen mit der Bewertung 9,2 im Kerncode, der fast 80 % aller dynamischen Websites weltweit antreibt. Doch bereits sechs Stunden vor dem offiziellen Ende des Embargos begannen böswillige Scans auf Server weltweit. Ein Vertriebspartner hatte Container-Images vorzeitig bereitgestellt und damit unveröffentlichte Patch-Details für Angreifer offengelegt.
Container-Anbieter pusht Images 6 Stunden zu früh: Koordinierte Offenlegung bricht zusammen
Die koordinierte Offenlegung von Schwachstellen (Coordinated Vulnerability Disclosure, CVD) ist ein Grundpfeiler moderner Cybersicherheit. Erst wenn alle Beteiligten einen einheitlichen Veröffentlichungszeitpunkt einhalten, erhalten Verteidiger den nötigen Vorsprung, um Systeme vor Angriffen abzusichern. Bricht eine Partei das Embargo vorzeitig, schrumpft das Verteidigungsfenster augenblicklich auf null. Jahrelang gewachsenes Vertrauen wurde im letzten Moment zerstört.
Offizielle Protokolle belegen, dass der Container-Hersteller Chainguard am 21. Oktober um 07:41 UTC aktualisierte Images bereitstellte – volle sechs Stunden vor der koordinierten Bekanntgabe. Da öffentliche Container-Registries für jedermann frei zugänglich sind, konnten Angreifer neue und alte Image-Schichten vergleichen und die behobenen Schwachstellen innerhalb von zehn Minuten lokalisieren.
In modernen Cloud-Native-Architekturen sind Container-Images öffentliche Artefakte. Sicherheitsexperten und Angreifer können nach dem Herunterladen eines Images mithilfe automatisierter Werkzeuge binnen Minuten präzise Diff-Analysen erstellen. Automatisierte CI/CD-Pipelines verwandelten vertrauliche Patches in eine transparente Angriffsanleitung. Das Streben nach blitzschneller Auslieferung auf nachgelagerter Seite durchkreuzte die koordinierte Zeitplanung der Kernentwickler.
Telemetriedaten mehrerer Sicherheitsunternehmen bestätigen die verheerenden Folgen. Innerhalb von zwei Stunden nach dem Push verzeichnete Cloudflare einen massiven Anstieg verdächtiger Aufklärungs-Scans im öffentlichen Netz. Kurz darauf registrierte das Sicherheitsteam von watchTowr reale Angriffe in freier Wildbahn, und funktionierende Exploit-Skripte tauchten in Foren auf. Noch bevor viele Administratoren die offizielle Warn-E-Mail sichteten, verfügten Angreifer bereits über einsatzbereite Waffen.
 Abbildung: Analyse-Titelgrafik von Datadog Security Labs zur php2shell-Schwachstelle. Quelle: Datadog Security Labs.
Die betroffenen Codezweige umfassen die PHP-Hauptversionen 8.2, 8.3, 8.4 und 8.5. Die offiziellen Patch-Releases wurden als Versionen 8.2.35, 8.3.36, 8.4.27 und 8.5.12 herausgegeben. Obwohl Sicherheitsbehörden nachträglich Identifikatoren zuwiesen, kursierte der Exploit-Code bereits unaufhaltsam im Netz. Herkömmliche Meldeverfahren waren dem Lecktempo der CI/CD-Pipelines nicht gewachsen.
Ein 12 Jahre alter Codepfad verwandelt Speicherlimits in eine Ausführungs-Backdoor
Die Schwachstellen besitzen ein enormes Zerstörungspotenzial. Registriert unter CVE-2026-109618 und CVE-2026-109619, erhielten beide Lücken einen CVSS-Score von 9,2. Nicht authentifizierte Angreifer können Backend-Prozesse durch manipulierte Anfragen vollständig übernehmen. Datadog Security Labs taufte die Angriffskette „php2shell“.
Der fehlerhafte Codepfad reicht bis zur Veröffentlichung von PHP 5.4.0 im Jahr 2012 zurück. Zwölf Jahre lang verließ sich die Engine auf die Speicherbegrenzung (memory_limit) als Schutzmechanismus gegen die Erschöpfung des Arbeitsspeichers. Überschritt ein Skript das Limit, brach die Engine die Ausführung abrupt ab und bereinigte allozierte Objekte.
Der PHP-Kern verwaltet Speicher über den internen Memory-Manager der Zend Engine. Normalerweise wird jeder HTTP-Request in einem isolierten Speicherpool abgearbeitet. Nach Abschluss der Anfrage gibt die Engine den Pool vollständig frei. Bei Notfallabbrüchen aufgrund von Speichererschöpfung (OOM) führten fehlerhafte Destruktor-Aufrufe jedoch zu einer Zerrüttung des Objektlebenszyklus im Speicher.
Dieser Schutzmechanismus wandelte sich dadurch in eine Hintertür zur Remotecodeausführung. Trat der Speichermangel in bestimmten Ausführungsphasen auf, hinterließ die Bereinigungslogik nicht zurückgesetzte globale Zeiger. Durch exakt dimensionierte Nutzlasten konnten Angreifer einen OOM erzwingen, verwaiste Zeiger kapern und den Kontrollfluss des Prozesses umleiten. Dieser Exploit arbeitet äußerst diskret und umgeht traditionelle Signaturfilter mühelos.
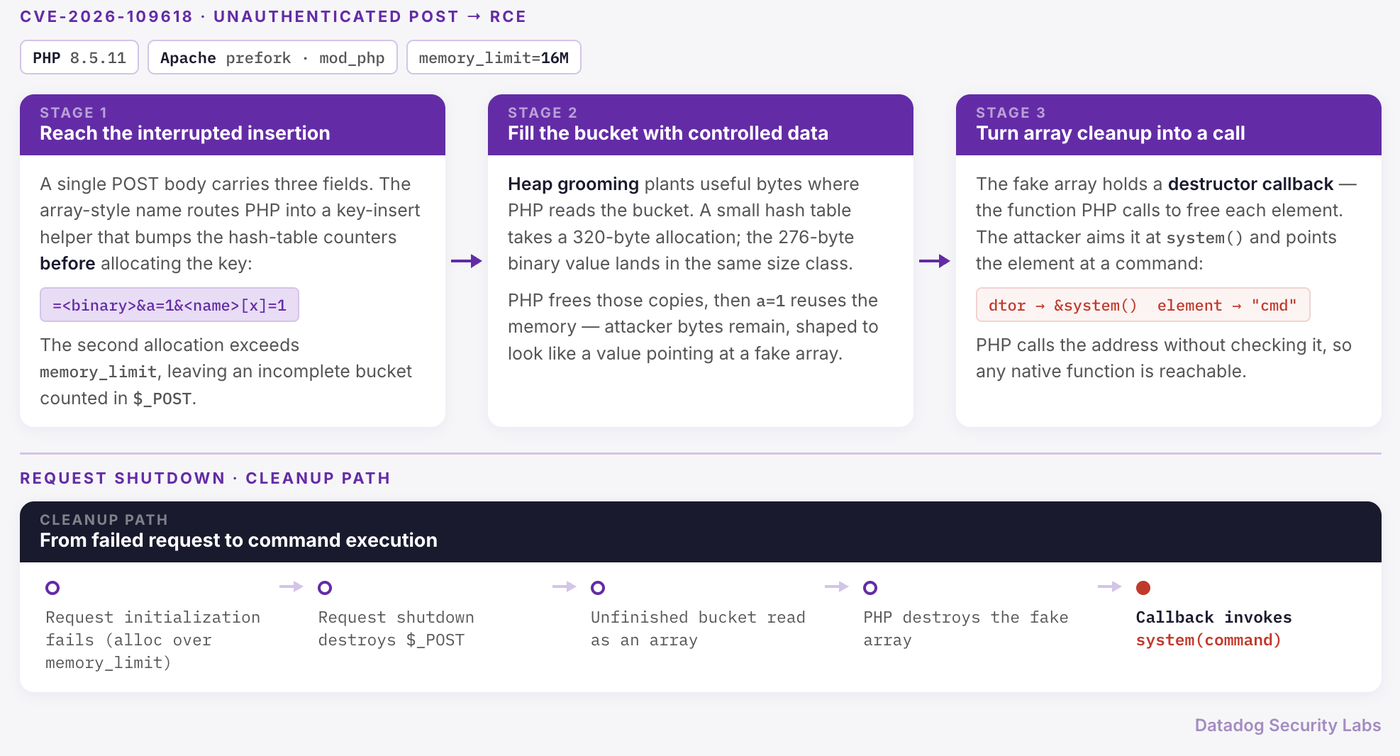 Abbildung: Schematische Darstellung der Ausnutzung von CVE-2026-109618 zur Remotecodeausführung über Speicherbereinigungsfehler. Quelle: Datadog Security Labs.
Die Auswirkungen betreffen das gesamte moderne Web. Über 40 % aller Websites weltweit basieren auf WordPress, und auch große E-Commerce-Frameworks stützen sich auf PHP. Der Cloud-Konzern AWS veröffentlichte umgehend das Sicherheitsbulletin 2026-143-aws und forderte Betreiber gehosteter Umgebungen zu sofortigen Prüfungen auf. Ohne Vorwarnung sahen sich Administratoren weltweit einer massiven Angriffswelle ausgesetzt.
Drei unvereinbare Engineering-Ziele blockierten offizielle Patches monatelang
Erstaunlicherweise waren den Kernentwicklern die Schwachstellen bereits Monate im Voraus bekannt. Das Sicherheitsunternehmen Quarkslab hatte die Lücke Ende 2024 entdeckt und gemeldet. Die PHP Foundation räumte nachträglich ein, dass die Verzögerung ein gravierendes Versäumnis war, das auf drei miteinander unvereinbaren Lösungsansätzen beruhte.
Eingriffe in das Speichermodell eines 30 Jahre gewachsenen Systems bergen enorme Risiken. Der erste Lösungsansatz hätte die Abwärtskompatibilität zahlreicher nativer C-Erweiterungen gebrochen. Der zweite Ansatz – das sofortige Beenden fehlerhafter Prozesse – hätte gravierende Denial-of-Service-Risiken (DoS) geschaffen, wodurch Angreifer mit minimalem Datenverkehr ganze Webserver hätten lahmlegen können.
Der dritte Ansatz hätte eine Neukompilierung unzähliger C-Erweiterungen von Drittanbietern im gesamten Ökosystem erfordert. Angesichts hunderter Millionen stabiler Produktivsysteme hätte jede Änderung gravierende Störungen verursacht. Monatelange Debatten über diese Kompromisse lähmten die Entscheidungsträger, während die kritische Sicherheitslücke ungeschützt in privaten Repositories schlummerte.
Automatisierte Pipelines überholen Geheimhaltungsverträge: Abwehrfront kollabiert
Die komplexe Ausgangslage machte eine abgestimmte Verteilung des Patches erforderlich. Um reibungslose Upgrades über Versionen hinweg zu gewährleisten, teilte das Kernteam den Code vorab mit ausgewählten Distributionspartnern. Doch moderne cloudbasierte Automatisierungssysteme kennen keine menschlichen Geheimhaltungsvereinbarungen (NDAs).
Container-Distributoren werben gezielt mit der blitzschnellen Behebung von Sicherheitslücken. Sobald Upstream-Repositories Aktualisierungen einpflegten, zogen automatisierte CI/CD-Pipelines den Code ab, kompilierten Pakete und bauten neue Images. Automatisierte Bots folgten starren Veröffentlichungsregeln und umgingen manuelle Absprachen. Mit dem Push in die öffentliche Registry wurde der vertrauliche Patch schlagartig weltweit einsehbar.
Dieser Vorfall offenbart eine tiefe Kluft zwischen Open-Source-Governance und kommerzieller Automatisierung. Während Open-Source-Maintainer auf Absprachen und Vertrauen setzen, haben nachgelagerte Dienstleister die Release-Gewalt an Skripte delegiert. Sobald Code in kommerzielle Lieferketten gelangt, lässt sich der Countdown zur Veröffentlichung durch Menschen kaum noch stoppen.
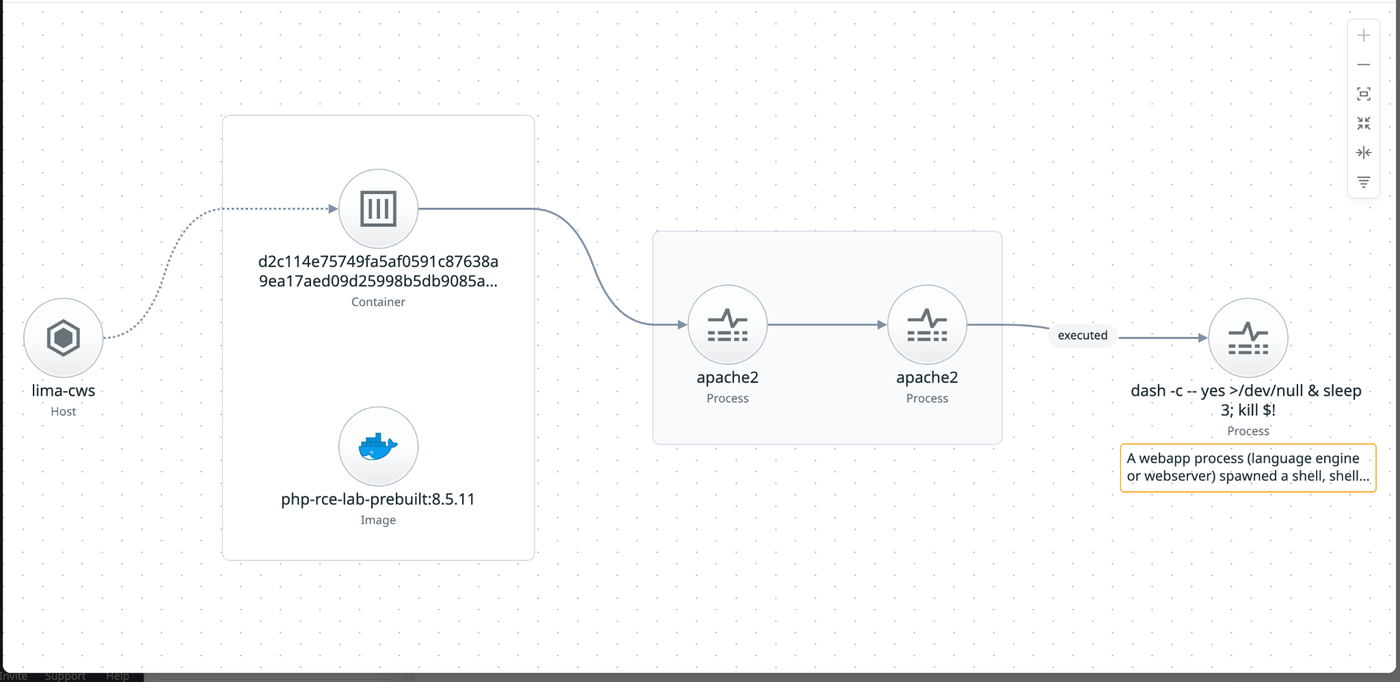 Abbildung: Untersuchungsgraph eines aktiven Angriffspfads, aufgezeichnet von Runtime-Sicherheitssystemen. Quelle: Datadog Security Labs.
Kommerzielle Anreize für sogenannte „Null-Tage-Patches“ untergraben die gestaffelte Verteidigung des Internets. Wenn automatisierte Geschwindigkeit über koordinierte Sicherheit gestellt wird, zahlen alle Administratoren den Preis für das Prestige einzelner Anbieter. Der Vorreiter erntete Lob für seine Agilität, doch die Last der Verteidigung trug das gesamte Ökosystem.
KI-Audits von Legacy-Code heilen nicht die Strukturfehler der Distribution
Angesichts steigenden Wartungsdrucks forciert die PHP Foundation strukturelle Reformen. 2026 gründete das Team eine dedizierte Arbeitsgruppe für Ökosystem-Sicherheit und stellte Vollzeitexperten für Legacy-Code ein. In Zusammenarbeit mit externen Partnern analysieren fortschrittliche KI-Modelle Millionen Zeilen historischen C-Codes und spüren Zeigerfehler auf, die menschlichen Prüfern über Jahre entgingen.
Um Entwicklungsengpässe auszugleichen, investiert das Team in Sicherheitspersonal und nutzt moderne Sprachmodelle zur Codeanalyse. Automatisierte Werkzeuge lokalisieren Pufferüberläufe und verwaiste Zeiger effizient. Doch während Algorithmen die Code-Prüfung beschleunigen, lässt sich das Vertrauen in die Zusammenarbeit der Partner nicht allein durch Rechenleistung sichern.
Das Auffinden von Schwachstellen löst nur das erste technische Problem. Wenn Patches über globale Cloud- und Distributionsnetzwerke verteilt werden müssen, beginnt die eigentliche Bewährungsprobe. Selbst die schnellsten Audit-Algorithmen verhindern nicht, dass automatisierte Pipelines vorzeitig an die Öffentlichkeit preschen. Fehlendes Vertrauen in der Software-Lieferkette lässt sich nicht rein technologisch beheben.
Dieser Vorfall ist ein dringender Weckruf für Open-Source-Lieferketten. Solange Upstream-Entwicklung und Downstream-Distribution methodisch nicht aufeinander abgestimmt sind, werden vorzeitige Leaks unvermeidlich bleiben. Statt nur historische Zeigerfehler zu reparieren, muss das Open-Source-Ökosystem robuste Verteilungsregeln etablieren, die der Realität moderner Automatisierung gerecht werden.
Quellen und Referenzen:
- PHP Foundation: Offizielle Mitteilung zur heutigen Sicherheitsveröffentlichung und zu Maßnahmen zur Stärkung der PHP-Sicherheit.
- Datadog Security Labs: Technischer Analysebericht zur kritischen php2shell-Schwachstelle in PHP.
- AWS-Sicherheitsbulletin: Sicherheitshinweis zu Remote-Code-Execution-Schwachstellen in PHP.