Le 21 octobre 2026, l’équipe officielle de PHP a publié en urgence des correctifs pour combler deux vulnérabilités critiques de niveau 9,2 au cœur du moteur qui propulse près de 80 % des sites web dynamiques dans le monde. Pourtant, six heures avant l’annonce officielle, des scans malveillants ciblaient déjà les serveurs du monde entier. Un partenaire de distribution avait poussé prématurément de nouvelles images de conteneurs, exposant au grand jour les détails de correctifs encore sous embargo.
Un fournisseur de conteneurs pousse ses images avec 6 heures d’avance : la divulgation coordonnée vole en éclats
La divulgation coordonnée des vulnérabilités (CVD) constitue l’un des piliers essentiels de la cybersécurité moderne. En synchronisant l’heure de publication, les équipes de défense disposent d’un délai crucial pour déployer leurs correctifs avant le début des attaques. Dès lors qu’une partie rompt l’embargo, cette marge de sécurité disparaît instantanément. L’accord tacite de confidentialité préservé au fil des ans s’est brisé à l’ultime seconde.
Les registres officiels confirment que l’éditeur de conteneurs Chainguard a poussé ses nouvelles images le 21 octobre à 07:41 UTC, soit exactement six heures avant la levée officielle de l’embargo. Les registres publics de conteneurs étant accessibles à tous, les attaquants ont immédiatement comparé les couches logicielles et localisé l’emplacement exact de la vulnérabilité en moins de dix minutes.
Dans les architectures cloud natives, les images de conteneurs sont des livrables publics. Dès leur mise en ligne, chercheurs en sécurité et pirates peuvent extraire les modifications de code à l’aide d’outils automatisés. Les pipelines d’intégration continue ont ainsi transformé un correctif confidentiel en guide d’exploitation transparent. La rapidité d’exécution en aval a totalement court-circuité la coordination en amont.
Plusieurs entreprises de sécurité ont rapidement corroboré la gravité de la fuite. Moins de deux heures après la mise en ligne, Cloudflare a constaté une brusque montée en flèche des scans sur les plages d’adresses IP publiques. L’équipe de watchTowr a ensuite détecté des tentatives d’exploitation en conditions réelles, suivies de près par l’apparition de scripts d’attaque publics sur les forums spécialisés. Bien avant de recevoir les alertes officielles, les défenseurs voyaient déjà des attaquants armés frapper à leur porte.
 Figure : Visuel de recherche de Datadog Security Labs présentant la vulnérabilité critique php2shell. Source : Datadog Security Labs.
Les branches affectées regroupent PHP 8.2, 8.3, 8.4 et 8.5. Les correctifs officiels ont été distribués sous les versions 8.2.35, 8.3.36, 8.4.27 et 8.5.12. Bien que les organismes de sécurité aient rapidement attribué des identifiants CVE, les codes d’exploitation circulaient déjà sans entrave. Les circuits d’alerte traditionnels se sont révélés impuissants face au rythme de fuite des pipelines d’automatisation.
Douze ans de code hérité transforment les limites mémoire en porte dérobée
Les failles à l’origine de cette onde de choc présentent une dangerosité extrême. Référencées sous les codes CVE-2026-109618 et CVE-2026-109619, elles affichent toutes deux un score CVSS critique de 9,2. Un pirate distant peut prendre le contrôle total des processus d’arrière-plan sans la moindre authentification, par simple envoi de requêtes réseau forgées. Datadog Security Labs a baptisé cette chaîne d’attaque « php2shell ».
Le chemin de code défaillant remonte à la version PHP 5.4.0, publiée en 2012. Pendant douze ans, le moteur s’est reposé sur la limite de mémoire allouée (memory_limit) pour empêcher la saturation des ressources système. Lorsqu’un script dépassait son plafond, le moteur interrompait l’exécution et détruisait les objets instanciés afin de protéger la machine hôte.
Le cœur de PHP gère sa mémoire grâce au gestionnaire interne du Zend Engine. En fonctionnement normal, chaque requête HTTP est exécutée dans un pool mémoire isolé. À la fin du traitement, le moteur libère l’ensemble des ressources avant de prendre en charge la connexion suivante. Cependant, lors des arrêts d’urgence consécutifs à un épuisement mémoire (OOM), l’appel anormale des destructeurs d’objets brisait la gestion du cycle de vie des blocs alloués.
Ce garde-fou s’est ainsi transformé en faille d’exécution arbitraire. Lorsque la mémoire venait à manquer à des étapes précises, le mécanisme de nettoyage laissait des pointeurs globaux orphelins non réinitialisés. Un attaquant envoyant une charge utile d’une taille calibrée pouvait provoquer une saturation mémoire, détourner ces pointeurs et prendre le contrôle du flux d’exécution. L’exploitation s’effectue en toute discrétion, déjouant aisément la majorité des filtres de trafic conventionnels.
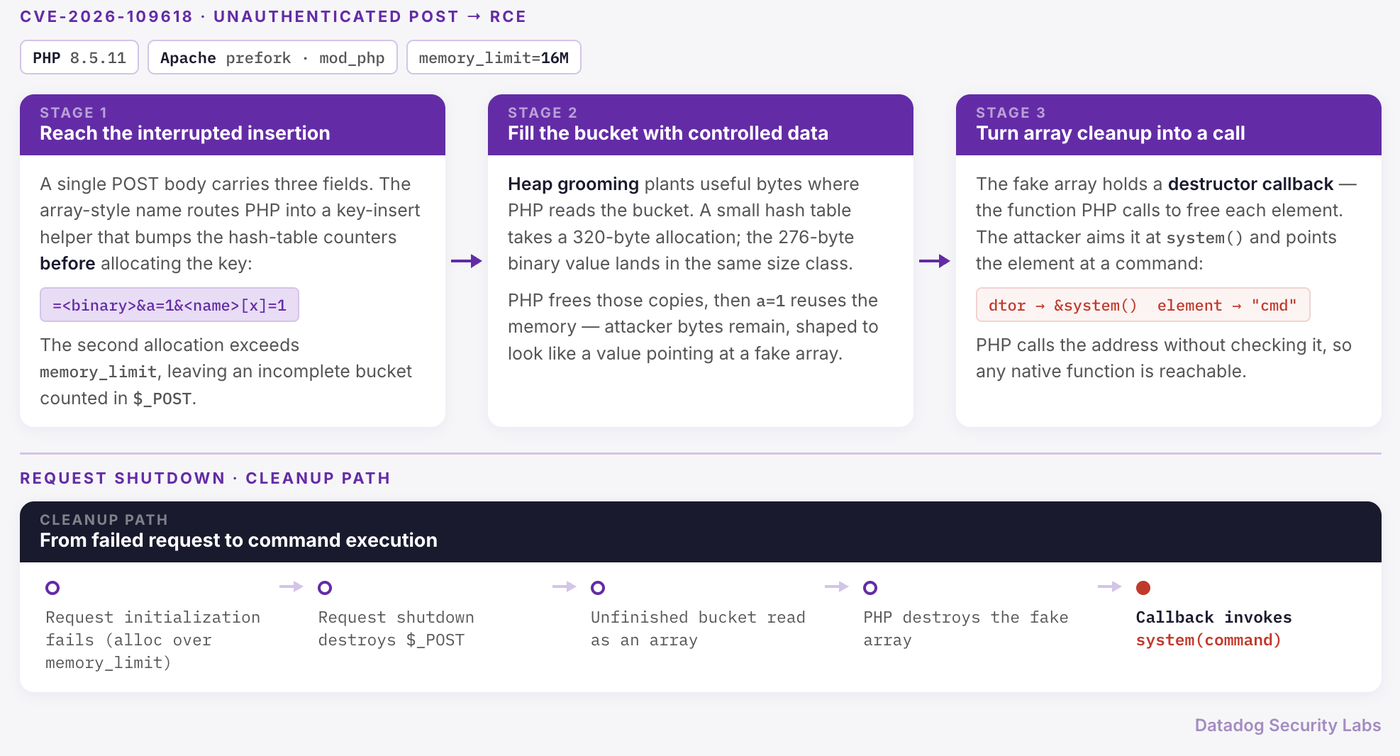 Figure : Schéma étape par étape montrant comment CVE-2026-109618 contourne le nettoyage mémoire pour déclencher une exécution de code à distance. Source : Datadog Security Labs.
Le périmètre d’impact recouvre tout l’écosystème web contemporain. Plus de 40 % des sites web mondiaux reposent sur WordPress, sans compter les nombreuses plateformes e-commerce dépendantes de PHP. Le géant du cloud AWS a promptement publié le bulletin 2026-143-aws pour exhorter ses clients à auditer immédiatement leurs environnements. Les fondations vacillant, les administrateurs du monde entier ont dû affronter des attaques ciblées sans le moindre préavis.
Trois contraintes d’ingénierie irréconciliables ont paralysé les correctifs pendant des mois
Fait troublant, l’équipe de développement avait été alertée de la faille plusieurs mois auparavant. Le cabinet de sécurité Quarkslab avait identifié et signalé la vulnérabilité dès la fin de l’année 2024. La PHP Foundation a reconnu publiquement que ce retard constituait un lourd échec d’ingénierie, provoqué par trois pistes de résolution incompatibles.
Modifier la gestion de la mémoire au sein d’un moteur vieux de 30 ans posait d’immenses défis. La première approche brisait la rétrocompatibilité avec un large éventail d’extensions C natives. La deuxième approche, qui consistait à terminer immédiatement les processus anormaux, créait un risque aigu de déni de service (DoS), permettant à un attaquant de saturer un serveur entier avec un volume de trafic minime.
La troisième option imposait de recompiler l’ensemble des extensions C tierces du marché. Face à l’impératif de stabilité de centaines de millions de sites en production, chaque décision risquait de provoquer un séisme opérationnel. Les délibérations se sont éternisées et la faille critique est restée en suspens dans les dépôts privés pendant des mois.
Les pipelines de compilation défient les accords de confidentialité et ouvrent des brèches
La complexité des correctifs exigeait un déploiement concerté entre plusieurs acteurs. Pour assurer une transition fluide, l’équipe principale a partagé le code sous embargo avec des partenaires distributeurs sélectionnés. Mais dans l’univers du cloud natif, les systèmes automatisés ignorent tout des accords de confidentialité signés par des humains.
Les éditeurs de conteneurs mettent un point d’honneur à corriger les failles à la vitesse de l’éclair. Dès que les branches privées en amont ont intégré les correctifs, les pipelines d’intégration continue ont téléchargé le code, compilé les binaires et assemblé de nouvelles images. Les robots ont exécuté les règles de déploiement automatique sans se soucier du calendrier de communication des équipes. Dès la publication sur les registres publics, le correctif secret s’est retrouvé à la portée de tous.
Cet incident illustre le fossé grandissant entre gouvernance open source et automatisation industrielle. Alors que les mainteneurs de projets libres s’appuient sur la confiance mutuelle, les distributeurs commerciaux ont confié la publication à des scripts autonomes. Dès que le code pénètre dans une chaîne de livraison marchande, aucun arbitrage humain ne peut plus interrompre le compte à rebours de la divulgation.
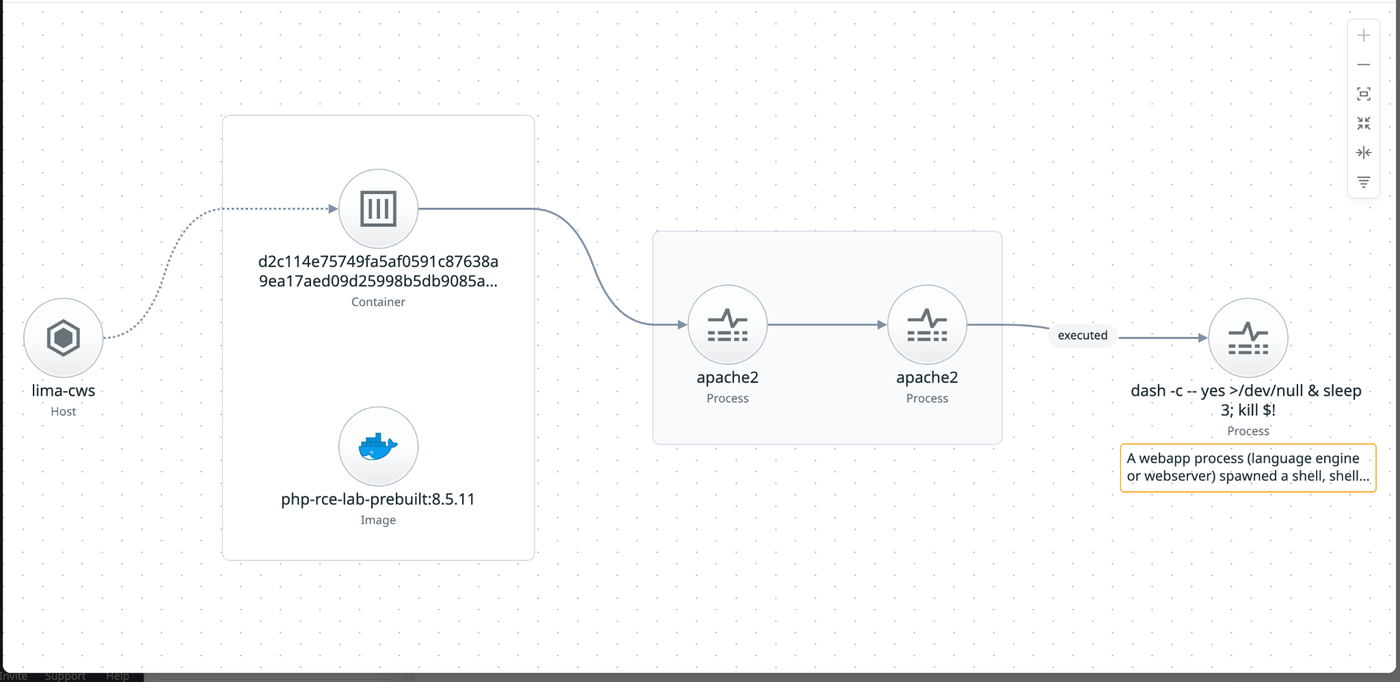 Figure : Graphe d’investigation issu des systèmes de protection à l’exécution retraçant le parcours d’une attaque en direct. Source : Datadog Security Labs.
Les politiques commerciales privilégiant le déploiement instantané des correctifs fragilisent la défense globale du réseau. Lorsque la rapidité d’un pipeline supplante la sécurité collective, la gloire d’avoir été le premier à livrer se paie au détriment de l’écosystème. L’acteur en avance a récolté les louanges pour sa réactivité technique, mais c’est l’ensemble des défenseurs qui en a payé le prix.
L’audit IA du code historique ne résoudra pas les failles de la chaîne de distribution
Devant des contraintes de maintenance toujours plus lourdes, la PHP Foundation accélère ses réformes structurelles. En 2026, l’organisation a mis en place un groupe dédié à la sécurité de l’écosystème et recruté des experts à plein temps chargés d’assainir la dette technique. En lien avec des partenaires extérieurs, des modèles d’IA avancés sont mobilisés pour passer au crible des millions de lignes de code C historique, débusquant des erreurs de pointeurs restées invisibles aux yeux humains pendant des décennies.
Pour combler ces lacunes, l’équipe étoffe ses effectifs de sécurité et mobilise les grands modèles de langage pour analyser les briques anciennes. Les outils automatisés excellent à repérer les débordements de mémoire tampon et les pointeurs invalides. Mais si les algorithmes accélèrent l’analyse du code, la puissance de calcul ne saurait remplacer à elle seule la confiance et la coordination au sein de l’écosystème.
Détecter les bugs ne résout que le premier défi technique. Dès que les correctifs doivent traverser un réseau mondial de fournisseurs de cloud et de conteneurs, l’épreuve commence réellement. Aucun outil d’audit, aussi véloce soit-il, ne pourra empêcher un pipeline automatisé de brûler la politesse à la dernière minute. Le déficit de confiance dans la chaîne de distribution logicielle ne sera pas comblé par de simples algorithmes.
Cette affaire sonne comme un avertissement sans détour pour la chaîne d’approvisionnement open source. Tant que la discordance entre le développement en amont et la livraison en aval persistera, des divulgations précoces se reproduiront inévitablement. Bien plus que la simple correction de vieux pointeurs, le monde du logiciel libre doit réinventer ses protocoles de divulgation pour les adapter à la réalité de l’automatisation moderne.
Liens de référence :
- PHP Foundation : Communiqué officiel sur la mise à jour de sécurité et le renforcement de la gouvernance de PHP.
- Datadog Security Labs : Rapport d’analyse technique approfondie des vulnérabilités critiques php2shell.
- Bulletin de sécurité AWS : Alerte de sécurité relative aux failles d’exécution de code à distance dans PHP.